Integrierte Sicherheit. Bei jedem Schritt.
Auth0 hilft Ihnen beim Erstellen vertrauenswürdiger Experiences mit mehrschichtigen Identity-Schutzmaßnahmen, die Wachstum fördern und keine Reibungsverluste verursachen.
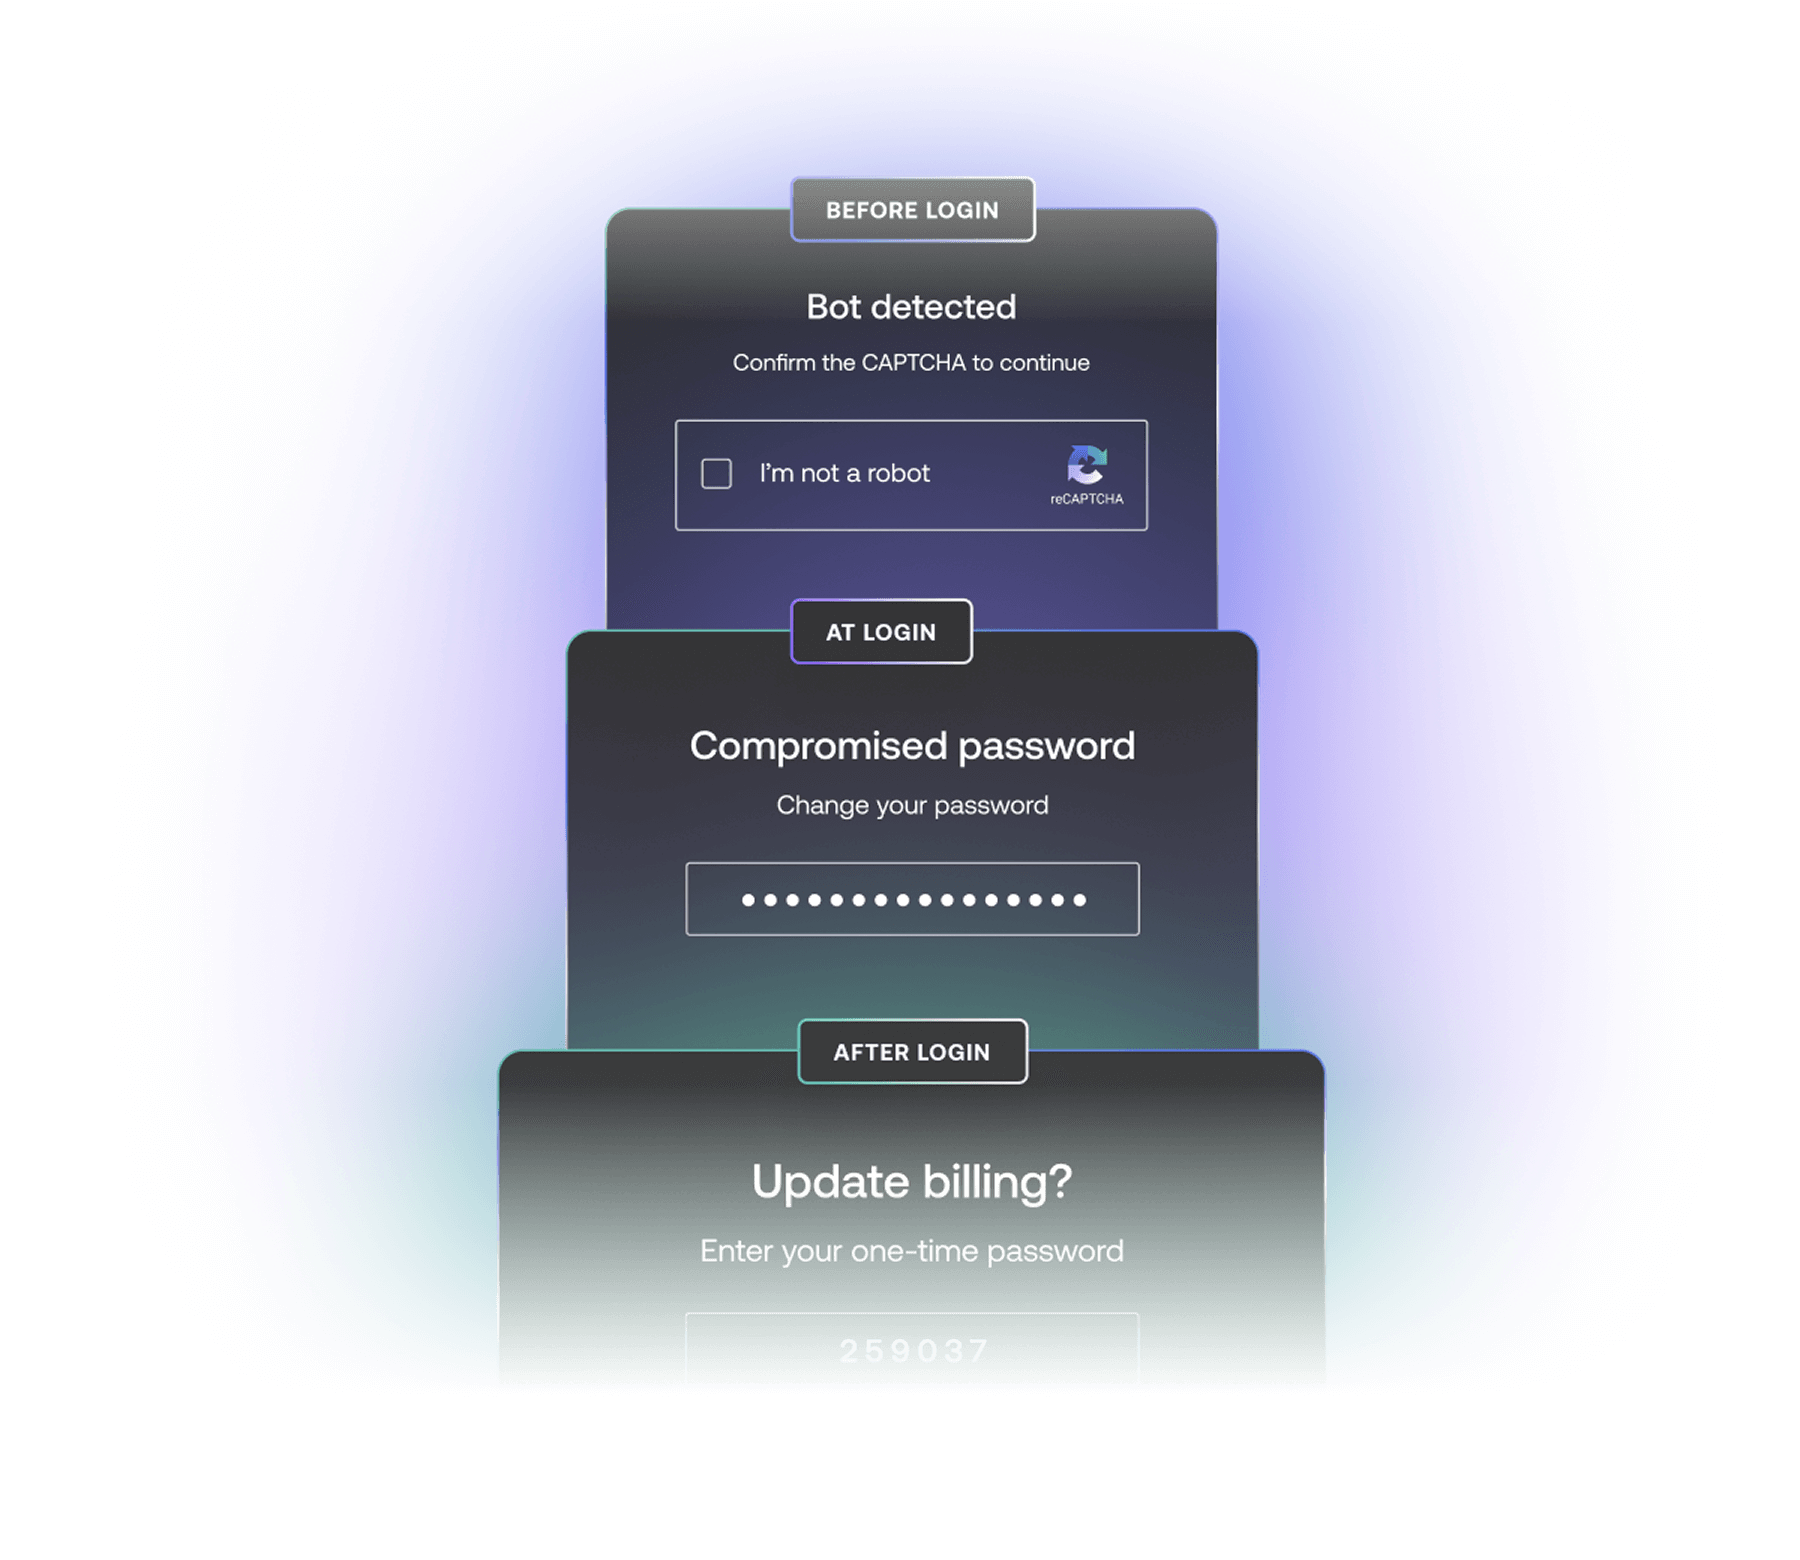
Wie Auth0 für Sicherheit sorgt
Wir kümmern uns um die Identity-Sicherheit, damit Sie es nicht tun müssen.

Vertrauensaufbau bei jedem Schritt
Integrierte Identity-Sicherheit hilft dabei, die zuverlässigen Experiences bereitzustellen, die Ihre Kund:innen erwarten. Verwandeln Sie unbekannte Benutzer:innen in vertrauenswürdige, wiederkehrende Kundschaft.

Klügerer Schutz
Vereinfachen Sie den Zugriff für vertrauenswürdige Benutzer:innen. Gehen Sie effektiver gegen Bedrohungen vor, indem Sie passwortlose Authentifizierung und eine adaptive MFA-Richtlinie implementieren, die API-Sicherheit stärken und vieles mehr.

Weniger Zeit- und Ressourcenaufbau
Automatisieren und orchestrieren Sie Identity-Sicherheitsflows mit No-Code- und Pro-Code-Actions für eine schnellere Bereitstellung.
Schutz an jedem Touchpoint
Identity-Management bedeutet Sicherheit – und erfordert mehr als <a href="https://auth0.com/features/single-sign-on">SSO</a> oder MFA. Wir verfolgen einen mehrschichtigen Ansatz zur Absicherung jeder Phase der Customer Journey.
Bot-Erkennung
Erkennen Sie automatisierte Angriffe wie gefälschte Registrierungen und Credential Stuffing mithilfe von über 60 Risikosignalen sowie ML-gestützten Erkennungsmodellen und reagieren Sie mit benutzerfreundlichen Überprüfungen wie der Authentifizierungsabfrage.
Mehr erfahren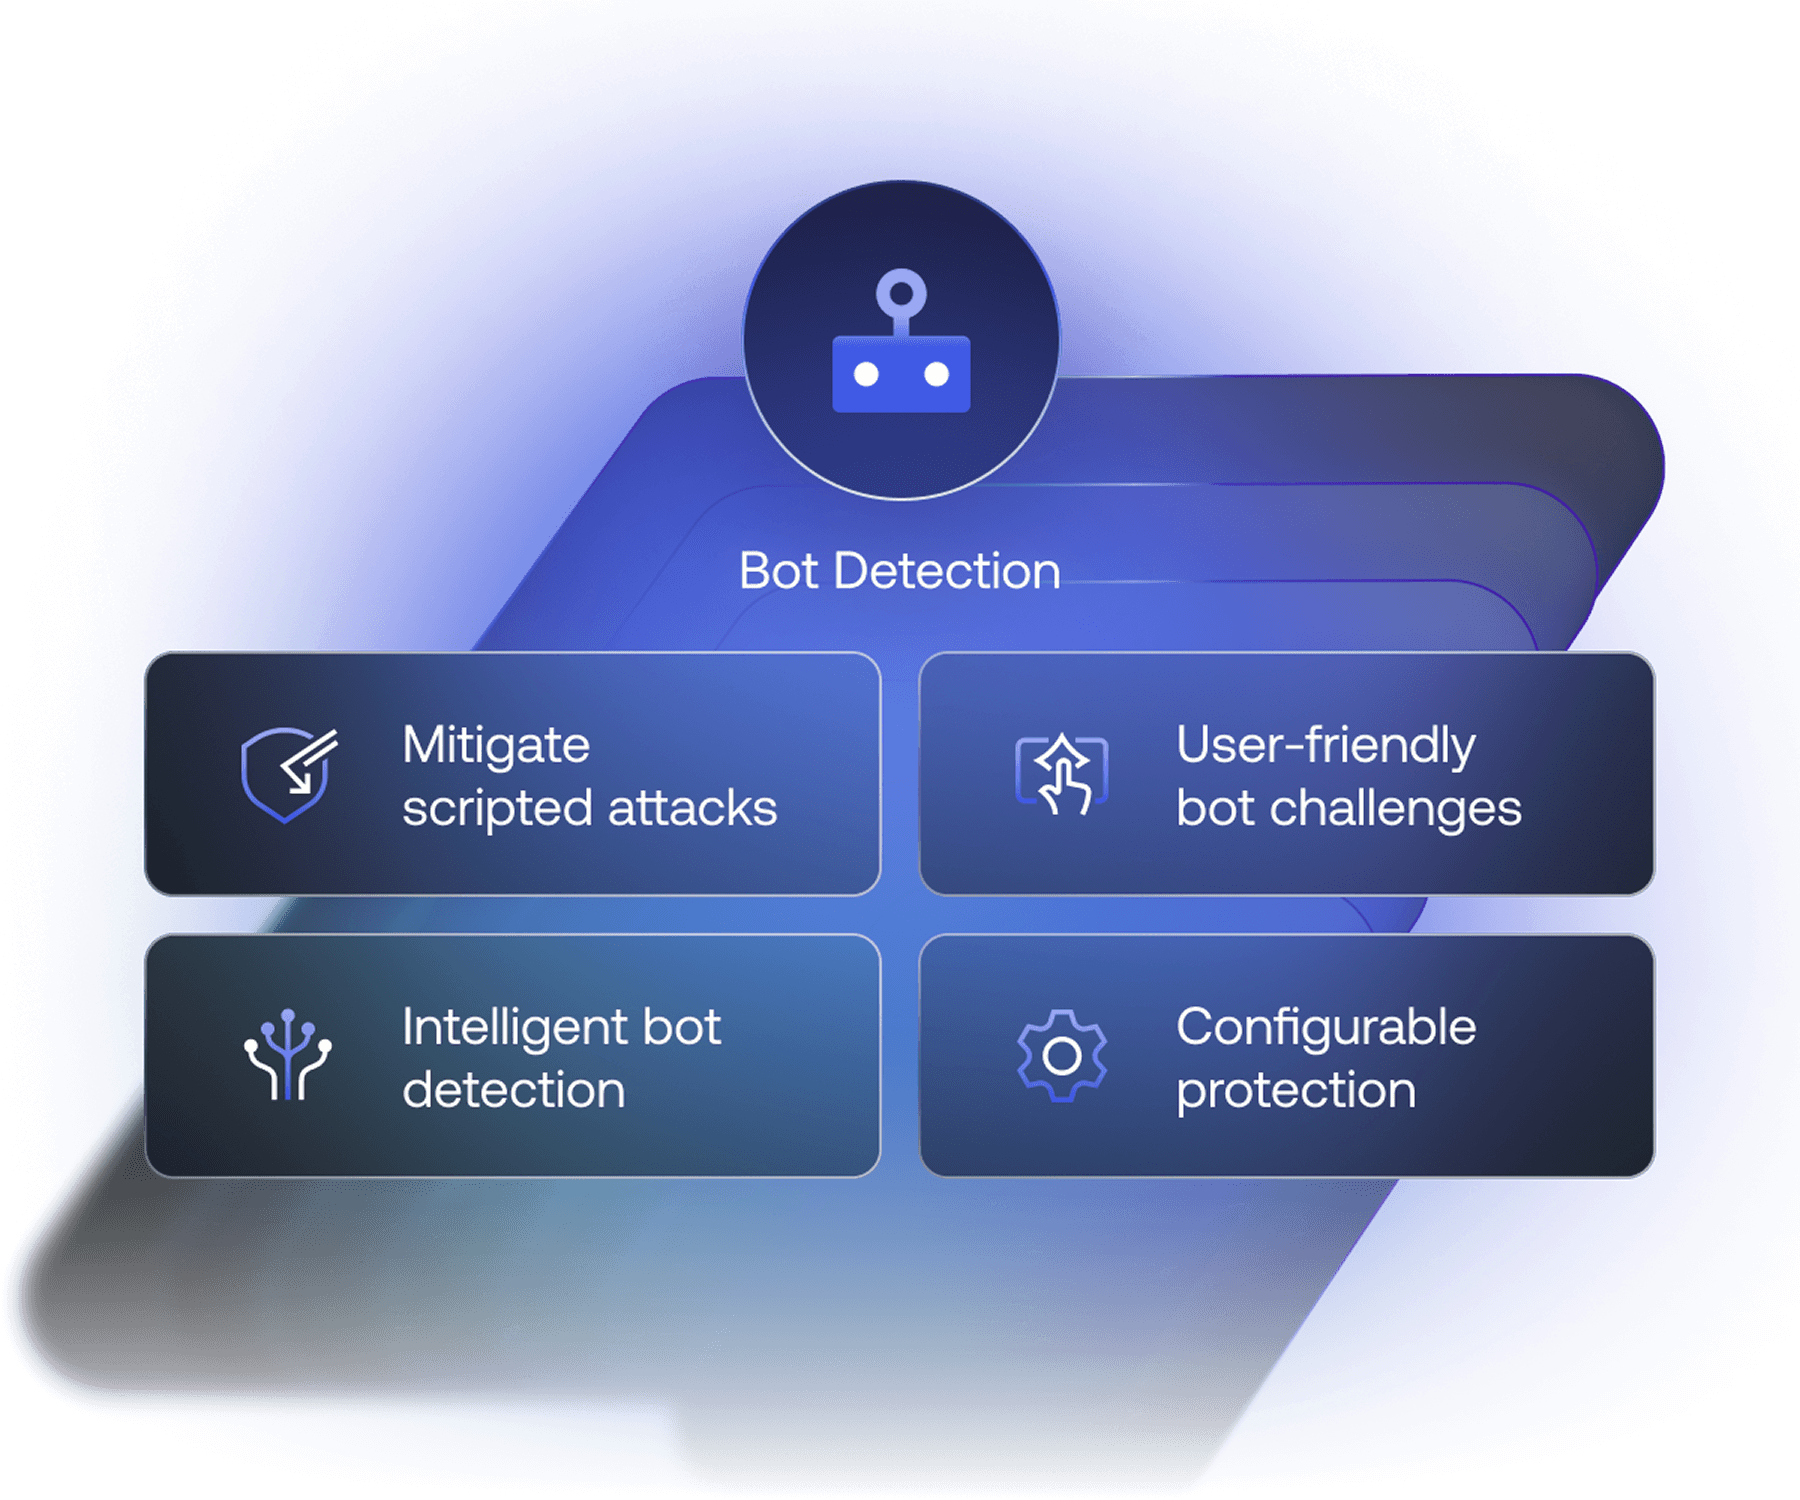
Zugriffskontrolle für Tenants
Stoppen Sie bekannte Bedrohungen, noch bevor sie Ihren Login-Flow erreichen. Filtern Sie verdächtigen Datenverkehr nach IP-Adresse, ASN, Fingerprint oder geografischem Standort, oder nutzen Sie die kuratierten Threat-Intelligence-Listen von Auth0, um Ihre Apps zu schützen und schneller zu reagieren.
Mehr erfahren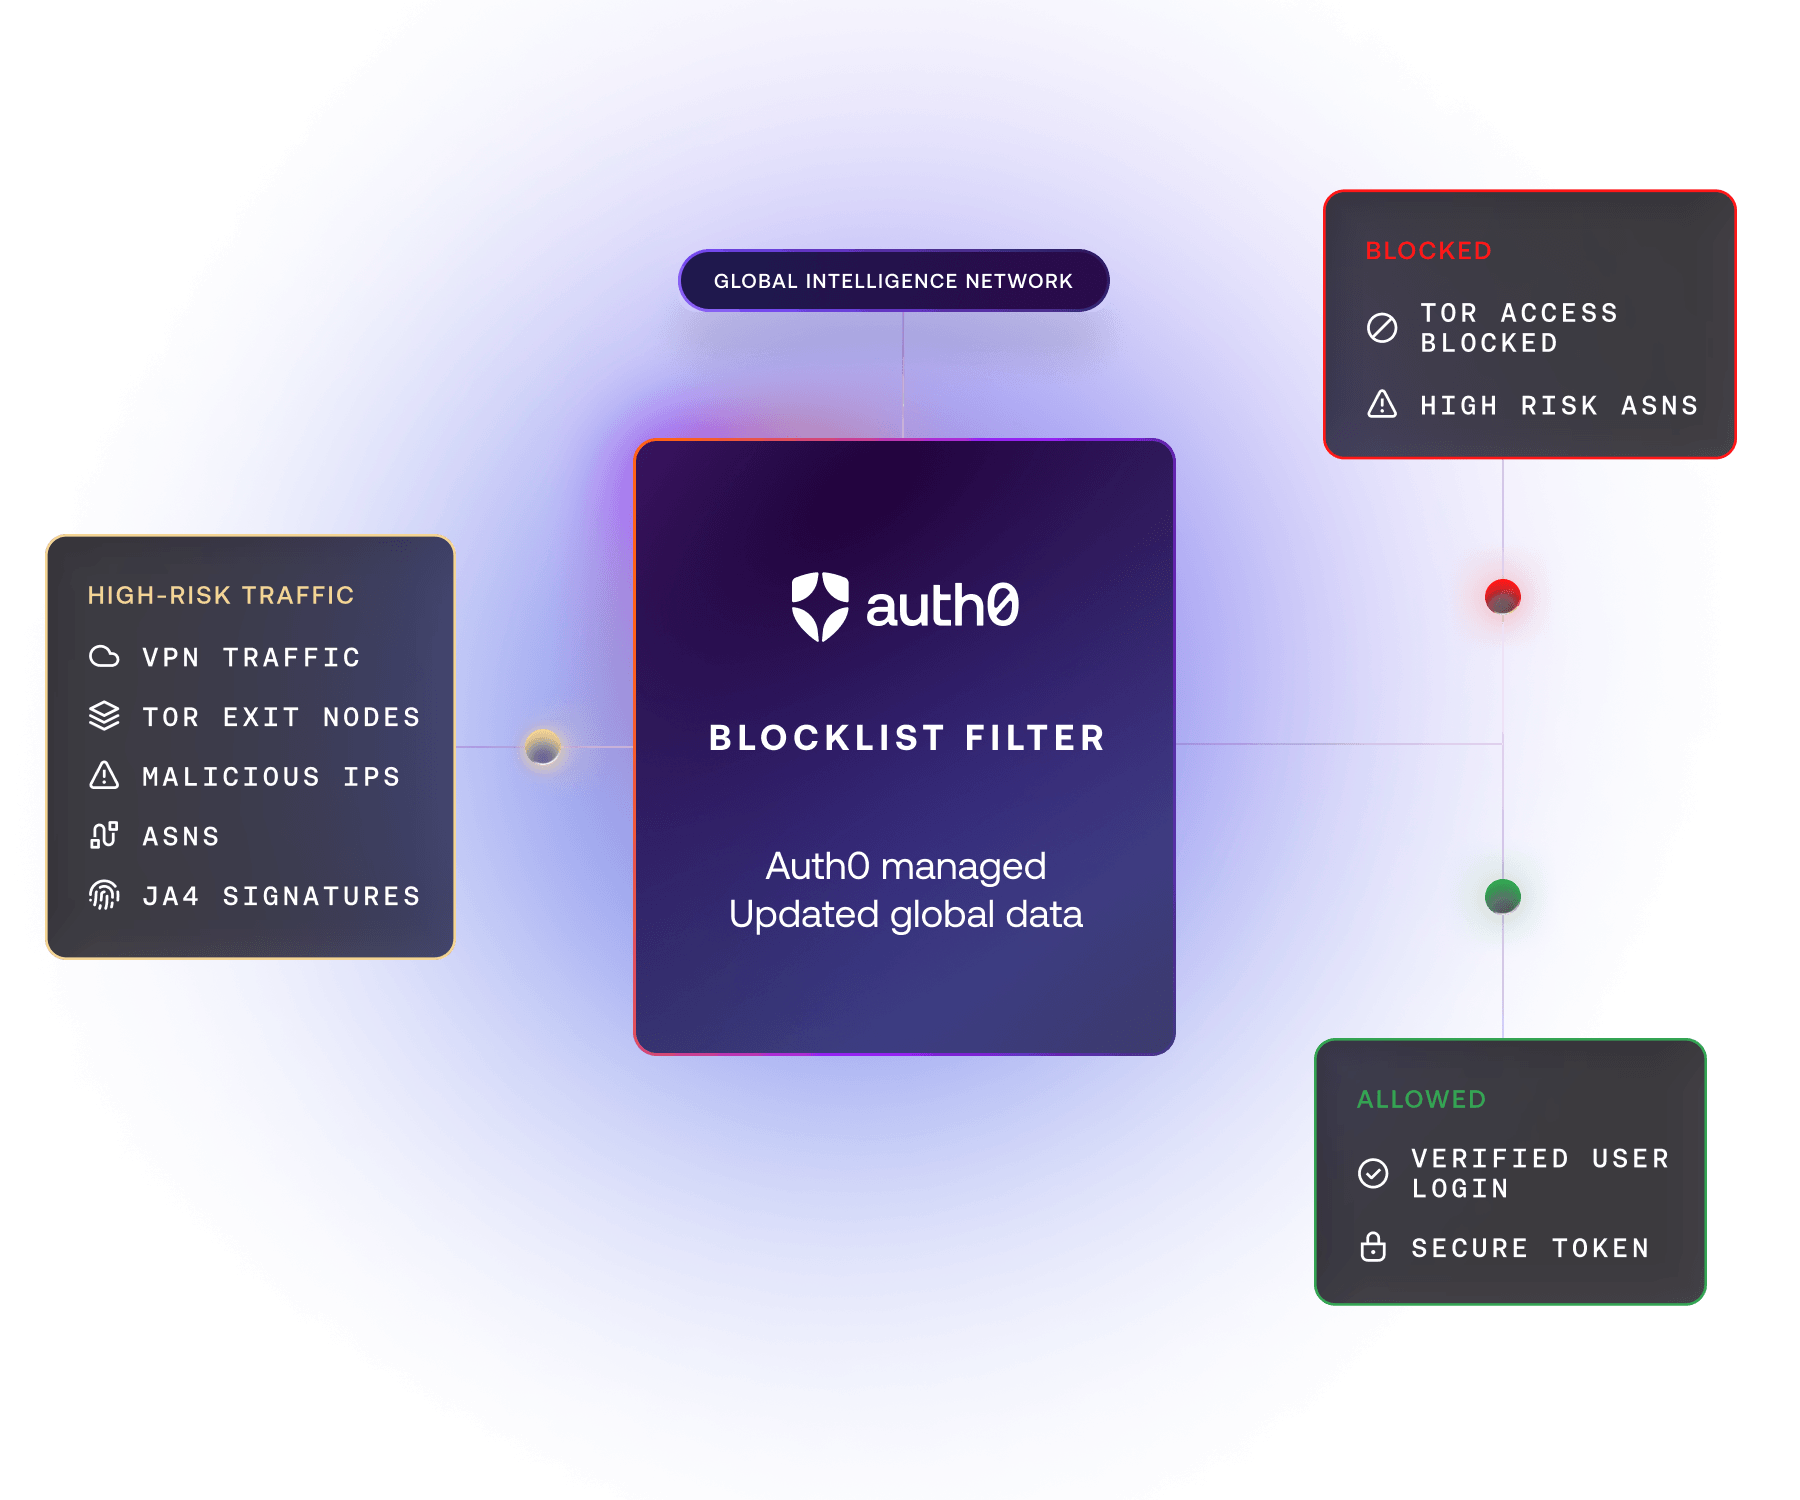
Ergänzende Indikatoren
Stärken Sie Ihre Sicherheit mit einer mehrschichtigen Abwehr, indem Sie den Auth0-Schutz vor Angriffen mit Threat-Intelligence-Indikatoren von Drittanbietern kombinieren. Sie erhalten die notwendige granulare Transparenz, um intelligentere, risikobasierte Step-up-Sicherheitsabfragen auszulösen.
Mehr erfahren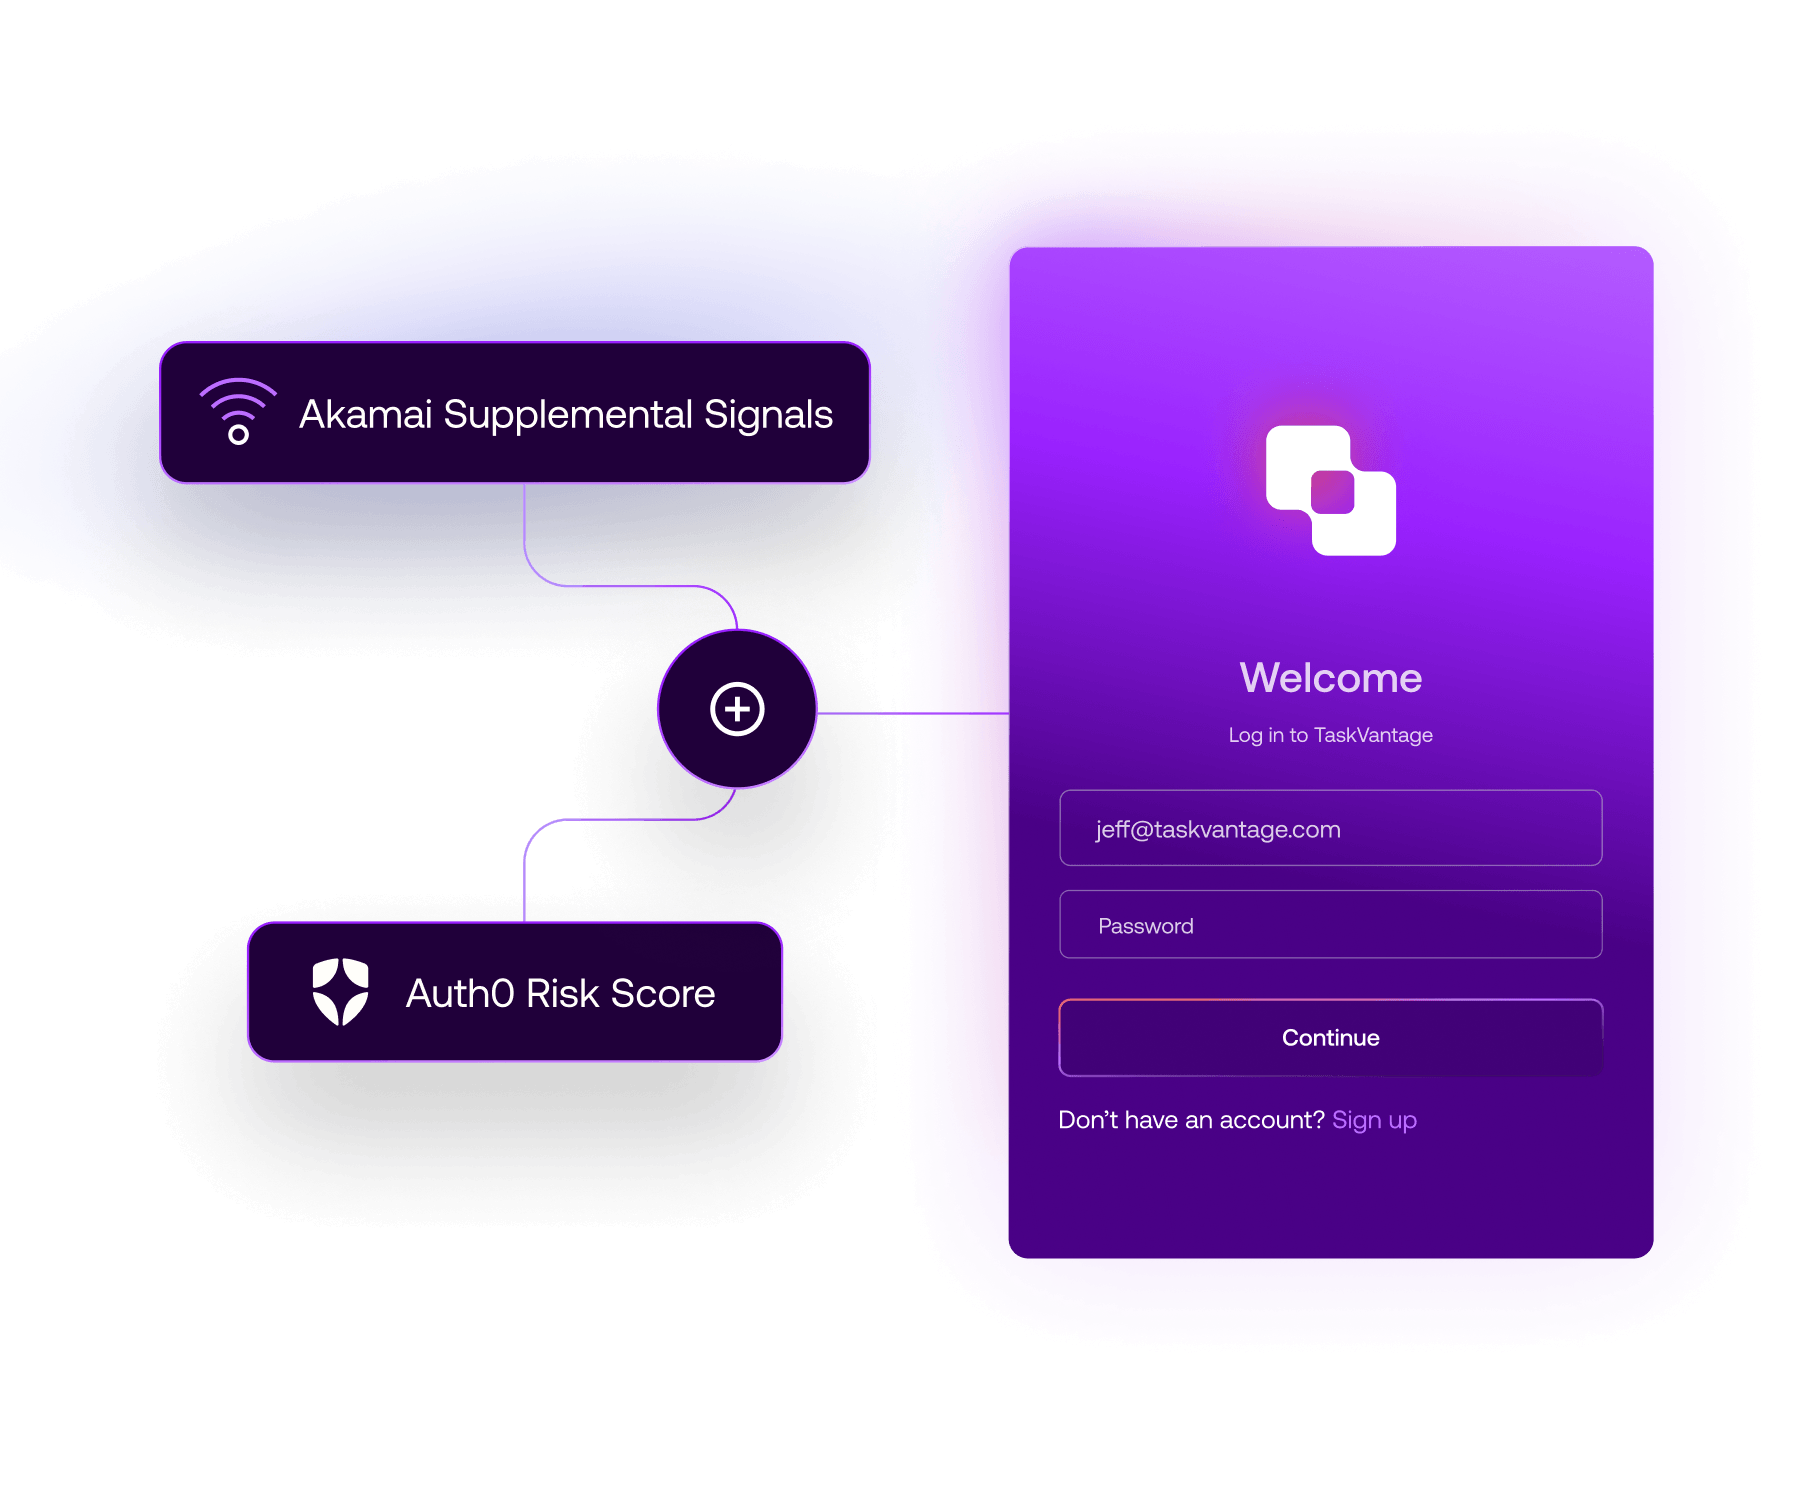
Schutz vor Brute-Force-Angriffen
Verhindern Sie Hochgeschwindigkeitsangriffe auf einen einzelnen Benutzer-Account, indem Sie wiederholte fehlgeschlagene Login-Versuche erkennen, die IP-Adresse blockieren und betroffene Benutzer:innen benachrichtigen.
Mehr erfahren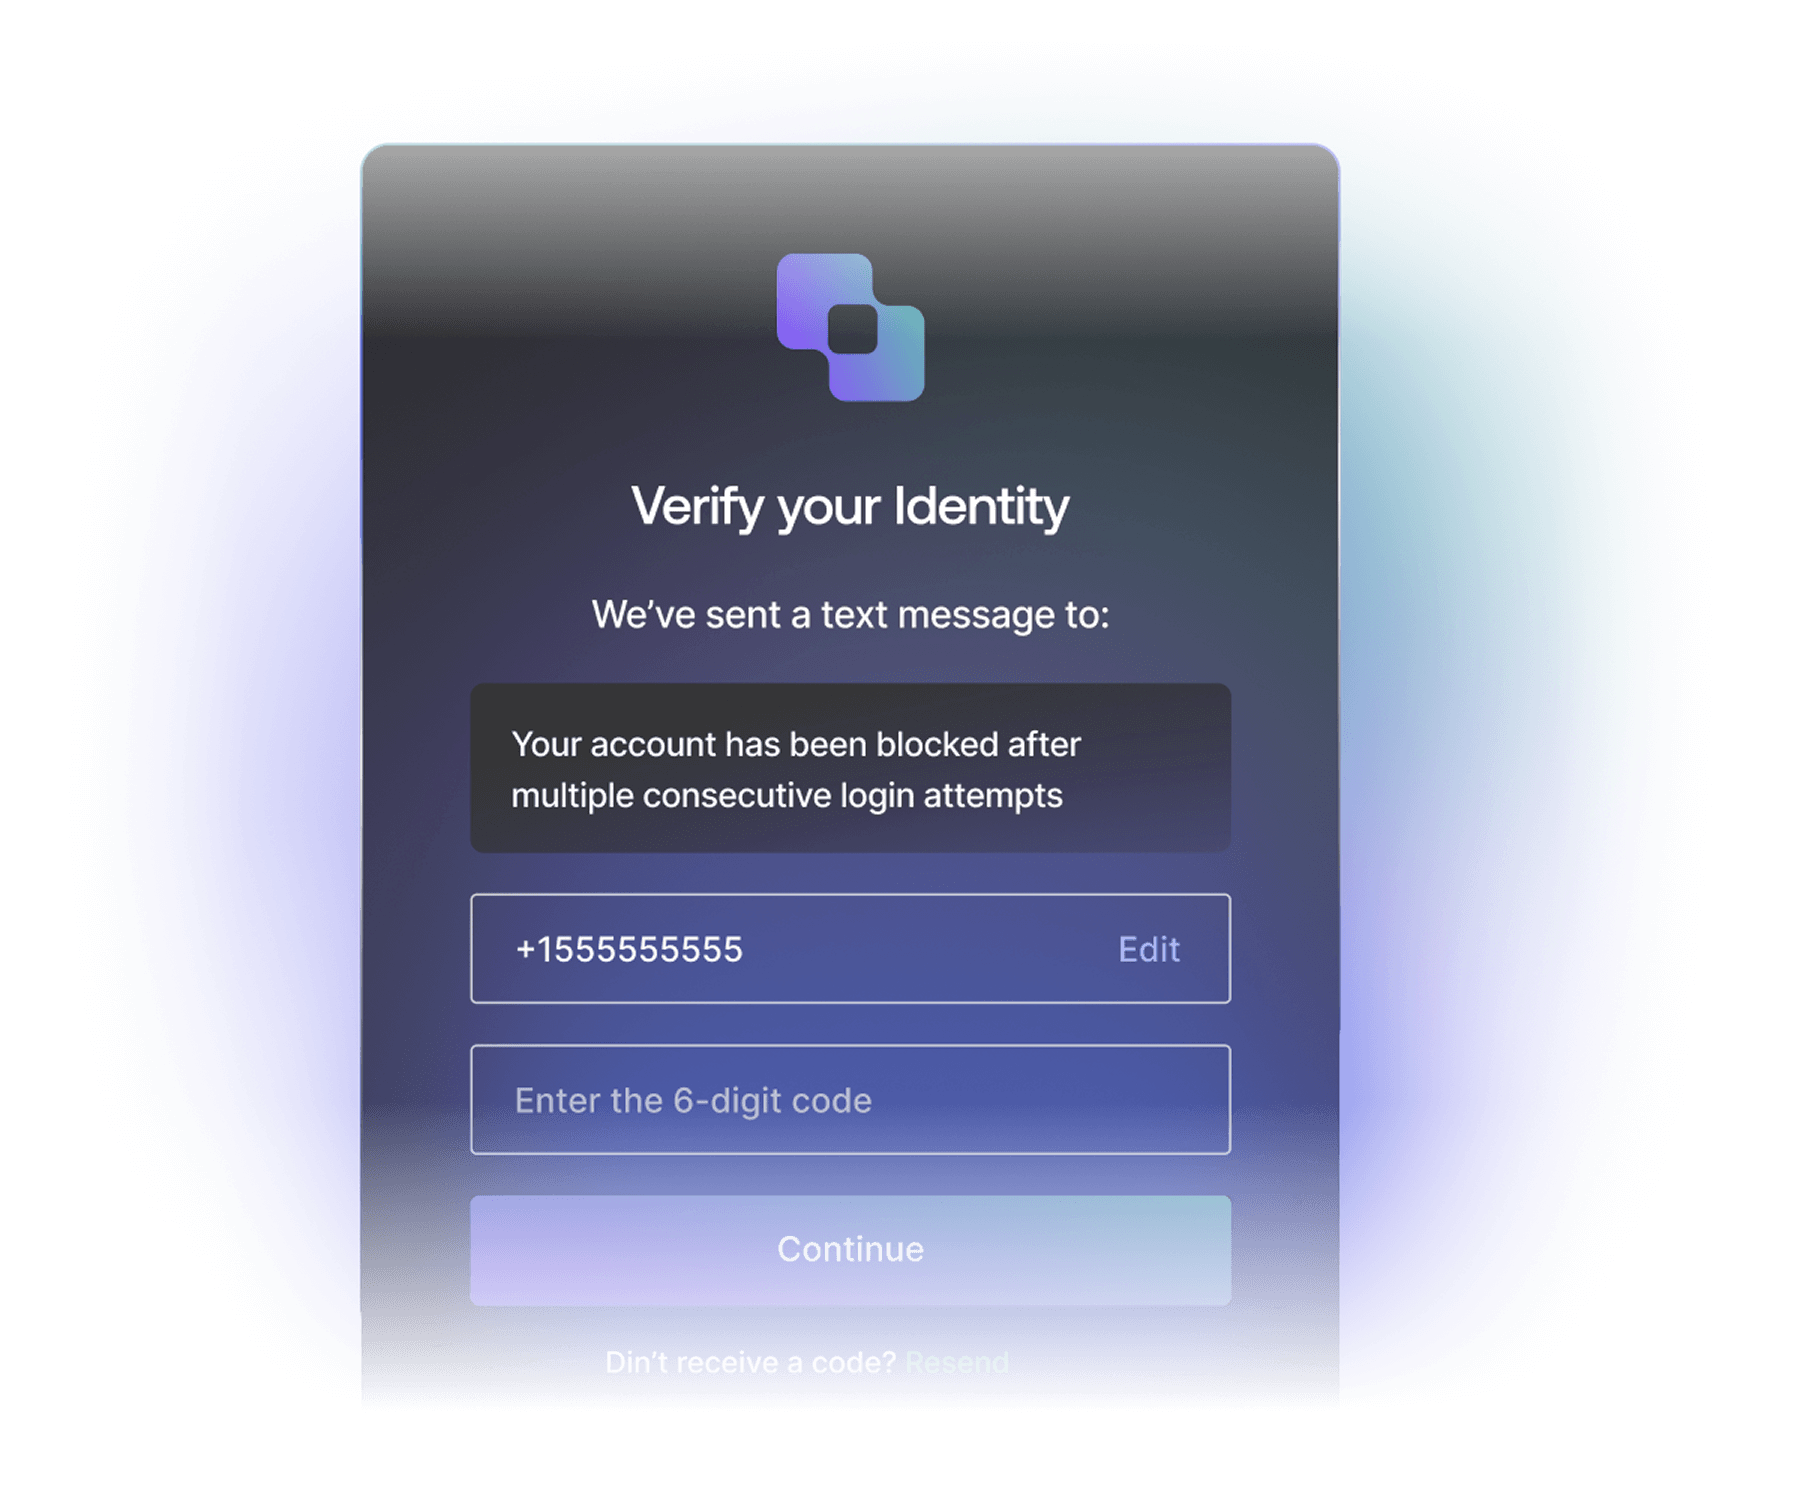
Drosselung verdächtiger IP-Adressen
Verhindern Sie Hochgeschwindigkeitsangriffe auf mehrere Benutzer-Accounts. Erkennen und blockieren Sie Traffic von IP-Adressen, die zu schnell zu viele Anmeldeversuche initiieren.
Mehr erfahren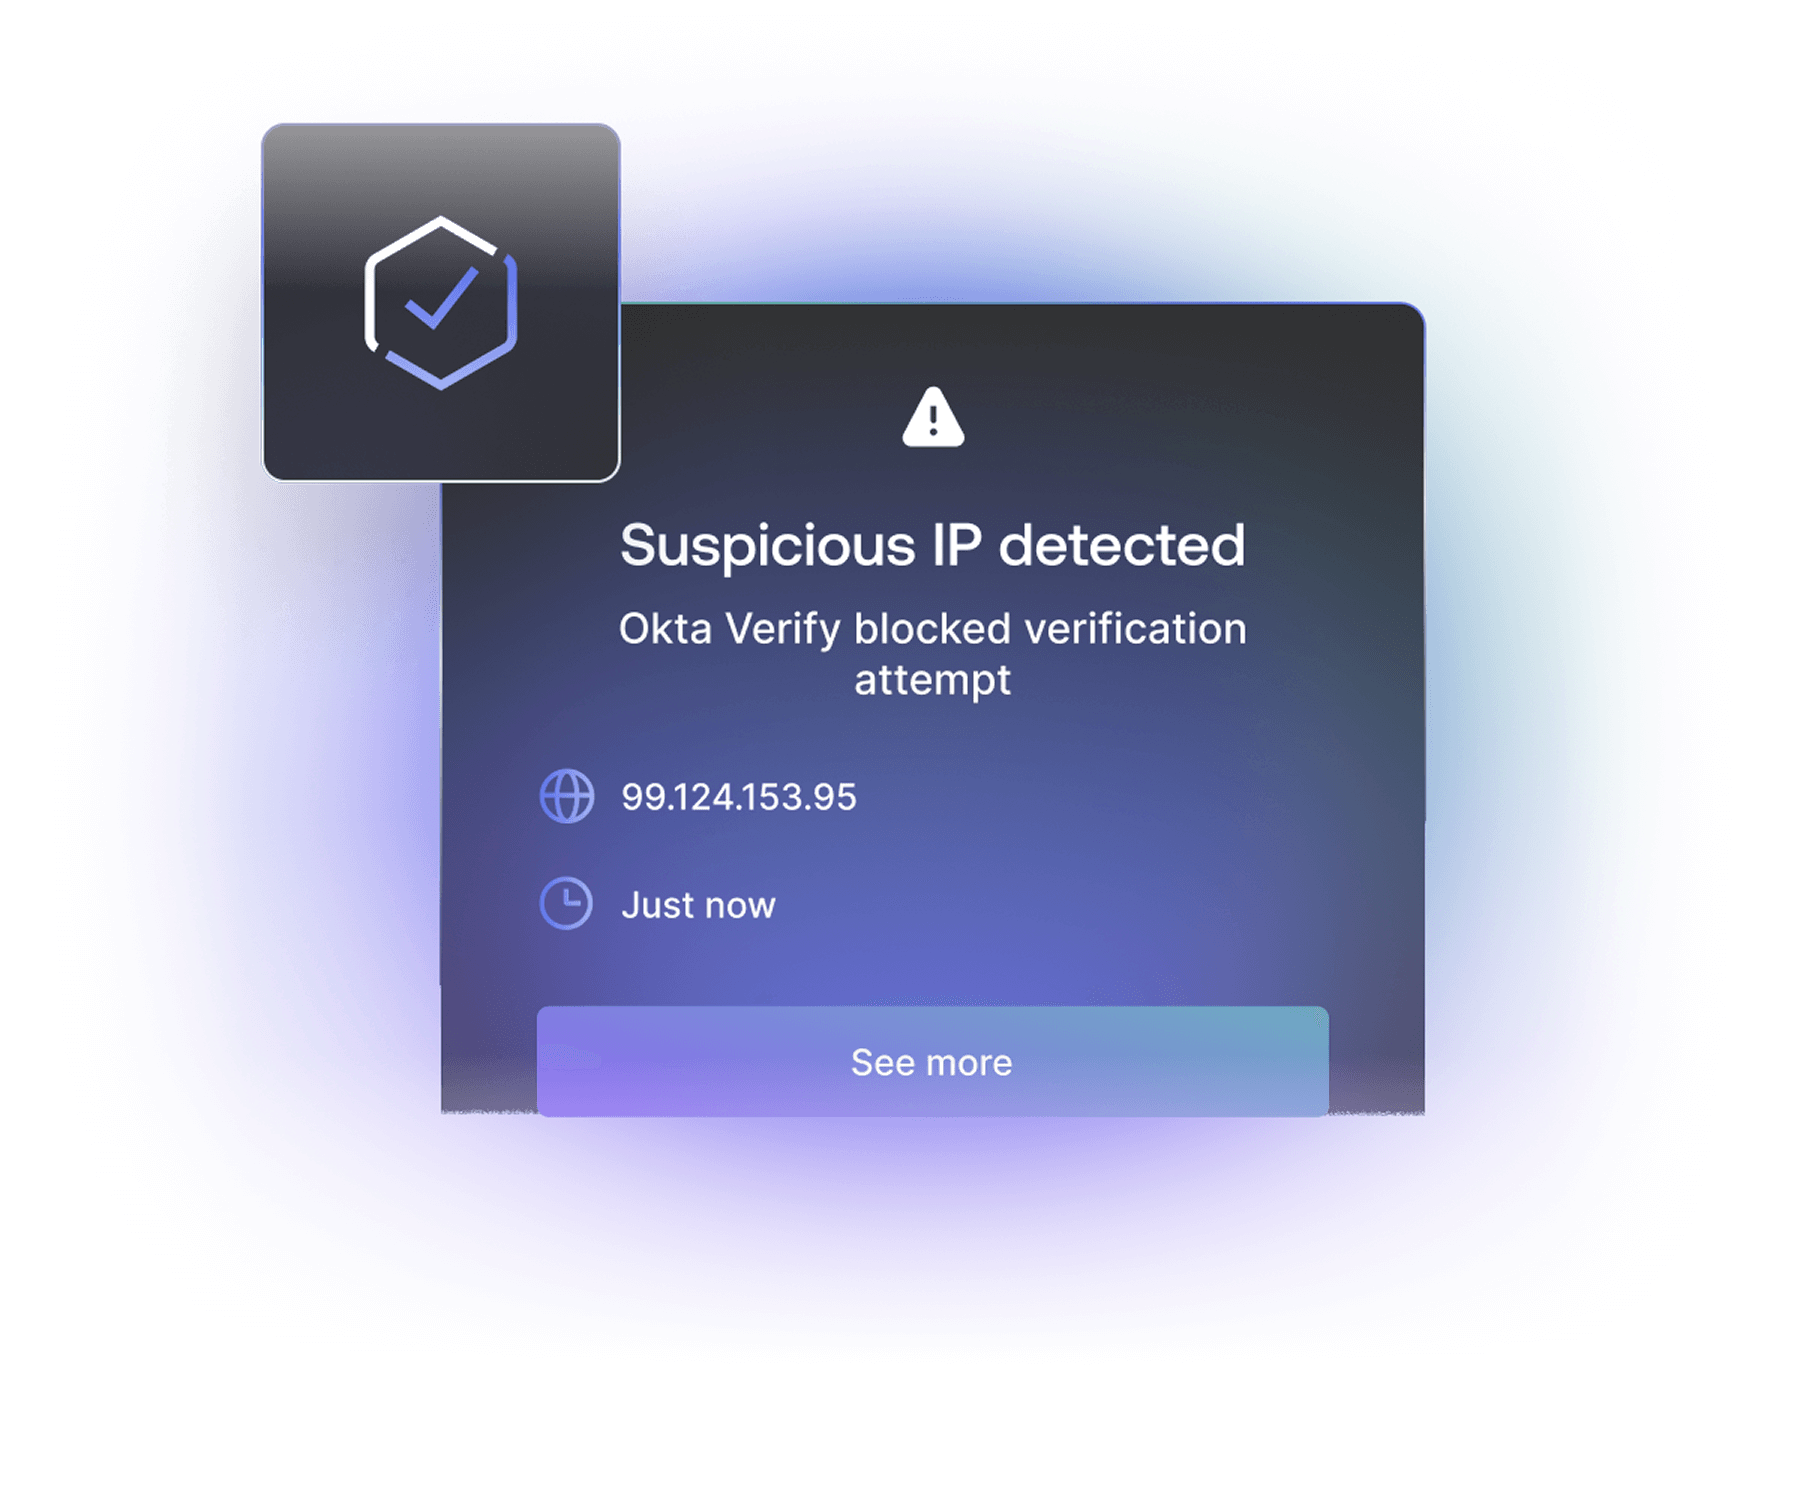
Passwortlose Authentifizierung
Bieten Sie sicherere und einfachere Alternativen zu Passwörtern wie Phishing-resistente Passkeys an. Benutzer:innen können sich schnell und sicher mit der gleichen Methode anmelden, mit der sie ihre Mobilgeräte entsperren.
Mehr erfahren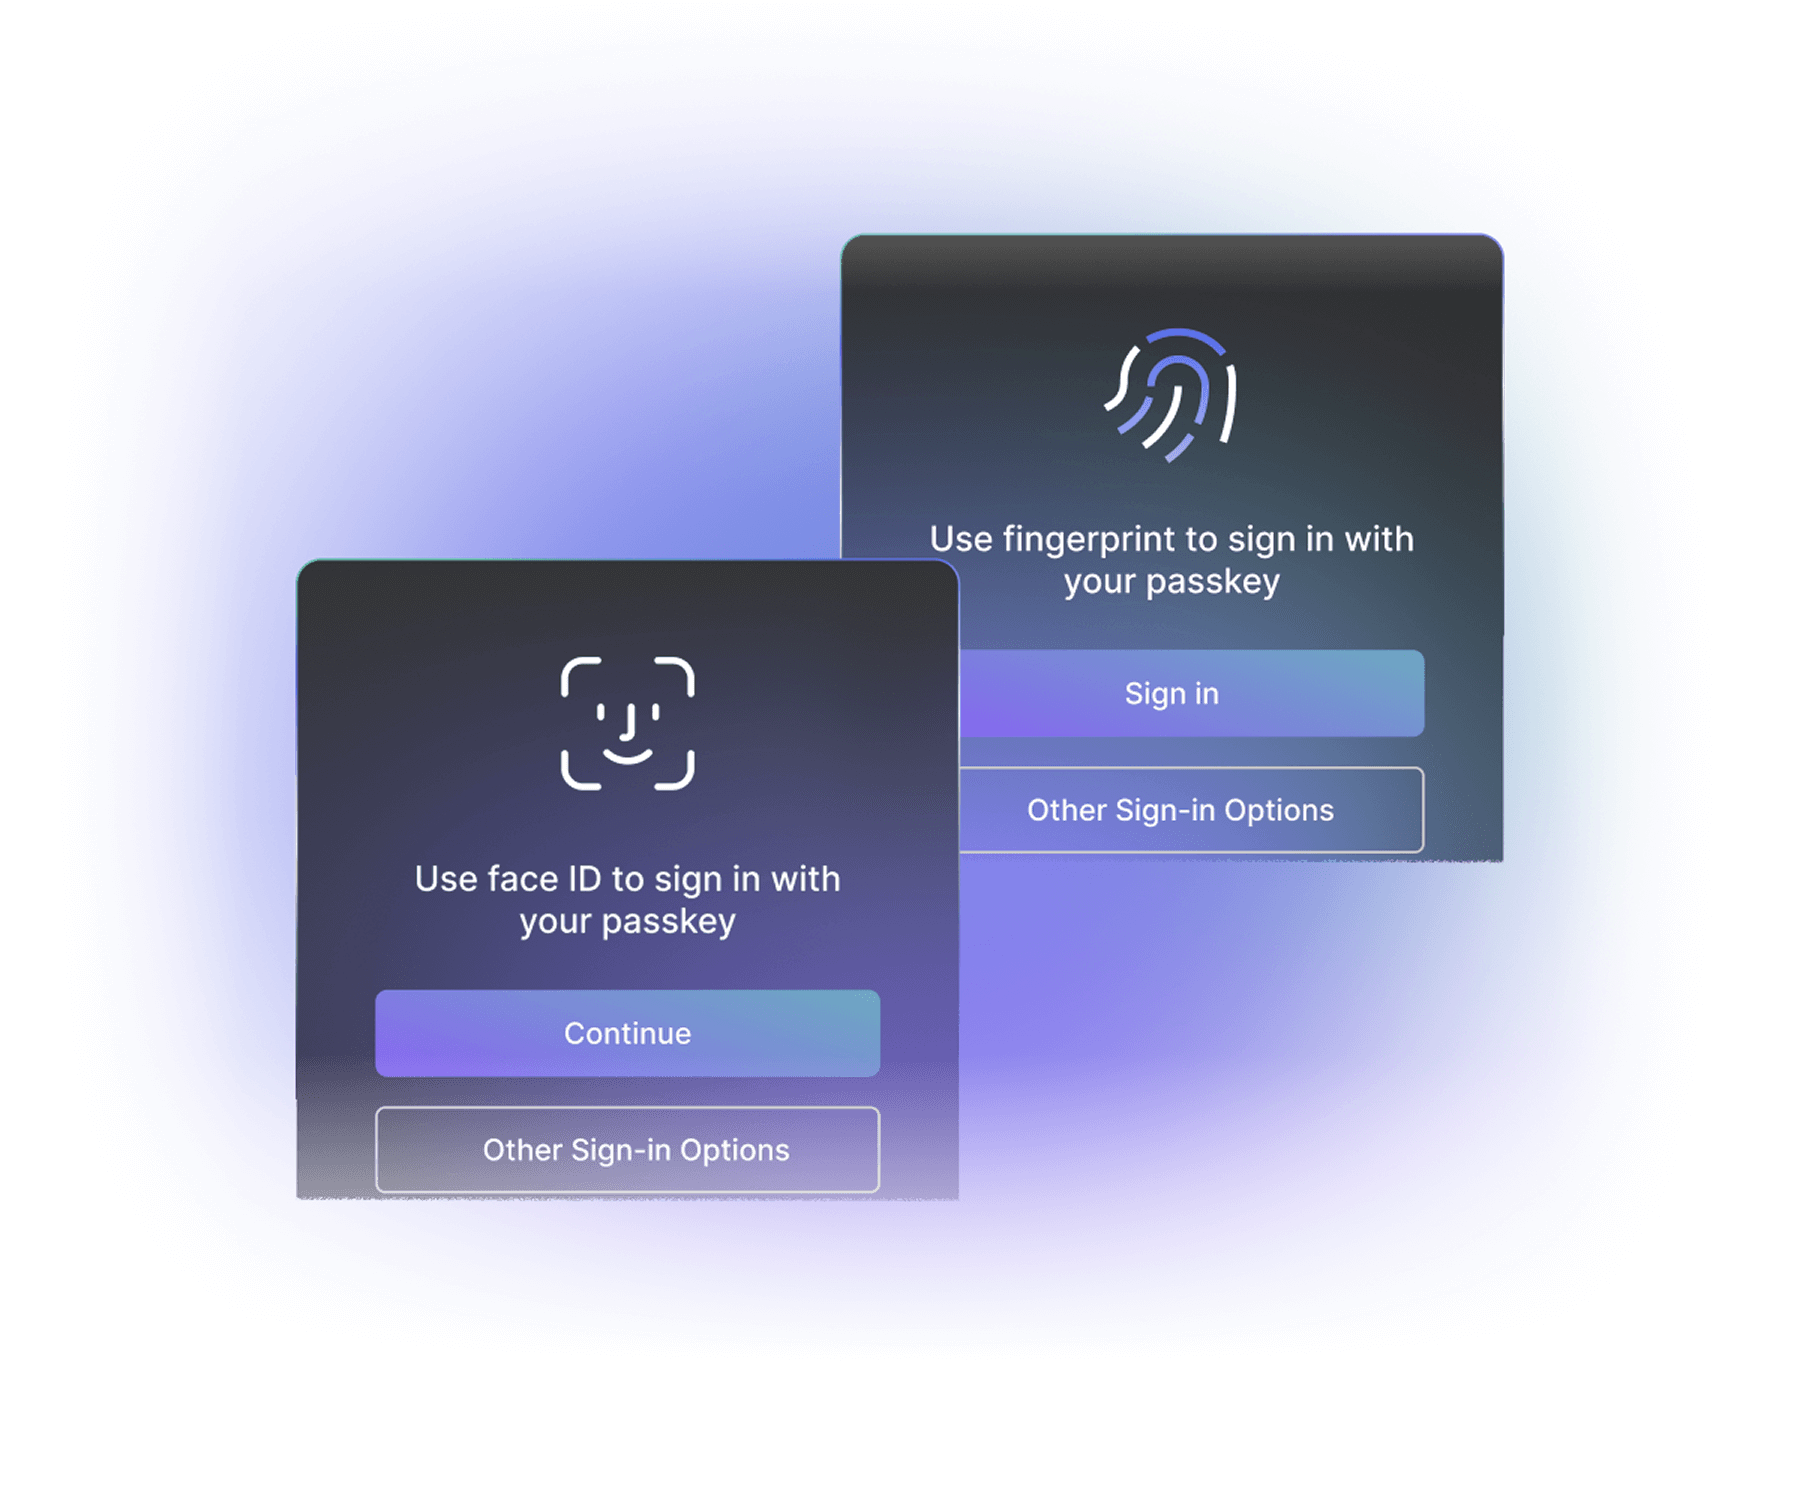
Erkennung kompromittierter Passwörter
Blockieren Sie bekannte kompromittierte Anmeldedaten bei der Registrierung, beim Login oder beim Zurücksetzen des Passworts. Die Verwendung kompromittierter Anmeldedaten wird erkannt, blockiert und die betroffenen Benutzer:innen werden in Echtzeit benachrichtigt.
Mehr erfahren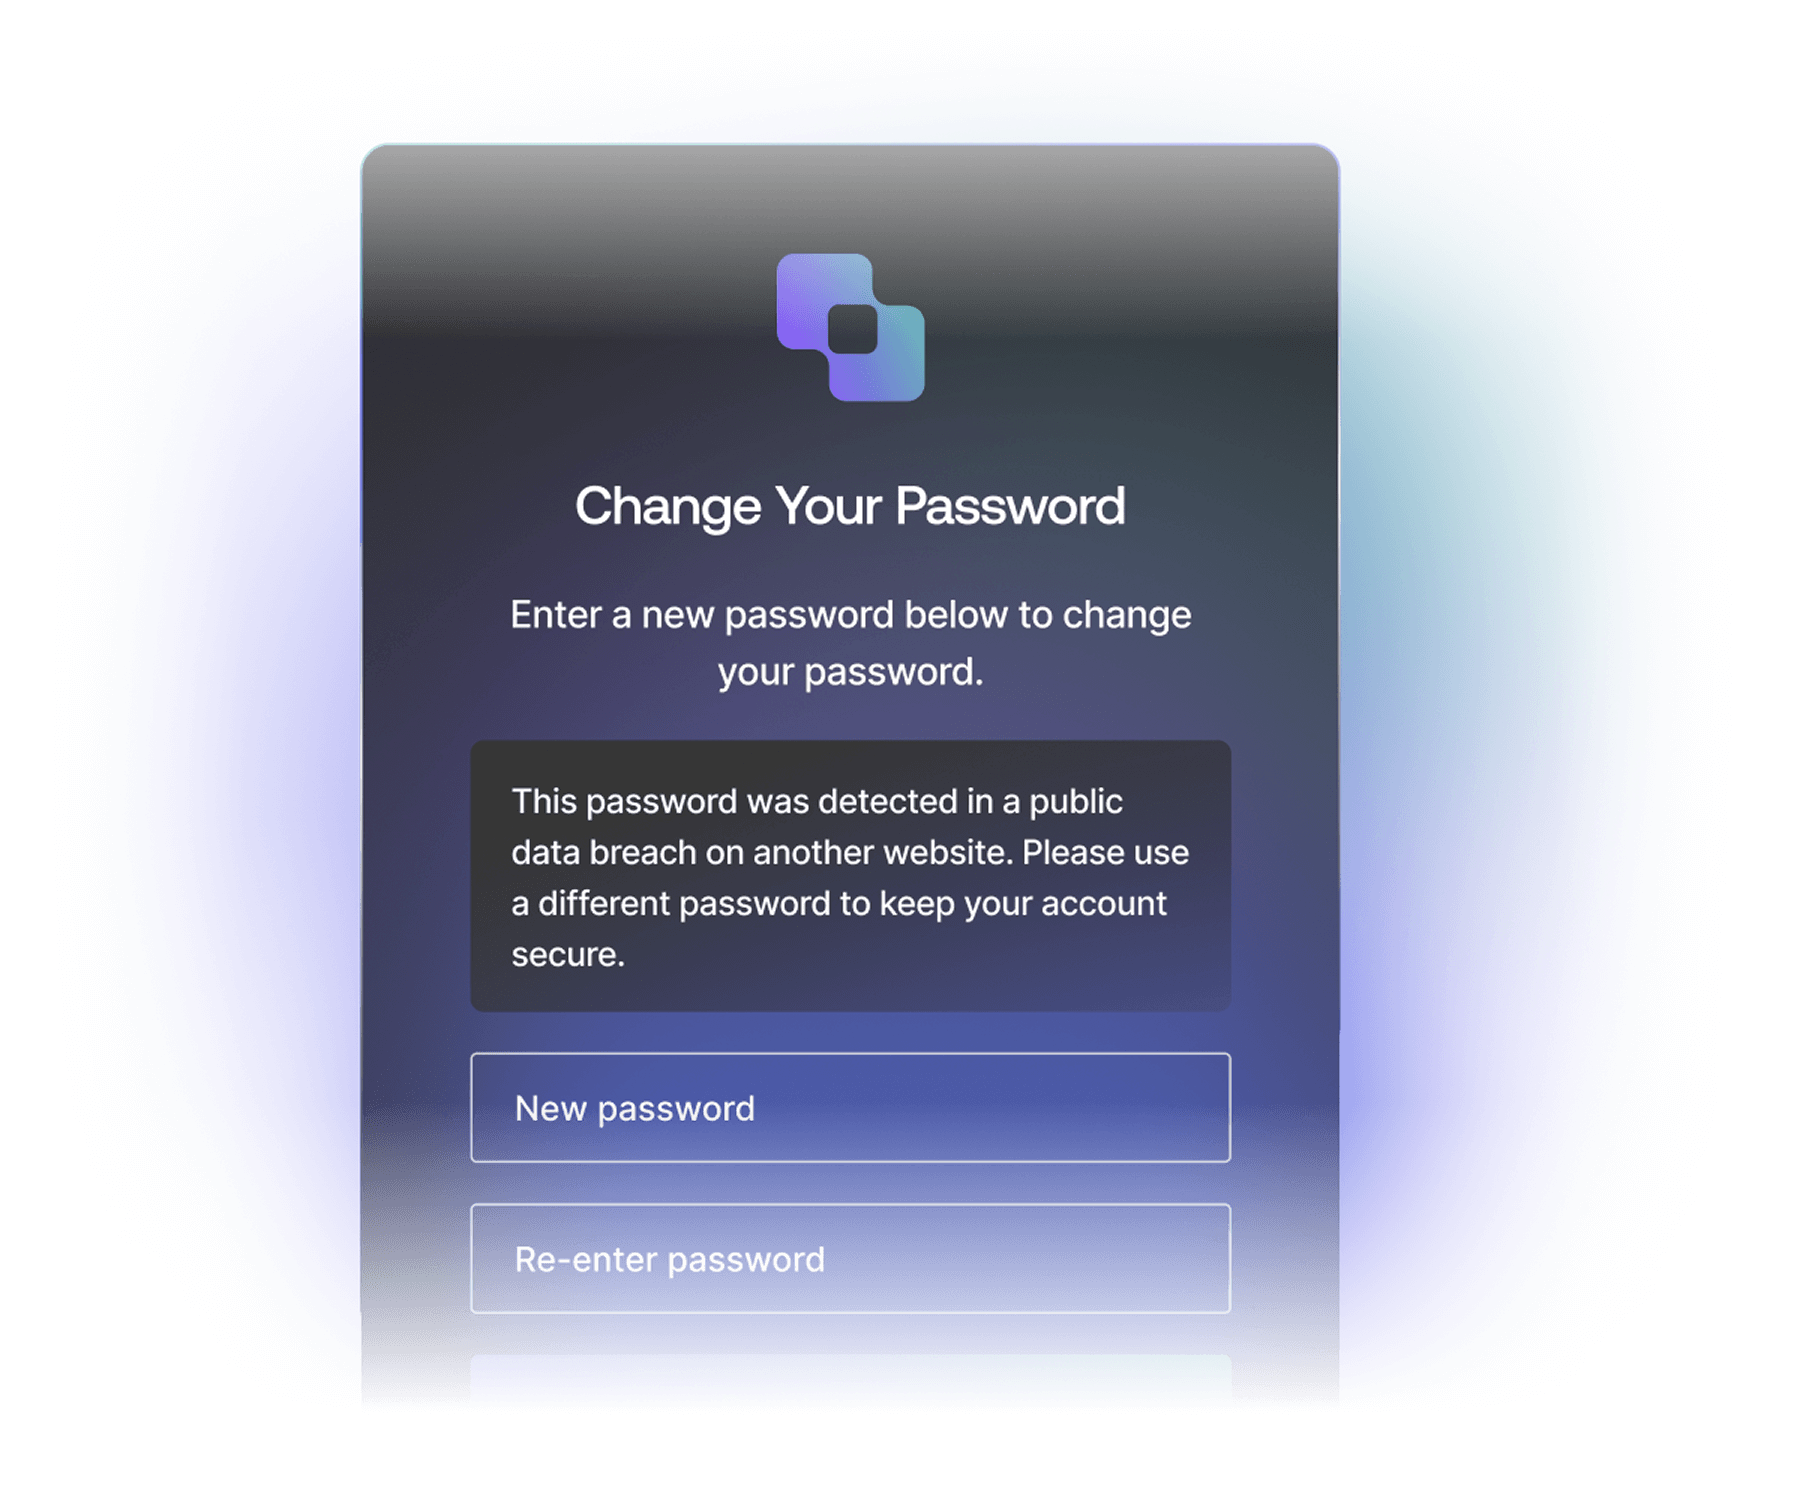
Credential Guard
Dies ist unsere erweiterte Version der Erkennung kompromittierter Passwörter. Sie erkennen kompromittierte Anmeldedaten schneller mit einem dedizierten Security-Team und Unterstützung für mehr als 35 Sprachen und über 200 Regionen.
Mehr erfahren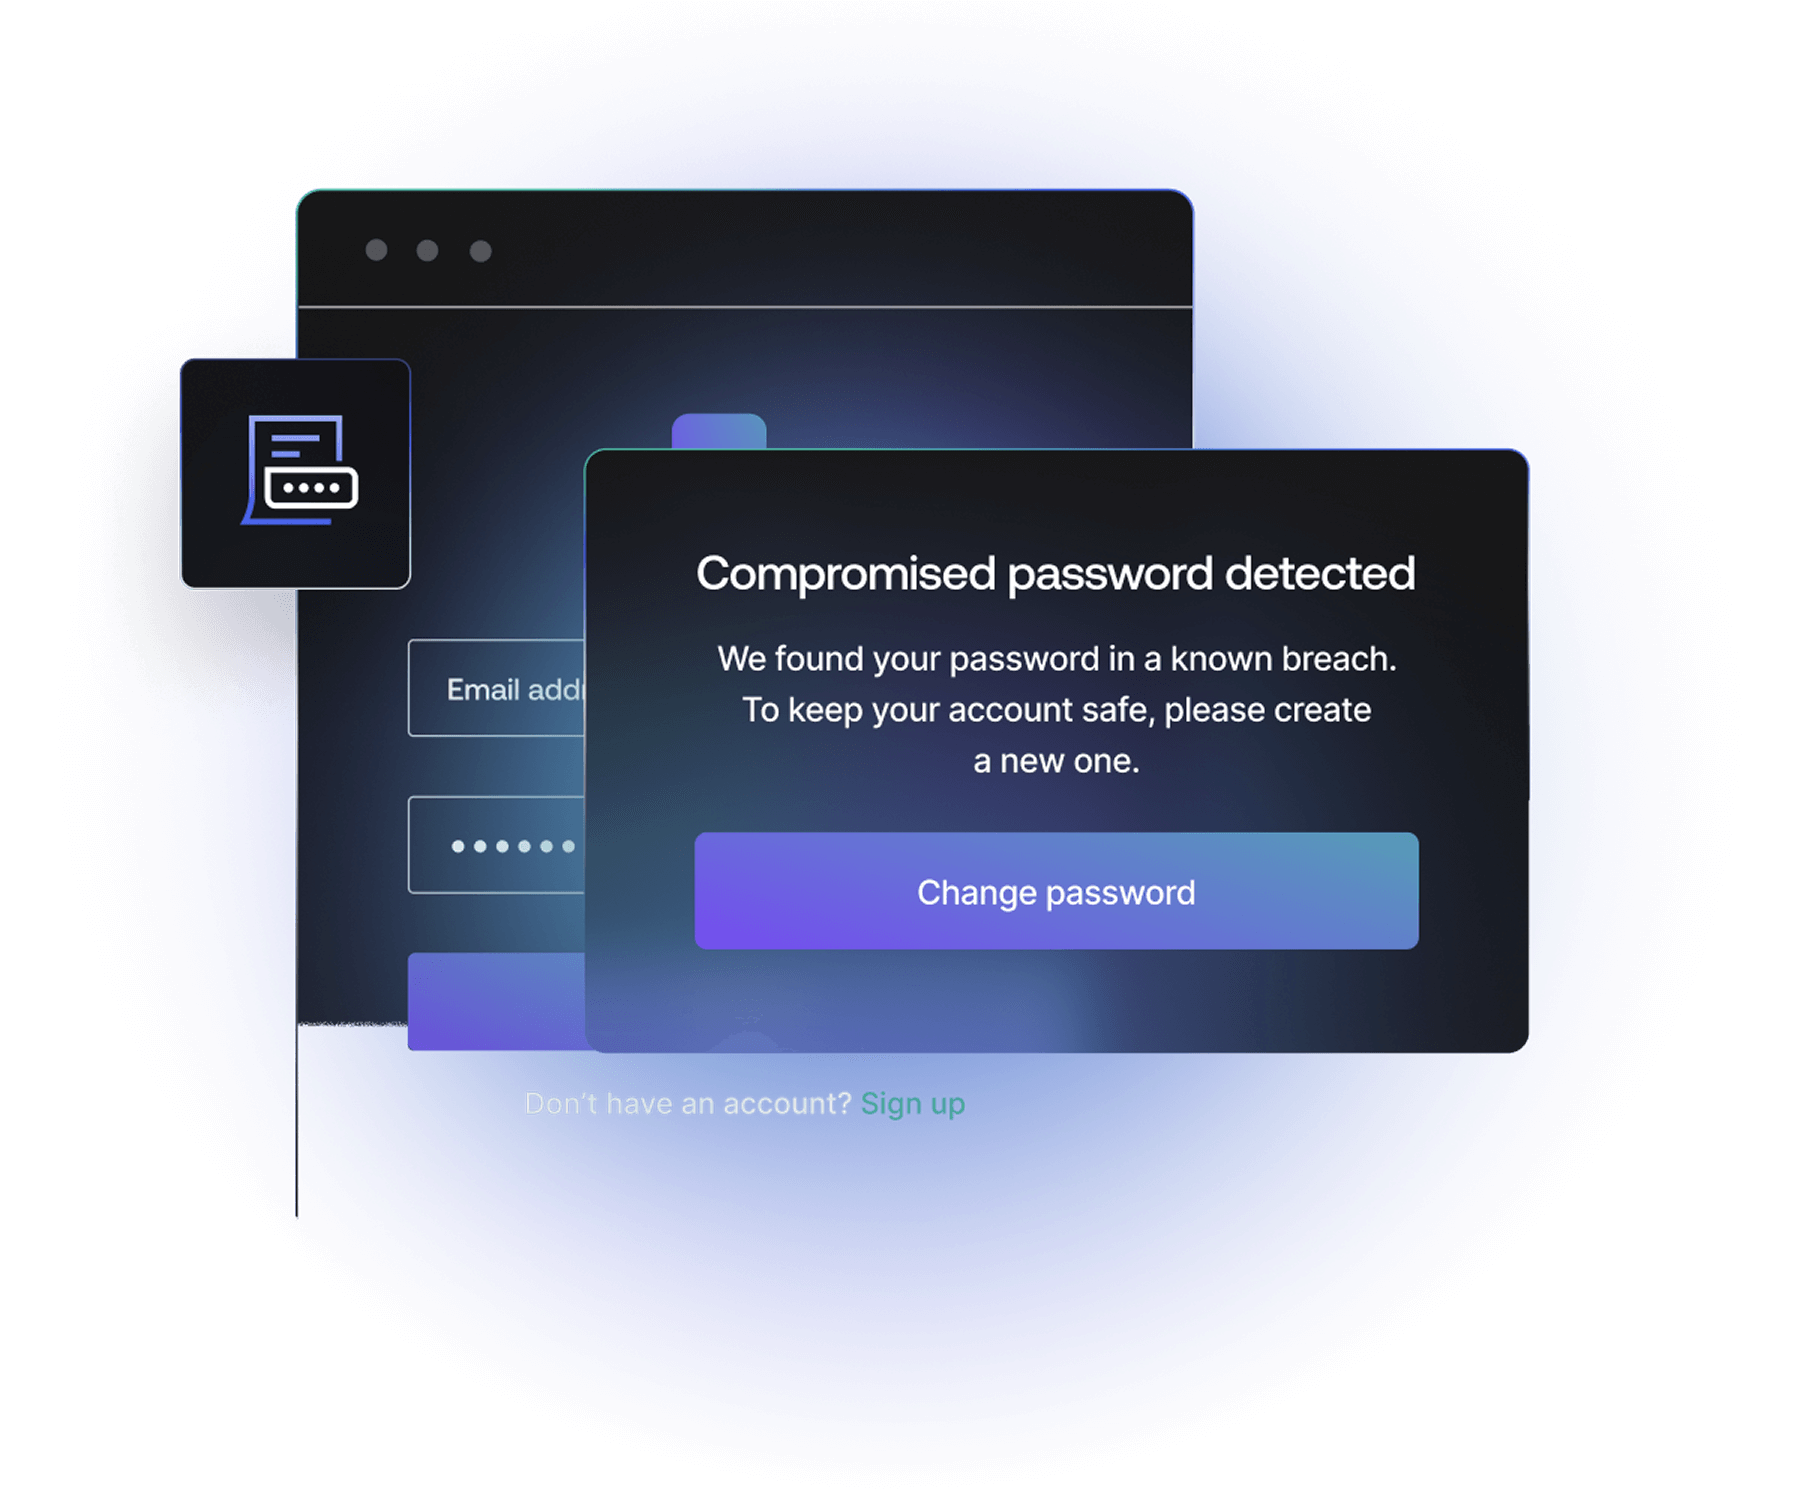
Adaptive MFA
Richten Sie eine kontextbezogene und Step-up-MFA-Richtlinie ein, um Risikoindikatoren wie neue Geräte, Netzwerke, Standorte und nicht vertrauenswürdige IP-Adressen zu bewerten. Nutzen Sie die sofort einsatzbereite Risikobewertung oder konfigurieren Sie Step-up-Richtlinien, um nur bei erhöhtem Risiko zur MFA aufzufordern.
Mehr erfahren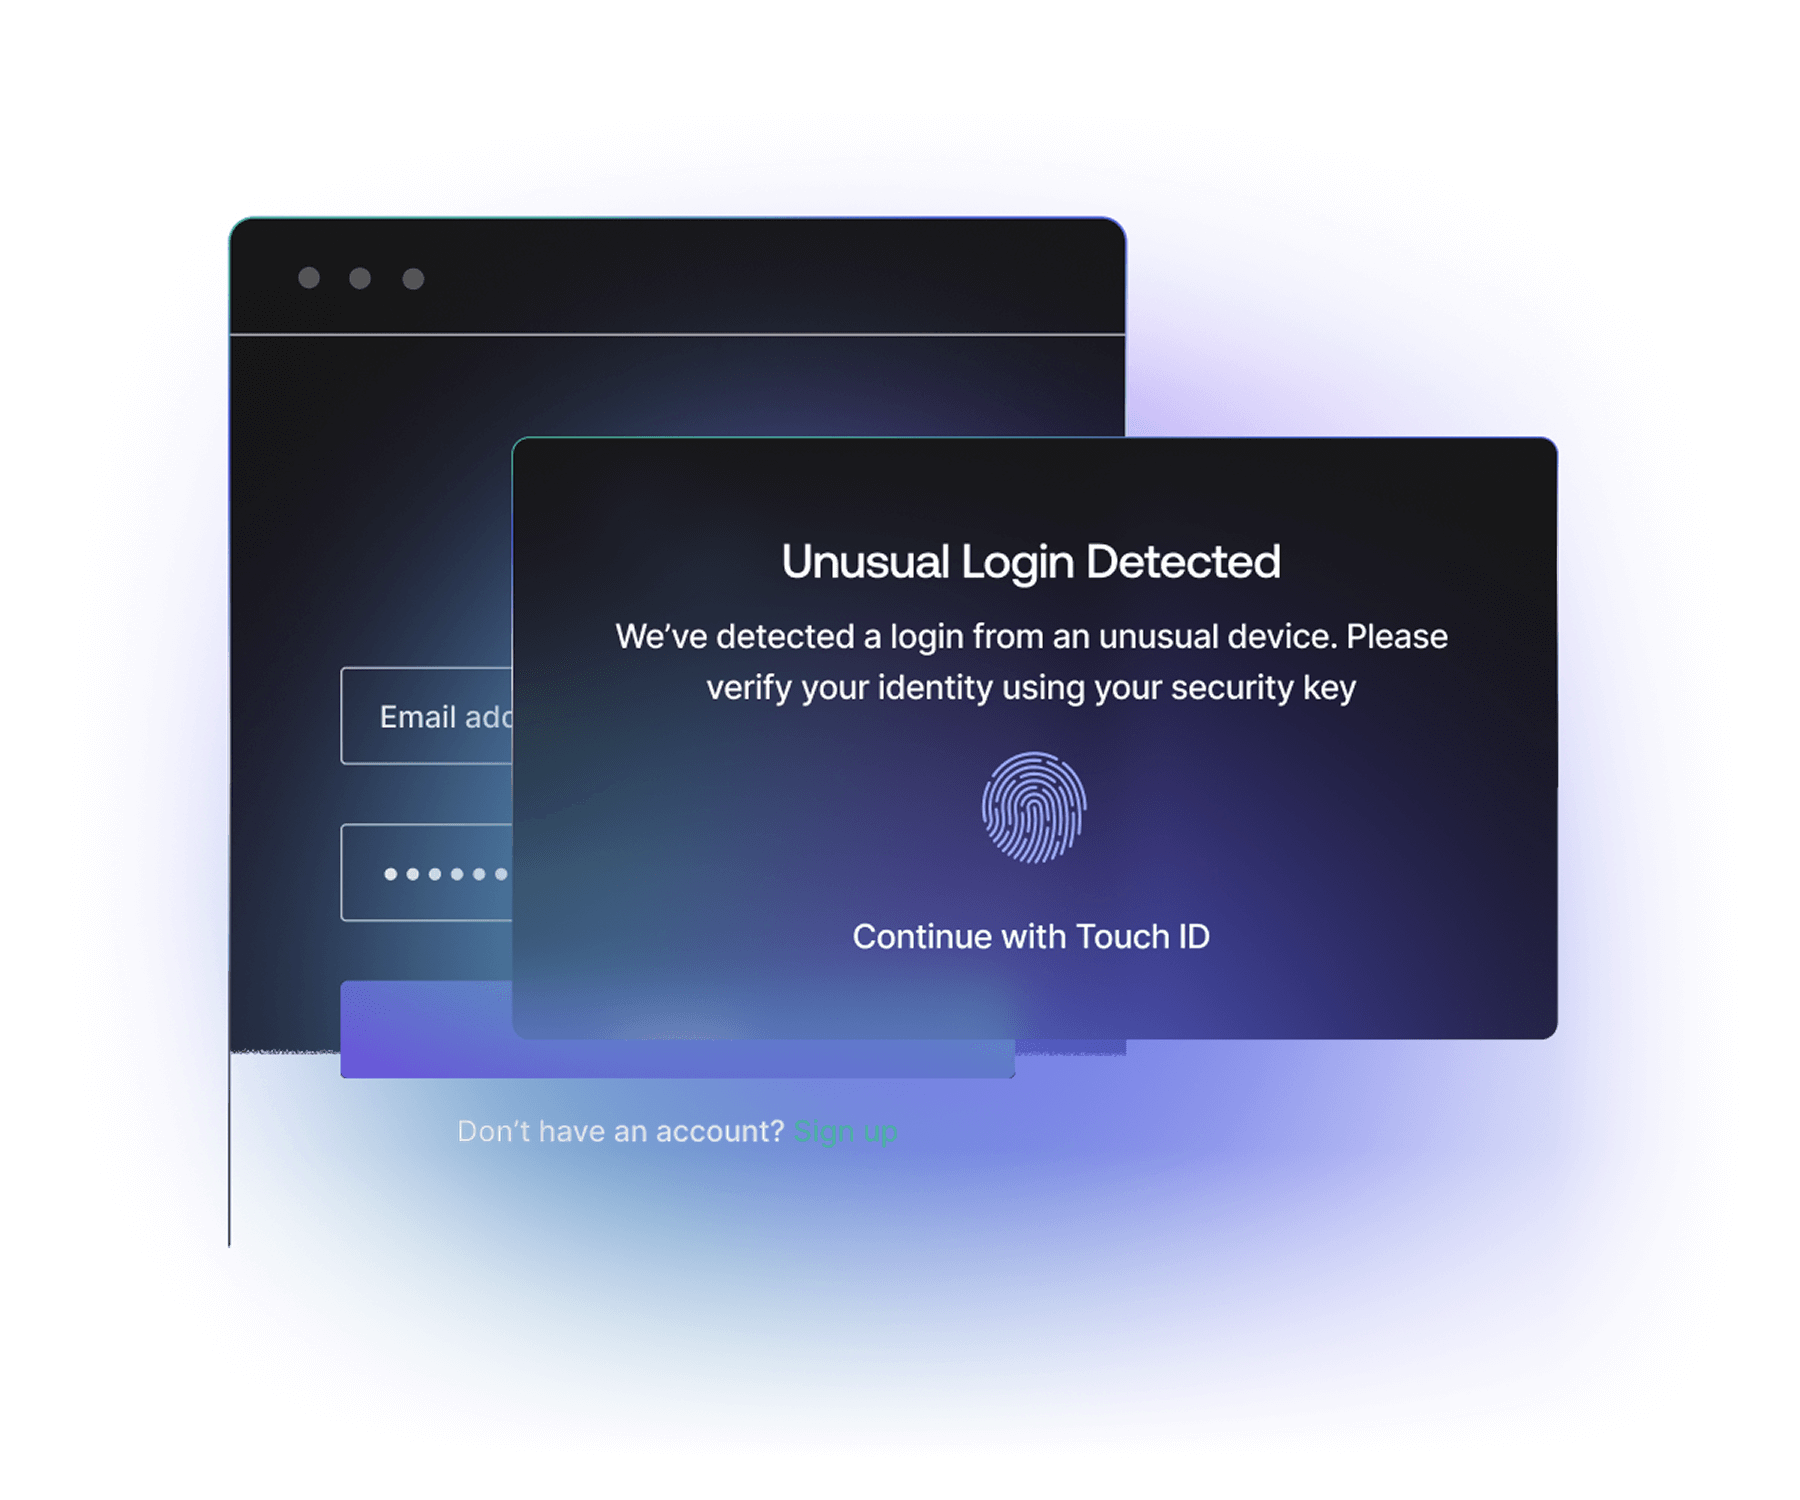
Continuous Session Protection
Überwachen und verwalten Sie Benutzer-Sessions in Actions mit individueller Logik. Verhindern Sie Session Hijacking und widerrufen Sie verdächtige Sessions. Legen Sie benutzerdefinierte Timeouts für Session- oder Refresh-Token fest.
Mehr erfahren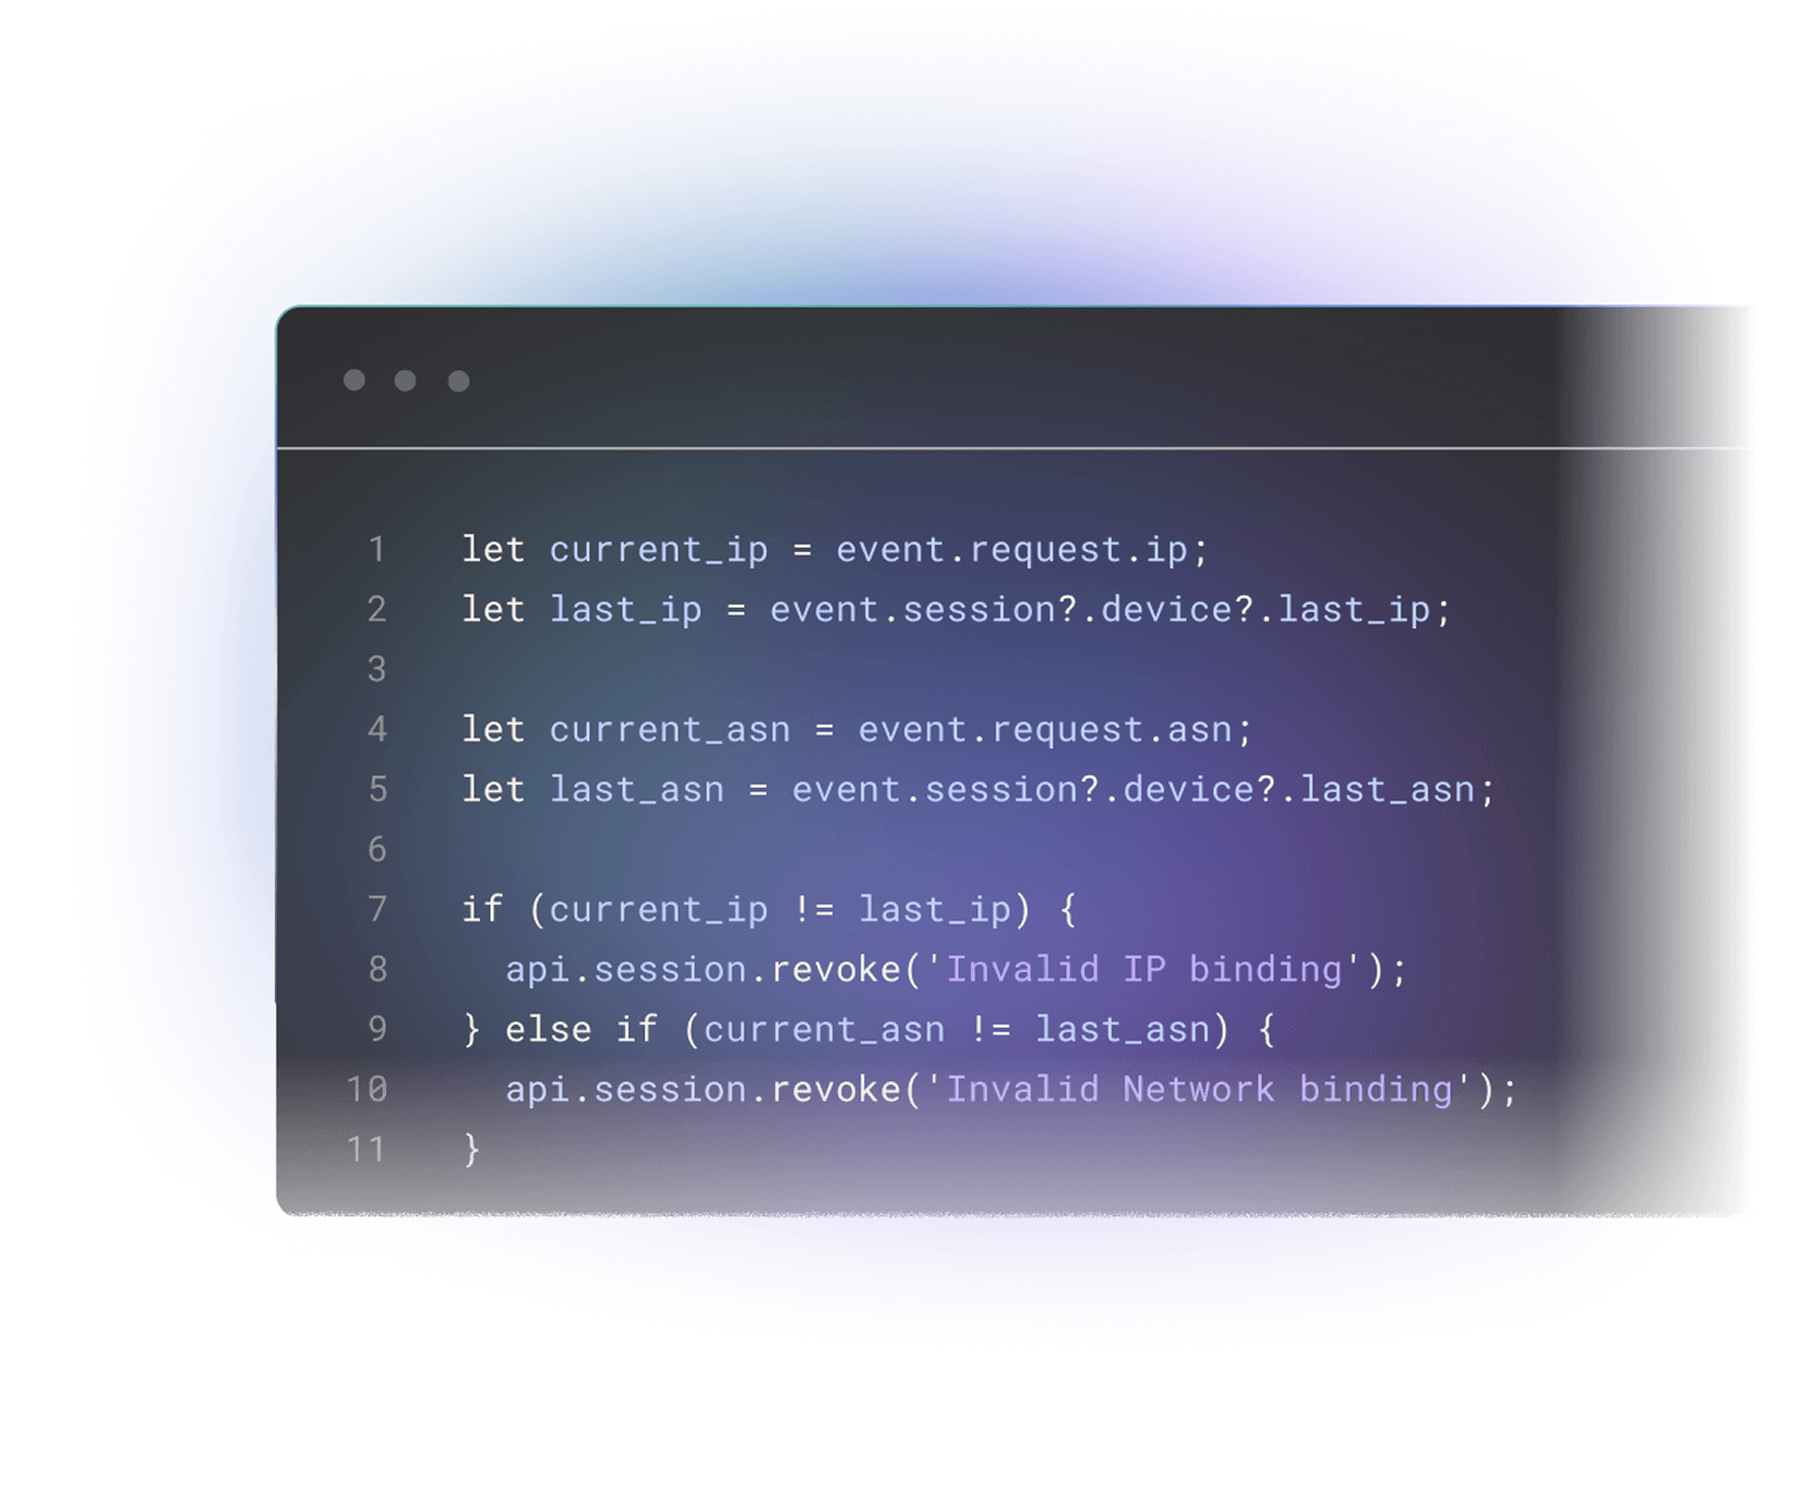
Highly Regulated Identity
Erhöhen Sie die Sicherheit und den Datenschutz für sensible Kundeninteraktionen mit starker Kundenauthentifizierung (SCA) und Financial Grade APIs (FAPI). Gewinnen Sie mit von Kund:innen verwalteten Schlüsseln mehr Kontrolle über Ihre Verschlüsselungsschlüssel für Ihre Compliance-Anforderungen.
Mehr erfahren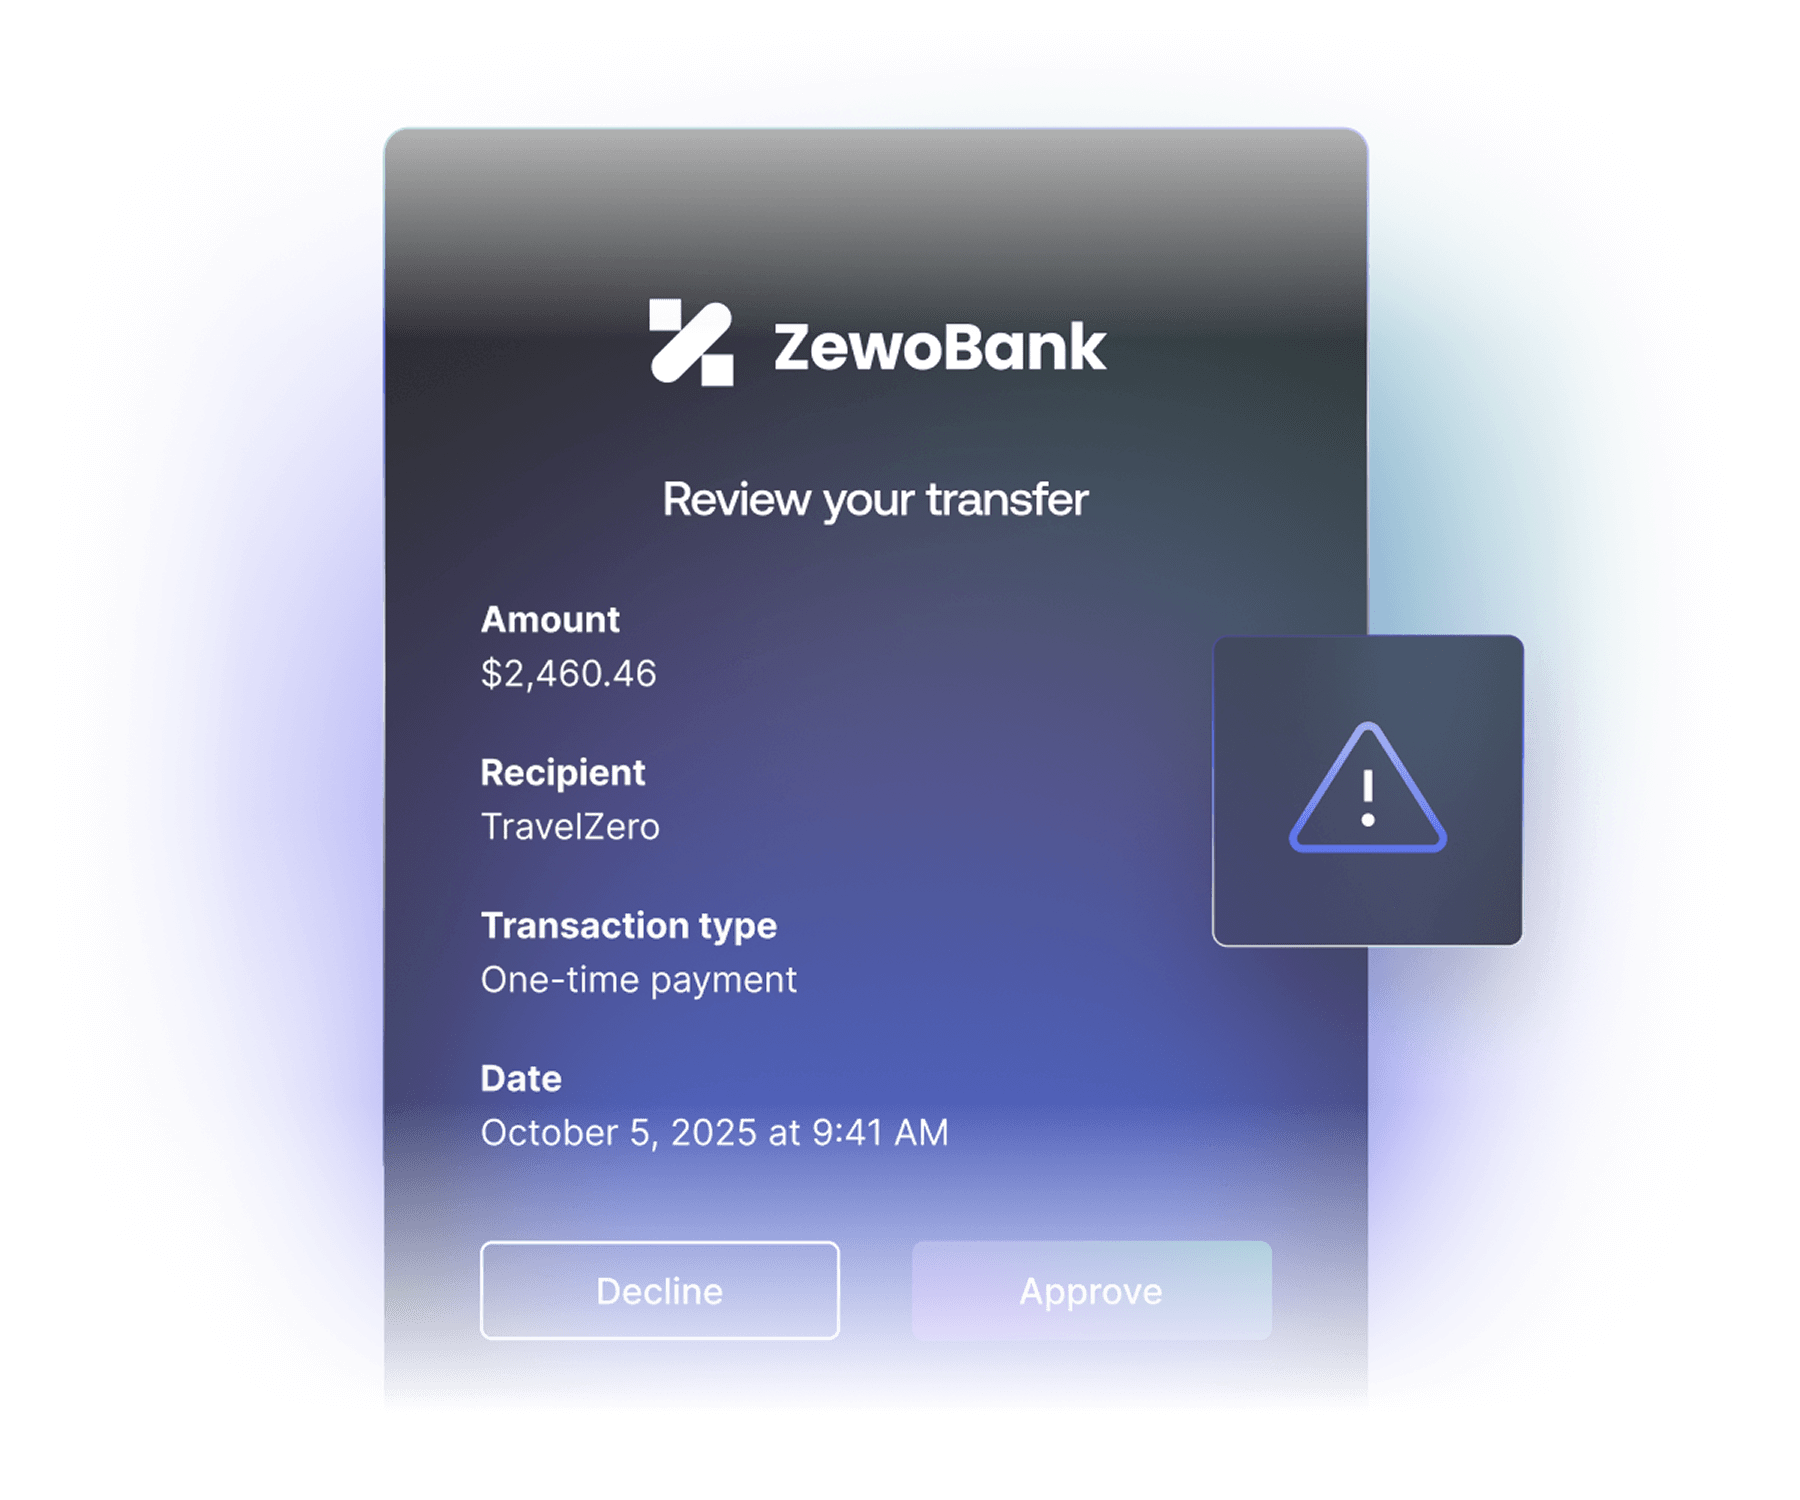
Universal Logout
Erhöhen Sie die Sicherheit für Ihre Geschäftskund:innen mit Okta Workforce Identity, indem Sie Benutzer:innen automatisch aus SaaS-Apps abmelden, wenn ein Abmelde- oder Deprovisionierungsereignis eintritt.
Mehr erfahren
Verbessern Sie Ihre Gesamtsicherheit
Wie resilient ist Ihr Unternehmen? Diese Auth0-Observability-Tools unterstützen Sie dabei, proaktiven Schutz zu gewährleisten und die Reaktionszeiten für die Erkennung und Behebung von Bedrohungen zu verkürzen.
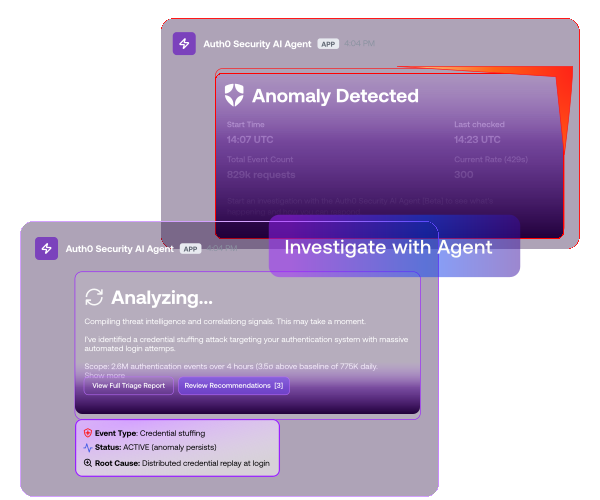
Ein Agent, der Ihren Auth0-Tenant auf Identity-basierte Angriffe überwacht, Ihr Team benachrichtigt und es bei der Lösungsfindung unterstützt. Sie genehmigen jede Aktion, bevor sie angewendet wird.
Streamen Sie relevante Auth0-Log-Aktivitäten an SIEM- und SOAR-Tools von Drittanbietern für eine schnellere Erkennung und Reaktion. Mit benutzerdefinierter Business Logic automatisieren Sie die Reaktion auf Sicherheitsbedrohungen, Ausfälle, Neuanmeldungen und mehr.
Mehr erfahrenErkennen und beheben Sie Angriffe schneller mithilfe eines Dashboards mit Echtzeit-Überwachungstools. Sie erhalten intelligente Einblicke in Identity-relevante Ereignisse, Anomalien und die Wirksamkeit von Maßnahmen. Hier legen Sie auch benutzerdefinierte Schwellenwertwarnungen fest und erhalten Benachrichtigungen, die sich einfach in SIEM-Tools integrieren lassen.
Mehr erfahren

„Vereinheitlichen Sie Accounts, erhalten Sie einen 360-Grad-Blick auf Ihre Benutzer:innen und personalisieren Sie die Methoden, mit denen Benutzer:innen Ihre Services verwalten und darauf zugreifen.“
Alessandro Orru
Senior Engineering Manager, Moneyfarm

„[Unser Entwicklungsteam] muss sich nicht um die Absicherung kümmern, es muss sich nicht mit der Verwaltung aus Sicht unseres Datenbank-Teams herumschlagen und muss sich auch nicht um die Verwaltung von Benutzernamen oder Passwörtern kümmern. Das wird uns alles abgenommen.“ “
Scott Scherer
CIO, Jersey Mike's

„Sicherheit ist ein wertvolles Gut, das wir von Auth0 beziehen können, anstatt es selbst zu entwickeln. Indem wir ein Produkt wie Auth0 dazukaufen, kommen wir schneller voran und können uns ganz auf unser Kerngeschäft konzentrieren.“
Antony Sohal
Head of Data Platforms, Dunelm
Auth0 Marketplace
Sicherheit ist ein Teamsport. Entdecken und aktivieren Sie die Integrationen, die Sie für Ihre Sicherheitstechnologie benötigen.



Häufig gestellte Fragen
Kann ich schädlichen Datenverkehr nach IP-Adresse oder geografischem Standort blockieren?
Kann ich schädlichen Datenverkehr nach IP-Adresse oder geografischem Standort blockieren?
Ja. Mit Auth0 können Sie Datenverkehr mithilfe der Tenant-Zugriffskontrollliste (ACL) basierend auf IP-Adresse, ASN, Geräte-Fingerabdruck oder geografischem Standort blockieren oder zulassen. Dies hilft dabei, böswillige Anfragen wie Hochgeschwindigkeitsangriffe oder Datenverkehr aus riskanten Regionen zu stoppen, bevor sie Ihren Login-Flow erreichen.
Wie schützt Auth0 vor Brute-Force- und Credential-Stuffing-Angriffen?
Wie schützt Auth0 vor Brute-Force- und Credential-Stuffing-Angriffen?
Auth0 verwendet einen mehrschichtigen Schutzansatz, um die Sicherheit vor, während und nach dem Login zu verbessern. Identity-Bedrohungen wie Brute-Force-Angriffe und Credential Stuffing werden über den gesamten Authentifizierungsablauf hinweg und nicht nur beim Login abgewehrt, um das Risiko in jeder Phase der Customer Journey zu reduzieren. Auth0 kombiniert mehrere aufeinander abgestimmte Sicherheitskontrollen, darunter Brute-Force-Schutz, Drosselung verdächtiger IP-Adressen und Erkennung kompromittierter Passwörter. Gemeinsam helfen diese Schutzmaßnahmen dabei, automatisierte Login-Versuche zu erkennen und zu blockieren, wiederholte Fehlschläge zu begrenzen und die Verwendung bekannter kompromittierter Anmeldedaten zu verhindern.
Weitere Informationen erhalten Sie hier.
Erkennt Auth0 Bots und verhindert gefälschte Registrierungen?
Erkennt Auth0 Bots und verhindert gefälschte Registrierungen?
Ja. Auth0 beinhaltet eine Bot-Erkennung, die automatisierte Angriffe wie Credential Stuffing und die Erstellung gefälschter Accounts erkennt und abwehrt. Dabei werden statistische Modelle, IP-Adressen-Reputation und die Analyse von Datenverkehrsmustern genutzt, um zu erkennen, ob Login- oder Registrierungsaktivitäten möglicherweise von einem Bot stammen. Wenn ein Risiko erkannt wird, kann Auth0 eine zusätzliche Verifizierung auslösen, um Bot-gesteuerten Missbrauch zu reduzieren und gleichzeitig Reibungspunkte für legitime Benutzer:innen zu minimieren.
Weitere Informationen erhalten Sie hier.
Wie verbessert Adaptive MFA die Login-Sicherheit?
Wie verbessert Adaptive MFA die Login-Sicherheit?
Adaptive MFA bewertet jeden Login-Versuch anhand kontextbezogener Indikatoren wie Gerät, Standort und IP-Adressen-Reputation. Wenn der Login als hochriskant eingestuft wird (niedriger Vertrauenswert), löst Auth0 eine Step-up-MFA-Sicherheitsabfrage aus. Es fordert Benutzer:innen nur bei hohem Risiko zu einer zusätzlichen Verifizierung auf und verbindet so hohe Sicherheit mit einer reibungslosen User Experience.
Weitere Informationen erhalten Sie hier.
Kann ich für die Adaptive MFA-Funktion von Auth0 spezifische MFA-Abfragen basierend auf Risikobewertungen konfigurieren?
Kann ich für die Adaptive MFA-Funktion von Auth0 spezifische MFA-Abfragen basierend auf Risikobewertungen konfigurieren?
Ja. Sie können basierend auf den Informationen der Risikobewertungen festlegen, wann eine Sicherheitsabfrage erfolgt. Sie können definieren, was einen „risikoreichen“ Login ausmacht, wie etwa ein Login aus einer bestimmten geografischen Region oder von einem Gerät, das seit 30 Tagen nicht mehr erfasst wurde. So können Sie Ihre Sicherheitslage anpassen, um ein Gleichgewicht zwischen Schutz und einer reibungslosen User Experience zu schaffen.
Weitere Informationen erhalten Sie hier.
Was ist die Erkennung kompromittierter Passwörter und warum ist sie wichtig?
Was ist die Erkennung kompromittierter Passwörter und warum ist sie wichtig?
Die Erkennung kompromittierter Passwörter hilft, Ihre Anwendung vor einer Account-Übernahme zu schützen, indem erkannt wird, wenn Benutzer:innen versuchen, sich mit Anmeldedaten zu registrieren oder anzumelden, die bei bekannten Data Breaches offengelegt wurden. Auth0 überwacht öffentlich bekannt gewordene Sicherheitsverletzungen und prüft, ob die Anmeldedaten von Benutzer:innen in diesen Datensätzen auftauchen. Wenn kompromittierte Anmeldedaten erkannt werden, kann Auth0 den Login- oder Registrierungsversuch automatisch blockieren, die Verwendung des kompromittierten Passworts verhindern und verlangen, dass Benutzer:innen ihr Passwort zurücksetzen, bevor sie wieder Zugriff erhalten. Es kann auch Benutzer:innen und Administrator:innen benachrichtigen, damit diese sofort Maßnahmen ergreifen können.
Weitere Informationen erhalten Sie hier.
Was ist Credential Guard in Auth0?
Was ist Credential Guard in Auth0?
Credential Guard ist die erweiterte Version der Erkennung kompromittierter Passwörter von Auth0, die dabei hilft, kompromittierte Anmeldedaten deutlich schneller und mit breiterer Abdeckung zu identifizieren. Während die Standard-Erkennung kompromittierter Passwörter auf öffentlich bekannt gegebenen Daten zu Sicherheitsverletzungen basiert, deren Bekanntwerden Monate dauern kann, identifiziert Credential Guard kompromittierte Anmeldedaten innerhalb von Stunden. Wenn kompromittierte Anmeldedaten erkannt werden, kann Auth0 deren Verwendung sofort blockieren, das Zurücksetzen von Passwörtern verlangen und Benutzer:innen oder Administrator:innen benachrichtigen, um Account-Übernahmen und Credential-Stuffing-Angriffe zu verhindern, bevor diese eskalieren.
Weitere Informationen erhalten Sie hier.
Unterstützt Auth0 Hardware-Sicherheitsschlüssel für MFA?
Unterstützt Auth0 Hardware-Sicherheitsschlüssel für MFA?
Ja. Auth0 unterstützt FIDO2-zertifizierte Hardware-Sicherheitsschlüssel (z. B. YubiKey). Diese Phishing-resistenten Faktoren bieten eine starke Authentifizierung, indem der physische Besitz des Geräts vorausgesetzt wird.
Beginnen Sie Ihre Journey mit Auth0
Profitieren Sie von einer erstklassigen Customer Identity-Lösung mit integrierter Sicherheit.