> ## Documentation Index
> Fetch the complete documentation index at: https://auth0.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Self-Service Enterprise Configuration の管理
> Self-Service Enterprise Configuration を使用すると、B2B 顧客に Auth0 Dashboard へのアクセス権を付与することなく、顧客自身で SAML または OIDC のエンタープライズ接続を設定できるようにできます。
Self-Service Enterprise Configuration は、企業間取引 (B2B) の顧客が自社のエンタープライズ顧客に SSO の設定を委任するために必要なツールを提供します。また、顧客に有効化プロセスを案内するセルフサービスアシスタントを提供するために必要な Auth0 テナントでの設定も最小限で済みます。
顧客が設定を完了すると、SSO 連携は自動的に [エンタープライズ接続](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections) としてテナントに追加されます。
この機能を利用できるのは、次の Auth0 Dashboard ロールを持つユーザーです。
* **Admin** と **Editor - Connections** ユーザーは、セルフサービスプロファイルを作成および管理できます。
* **Viewer - Config** ユーザーは、セルフサービスプロファイルの閲覧のみ可能です。
Self-Service Enterprise Configuration を利用するには、Management API (Management API: 顧客が管理タスクを実行できるようにする製品です。) または Auth0 Dashboard (Management API: 顧客が管理タスクを実行できるようにする製品です。) を使用して、次のコンポーネントを設定します。
* **セルフサービスプロファイル**: 顧客の SSO 実装における重要な要素を定義します。これには、使用できる アイデンティティプロバイダー (Identity Provider (IdP): デジタルアイデンティティを保存および管理するサービス。) (IdPs) や、メールアドレスなど取得が必要なユーザー属性が含まれます。テナントでは、異なる顧客やセグメント向けに最大 20 個のプロファイルを作成できます。
* **セルフサービスアクセスチケット**: 顧客管理者に [**セルフサービスアシスタント**](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/self-service-enterprise-configuration#self-service-assistant-experience) へのアクセスを付与し、作成されるエンタープライズ接続に関する詳細を指定します。アクセスチケットを使用すると、顧客管理者は新しい接続を作成することも、既存の接続を変更することもできます。
以下のセクションでは、セルフサービスプロファイルの設定方法と、顧客管理者に共有するセルフサービスアクセスチケットの生成手順について詳しく説明します。
## セルフサービスプロファイルを作成する
Auth0 Dashboard または Management API を使用して、セルフサービスプロファイルを作成できます。
セルフサービスプロファイルは、顧客ごとの実装における次の重要な要素を定義するために使用されます。
* 顧客管理者が SSO に使用できるアイデンティティプロバイダー
* メールアドレスや姓など、SSO を通じて取得が必要なユーザー属性
* セルフサービスアシスタントの外観や操作感をカスタマイズするためのブランド設定オプション
さまざまな顧客やセグメントに対応できるよう、必要に応じて最大 20 個のプロファイルを作成できます。
**Auth0 Dashboard**
Auth0 Dashboard でセルフサービス用のプロファイルを作成するには、次の手順を実行します。
1. [Authentication > Enterprise](https://manage.auth0.com/#/connections/enterprise) に移動し、**Self-Service Enterprise Configuration** セクションを開きます。次に、**Create Profile** を選択します。
2. **任意** User Attribute Profile をアタッチします。
User Attribute Profile を作成してアタッチするか、既存の User Attribute Profile を有効にすると、**User Profile** タブから属性を追加できません。
既存の UAP を選択するか、新しい UAP を作成します。新しい UAP を作成する場合は、名前を入力し、プロファイル属性が希望する Auth0 属性にマッピングされていることを確認します。
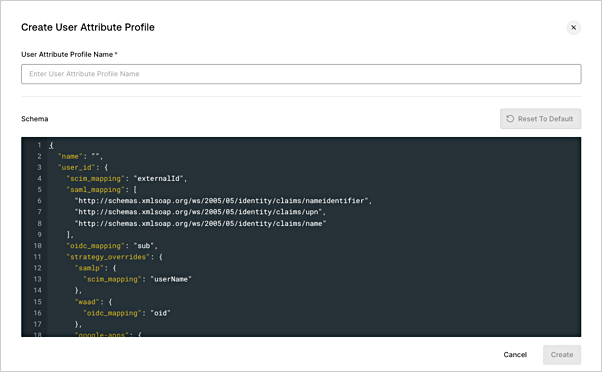
3. 表示された欄に、プロファイル名と必要に応じて説明を入力します。次に、**Create** を選択します。\
4. **Settings** タブで、以下の各セクションを設定します。次に、**Save** を選択します。
* **Identity Providers (IdP)**: 1 つ以上のアイデンティティプロバイダーを有効にします。セルフサービスアシスタントでは、顧客管理者が有効になっているプロバイダーの一覧から希望するオプションを選択できます。
* **Branding**: セルフサービスアシスタント用のロゴとメインカラーを設定します。
* **Custom Introduction**: 必要に応じて、デフォルトのメッセージを変更または置き換えます。この導入テキストは、セルフサービスアシスタントのランディングページで顧客管理者に表示されます。メッセージには、太字やハイパーリンクなどの基本的な書式を含めることができ、2000 文字まで使用できます。
5. **User Profile** タブで、顧客が SSO を通じて取得するメールアドレスや姓などのユーザー属性を最大 20 個追加します。各属性は `required` または `optional` に設定できます。
セルフサービスアシスタントのフロー中、必要な値が Auth0 に渡されるよう、顧客管理者は定義済みのこれらのユーザー属性を自社のアイデンティティプロバイダーにマッピングするよう求められます。
**Management API**
セルフサービスプロファイルを作成するには、[Self-Service Profiles endpoint](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-self-service-profiles.md) エンドポイントに対して POST リクエストを行い、必要に応じてリクエストボディに次のパラメーターを指定します:
| パラメーター | 必須? | 説明 |
| - | - | - |
| `name` | はい | 文字列。最大長は100です。 セルフサービスプロファイルの表示名です。 |
| `description` | いいえ | String。最大140文字。 セルフサービスプロファイルの説明。 |
| `allowed_strategies` | いいえ | 配列。 顧客管理者がSSOを実装する際に使用できる、1つ以上のアイデンティティプロバイダーです。パラメーターが何も選択されていない場合は、デフォルトですべてが渡されます。 使用可能なオプションは次のとおりです。 - `okta` は Okta Workforce Identity
- `waad` は Entra ID
- `google-apps` は Google Workspace
- `keycloak-samlp` は Keycloak
- `adfs` は Microsoft Active Directory Federation Services
- `pingfederate` は PingFederate
- `oidc` は汎用 OIDC
- `samlp` は汎用 SAML
|
| `branding` | いいえ | オブジェクト。 顧客管理者に表示するセルフサービスアシスタントのスタイルをカスタマイズするために使用します。 |
| `branding.logo_url` | いいえ | String。最大長は 1024 です。 ロゴ画像を指す HTTPS URL です。指定した場合、このロゴはセルフサービスアシスタントの右上に表示されます。 |
| `branding.colors` | いいえ | オブジェクト。 インタラクティブなボタンなど、セルフサービスアシスタントの特定の要素に使用するプライマリカラーを設定します。 |
| `branding.colors.primary` | はい (branding.colors を定義する場合) | String. セルフサービスアシスタントで使用するメインカラーの16進数値を指定します。 |
| `user_attributes` | いいえ | オブジェクト。最大長は20です。 セルフサービスアシスタントのフロー中に顧客管理者へ表示するマッピング情報を格納します。指定された属性がAuth0に渡されるよう、顧客管理者はこれらの属性を自身のアイデンティティプロバイダーにマッピングするよう案内されます。 |
| `user_attributes[].name` | はい (user\_attributes を定義する場合) 。 | String。最大長は255です。 Auth0 内のユーザー属性名。 |
| `user_attributes[].description` | はい (ユーザー属性を定義する場合) 。 | String. 最大長は255です。 ユーザー属性のわかりやすい説明です。 |
| `user_attributes[].is_optional` | はい (ユーザー属性を定義する場合) 。 | Boolean. 顧客がアプリケーションを利用するために、その属性が任意か必須かを示します。 - 属性を必須にするには、`true` を使用します。
- 属性を任意にするには、`false` を使用します。
|
| `user_attribute_profile_id` | いいえ。 | セルフサービスアカウントに関連付ける [ユーザー属性プロファイル](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/user-attribute-profile.md) の ID。 |
```json Example request body theme={null}
{
"name": "Example Profile",
"description": "An example profile for all customers",
"allowed_strategies": ["okta","adfs","google-apps"],
"user_attributes": [
{
"name": "email",
"description": "User's email",
"is_optional": false,
}
],
"branding": {
"logo_url": "https://example.com/logo.png",
"colors": {
"primary": "#334455"
}
}
}
```
カスタマー管理者がセルフサービスアシスタントにアクセスすると、最初にこの体験へようこそと案内する紹介ページが表示されます。デフォルトでは、次のメッセージが表示されます:
> SSOの設定まであと数ステップです。このセットアッププロセスでは、アイデンティティプロバイダーにいくつかの変更を加える必要があります。開始する前に、別のブラウザタブまたはウィンドウでアイデンティティプロバイダーを開いておいてください。
このテキストは、[Custom Text for Self-Service Profiles endpoint](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/put-self-service-profile-custom-text.md) (`PUT /api/v2/self-service-profiles/{id}/custom-text/{language}/{page}`) に対して PUT リクエストを送信することで変更できます。ここで:
* `id` はセルフサービスプロファイルのプロファイル ID です
* `language` は `en` に設定されています
* `page` は `get-started` に設定されています
リクエストボディに、次の内容を指定します。
| プロパティ | 説明 |
| - | - |
| `introduction` | - String。最大長は 2000 です。
- セルフサービスアシスタントのランディングページに表示する紹介文全文です。テキストには、太字やハイパーリンクなどの基本的な書式設定を含めることができます。
- このパラメーターで指定したカスタムテキストは、以前のメッセージを完全に上書きします。最適な表示にするため、顧客管理者に表示したいメッセージ全文を指定してください。
- 空のボディ `\{}` を送信すると、カスタマイズしたメッセージはデフォルトのテキストにリセットされます。
|
3. レスポンスとして、エンドポイントは作成されたエンティティを返します。
この呼び出しを行うと、セルフサービスプロファイルに現在設定されているメッセージは上書きされます。顧客管理者に表示したいテキスト全体を、この呼び出しに必ず含めてください。
```text Example call theme={null}
PUT /api/v2/self-service-profiles/ssp_1234567890/custom-text/en/get-started
{
introduction: "Welcome! With only a few steps, you'll be able to setup your new connection. For assistance, contact our support team ."
}
```
```json Example response theme={null}
{
introduction: "Welcome! With only a few steps, you'll be able to setup your new connection. For assistance, contact our support team ."
}
```
## セルフサービスアクセスチケットを管理する
少なくとも 1 つのセルフサービスプロファイルを作成すると、Auth0 Dashboard または Management API を使用してセルフサービスアクセスチケットを生成できます。
セルフサービスアクセスチケットには、主に次の 2 つの目的があります。
* 顧客管理者にセルフサービスアシスタントへのアクセス権を付与し、そこで新しい SSO 接続を設定したり、既存の接続を変更したりできるようにすること。
* 顧客管理者が設定する新しい SSO 接続について、重要な詳細や動作をあらかじめ定義しておくこと。たとえば、新しい接続でどのアプリケーションや組織を有効にするかなどです。
アクセスチケットを生成する際には、SAML (Security Assertion Markup Language (SAML): パスワードなしで2者間の認証情報のやり取りを可能にする標準化されたプロトコル。) IdP 起点 SSO などの特定の機能を有効にしたり、Identity Provider Domains (ホームレルムディスカバリーを実行するためのもの) やドメイン検証を設定したりすることもできます。
### SAML IdP-Initiated SSO
SAML IdP-Initiated SSO は、アイデンティティプロバイダーが SSO を開始し、認証のためにユーザーをサービスプロバイダーにリダイレクトできる実装方式です。
Self-Service Enterprise Configuration でこのオプションを有効にする場合は、デフォルトアプリケーションとレスポンスプロトコルを指定する必要があります。さらに、接続の動作をより細かくカスタマイズするために、任意のクエリ文字列を指定することもできます。
これらのオプションの詳細については、[SAML Identity Provider-Initiated Single Sign-On を設定する](https://auth0.com/docs/ja-jp/authenticate/protocols/saml/saml-sso-integrations/identity-provider-initiated-single-sign-on.md) を参照してください。
### メールドメインの検証と事前検証済みドメイン
Self-Service Enterprise Configuration では、エンタープライズ接続にメールドメインを関連付ける方法を 3 つサポートしています。これらの方法はいずれも同じフィールド `options.domain_aliases ` を設定し、これはホームレルムディスカバリー (HRD) および、条件に応じて discovery 用の organization ドメインに使用されます。
1. 事前検証済みドメイン (テナント管理) : テナント管理者が既知のドメインを接続に直接追加します。
2. 検証対象のドメイン: テナント管理者が、IT 管理者が
セットアップ中に検証する必要があるドメインを指定します。これらのドメインは organization 上で保留として表示され、IT 管理者が検証を完了するまで接続に自動では関連付けられません。
3. メールドメインの検証 (セルフ管理) : お客様の管理者が、セルフサービスアシスタントでのセットアップ中にドメインを検証します。
これらのメールドメイン関連付けの仕組みは、HRD と SSO ルーティングで使用されるメールドメインに適用されます。テナントレベルでのカスタムドメインの検証とは関係ありません。
ドメインを 組織 Domains for Discovery と HRD の両方に反映させるには、ticket が次の条件を満たしている必要があります。
* `enabled_organization` を 1 つだけ含む
* 事前検証済みドメインがある、または Email Verification Required が `Required` もしくは `Optional` に設定されている
* **Allow the Use of Domains for 組織 Discovery** のチェックボックスを有効にする
#### 事前検証済みドメイン
事前検証済みドメインを使用すると、テナント レベルでメールドメインをエンタープライズ接続に関連付けることができます。追加されたドメインは信頼済みとして扱われ、`options.domain_aliases` に直接書き込まれます。
[セルフサービスアクセストチケットを生成](#generate-access-tickets-for-new-connections)する際に、Auth0 Dashboard または Management API のいずれかでドメインを指定できます。
* **Auth0 Dashboard**: **Generate Ticket** ページで、**Pre-verified Domains** フィールドにドメインの一覧を指定します。
* **Management API**: `connection_config.options.domain_aliases` にドメインの一覧を設定します。既定では、`use_for_organization_discovery` は `true` に設定されています。必要に応じて、**Allow the Use of Domains for 組織 Discovery** を選択します。
テナント 管理者が追加したドメインは **信頼済み** として扱われるため、顧客管理者が検証を完了する必要は **ありません**。ドメインを **信頼済み** として扱うのではなく、IT 管理者に検証させたい場合は、`domain_aliases_config.domain_verification` を `required` または `optional` に設定して、セルフサービスアシスタントから検証を求めるようにします。**Allow Use of Domains for 組織 Discovery** オプションを使用するには、チケット内に `enabled_organization` がちょうど 1 つ必要です。
#### 検証対象のドメイン
セットアップ時に IT 管理者が検証する必要があるドメインを指定するには、検証対象のドメインを使用します。事前検証済みドメインとは異なり、保留中のドメインは接続または組織に自動的に関連付けられません。有効にするには、IT 管理者がセットアップ アシスタントで検証を完了する必要があります。
[新しい接続のセルフサービス アクセス チケットを生成する](#generate-access-tickets-for-new-connections)際に、Auth0 Dashboard または Management API のいずれかでドメインを指定できます。
* **Auth0 Dashboard**: **Generate Ticket** ページの **Domains to be Verified** フィールドで、ドメインの一覧を指定します。
* **Management API**: `connection_config.options.domain_aliases` にドメインの一覧を設定します。既定では、`use_for_organization_discovery` は `true` に設定されています。必要に応じて、**Allow the Use of Domains for 組織 Discovery** を選択します。
次の制限が適用されます。
* チケットに組織が関連付けられている場合、既存および保留中の組織ドメインの合計数は 100 を超えることはできません。
* チケットに組織が関連付けられていない場合、または複数の組織が関連付けられている場合、既存および保留中のドメイン エイリアスの合計数は 1,000 を超えることはできません。
保留中のドメインを追加すると、これらのいずれかの制限を超える場合は、チケットの作成はエラーで失敗します。
#### メールドメインの検証
事前検証済みドメインとは異なり、メールドメインの検証では、セルフサービス設定時に指定されたドメインを IT 管理者が所有していることを確認します。検証が完了すると、検証済みドメインはその接続の同じ `options.domain_aliases` 配列に追加されます。
セルフサービスアクセスチケットの生成時に、IT 管理者向けの検証を有効にできます。
* **Auth0 Dashboard**: **Generate Ticket** ページで、**Domain Verification Requirement** フィールドを使用します。必要に応じて、**Allow the Use of Domains for Organization Discovery** を選択します。
* **Management API**: `domain_aliases_config.domain_verification` と、必要に応じて `use_for_organization_discovery ` を使用し、次のいずれかのオプションを指定します。
* `none` (default) : セルフサービスアシスタントは、顧客管理者にドメインの検証を求めません。
* `required`: セルフサービスアシスタントは、顧客管理者にドメインの検証を求めます。
* `optional`: セルフサービスアシスタントは、顧客管理者にドメインの検証を求めます。顧客管理者は、検証のためにドメインを入力するか、この手順をスキップするかを選択できます。
**Allow Use of Domains for Organization Discovery** オプションを使用するには、Enabled Organization フィールドで有効になっているOrganizationが**ちょうど 1 つ**であり、かつ Domain Verification が `Optional` または `Required`、もしくは Pre-Verified Domain(s) に設定されている必要があります。場合によっては、検証に最大 48 時間かかることがあります。また、顧客管理者が戻って接続を有効にできるようにするため、追加のアクセスチケットを発行する必要が生じる場合があります。アクセスチケットの有効期限は、最初に開いてから 5 時間です。[既存の接続のアクセスチケットを生成する](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/self-service-enterprise-configuration/manage-self-service-enterprise-config.md#generate-access-tickets-for-existing-connections) を参照してください。
#### ドメインを削除する
IT 管理者は、セルフサービス アシスタント内で検証済みドメインを削除できます。チケットに設定されている Domain Verification Requirement に応じて、次のルールが適用されます。
* 任意: 検証済みドメインはすべて削除できます。
* 必須: 少なくとも 1 つの検証済みドメインを残しておく必要があります。IT 管理者が最後の検証済みドメインを削除しようとすると、警告が表示されます。
### 新しい接続用のアクセスチケットを生成する
新しい接続用のアクセスチケットは、Auth0 Dashboard または Management API のいずれかで生成できます。
デフォルトでは、アクセスチケットの URL は生成後 5 日間有効です。チケット URL にアクセスすると、顧客管理者は 5 時間以内に設定を完了する必要があります。アクセスチケット URL にアクセスできる回数は最大 10 回です。この上限に達した場合は、新しいアクセスチケットをリクエストする必要があります。
必要に応じて、有効期限前にアクセスチケットを取り消し、セルフサービスアシスタントへのアクセスを直ちに停止できます。
**Auth0 Dashboard**
新しい接続用のアクセスチケットを Auth0 Dashboard で生成するには、次の手順に従います。
1. [Authentication > Enterprise](https://manage.auth0.com/#/connections/enterprise) に移動し、**Self-Service Enterprise Configuration** セクションを開きます。次に、アクセスチケットの作成に使用するセルフサービスプロファイルを選択します。
2. **Generate Ticket** を選択してチケットフォームを開きます。**Select ticket type** で、**Create a new connection** を選択します。
3. **Ticket configuration** で、顧客管理者が設定する接続の名前 (必須) を入力します。
4. **Settings** セクションで、新しい接続に必要に応じて追加オプションを設定します。
* **Domain**: チケット URL で使用するカスタムドメインを選択します。複数のカスタムドメインが存在する場合にのみ使用できます。
* **Display Name**: Universal Login のプロンプトに表示される、接続のわかりやすい名前です。
* **Enabled Clients**: 接続に関連付けるクライアント ID のカンマ区切りリストです。
* **Enabled Organizations**: 接続に関連付ける organization ID のカンマ区切りリストです。
* **Display connection a as button**: ログイン画面で、その接続を認証オプションとして表示します。
* **Display connection as a button for organizations**: 指定した組織のログイン画面で、その接続を認証オプションとして表示します。
* **Assign membership on login for organizations**: その接続で認証したユーザーに、組織メンバーシップを自動的に付与します。
* **Enable as a domain level connection**: サードパーティアプリケーションがその接続を使用できるようにします。[Client ID Metadata Document (CIMD)](https://auth0.com/docs/ja-jp/get-started/auth0-overview/create-applications/register-applications-with-cimd.md) および [Dynamic Client Registration](https://auth0.com/docs/ja-jp/get-started/applications/dynamic-client-registration.md) で作成したアプリを使用するシナリオで便利です。
* **Allow IT admin to configure third-party application access**: 有効にすると、IT 管理者には、セットアップウィザードでサードパーティアプリケーションによる接続の使用を許可するオプションが表示されます。この値を委任せずに自分で設定する場合は、代わりに **Enable as Domain Level Connection** トグルを使用してください。これら 2 つのオプションは相互排他的です。
* **Accept SAML IdP-initiated SSO**: [SAML Identity Provider-initiated SSO](https://auth0.com/docs/ja-jp/authenticate/protocols/saml/saml-sso-integrations/identity-provider-initiated-single-sign-on.md) を有効にします。
5. **Domain-Based Discovery** で、必要に応じて、検証済みまたは今後検証予定の IdP ドメインのカンマ区切りリストを入力し、ユーザーのメールドメインとの照合に使用します。これらのドメインは `options.domain_aliases` に保存され、HRD に使用されます。詳しくは、[ホームレルムディスカバリー](#home-realm-discovery) を参照してください。
6. **Domain Verification Requirement** で、必要な検証レベルを選択します。
* **Off**: 顧客管理者は SSO の設定時にドメイン検証を求められません。**Off** は新しいアクセスチケットのデフォルト設定です。
* **Optional**: 顧客管理者は SSO の設定時にドメイン検証を求められます。ただし、この手順はスキップでき、検証を完了しなくても接続を有効にできます。
* **Required**: 顧客管理者は SSO の設定時にドメインを検証する必要があります。検証が完了するまで、接続を有効にできません。
7. 必要に応じて、**Allow IT admin to configure Cross App Access - Resource Application** を有効にします。有効にすると、IT 管理者には、セットアップウィザードで接続を [Cross App Access (XAA)](https://auth0.com/docs/ja-jp/ai-agents-mcp/cross-app-access.md) のリソースアプリケーションとして設定するオプションが表示されます。これは、IT 管理者が接続済みアプリケーションからのアクセスをアップストリームのエンタープライズ IdP で直接承認したい場合に役立ちます。
8. **Provisioning** で、必要に応じて **Sync Users and Groups through Provisioning** を有効にします。有効にすると、追加の設定が可能になります。
* **Bearer Token Expiration**: SCIM ベアラートークンの有効期限を設定します。デフォルトでは、ベアラートークンに有効期限はありません。
* **Bearer Token Permissions (Scopes)**: トークンに許可する操作を選択します。デフォルトでは、すべてのプロビジョニングスコープが有効になっています。
* `get:users`
* `post:users`
* `put:users`
* `patch:users`
* `delete:users`
* `get:groups`
* `post:groups`
* `put:groups`
* `patch:groups`
* `delete:groups`
* セルフサービスプロファイルでアイデンティティプロバイダーとして Google Workspace が許可されている場合、**Google Workspace Directory Sync Settings** セクションも表示されます。顧客管理者が Google Workspace ディレクトリからグループを同期できるようにするには、**Enable Google Workspace group sync** を選択します。グループの同期には、ユーザーの同期も有効になっている必要があります。Auth0 は 30 分ごとにディレクトリを自動的に同期します。
トークンの有効期限と SCIM スコープは、Google Workspace Directory Sync には適用されません。
9. **Time to Live** で、アクセスチケットの有効期間を秒単位で設定します。デフォルトでは、有効期間は 432000 秒 (5 日間) に設定されています。
* Time to Live は、顧客管理者がセルフサービスアシスタントを起動する**前**に、アクセスチケット URL が有効である期間を決定します。セルフサービスアシスタントの起動**後**に、顧客管理者がどれだけ長くアクセスできるかを決定するものではありません。セルフサービスアシスタント自体の有効期限は 5 時間で、変更はできません。
10. **Metadata** で、接続に関連付けるメタデータを最大 10 件追加します。
11. アクセスチケットの設定内容が正しいことを確認し、**Create Ticket** を選択します。
その後、アクセスチケット URL を含む Ticket Information ポップアップが表示されます。この URL はポップアップを閉じると再取得できないため、安全な場所にコピーして保存してください。
メール、チャット、またはその他の連絡手段でアクセスチケットのURLを顧客管理者と共有すると、セルフサービスアシスタントへのアクセスを付与できます。アシスタントがSSO接続の構成を案内します。詳細については、[Self-service assistant experience](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/self-service-enterprise-configuration#self-service-assistant-experience) をご確認ください。
**Management API**
Management APIを使用してアクセスチケットを生成するには。
1. アクセスチケットに関連付けるセルフサービスプロファイルの ID を、[Retrieve Self-Service Profiles](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/get-self-service-profiles.md) エンドポイントから取得します。
2. 該当するセルフサービスプロファイルの ID を使って、[SSO Access Ticket](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-sso-ticket.md) エンドポイントを呼び出します: `POST /api/v2/self-service-profiles/{id}/sso-ticket`
チケット URL で使用するカスタムドメインを設定するには、`auth0-custom-domain` ヘッダーを使用します。これは、複数のカスタムドメイン機能が有効になっている場合にのみ利用できます。
リクエストボディには、下表のパラメーターを指定してください。
| パラメーター | 説明 |
| - | - |
| `connection_config` | オブジェクト。 **新しい SSO 接続**のアクセスチケットを生成する場合に必要です。顧客の管理者は、SAML 証明書や OIDC ID、シークレットなど、接続の重要な要素を変更できます。 |
| `connection_config.name` | **必須**。String. SSO セットアップアシスタントで作成する接続の名前。最大長は 128 文字です。 |
| `connection_config.display_name` | **任意**。String. セルフサービスアシスタントを通じて作成される新しい接続の、わかりやすい表示名です。この名前は Universal Login のプロンプトに表示されます。最大長は 128 です。 |
| `connection_config.is_domain_connection` | **任意**。真偽値。 接続がドメインレベルの場合は `true` に設定します。[Dynamic Client Registration](https://auth0.com/docs/ja-jp/get-started/applications/dynamic-client-registration.md) が必要です。 |
| `connection_config.show_as_button` | **任意**。Boolean. `true` の場合、接続がアプリケーションのログイン画面に認証オプションとして表示されます。 |
| `connection_config.metadata` | **任意**。Object\[]。 新しい接続に関連付けられたメタデータ。 Object には最大 10 個のキーと値のペアを含めることができます。String 型の値は 255 文字までです。 |
| `connection_config.options` | **任意**。Object\[]. 新しい接続のオプション。次の項目が含まれます:- `icon_url`
- `domain_aliases[]`
- `idpinitiated`
|
| `connection_config.options.icon_url` | **任意**。String. `connection_config.show_as_button` が有効な場合に使用するアイコン画像の URL。HTTPS を使用する必要があります。 |
| `connection_config.options.domain_aliases` | **任意**。String\[]。 ホームレルムディスカバリーに使用するドメイン。 `domain_aliases` に入力したドメインは、自動的に検証済みとしてマークされます。顧客管理者自身にドメインを検証してもらう場合は、この属性を指定せず、代わりに `domain_aliases_config` (この表の後半で説明) を使用してください。このオプションを使用すると、セルフサービスアシスタントを通じて顧客管理者にドメインの検証を依頼できます。 |
| `connection_config.options.idpinitiated` | **任意**。オブジェクト。 [SAML IdP 起点 SSO](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/self-service-enterprise-configuration/manage-self-service-enterprise-config.md#saml-idp-initiated-sso) を有効にし、次の属性を含みます。 - `enabled`
- `client_id`
- `client_protocol`
- `client_authorizequery`
詳しくは、Management API Explorer の [SSO Access Ticket](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-sso-ticket.md) エンドポイントを参照してください。 |
| `domain_aliases_config` | **任意**。オブジェクト。 ドメイン検証の動作を設定するための `domain_verification` プロパティと `pending_domains` プロパティが含まれます。 |
| `domain_aliases_config.domain_verification` | **任意**。String. ドメインの検証を必須にするか、任意にするか、無効にするかを指定します。 使用できるオプションは次のとおりです:- `none`: ドメイン検証を無効にします。`request` から `domain_aliases_config` オブジェクトを省略しても、ドメイン検証を無効にできます。
- `optional`: セットアップ時に、顧客管理者がドメイン検証をスキップできるようにします。
- `required`: セットアップ時に、顧客管理者が自身のドメインを検証する必要があります。
|
| `domain_aliases_config.pending_domains` | **任意**。String\[]. セットアップ中に IT 管理者が検証するドメインです。事前検証済みドメインとは異なり、これらのドメインは organization で保留中として表示され、接続に自動的に関連付けられることはありません。反映されるには、IT 管理者がセルフサービスアシスタントで検証を完了する必要があります。 このパラメーターを使用するには、`domain_aliases_config.domain_verification` を `optional` または `required` に設定する必要があります。 次のクォータが適用されます: - 1 つの organization がチケットに関連付けられている場合、既存の organization ドメインと保留中の organization ドメインの合計数は 100 を超えることはできません。
- チケットに関連付けられている organization がない場合、または複数ある場合、既存のドメインエイリアスと保留中のドメインエイリアスの合計数は 1,000 を超えることはできません。
|
| `enabled_organizations` | **任意**。Object\[]. 新しい接続に関連付ける組織のリスト。 |
| `enabled_organizations[].organization_id` | `enabled_organizations` を使用する場合は**必須**です。 String。 新しい接続に関連付ける特定のorganizationのIDです。 IDは、[Auth0 Dashboard](https://manage.auth0.com/#/organizations) の Organizations セクション、[Get Organizations](https://auth0.com/docs/ja-jp/api/management/v2/organizations/get-organizations.md) エンドポイント、または [Get Organization by Name](https://auth0.com/docs/ja-jp/api/management/v2/organizations/get-name-by-name.md) エンドポイントから取得できます。 |
| `enabled_organizations[].assign_membership_on_login` | **任意**。ブール値。 `true` の場合、新しい接続でログインしたユーザーには、指定したorganizationのメンバーシップが自動的に付与されます。 |
| `enabled_organizations[].show_as_button` | **任意**。真偽値。 `true` の場合、新しい接続がアプリケーションの Organization ログイン画面に認証オプションとして表示されます。 |
| `provisioning_config` | **任意。** オブジェクト。 顧客管理者がセルフサービスフローでプロビジョニングを設定できるかどうかを指定します。このオブジェクトを指定する場合は、`provisioning_config.scopes` または `provisioning_config.google_workspace` の少なくとも一方を指定する必要があります。 |
| `provisioning_config.scopes` | **任意**。String\[]. SCIM ベアラートークンの権限。使用可能なスコープ: `get:users`, `post:users`, `put:users`, `patch:users`, `delete:users`, `get:groups`, `post:groups`, `put:groups`, `patch:groups`, `delete:groups`。すべてのユーザープロビジョニングスコープを含めずに接続を作成した場合、SCIM は有効になりません。グループのスコープは任意です。 |
| `provisioning_config.token_lifetime` | **任意**。数値。 SCIM ベアラートークンの有効期間 (秒) です。指定しない場合、トークンは期限切れになりません。 |
| `provisioning_config.google_workspace` | **任意**。オブジェクト。 Google Workspace Directory Sync の設定。セルフサービスプロファイルで Google Workspace (`google-apps`) が許可されたアイデンティティプロバイダーに含まれている場合にのみ有効です。詳しくは、[Google Workspace Directory Sync](https://auth0.com/docs/ja-jp/authenticate/identity-providers/enterprise-identity-providers/google-directory-sync.md) を参照してください。 |
| `provisioning_config.google_workspace.sync_users` | **任意**。Boolean. `true` の場合、顧客管理者はセルフサービスフロー中に Google Workspace ディレクトリのユーザーを Auth0 に同期できます。Auth0 は 30 分ごとにディレクトリを自動的に同期します。 |
| `provisioning_config.google_workspace.sync_groups` | **任意**。Boolean. `true` の場合、顧客管理者はセルフサービスフロー中に Google Workspace ディレクトリから Auth0 にグループを同期できます。`provisioning_config.google_workspace.sync_users` も `true` に設定する必要があります。 |
| `ttl_sec` | **任意**。数値。 顧客管理者がセルフサービスアシスタントをローンチするまで、アクセスチケット URL が有効な秒数です。未指定、または 0 に設定した場合、値は `432000` (最大 5 日間) になります。 この有効期間は、顧客管理者がセルフサービスをローンチした後にアクセスできる期間を決定するものではない点に注意してください。アシスタント自体の有効期限は 5 時間で、設定はできません。 |
| `use_for_organization_discovery` | **任意**。ブール値。 認証時の organization の検出に、検証済みドメインを使用するかどうかを示します。 |
| `third_party_client_access_config` | **任意**。オブジェクト。 セルフサービスセットアップウィザードで、IT 管理者が接続へのサードパーティアプリケーションのアクセスを設定できるかどうかを制御します。指定すると、ウィザードに、IT 管理者がサードパーティアプリケーションで使用できるよう接続を有効化するオプションが表示されます。 `connection_config.is_domain_connection: true` と同時に使用することはできません。両方を指定すると、リクエストは `400` Error で拒否されます。省略した場合、ウィザードにサードパーティアプリケーションのアクセスに関するステップは表示されません。 |
| `third_party_client_access_config.allow_configuration` | `third_party_client_access_config` を指定する場合は**必須**です。Boolean. `true` の場合、IT 管理者にはセルフサービスウィザードで、サードパーティアプリケーションによる接続の使用を許可するかどうかを選択する手順 (`is_domain_connection`) が表示されます。`false` の場合、このオプションは表示されず、IT 管理者はこの設定を構成できません。 |
**Organizations を使用する場合は、追加の設定が必要です**
接続が組織に関連付けられており、サードパーティアプリケーションにその組織を通じてユーザーを認証させたい場合は、組織の `third_party_client_access` フィールドを別途 `allow` に設定する必要があります。この手順はセルフサービスウィザードでは行われないため、テナント管理者が実施する必要があります。
組織のサードパーティアクセス設定を更新するには、組織ダッシュボードに移動するか、[Update an Organization](https://auth0.com/docs/ja-jp/api/management/v2/organizations/patch-organizations-by-id.md) を呼び出して、`third_party_client_access` を `allow` に設定してください。
```json Example request body expandable theme={null}
{
"connection_config":{
"name":"string",
"display_name":"string",
"show_as_button":true,
"metadata":{
"key1":"value1",
"key2":"value2"
},
"options":{
"icon_url":"string",
"domain_aliases":[
"acme.corp",
"okta.com"
],
"idpinitiated": {
"enabled": true,
"client_id": "string",
"client_protocol": "string",
"client_authorizequery": "string"
}
}
},
"enabled_organizations":[
{
"organization_id":"string",
"assign_membership_on_login":true,
"show_as_button":true
}
],
"ttl_sec":0,
"domain_aliases_config": {
"domain_verification": "string",
"pending_domains": [
"acme2.com"
]
},
"third_party_client_access_config": {
"allow_configuration": true
}
},
```
レスポンスとして、セルフサービスアクセスチケットのURLが返されます:
```json Example response theme={null}
{
"ticket": "https://{domain}/self-service/connections-flow?ticket={id}"
}
```
チケットのURLを受け取ったら、そのリンクをカスタマー管理者と共有してセルフサービスアシスタントへのアクセスを付与してください。アシスタントがSSO接続の設定を案内します。詳細は[セルフサービスアシスタントのエクスペリエンス](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/self-service-enterprise-configuration#self-service-assistant-experience)をご覧ください。
アクセスチケットの生成を独自のセルフサービスポータルに組み込んだり、チケットのURLをメール、チャット、その他のコミュニケーションチャネルで顧客の管理者に直接送信したりできます。
### 既存の接続用のアクセスチケットを生成する
既存の接続用のアクセスチケットは、Auth0 Dashboard または Management API のいずれかで生成できます。
デフォルトでは、アクセスチケット URL は生成後 5 日間有効です。チケット URL にアクセスすると、顧客管理者は 5 時間以内に設定を完了する必要があります。アクセスチケット URL にアクセスできる回数は最大 10 回で、この上限に達すると、新しいアクセスチケットをリクエストする必要があります。
必要に応じて、有効期限前にアクセスチケットを取り消し、セルフサービスアシスタントへのアクセスを直ちに停止できます。
顧客管理者がセルフサービスアシスタントで **ドメイン検証** を開始した場合、設定プロセスを完了するために追加のアクセスチケットが必要になることがあります。
ドメイン検証は、セルフサービスアシスタントの最後の手順で行われます。この時点では、接続は作成されていますが、まだ有効化されていません。ドメイン検証が必要な場合、顧客管理者は検証が完了するまで接続を有効化できません。
通常、検証は速やかに行われますが、場合によっては 24~48 時間かかることがあります。その場合、顧客管理者は元のアクセスチケットを使って接続を有効化できません。これは、チケットの有効期限が最初のアクセスから 5 時間後に切れるためです。
このプロセスを完了するには、顧客管理者が最初のチケットで設定した接続を変更できるアクセスチケットを生成できます。このチケットを作成する際は、最初のアクセスチケットで設定した接続の Connection ID を必ず指定してください。
**Auth0 Dashboard**
Auth0 Dashboard でアクセスチケットを編集するには、次の手順に従います。
1. [Authentication > Enterprise](https://manage.auth0.com/#/connections/enterprise) に移動し、Self-Service Enterprise Configuration セクションを開きます。次に、アクセスチケットを作成するセルフサービス プロファイルを選択します。
2. **Generate Ticket** を選択してチケットフォームを開きます。**Select ticket type** で、**Edit an existing connection** を選択します。
3. **Ticket configuration** で、顧客管理者に変更してもらう既存の接続の ID を入力します。
4. **Next** を選択します。
5. **Enabled features** で、IT 管理者がアクセスできるフローを選択します。既定では、すべてのオプションが有効になっています。
* **Edit SSO connection**: IT 管理者が SSO 接続を変更できるようにします。IT 管理者にプロビジョニングまたはドメイン設定のみにアクセスを許可し、接続自体は編集できないようにする場合は、このオプションを無効にします。
* **Provisioning**: IT 管理者がプロビジョニングを設定できるようにします。
* **Domain configuration**: IT 管理者がドメインを確認または管理できるようにします。
6. **Domain Verification** で、必要な検証レベルを選択します。
* **Off**: 顧客管理者は、SSO の設定時にドメイン検証を求められません。このオプションは、新しいアクセスチケットでは既定で選択されています。
* **Optional**: 顧客管理者は、SSO の設定時にドメイン検証を求められます。ただし、この手順はスキップでき、検証を完了しなくても接続を有効にできます。
* **Required**: 顧客管理者は、SSO の設定時にドメインを検証する必要があります。検証が完了するまで、接続を有効にすることはできません。
7. 必要に応じて、**Allow IT admin to configure Cross App Access - Resource Application** を有効にします。有効にすると、IT 管理者はセットアップ ウィザードで、接続を [Cross App Access (XAA)](https://auth0.com/docs/ja-jp/ai-agents-mcp/cross-app-access.md) の Resource Application として設定するオプションを利用できます。これは、IT 管理者がアップストリームのエンタープライズ IdP で、連携アプリケーションからのアクセスを直接認可したい場合に役立ちます。
8. **Provisioning** で、必要に応じて **Sync users and group profiles using provisioning** を有効にします。有効にすると、追加の設定を利用できます。
* **Bearer Token Expiration**: SCIM ベアラー トークンの有効期限を設定します。既定では、ベアラー トークンに有効期限はありません。
* **Bearer Token Permissions (Scopes)**: トークンで実行できる操作を選択します。既定では、すべてのプロビジョニング スコープが有効になっています。
* `get:users`
* `post:users`
* `put:users`
* `patch:users`
* `delete:users`
* `get:groups`
* `post:groups`
* `put:groups`
* `patch:groups`
* `delete:groups`
9. **Time to Live** で、アクセスチケットの有効期限を秒単位で設定します。既定では、有効期間は 432000 秒 (5 日間) に設定されています。
A. Time to Live は、顧客管理者がセルフサービス アシスタントを起動する**前に**、アクセスチケット URL が有効な期間を決定します。起動後に顧客管理者がアシスタントを利用できる期間を決定するものではありません。セルフサービス アシスタント自体の有効期限は 5 時間で、変更はできません。
10. アクセスチケットの設定内容が正しいことを確認し、**Create Ticket** を選択します。
すると、アクセスチケット URL を含む Ticket Information ポップアップが表示されます。この URL はポップアップを閉じると再取得できないため、安全な場所にコピーして保存してください。
アクセスチケット URL は、メール、チャット、またはその他の連絡手段で顧客管理者に共有して、セルフサービス アシスタントへのアクセスを付与できます。アシスタントが SSO 接続の設定を案内します。詳しくは、[Self-service assistant experience](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/self-service-enterprise-configuration#self-service-assistant-experience) を参照してください。
**Management API**
Management APIを使用してアクセスチケットを生成するには、以下の手順を実行してください。
既存の接続では、[SSO Access Ticket](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-sso-ticket.md) エンドポイント経由で `connection_config` の詳細を更新することはできません。既存の接続でこの情報を変更する必要がある場合は、代わりに [Update a Connection](https://auth0.com/docs/ja-jp/api/management/v2/connections/patch-connections-by-id.md) エンドポイントを使用してください。
1. [Retrieve Self-Service Profiles](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/get-self-service-profiles.md) エンドポイントを使用して、アクセスチケットに関連付けるセルフサービスプロファイルの ID を取得します。
2. 該当するセルフサービスプロファイルの ID を使用して、[SSO Access Ticket](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-sso-ticket.md) エンドポイントを呼び出します。
`POST /api/v2/self-service-profiles/{id}/sso-ticket`
リクエスト本文で、次のパラメーターを指定します。
| パラメーター | 説明 |
| - | - |
| `connection_id` | **必須**。String. 顧客管理者がセルフサービスアシスタントを通じて更新できる接続の ID。顧客管理者は、SAML 証明書や OIDC の ID とシークレットなど、接続の主要な要素を変更できます。 接続 ID は、[Auth0 Dashboard](https://manage.auth0.com/#/connections/enterprise) の Authentication セクション、または [Get All Connections](https://auth0.com/docs/ja-jp/api/management/v2/connections/get-connections.md) エンドポイントから取得できます。\*\* |
| `domain_aliases_config.pending_domains` | **省略可能**。String\[]. セットアップ中に IT 管理者が検証するドメインです。これらのドメインは organization で保留中として表示され、接続には自動的に関連付けられません。有効にするには、IT 管理者がセルフサービスアシスタントで検証を完了する必要があります。 このパラメーターを使用するには、`domain_aliases_config.domain_verification` を `optional` または `required` に設定する必要があります。 クォータが適用されます。 - 1 つの organization がチケットに関連付けられている場合、既存および保留中の organization ドメインの合計数は 100 を超えてはなりません。
- チケットに organization が関連付けられていない場合、または複数の organization が関連付けられている場合、既存および保留中のドメインエイリアスの合計数は 1,000 を超えてはなりません。
|
| `enabled_features` | **任意**。オブジェクト。 IT 管理者がアクセスできるフローを制御します。edit-connection チケットでのみサポートされます。 省略した場合、どの機能を有効にするかは、リクエスト内の他の設定プロパティの有無に基づいて決定されます (既存の動作は維持されます) 。含める場合、このオブジェクトには明示的に `false` に設定されていないプロパティを少なくとも 1 つ含める必要があり、`null` や空のオブジェクトは指定できません。 `enabled_features.provisioning` が `true` の場合、リクエストボディでは `provisioning_config` が必須です。 |
| `enabled_features.sso` | **任意**。ブール値。 `true` の場合、IT 管理者は SSO 接続を編集できます。`false` に設定すると、接続を変更せずに、プロビジョニングまたはドメイン検証のフローにのみアクセスできます。 |
| `enabled_features.provisioning` | **任意**。ブール値。 `true` の場合、IT 管理者はプロビジョニングを構成できます。リクエスト本文に `provisioning_config` が必要です。 |
| `enabled_features.domain_verification` | **任意**。ブール値。 `true` の場合、IT 管理者はドメインの検証または管理を行えます。 |
| `provisioning_config` | **任意。** オブジェクト。 顧客管理者がセルフサービスフロー中にプロビジョニングを設定できるかどうかを指定します。このオブジェクトを含める場合は、`provisioning_config.scopes` または `provisioning_config.google_workspace` のうち少なくとも 1 つを指定する必要があります。 |
| `provisioning_config.scopes` | **省略可能**。String\[]. SCIM ベアラー トークンの権限です。使用可能なスコープ: `get:users`、`post:users`、`put:users`、`patch:users`、`delete:users`、`get:groups`、`post:groups`、`put:groups`、`patch:groups`、`delete:groups`。接続の作成時に、すべてのユーザープロビジョニング スコープが含まれていない場合、SCIM は有効になりません。グループ スコープは任意です。 |
| `provisioning_config.token_lifetime` | **任意**。数値。 SCIM ベアラー トークンの有効期間 (秒単位) 。指定しない場合、トークンは期限切れになりません。 |
| `provisioning_config.google_workspace` | **任意**。オブジェクト。 Google Workspace のディレクトリ同期の設定です。セルフサービスプロファイルで Google Workspace (`google-apps`) が許可されたアイデンティティプロバイダーとして含まれている場合にのみ有効です。詳しくは、[Google Workspace Directory Sync](https://auth0.com/docs/ja-jp/authenticate/identity-providers/enterprise-identity-providers/google-directory-sync.md) を参照してください。 |
| `provisioning_config.google_workspace.sync_users` | **任意**。ブール値。 `true` の場合、顧客管理者はセルフサービスフロー中に Google Workspace ディレクトリのユーザーを Auth0 に同期できます。Auth0 はディレクトリを 30 分ごとに自動同期します。 |
| `provisioning_config.google_workspace.sync_groups` | **任意**。ブール値。 `true` の場合、顧客管理者はセルフサービスフロー中に Google Workspace ディレクトリのグループを Auth0 に同期できます。`provisioning_config.google_workspace.sync_users` も `true` に設定する必要があります。 |
| `ttl_sec` | **任意**。数値。 顧客管理者がセルフサービスアシスタントを起動するまで、アクセスチケットURLが有効な状態を維持する秒数です。指定しない場合、または `0` に設定した場合は、デフォルトで `432000` (5日間) が使用されます。 この有効期限は、セルフサービスアシスタントの起動後に顧客管理者がそのアシスタントを利用できる期間を決めるものではありません。アシスタント自体の有効期限は5時間で、変更できません。 |
| `domain_aliases_config` | **任意**。Object. domain\_verification が含まれ、ドメイン検証を必須、任意、または無効のいずれにするかを決定するために使用されます。 domain\_verification のオプションは次のとおりです。 - `none`: ドメイン検証を無効にします。`domain_aliases_config` オブジェクトをリクエストに含めないことで、ドメイン検証を無効にすることもできます。
- `optional`: セットアップ中に顧客管理者がドメイン検証をスキップできるようにします。
- `required`: セットアップ中に顧客管理者がドメインを検証する必要があります。
|
| `use_for_organization_discovery` | **任意**。Boolean. 認証時にorganization discoveryで検証済みドメインを使用するかどうかを示します。 |
```json Example request body theme={null}
{
"connection_id": "string",
"ttl_sec":0,
"domain_aliases_config": {
"domain_verification": "string",
"pending_domains": [
"acme.com"
]
}
}
```
レスポンスとして、セルフサービスアクセスチケットの URL が返されます:
```json Example response theme={null}
{
"ticket": "https://{domain}/self-service/connections-flow?ticket={id}"
}
```
チケットURLを受け取ったら、そのリンクをカスタマー管理者と共有して、セルフサービスアシスタントへのアクセス権を付与してください。アシスタントがSSO接続の設定手順を案内します。このエクスペリエンスの詳細については、[セルフサービスアシスタントのエクスペリエンス](https://auth0.com/docs/ja-jp/authenticate/enterprise-connections/self-service-enterprise-configuration#self-service-assistant-experience)をご覧ください。
アクセスチケットの生成を独自のセルフサービスポータルに組み込んだり、チケットのURLをメール、チャット、その他のコミュニケーションチャネルで顧客の管理者に直接送信したりできます。
### アクセスチケットを取り消す
デフォルトでは、アクセスチケットの URL は 5 日間有効です。URL にアクセスすると、顧客管理者は 5 時間以内に設定を完了する必要があります。
必要に応じて、アクセスチケットは有効期限前に取り消すことができます。たとえば、アクセスチケットが誤った audience (Audience: 発行されたトークンの対象者を一意に識別する識別子。トークン内では aud という名前で表され、その値には、ID トークンの場合はアプリケーション(Client ID)の ID、Access Token の場合は API(API Identifier)の ID が含まれます。) に共有された場合は、チケットを取り消すことで、セルフサービスアシスタントへの不正アクセスを防ぐことができます。
アクセスチケットを取り消すと、その URL は直ちに無効になり、関連するすべてのセッションが終了します。URL を知っている顧客管理者は、セルフサービスアシスタントにアクセスできなくなります。その後、必要に応じて新しいアクセスチケットを生成して共有できます。
アクセスチケットを取り消すには:
1. [Retrieve Self-Service Profiles](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/get-self-service-profiles.md) エンドポイントを使用して、アクセスチケットに関連付けられたセルフサービス プロファイルの ID を取得します。
2. 取り消す対象のアクセスチケット ID を特定します。ID はアクセスチケット URL の末尾で確認できます。
3. 適切な ID を使用して、[Revoke SSO Access Ticket](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-revoke.md) エンドポイントを呼び出します。 `POST /api/v2/self-service-profiles/{id}/sso-ticket/{id}/revoke`
レスポンスとして、このエンドポイントは `202 Accepted` を返します。
## リファレンス
### APIs
Self-Service Enterprise Configuration を管理するには、次の [Management API](https://auth0.com/docs/ja-jp/api/management/v2.md) エンドポイントを利用できます。
* [セルフサービスプロファイルを取得する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/get-self-service-profiles.md)
* [セルフサービスプロファイルを作成する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-self-service-profiles.md)
* [ID でセルフサービスプロファイルを取得する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/get-self-service-profiles-by-id.md)
* [ID でセルフサービスプロファイルを削除する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/delete-self-service-profiles-by-id.md)
* [セルフサービスプロファイルを更新する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/patch-self-service-profiles-by-id.md)
* [セルフサービスプロファイルのカスタムテキストを取得する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/get-self-service-profile-custom-text.md)
* [セルフサービスプロファイルのカスタムテキストを設定する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/put-self-service-profile-custom-text.md)
* [セルフサービスエンタープライズ設定フローを開始するためのアクセスチケットを作成する](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-sso-ticket.md)
* [セルフサービスアクセスチケットを取り消す](https://auth0.com/docs/ja-jp/api/management/v2/self-service-profiles/post-revoke.md)
### レート制限
Self-Service Enterprise Configuration を使用する場合は、以下のレート制限が適用されます。
| 説明 | エンドポイント | 制限 |
| - | - | - |
| SSOプロファイルを管理する | `/api/v2/self-service-profiles` | ご利用のサブスクリプション種別に応じた[Management API のレート制限](https://auth0.com/docs/ja-jp/troubleshoot/customer-support/operational-policies/rate-limit-policy/rate-limit-configurations)を確認してください。 |
| アクセスチケットを作成する | `/api/v2/self-service-profiles/{id}/sso-ticket` | ご利用のサブスクリプション種別に応じた[Management API のレート制限](https://auth0.com/docs/ja-jp/troubleshoot/customer-support/operational-policies/rate-limit-policy/rate-limit-configurations)を確認してください。 |
| アクセスチケットを利用する | `/self-service/connection-flows?ticket={id}` | 6 / 分 / IP |
| Webアプリ (セットアップアシスタントを含む) および Webアプリのエンドポイントを読み込む | `/self-service/*` | 50 / 分 / IP 90 / 分 / テナント |