Skalierung personalisierter agentenbasierter B2B-Experiences
Machen Sie Identity-Management zu Ihrem Wachstumsmotor. Erstellen und verbinden Sie KI-Agenten auf sicherere Weise – für personalisierte Experiences, die auf dem Benutzerkontext basieren.
Kontrolle der Agentenausführung in verbundenen Systemen
- Verwalten Sie Zugriffsrichtlinien, sichern Sie Anmeldedaten besser ab und führen Sie umfassende Audit-Protokolle zu allen Tool-Aufrufen, um sicherzustellen, dass Agenten innerhalb der genehmigten Berechtigungen agieren.
- Geben Sie Agenten die Möglichkeit, auf Basis von präzisem Benutzerkontext zu handeln. Beschränken Sie Tool-Aufrufe automatisch auf Org-IDs, damit Sie eine Multi-Tenant-Skalierung für Ihren gesamten Kundenstamm unterstützen können.
- Lagern Sie die Komplexität des Identity-Managements für KI-Agenten auf eine vorkonfigurierte Plattform aus. Beschleunigen Sie Innovationen in Ihrem gesamten Ökosystem und unterstützen Sie Teams dabei, sich auf die Bereitstellung wichtiger Kundenvorteile zu konzentrieren.
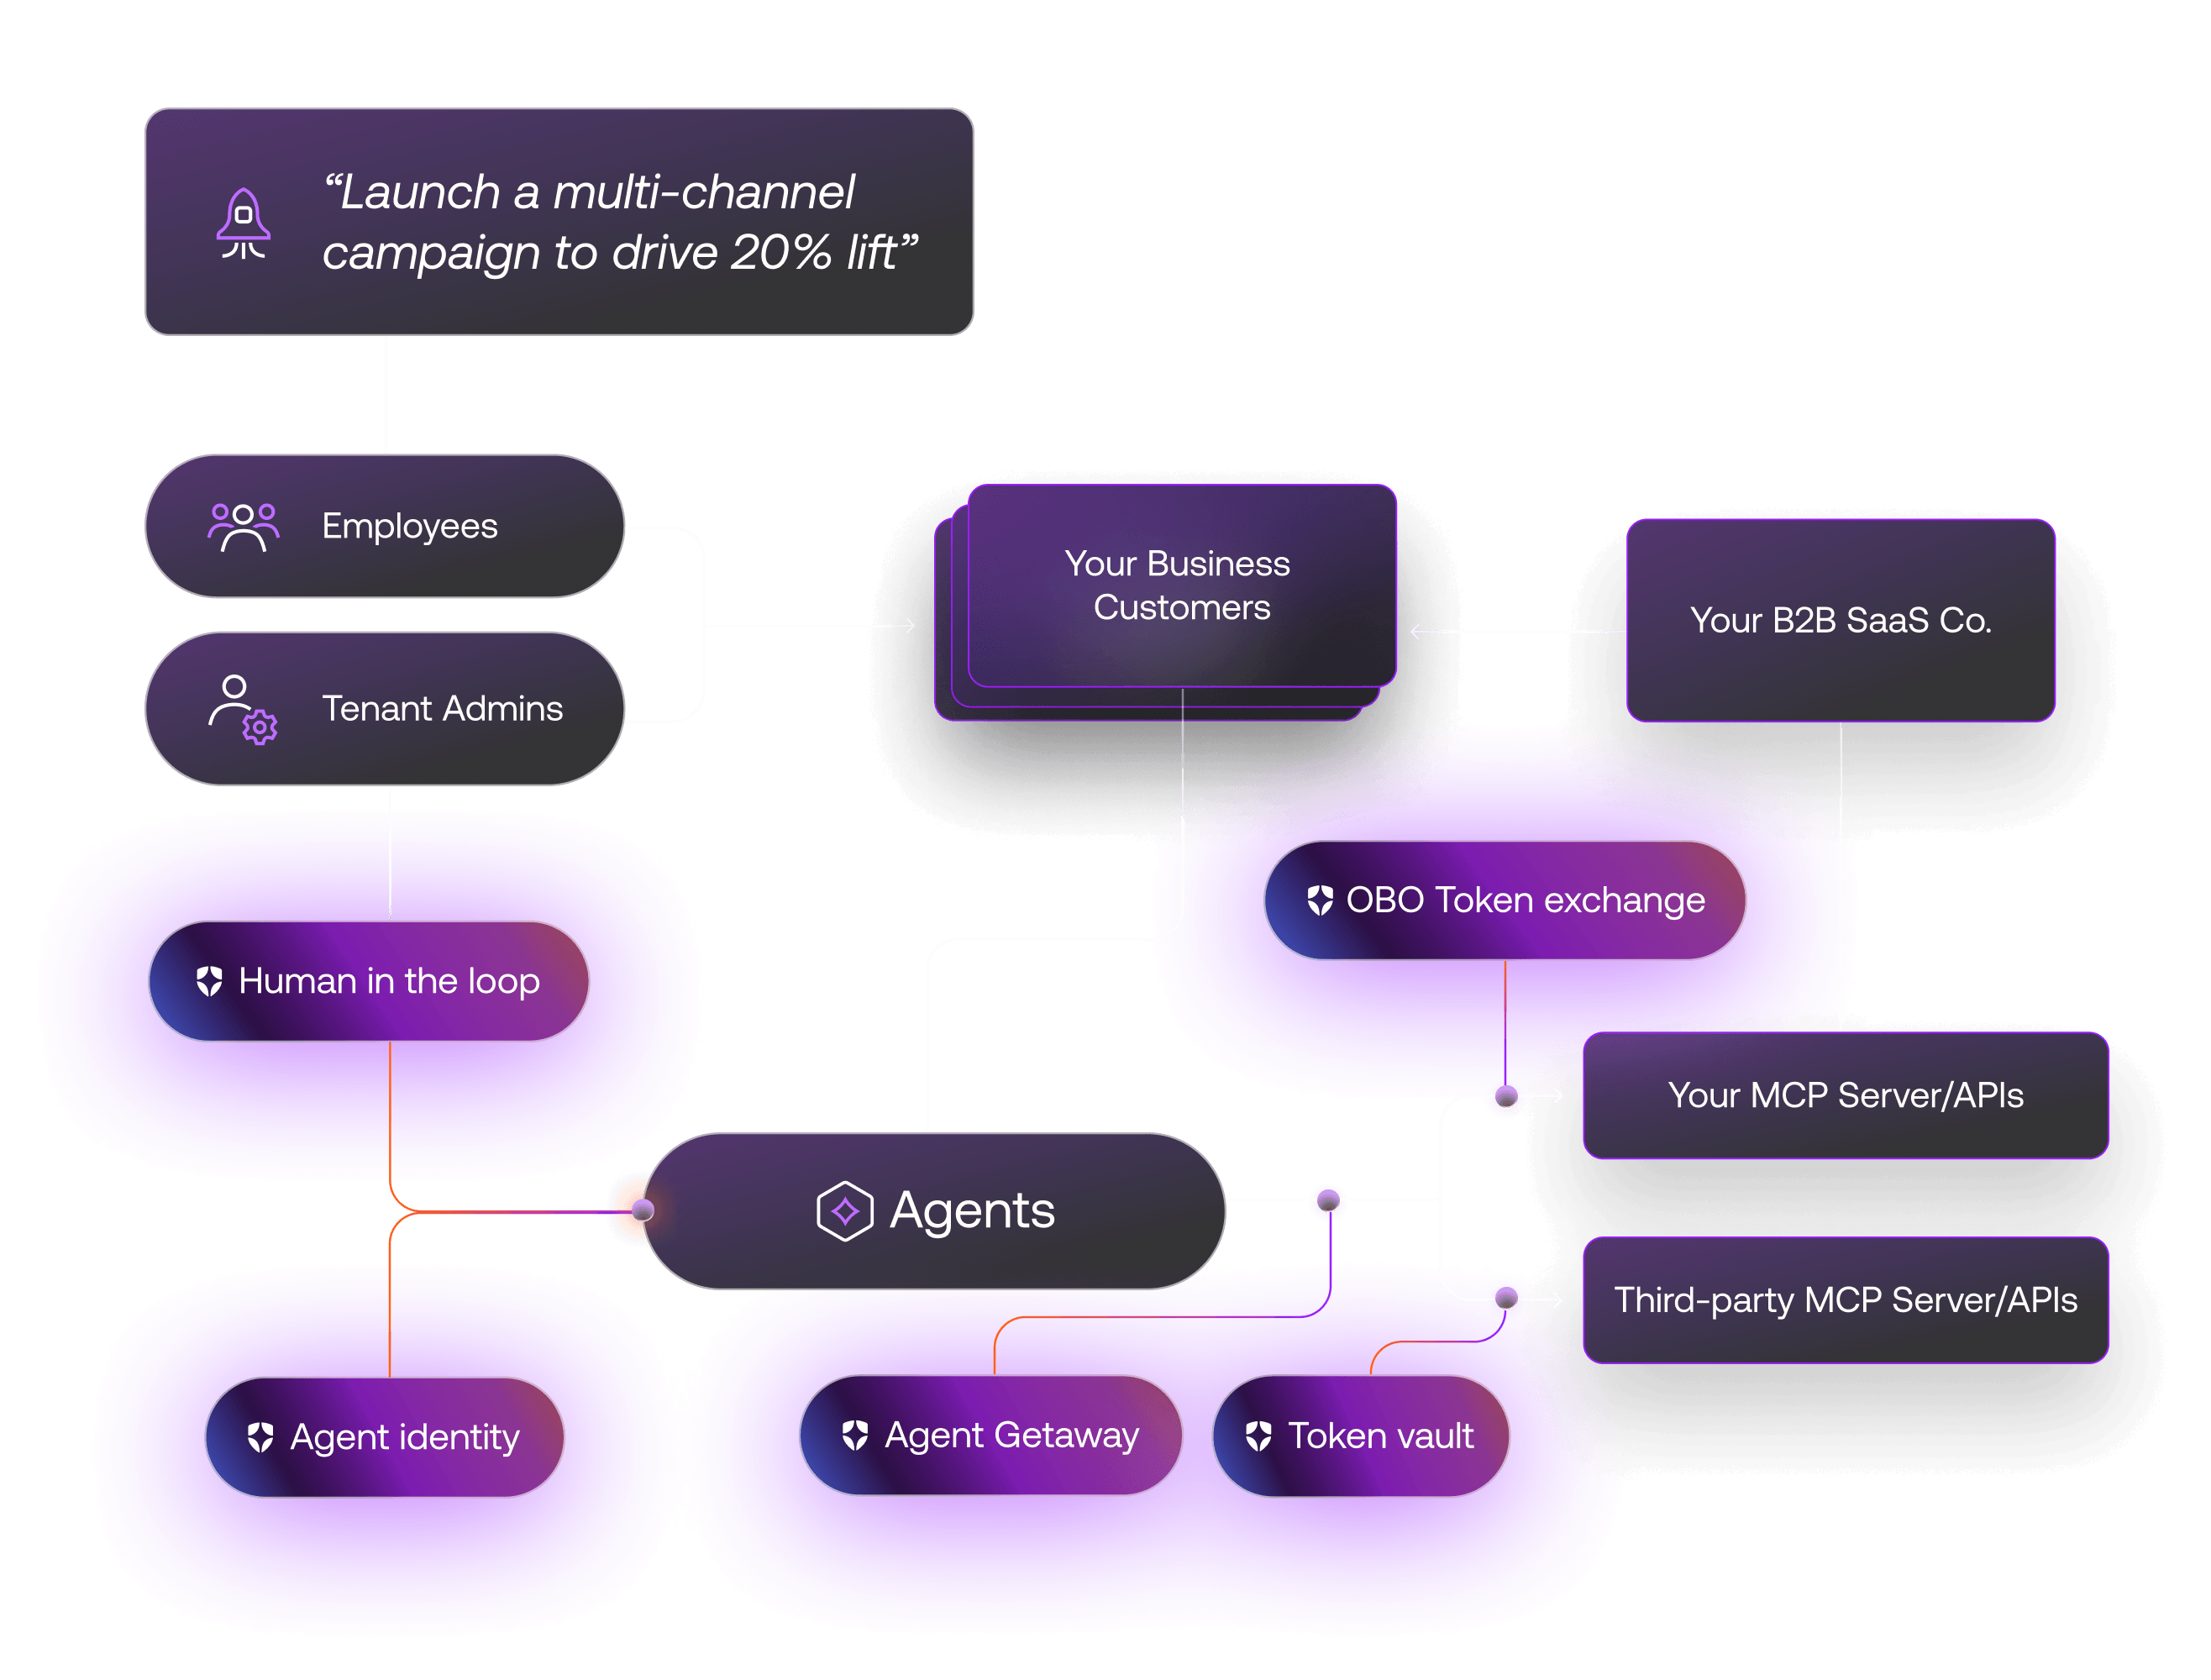
Anpassen Ihrer Geschäfts-Workflows an das Zeitalter der KI-Agenten
Weiten Sie Identity-Management auf jede Interaktion aus, sodass native und externe KI-Agenten mit verifizierten Berechtigungen und Tenant-Kontext handeln.
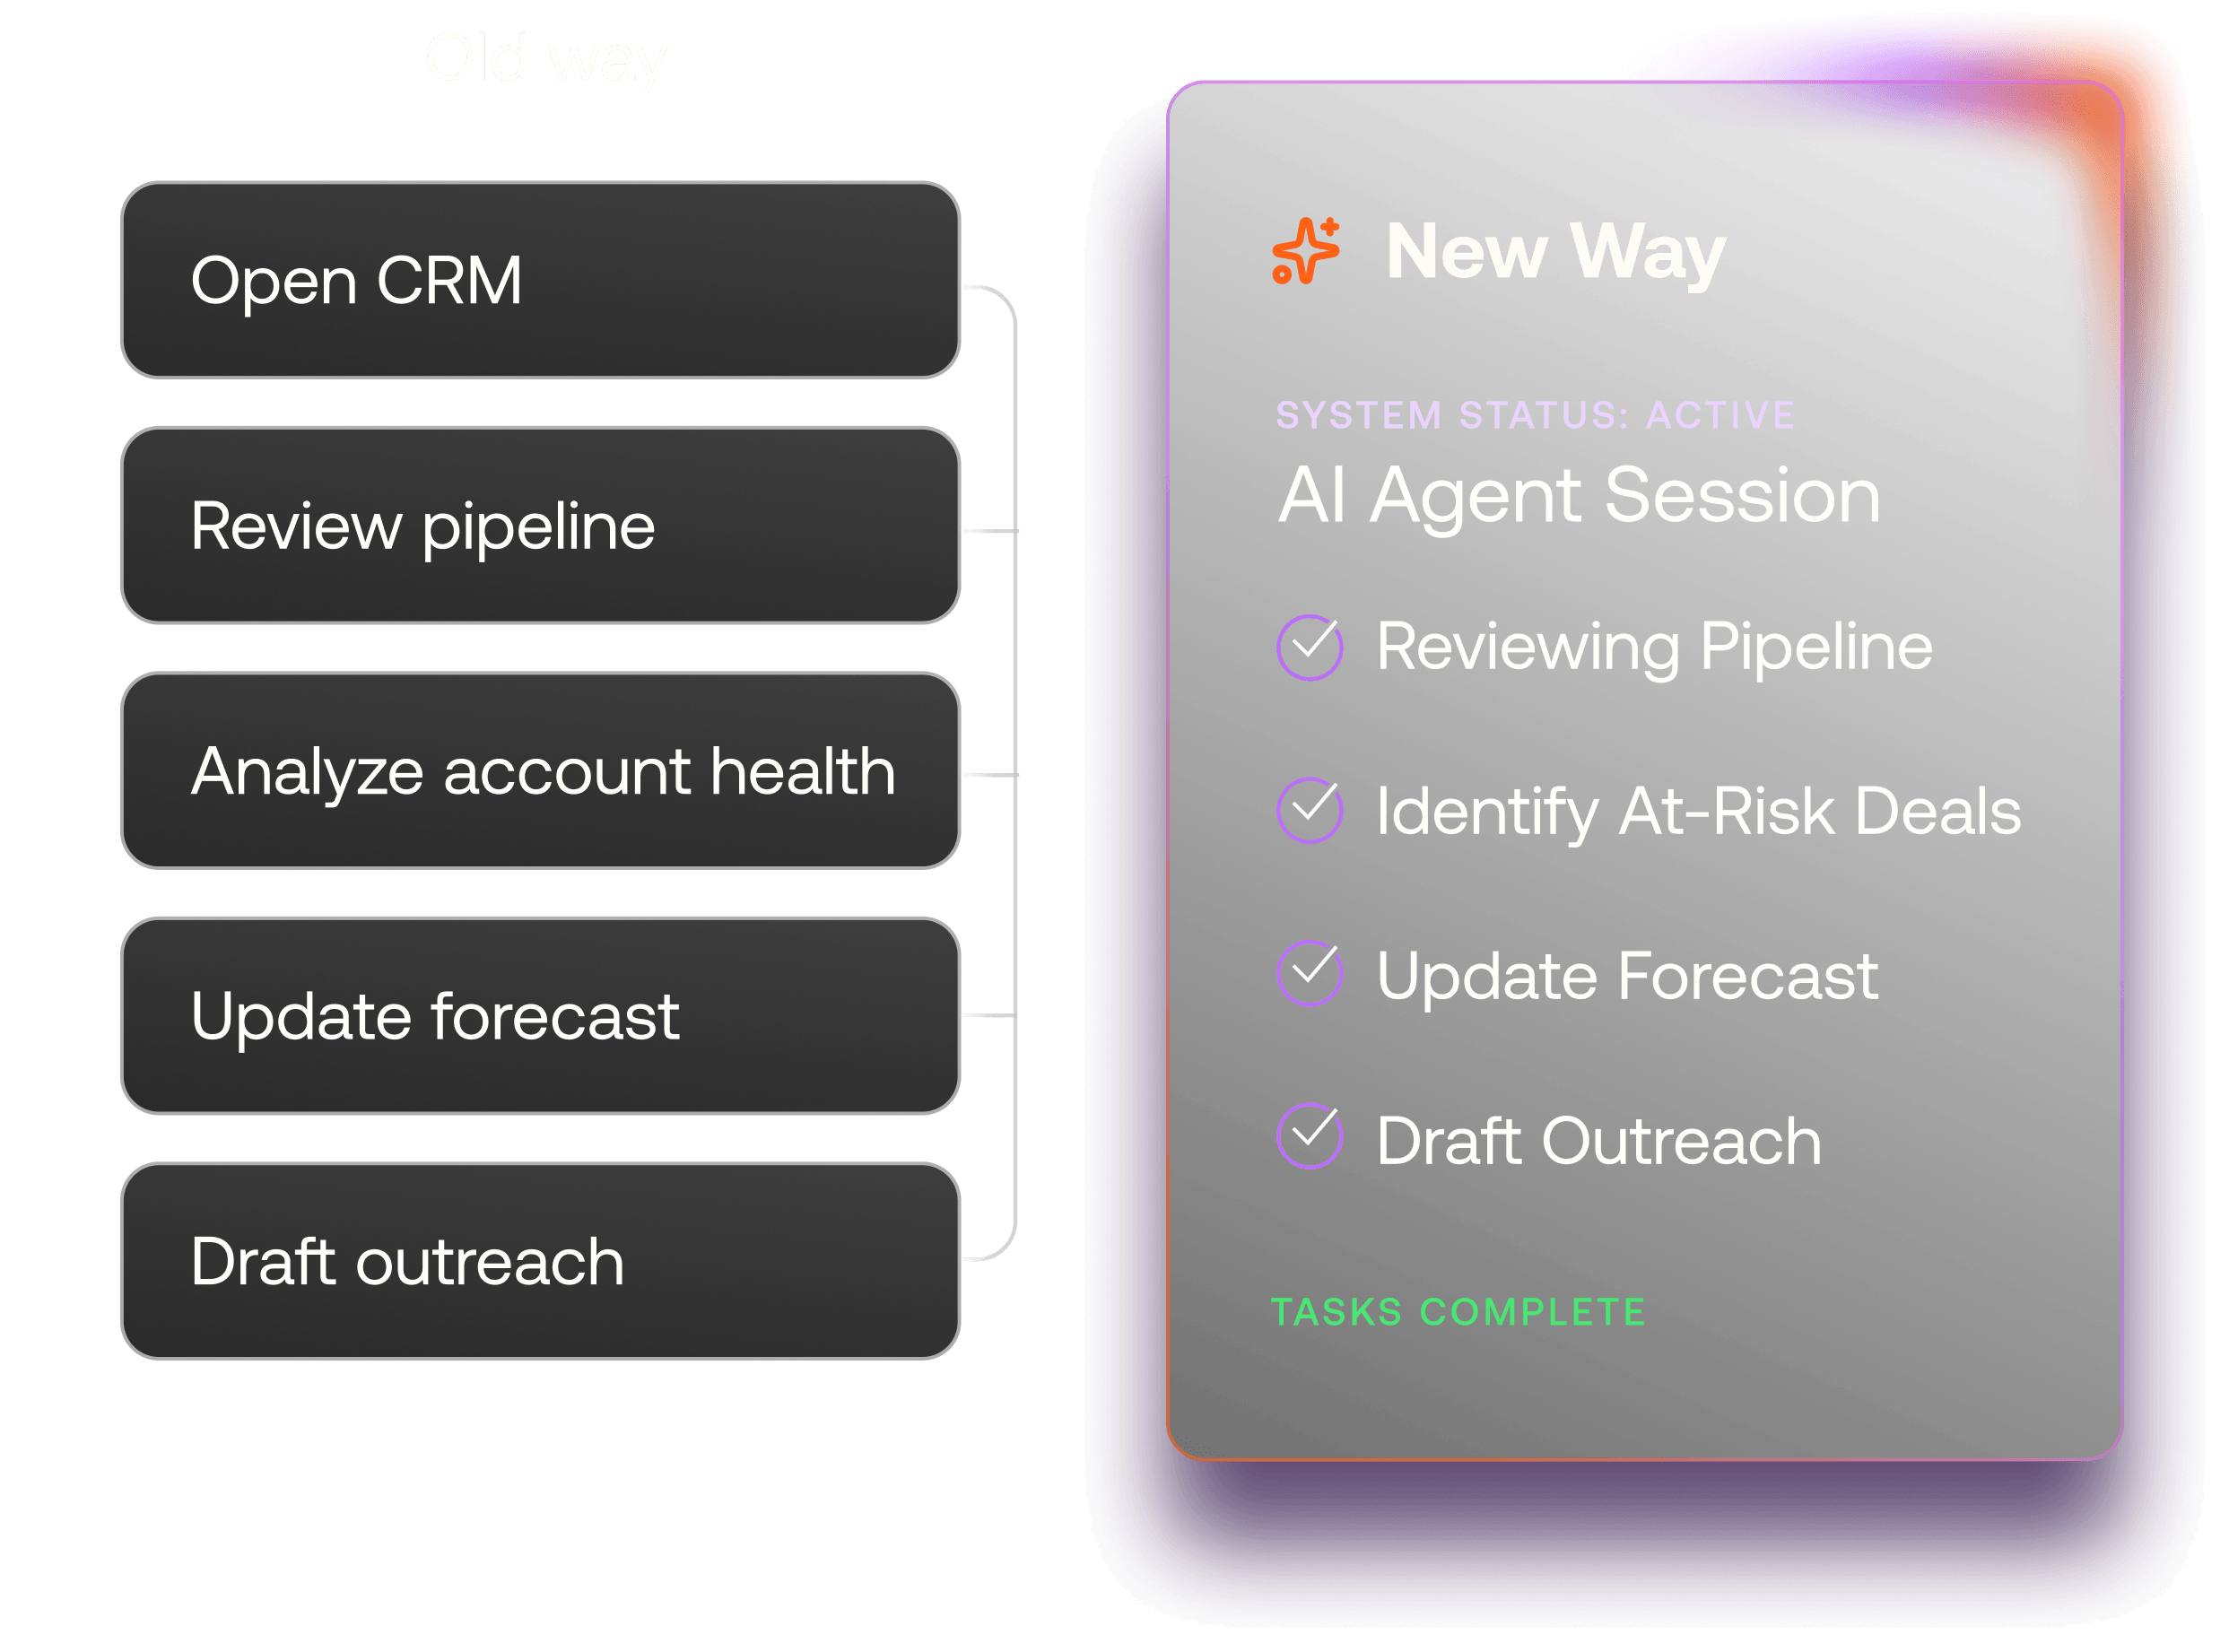
Entwicklung nativer autonomer Agenten
Statten Sie native Agenten mit dedizierten Identitäten und feingranularen Berechtigungen aus, um App-übergreifende Workflows sicher auszuführen.
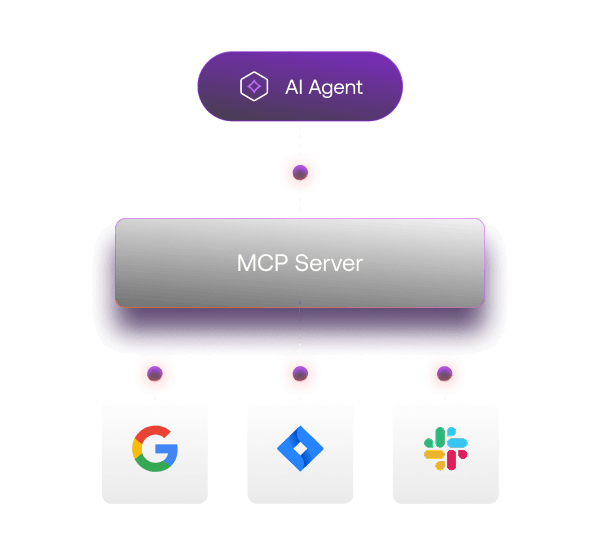
KI-Agenten von Drittanbietern verbinden
Ermöglichen Sie den KI-Agenten Ihrer Kund:innen die Interaktion mit Ihren APIs und setzen Sie Least-Privilege-Zugriffe und strikte Multi-Tenant-Grenzen durch.
Wir arbeiten dort, wo Sie arbeiten – mit all Ihren Tools
Integrieren Sie Auth0 schnell in Ihre Agenten.
Nutzen Sie dabei Ihre bereits vorhandenen Modelle, Tools und MCP-Server.


Enterprise-Kontrollen für Ihre Agenten
Token Vault
Speichern Sie die Drittanbieter-OAuth-Token der Benutzer:innen auf sicherere Weise, damit Agenten in deren Namen auf externe Dienste zugreifen können, ohne Benutzer-Anmeldedaten verarbeiten zu müssen.
Mehr über Token Vault
Auth for MCP
Fügen Sie standardisierte Authentifizierung und feingranulare Autorisierung hinzu, um KI-Agenten sicherer mit jedem MCP-Server zu verbinden.
Mehr über Auth for MCP
Auth0 Agent Gateway
Verbinden Sie sich einmalig mit einer zentralen Kontrollebene, die Sicherheitsrichtlinien durchsetzt, Anmeldedaten einfügt und alle nachgelagerten Tool-Aufrufe protokolliert.
Mehr über Agent Gateway
Häufig gestellte Fragen
Wie hilft Auth0 dabei, KI-Agenten schneller auf den Markt zu bringen?
Die meisten Teams verbringen Monate mit der Entwicklung benutzerdefinierter Sicherheitskontrollen, bevor sie die KI-Agenten ausliefern können. Mit AI Identity for B2B können Sie diese gesamte Phase auslagern. Durch die Nutzung unserer vorkonfigurierten Identity-Infrastruktur umgehen Sie den DIY-Sicherheitsengpass, sodass Sie in einem Bruchteil der Zeit vom Prototyp zur Produktionsreife gelangen.
Was ist der Unterschied zwischen einer menschlichen Identität und einer Agentenidentität?
Die menschliche Identität verifiziert, wer ein:e Benutzer:in ist, während die Agentenidentität festlegt, was ein KI-Agent ist, für welche:n Benutzer:in oder welches Unternehmen er handelt und zu welchen Aktionen er autorisiert ist. Im Gegensatz zu Menschen agieren autonome KI-Agenten in Maschinengeschwindigkeit über mehrere APIs, Services und MCP-Server hinweg, ohne dass dazu eine aktive Benutzer-Session notwendig ist. Aus diesem Grund benötigen Agenten eindeutige, nicht-menschliche Identitäten (Agent als Principal) mit dedizierten Anmeldedaten, feingranularen delegierten Berechtigungen, Ausführungsgrenzen und separaten Audit-Protokollen.
- Menschliche Identität: Beantwortet die Frage „Wer sind Sie?“ und regelt die persönliche Authentifizierung und den Session-Zugriff.
- Agentenidentität: Beantwortet die Frage „Was sind Sie, wen vertreten Sie und was dürfen Sie ausführen?“
Kann Auth0 die Sicherheit gewährleisten, wenn die Zahl der KI-Agenten-Benutzer:innen auf Millionen wächst?
Ja. Bei der Skalierung von KI geht es nicht nur um Rechenleistung, sondern auch um die Verwaltung eines riesigen Netzwerks aus Mensch-zu-Agent- und Agent-zu-Agent-Interaktionen. AI Identity for B2B bietet eine zentrale Identity-Ebene, die diese Verbindungen im großen Maßstab verwaltet und sicherstellt, dass Ihre Sicherheitslage auch bei zunehmender Komplexität Ihrer Workflows konsistent und automatisiert bleibt.
Warum sollte ich die Absicherung meiner KI-Agenten an Auth0 auslagern, anstatt sie selbst zu entwickeln?
Der Aufbau einer sicheren, produktionsreifen Umgebung erfordert eine manuelle RBAC-Implementierung, Penetrationstests, vorgeschriebene Compliance-Prüfungen und Data Governance – ein Prozess, der mehr als 200.000 US-Dollar an Entwicklungszeit kosten kann. Die Auslagerung an Auth0 sorgt dafür, dass sensible Schlüssel von Drittanbietern nicht mit Ihrem Code oder Ihren Logs in Berührung kommen. Gleichzeitig schützen automatisierte Rotation und MFA vor Anmeldedatenverlust, sodass Sie Ihre Software mit Zuversicht bereitstellen können.
Wie verwaltet Auth0 die Identität für autonome Agenten, die nicht im Namen von Benutzer:innen handeln?
Mit unserem Launch der Funktion „Agent as Principal“ stellt AI Identity for B2B im großen Maßstab dedizierte Machine-to-Machine-Identitäten (M2M) für Ihre Agenten bereit. Dies trägt dazu bei, dass jeder Agent über eine Identität mit streng beschränktem Berechtigungsbereich verfügt, wodurch sich selbst in vollständig autonomen Schleifen leicht nachverfolgen lässt, welcher Agent oder Mensch was getan hat. Sie erhalten einen klaren Audit-Trail und können den Zugriff eines einzelnen Agenten widerrufen, ohne Ihren gesamten Workflow zu unterbrechen.
Wie hilft Auth0 beim Schutz vor Datenlecks in RAG-Workflows (Retrieval-Augmented Generation)?
Ein großes Risiko besteht darin, dass ein Agent Daten abruft, die der oder die Benutzer:in nicht sehen sollte. AI Identity for B2B integriert Fine-Grained Authorization (FGA) direkt in Ihre RAG-Pipeline. Wir prüfen die Berechtigungen zum Zeitpunkt des Abrufs und tragen dazu bei, dass Ihr LLM nur Dokumente sieht und verarbeitet, auf die der oder die jeweilige authentifizierte Benutzer:in zugreifen darf. Dies hilft, Datenlecks durch Prompt Injection zu verhindern, und stellt sicher, dass Ihre proprietären Daten isoliert bleiben.
Wie skaliert die feingranulare Autorisierung von Auth0 mit RAG-Workflows?
Der FGA Permissions Index bewältigt den enormen Umfang von RAG-Workflows in Unternehmen, indem er die hohen Rechenkosten der Autorisierung vom Abfragezeitpunkt auf den Schreibzeitpunkt verlagert. Anstatt die KI bei jedem einzelnen durchsuchten Dokumenten-Snippet auf Echtzeit-API-Aufrufe mit Graph-Durchlauf warten zu lassen, berechnet das System bei jeder Änderung einer Berechtigung die möglichen Berechtigungen im Voraus als direkte 1:1-Beziehungen.
Wie hilft Auth0 dabei, die Schlüssel zu schützen, die mein Agent für Zugriffe auf andere Apps (z. B. Slack oder GitHub) benötigt?
Der Token Vault von AI Identity for B2B fungiert als sicherer Proxy. Ihr Agent hält den Root-Schlüssel nicht tatsächlich selbst; stattdessen fordert er bei Token Vault nur dann ein temporäres, kurzlebiges Access-Token an, wenn er eine bestimmte Aufgabe ausführen muss. Da die Access-Token nur eine kurze Lebensdauer haben, wird dank Token Vault die Angriffsfläche durch gestohlene Anmeldedaten erheblich reduziert.
Wie kann ich sicherstellen, dass meine Agenten keine riskanten Aktionen ohne meine Genehmigung ausführen?
Mit AI Identity for B2B können Sie Sicherheitsprüfpunkte in den Workflow Ihrer KI integrieren. Wenn ein Agent vor einer Aufgabe mit hohem Risiko steht, pausiert er und sendet in Echtzeit eine Benachrichtigung an das Mobilgerät des oder der Benutzer:in. Dabei wird abgefragt, ob die Aktion genehmigt oder abgelehnt wird. Dadurch kann Ihr Agent rund um die Uhr im Hintergrund ausgeführt werden, da Sie die Gewissheit haben, dass bei sensiblen Aktionen ein Mensch den finalen Not-Aus-Schalter kontrolliert.
Wie kann Auth0 dabei helfen, meinen MCP-Server abzusichern?
Mit Auth für MCP müssen Entwicklungsteams die Autorisierungsteile der MCP-Spezifikation nicht mehr von Grund auf neu implementieren. OAuth 2.1 und OIDC sind vollständig in die Auth0 Platform integriert und bieten reibungslose Sign-in-Funktionen, standardbasierte Erkennung und Client-Registrierung, Token mit festgelegtem Berechtigungsbereich, die Einschränkung von Berechtigungen durch Token-Austausch sowie feingranulare Autorisierung. Wenn ein MCP-Server durch Auth0 geschützt ist, benötigen sowohl MCP-Clients als auch Agenten für den Aufruf des Servers ein Access-Token mit dem passenden Berechtigungsbereich.
Wie verwende ich Auth0 mit LangChain-Agenten?
Zur Absicherung Ihrer LangChain-App bietet AI Identity for B2B Benutzerauthentifizierung (Anmeldung vor der Interaktion), einen Token Vault (unterstützt die sichere Verwaltung von Token für Tools wie Google oder Slack), feingranulare RAG-Autorisierung (Agenten rufen nur Dokumente ab, auf die Benutzer:innen zugreifen dürfen) und Human-in-the-Loop-Genehmigungen (pausieren vor kritischen Tool-Aufrufen, um die Zustimmung des oder der Benutzer:in zu erhalten). Um den genauen, auf Ihr Framework zugeschnittenen LangChain-Setup-Code zu erhalten, verbinden Sie Ihre IDE mit dem MCP-Server aus der Dokumentation für agententbasiertes SaaS.