Déployez des expériences B2B agentiques personnalisées à grande échelle
Faites de l’identité votre moteur de croissance. Développez et connectez des agents d’IA de façon plus sécurisée afin d’offrir des expériences personnalisées, adaptées au contexte utilisateur.
Contrôlez l’exécution des agents sur les systèmes connectés
- Gérez les politiques d’accès, renforcez la sécurité des identifiants et conservez des journaux d’audit complets dans les appels d’outils pour veiller à ce que les agents opèrent dans le cadre des autorisations approuvées.
- Permettez aux agents d’agir en fonction du contexte utilisateur précis. Définissez automatiquement le champ d’application des appels d’outils pour les identifiants d’organisation afin de prendre en charge la montée en charge multitenant sur l’ensemble de votre clientèle.
- Déléguez la complexité de l’identité agentique à une plateforme préconfigurée. Accélérez l’innovation sur l’ensemble de votre écosystème tout en permettant aux équipes de se concentrer sur la création de valeur essentielle pour les clients.
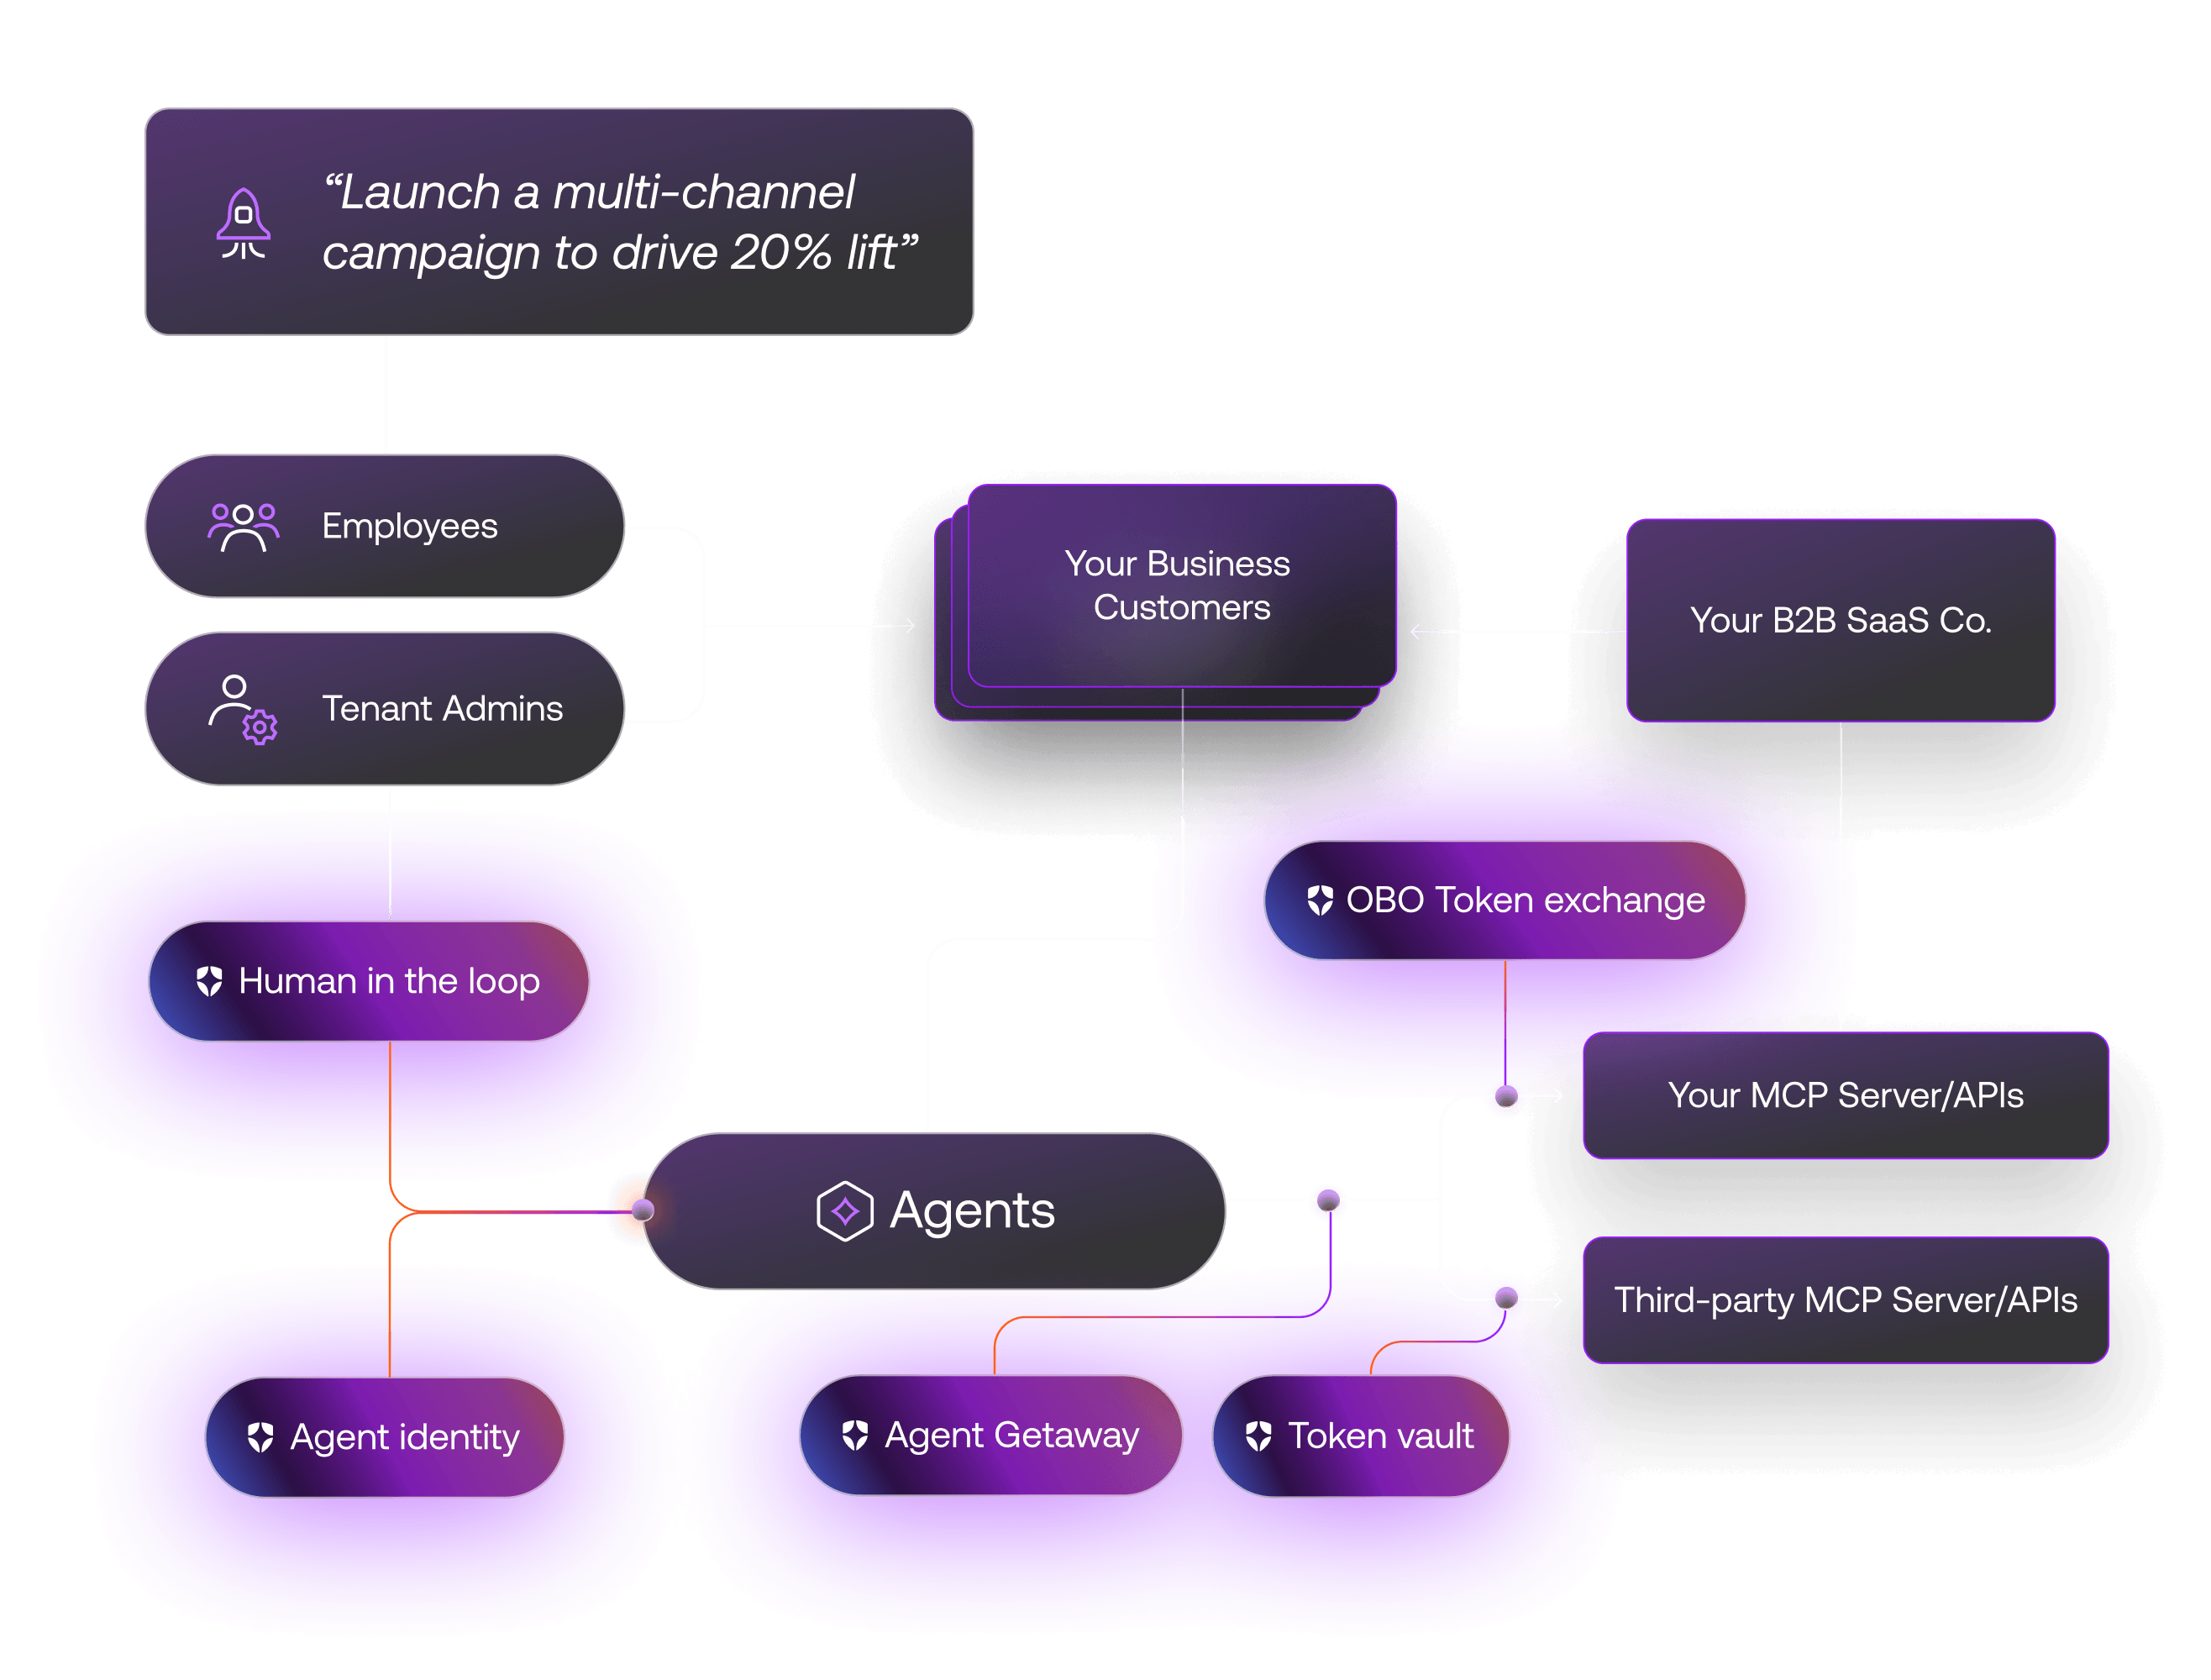
Adaptez les workflows de votre entreprise à l’ère agentique
Étendez l’identité à chaque interaction afin que les agents d’IA natifs et externes agissent avec des autorisations vérifiées et dans le contexte du tenant.
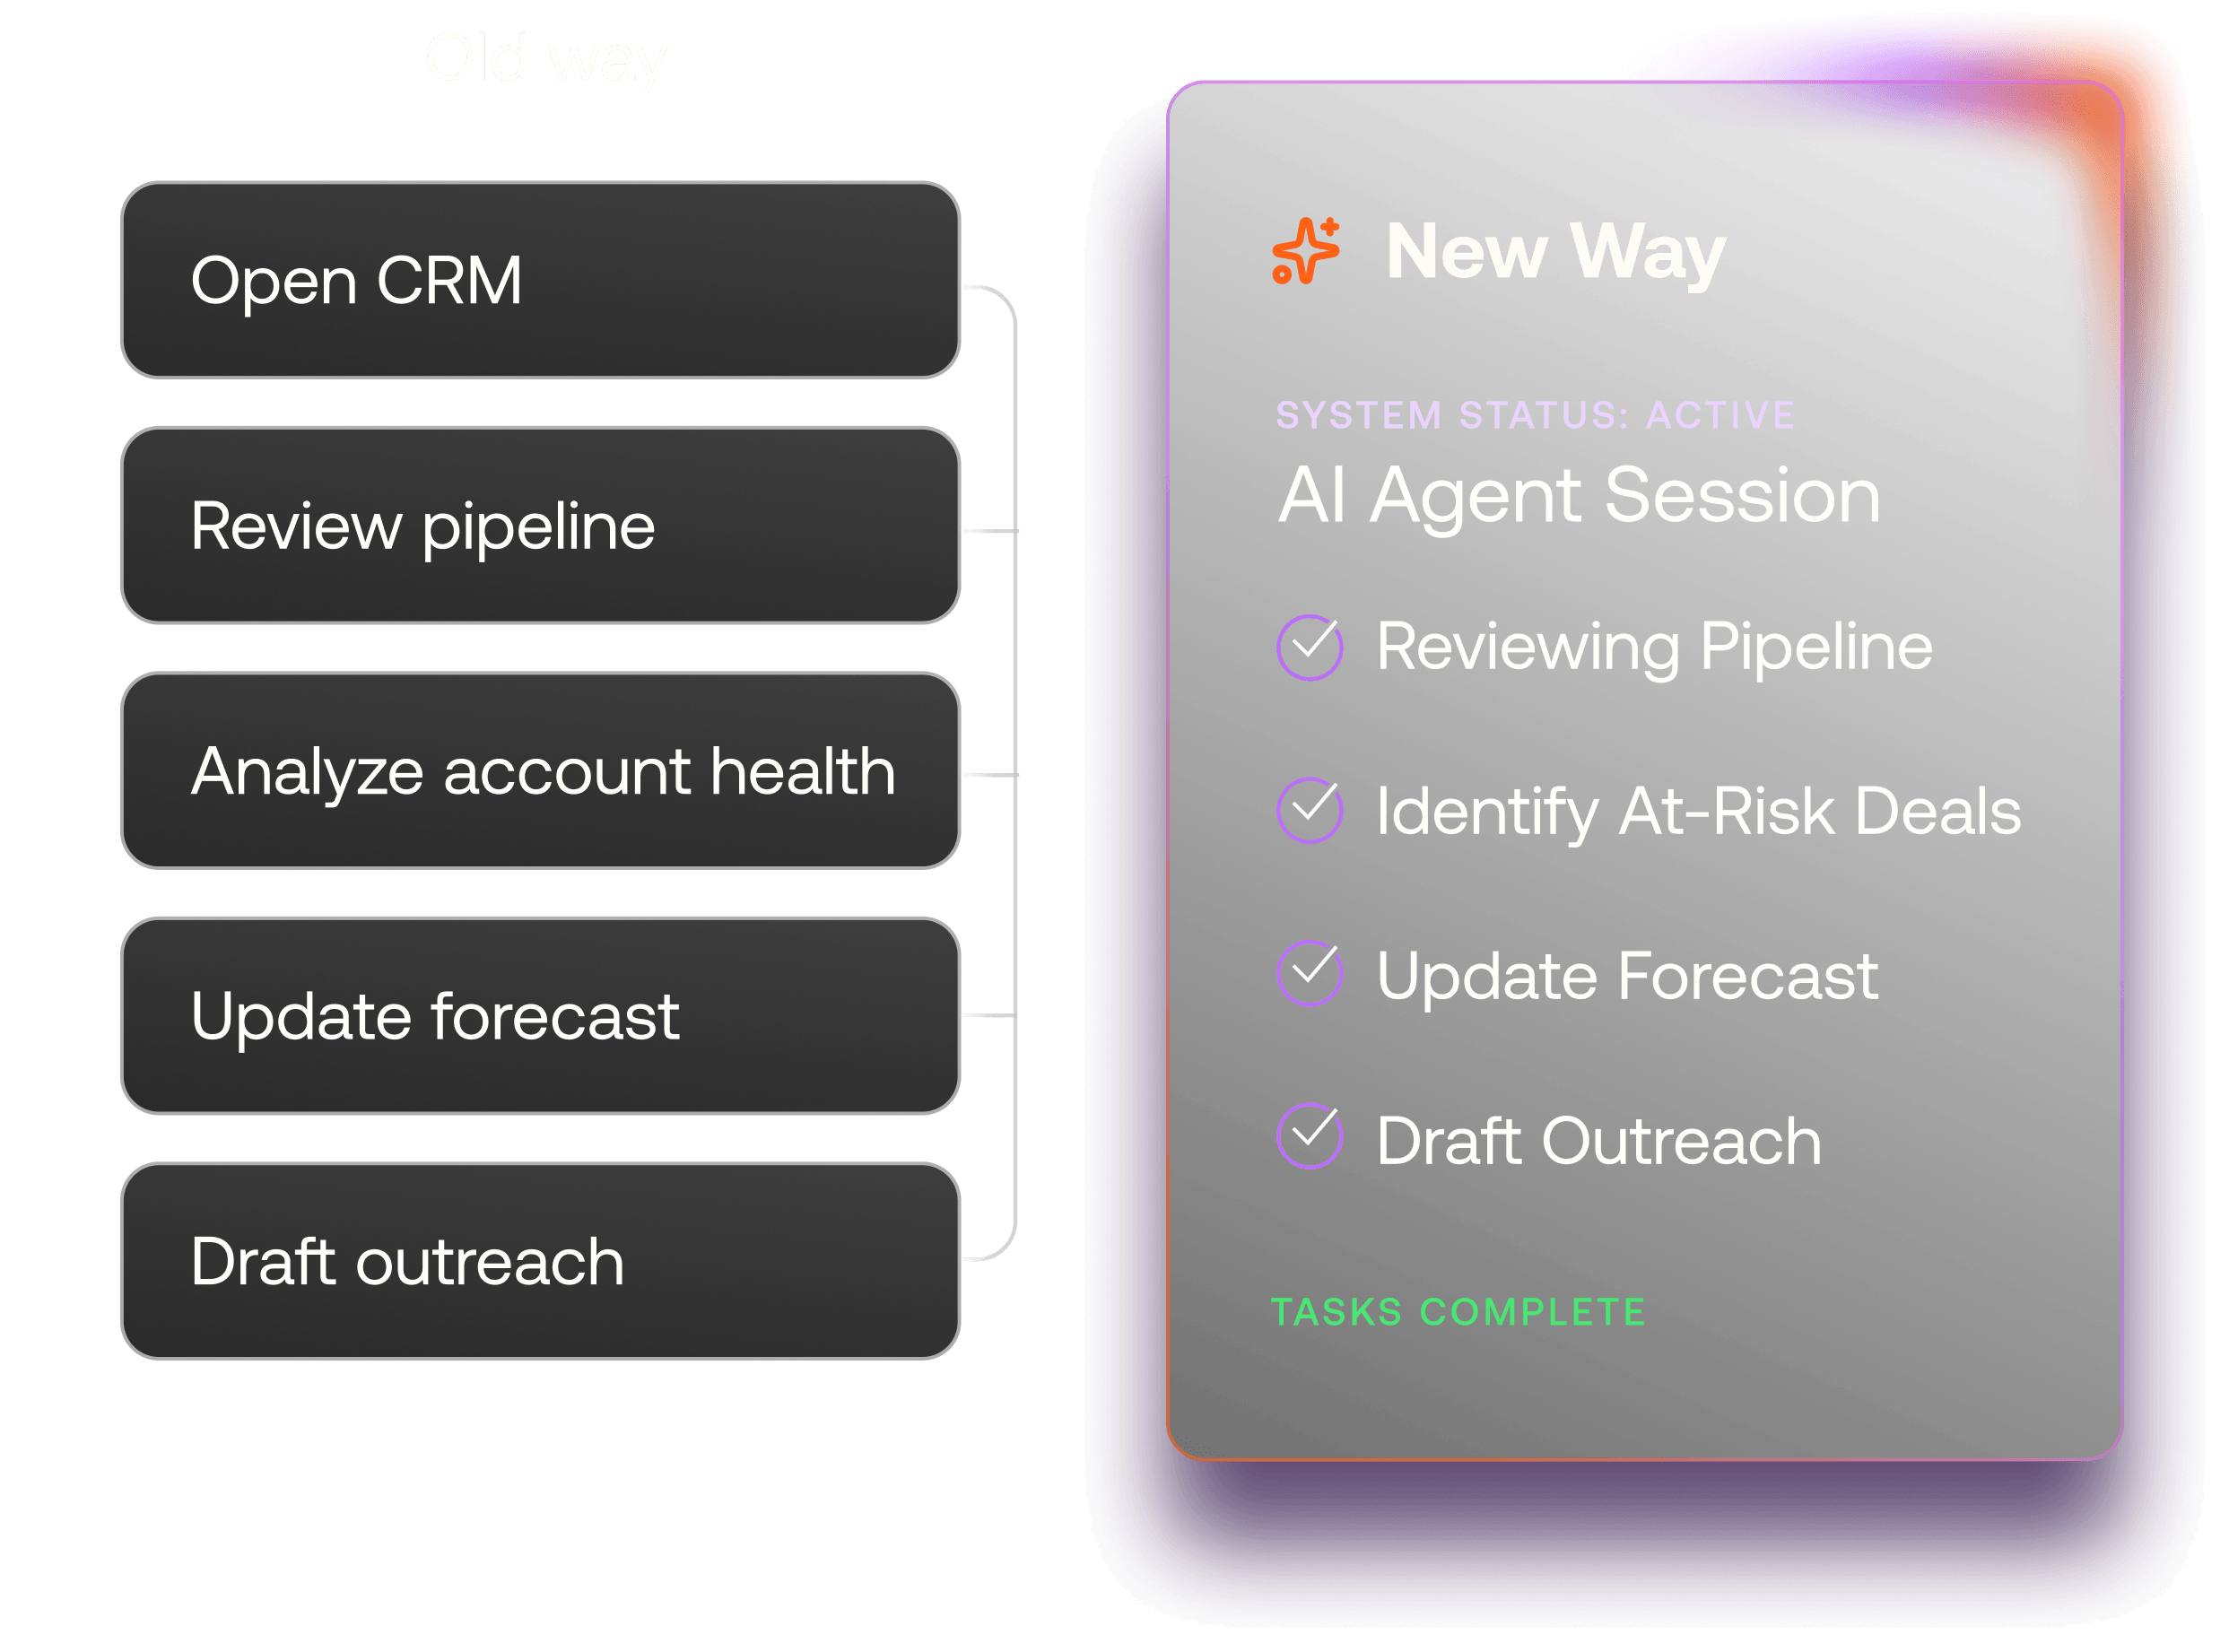
Développez des agents autonomes natifs
Dotez les agents natifs d’identités dédiées et d’autorisations granulaires afin d’exécuter des workflows interapplications en toute sécurité.
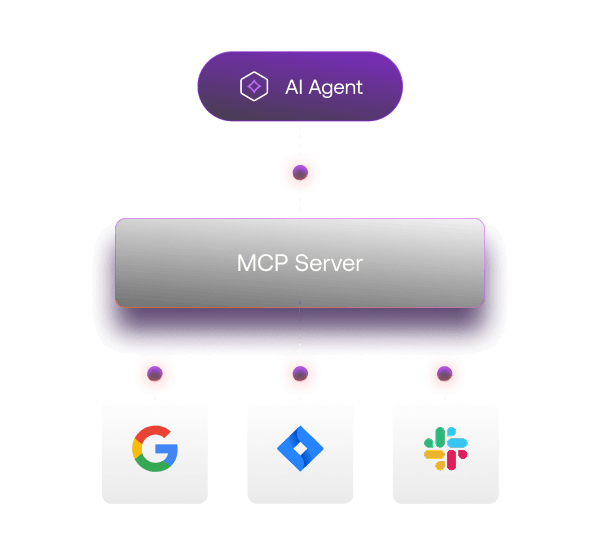
Connectez des agents d’IA tiers
Permettez aux agents d’IA de vos clients d’interagir avec vos API tout en appliquant le principe du moindre privilège et des limites multitenant strictes.
Intégration avec tous vos outils
Intégrez rapidement Auth0 à vos agents.
Tirez parti des modèles, outils et serveurs MCP que vous utilisez déjà.


Dotez vos agents de contrôles adaptés aux besoins des entreprises
Token Vault
Stockez les tokens OAuth tiers des utilisateurs de façon plus sécurisée, afin que les agents puissent accéder à des services externes en leur nom sans manipuler les identifiants des utilisateurs.
En savoir plus sur Token Vault
Auth for MCP
Ajoutez une authentification standardisée et une autorisation granulaire pour connecter les agents d’IA de façon plus sécurisée à n’importe quel serveur MCP.
En savoir plus sur Auth for MCP
Auth0 Agent Gateway
Connectez-vous une seule fois à un point de contrôle centralisé qui applique les politiques de sécurité, injecte les identifiants et journalise tous les appels d’outils en aval.
En savoir plus sur Agent Gateway
Foire aux questions (FAQ)
Comment Auth0 peut-il m’aider à lancer mon agent d’IA plus rapidement ?
La plupart des équipes consacrent plusieurs mois à développer des contrôles de sécurité personnalisés avant de pouvoir lancer leurs agents. AI Identity for B2B vous permet de déléguer cette phase dans son intégralité. En utilisant notre infrastructure d’identités prédéfinie, vous pouvez éviter le goulet d’étranglement lié à la sécurité conçue en interne et passer du prototype à la production en un temps record.
Quelle est la différence entre une identité humaine et une identité d’agent ?
L’identité humaine permet de vérifier qui est l’utilisateur, tandis que l’identité d’agent définit ce qu’est un agent d’IA, pour quel utilisateur ou entreprise il agit et quelles actions il est autorisé à effectuer. Contrairement aux humains, les agents d’IA autonomes fonctionnent à vitesse machine sur de multiples API, services et serveurs MCP, sans session utilisateur active. Par conséquent, les agents ont besoin d’identités non humaines distinctes (Agents as Principal) avec des identifiants dédiés, des autorisations déléguées de façon granulaire, des limites d’exécution et des journaux d’audit séparés.
- Identité humaine : répond à la question « Qui êtes-vous ? » et gouverne l’authentification personnelle ainsi que l’accès à la session.
- Identité d’agent : répond à la question « Qu’êtes-vous, qui représentez-vous et quelles actions êtes-vous autorisé à exécuter ? »
Auth0 peut-il gérer la sécurité lorsque l’utilisation de mon agent d’IA s’étend à des millions d’utilisateurs ?
Oui. La mise à l’échelle de l’IA ne concerne pas uniquement la puissance de calcul ; il s’agit aussi de gérer un vaste réseau d’interactions entre humains et agents, ainsi qu’entre agents eux-mêmes. AI Identity for B2B offre une couche d’identités centralisée qui gère ces connexions à grande échelle, contribuant à garantir que, même si vos workflows se complexifient, votre posture de sécurité reste homogène et automatisée.
Pourquoi déléguer la sécurité de mon agent d’IA à Auth0 plutôt que de la gérer en interne ?
La création d’un environnement sécurisé et prêt à être déployé en production implique l’implémentation manuelle d’un contrôle d’accès basé sur les rôles (RBAC), des tests d’intrusion, des évaluations de la conformité réglementaire et une gouvernance des données : un processus dont le coût en temps d’ingénierie peut dépasser 200 000 dollars. La délégation à Auth0 assure que les clés sensibles de tiers ne transitent pas par votre code ou vos journaux, tandis que la rotation automatisée et le MFA vous protègent contre la fuite d’identifiants, ce qui vous permet de déployer en toute confiance.
Comment Auth0 gère-t-il l’identité des agents autonomes en l’absence d’un utilisateur ?
Avec le lancement d’Agent as Principal, AI Identity for B2B fournit des identités machine-to-machine (M2M) dédiées à grande échelle pour vos agents. Ainsi, chaque agent dispose d’une identité strictement définie, afin de faciliter le suivi des actions réalisées par chaque agent ou personne, y compris dans des boucles entièrement autonomes. Vous disposez d’une piste d’audit claire et pouvez résilier l’accès d’un agent spécifique sans interrompre l’ensemble de votre workflow.
Comment Auth0 aide-t-il à prévenir les fuites de données dans les workflows RAG (Retrieval-Augmented Generation) ?
L’un des risques majeurs est qu’un agent récupère des données auxquelles l’utilisateur ne devrait pas avoir accès. AI Identity for B2B intègre Fine-Grained Authorization (FGA) directement à votre pipeline RAG. La vérification des autorisations au moment de la récupération fait en sorte que votre LLM ne consulte et ne traite que les documents auxquels l’utilisateur authentifié est habilité à accéder. Cela contribue à éviter les fuites de données liées à l’injection de prompt et permet de maintenir vos données propriétaires isolées.
Comment Auth0 Fine-Grained Authorization s’adapte-t-il aux workflows RAG ?
Le FGA Permissions Index gère l’immense volume des workflows RAG en entreprise en déplaçant le coût de calcul élevé de l’autorisation du moment de la requête vers celui de l’écriture. Au lieu d’obliger l’IA à attendre des appels d’API de parcours de graphe en temps réel pour chaque extrait de document qu’elle analyse, le système précalcule les autorisations possibles en relations un-à-un directes dès qu’une autorisation est modifiée.
Comment Auth0 aide-t-il à protéger les clés dont mon agent a besoin pour accéder à d’autres applications (comme Slack ou GitHub) ?
La solution Token Vault d’AI Identity for B2B fonctionne comme un proxy sécurisé. Votre agent ne détient pas réellement la clé racine : il demande à Token Vault un token d’accès temporaire et à courte durée de vie uniquement lorsqu’il doit effectuer une tâche précise. En limitant la durée de vie des tokens d’accès, Token Vault réduit considérablement la surface d’attaque exposée par des identifiants compromis.
Comment contribuer à éviter que mon agent n’effectue une action à haut risque sans mon autorisation ?
AI Identity for B2B vous permet d’intégrer des points de contrôle de la sécurité au workflow de votre IA. Lorsqu’un agent atteint une tâche à fort enjeu, il s’interrompt et envoie une notification en temps réel de type approbation/refus à l’appareil mobile de l’utilisateur. Cela permet à votre agent de s’exécuter en continu en arrière-plan, tout en vous offrant la tranquillité d’esprit de savoir qu’une intervention humaine est possible pour l’arrêt d’urgence des actions sensibles.
Comment Auth0 peut-il contribuer à sécuriser mon serveur MCP ?
L’offre Auth for MCP permet aux développeurs de ne pas avoir à implémenter eux-mêmes les volets d’autorisation de la spécification MCP. OAuth 2.1 et OIDC sont intégrés de manière native à Auth0 Platform, offrant des fonctionnalités de connexion sans friction, une découverte et un enregistrement des clients conformes aux standards, des tokens limités à des ressources précises, une réduction des autorisations via l’échange de tokens, ainsi que des autorisations granulaires. Lorsqu’un serveur MCP est protégé par Auth0, les clients MCP et les agents doivent disposer d’un token d’accès correctement délimité pour appeler le serveur.
Comment utiliser Auth0 avec les agents LangChain ?
AI Identity for B2B contribue à sécuriser votre application LangChain de diverses manières : authentification des utilisateurs (connexion requise avant toute interaction) ; mise en coffre des tokens (permettant de gérer les tokens de façon sécurisée pour des outils comme Google ou Slack) ; autorisation RAG granulaire (les agents ne récupèrent que les documents accessibles à l’utilisateur) ; et approbations « humain dans la boucle » (interruption pour obtenir le consentement de l’utilisateur avant tout appel d’outil critique). Pour obtenir le code d’initialisation LangChain exact, adapté à votre framework, connectez votre IDE au serveur MCP de la documentation pour le SaaS agentique.