Sécurité intégrée. À chaque étape.
Auth0 vous aide à créer des expériences de confiance avec des défenses multiniveau de l’identité qui stimulent la croissance sans générer de friction.
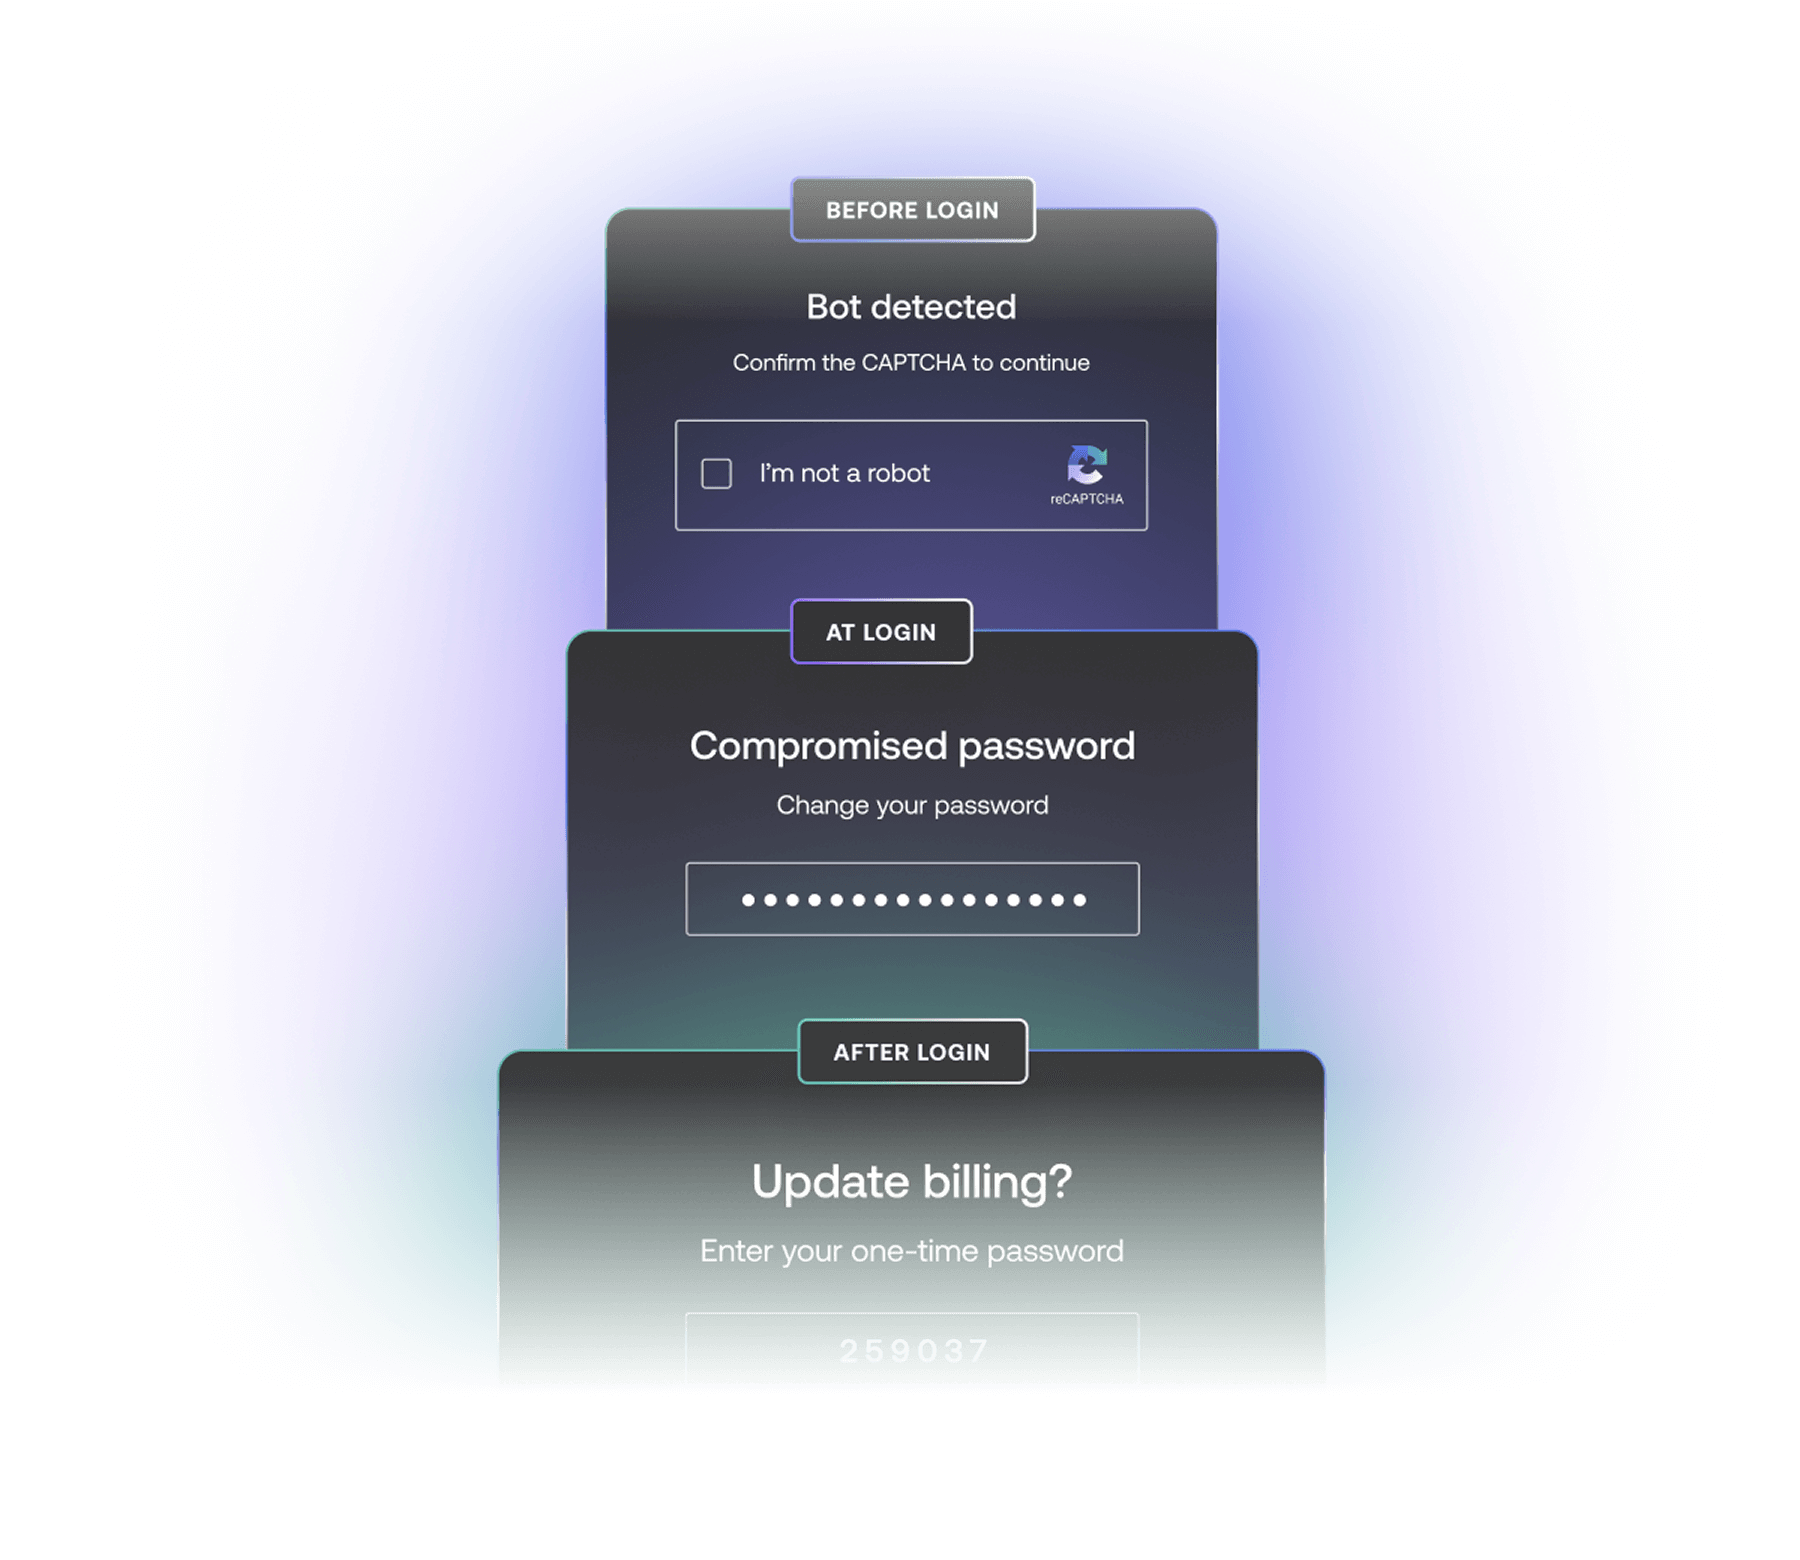
La sécurité par Auth0
Nous prenons en charge la sécurité de l’identité, pour que vous n’ayez pas à le faire.

Renforcer la confiance à chaque étape
La sécurité de l’identité intégrée contribue aux expériences fiables attendues par vos clients. Transformez des utilisateurs inconnus en utilisateurs de confiance et réguliers.

Adopter une sécurité plus intelligente
Simplifiez l’accès pour les utilisateurs de confiance. Renforcez la lutte contre les menaces. Passez à l’authentification sans mot de passe, configurez une politique MFA adaptative en fonction des risques, renforcez la sécurité des API et bien plus encore.

Gagner du temps et économiser des ressources
Automatisez et orchestrez les workflows de sécurité de l’identité grâce aux fonctions Actions no-code et pro-code, et déployez plus rapidement.
Protection à chaque point de contact
La sécurité passe par l’identité, bien au-delà d’une case à cocher <a href="https://auth0.com/features/single-sign-on">SSO</a> ou MFA. Nous adoptons une approche multiniveau pour protéger chaque étape du parcours client.
Détection des bots
Détectez les attaques automatisées telles que les fausses inscriptions et le credential stuffing en vous appuyant sur plus de 60 signaux de risque et des modèles de détection avec apprentissage automatique. Répondez par des demandes d’authentification qui renforcent la sécurité avec une friction minimale.
En savoir plus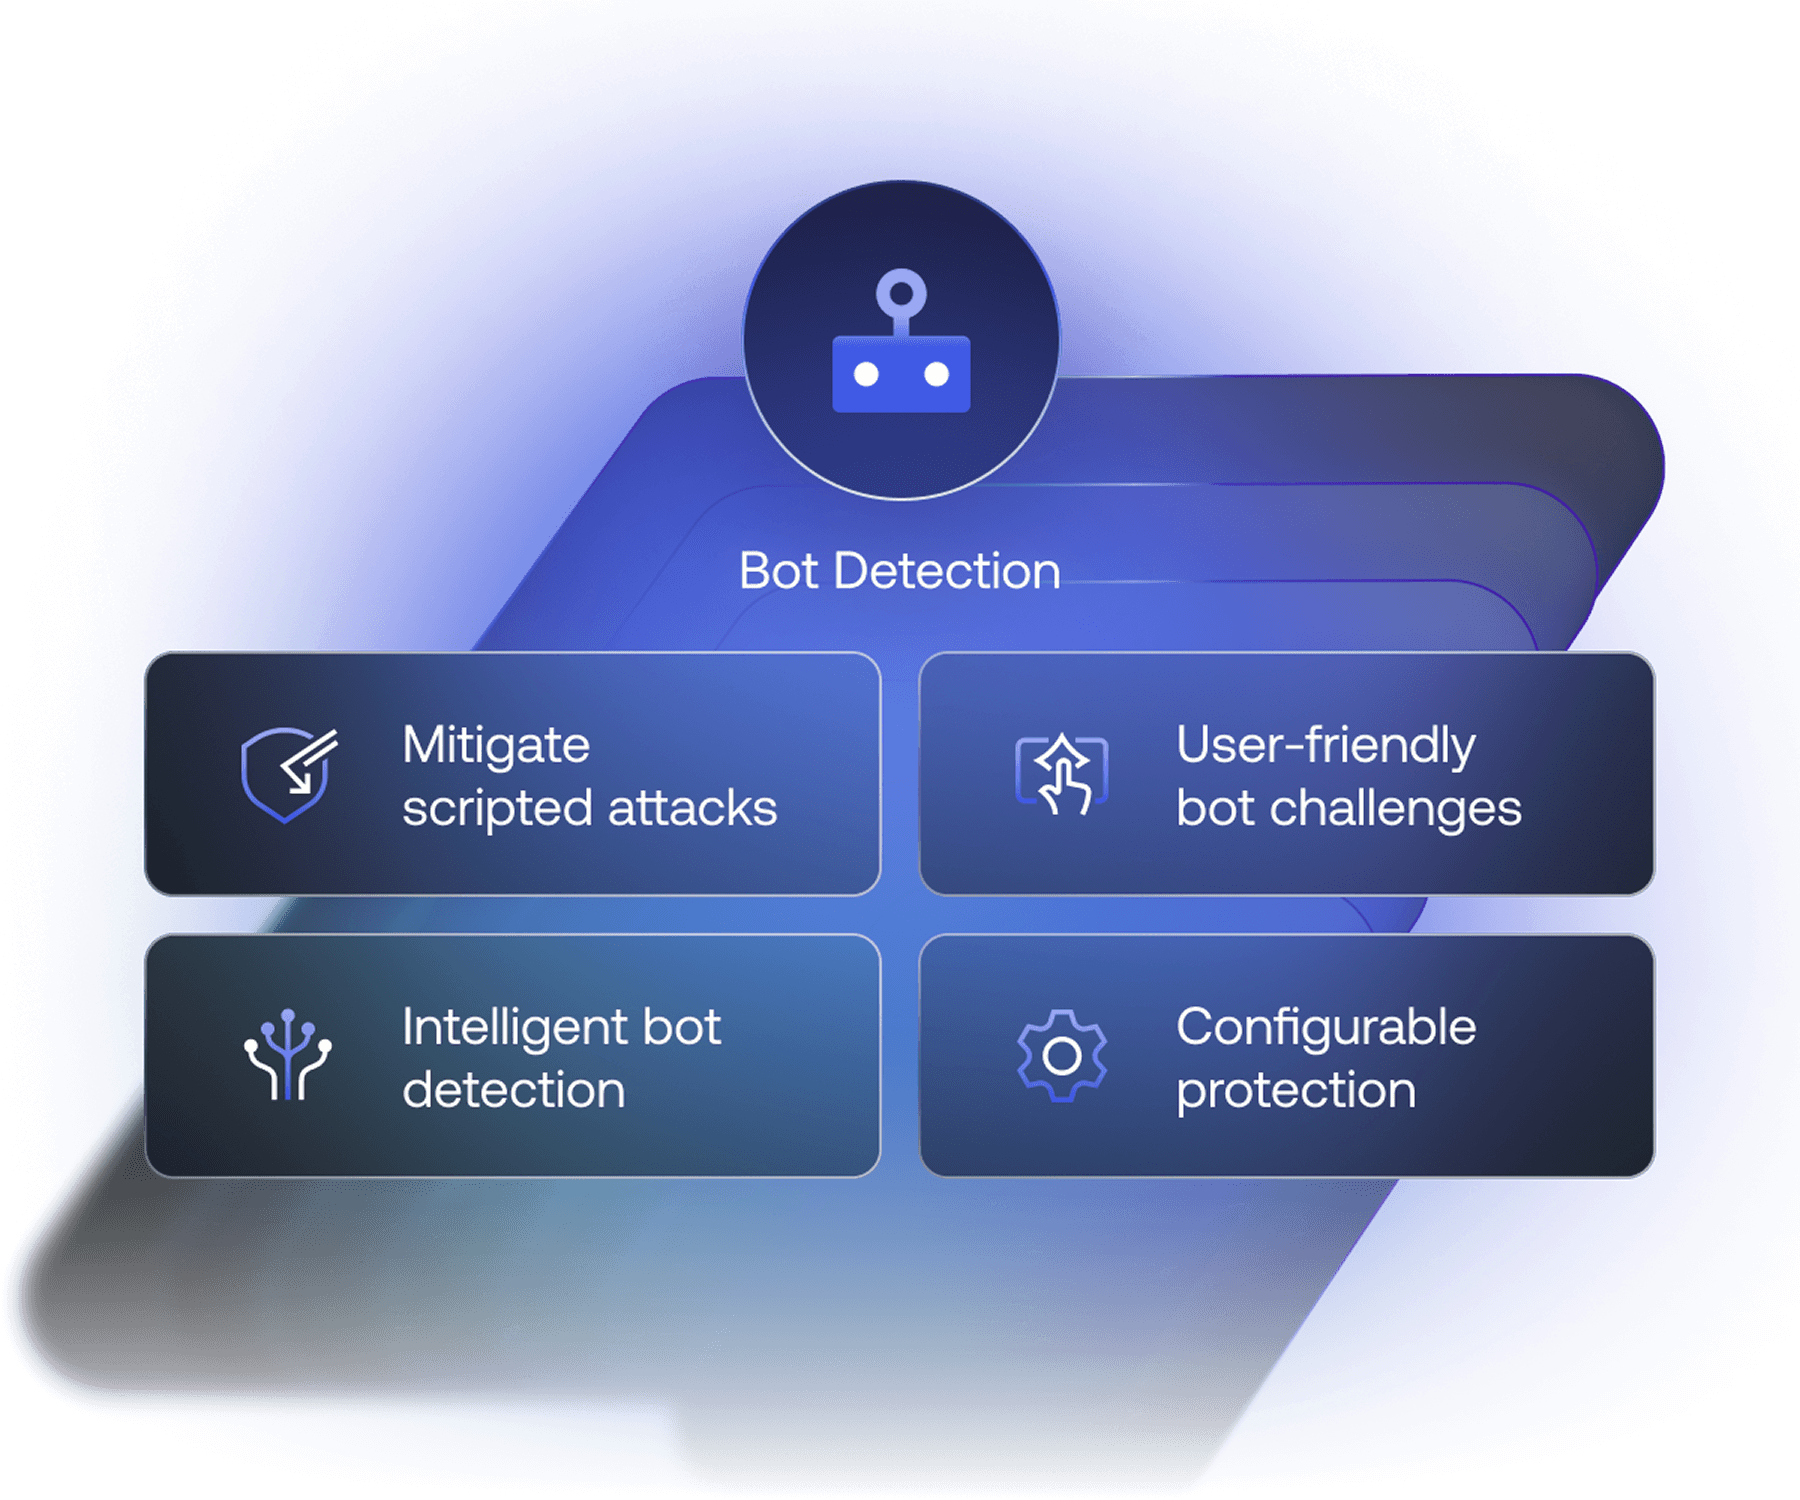
Tenant Access Control List
Bloquez les menaces connues avant même qu’elles n’atteignent votre flux de connexion. Filtrez le trafic suspect par adresse IP, ASN, empreinte, zone géographique. De même, utilisez les listes de threat intelligence élaborées par Auth0 pour protéger vos applications et répondre plus rapidement.
En savoir plus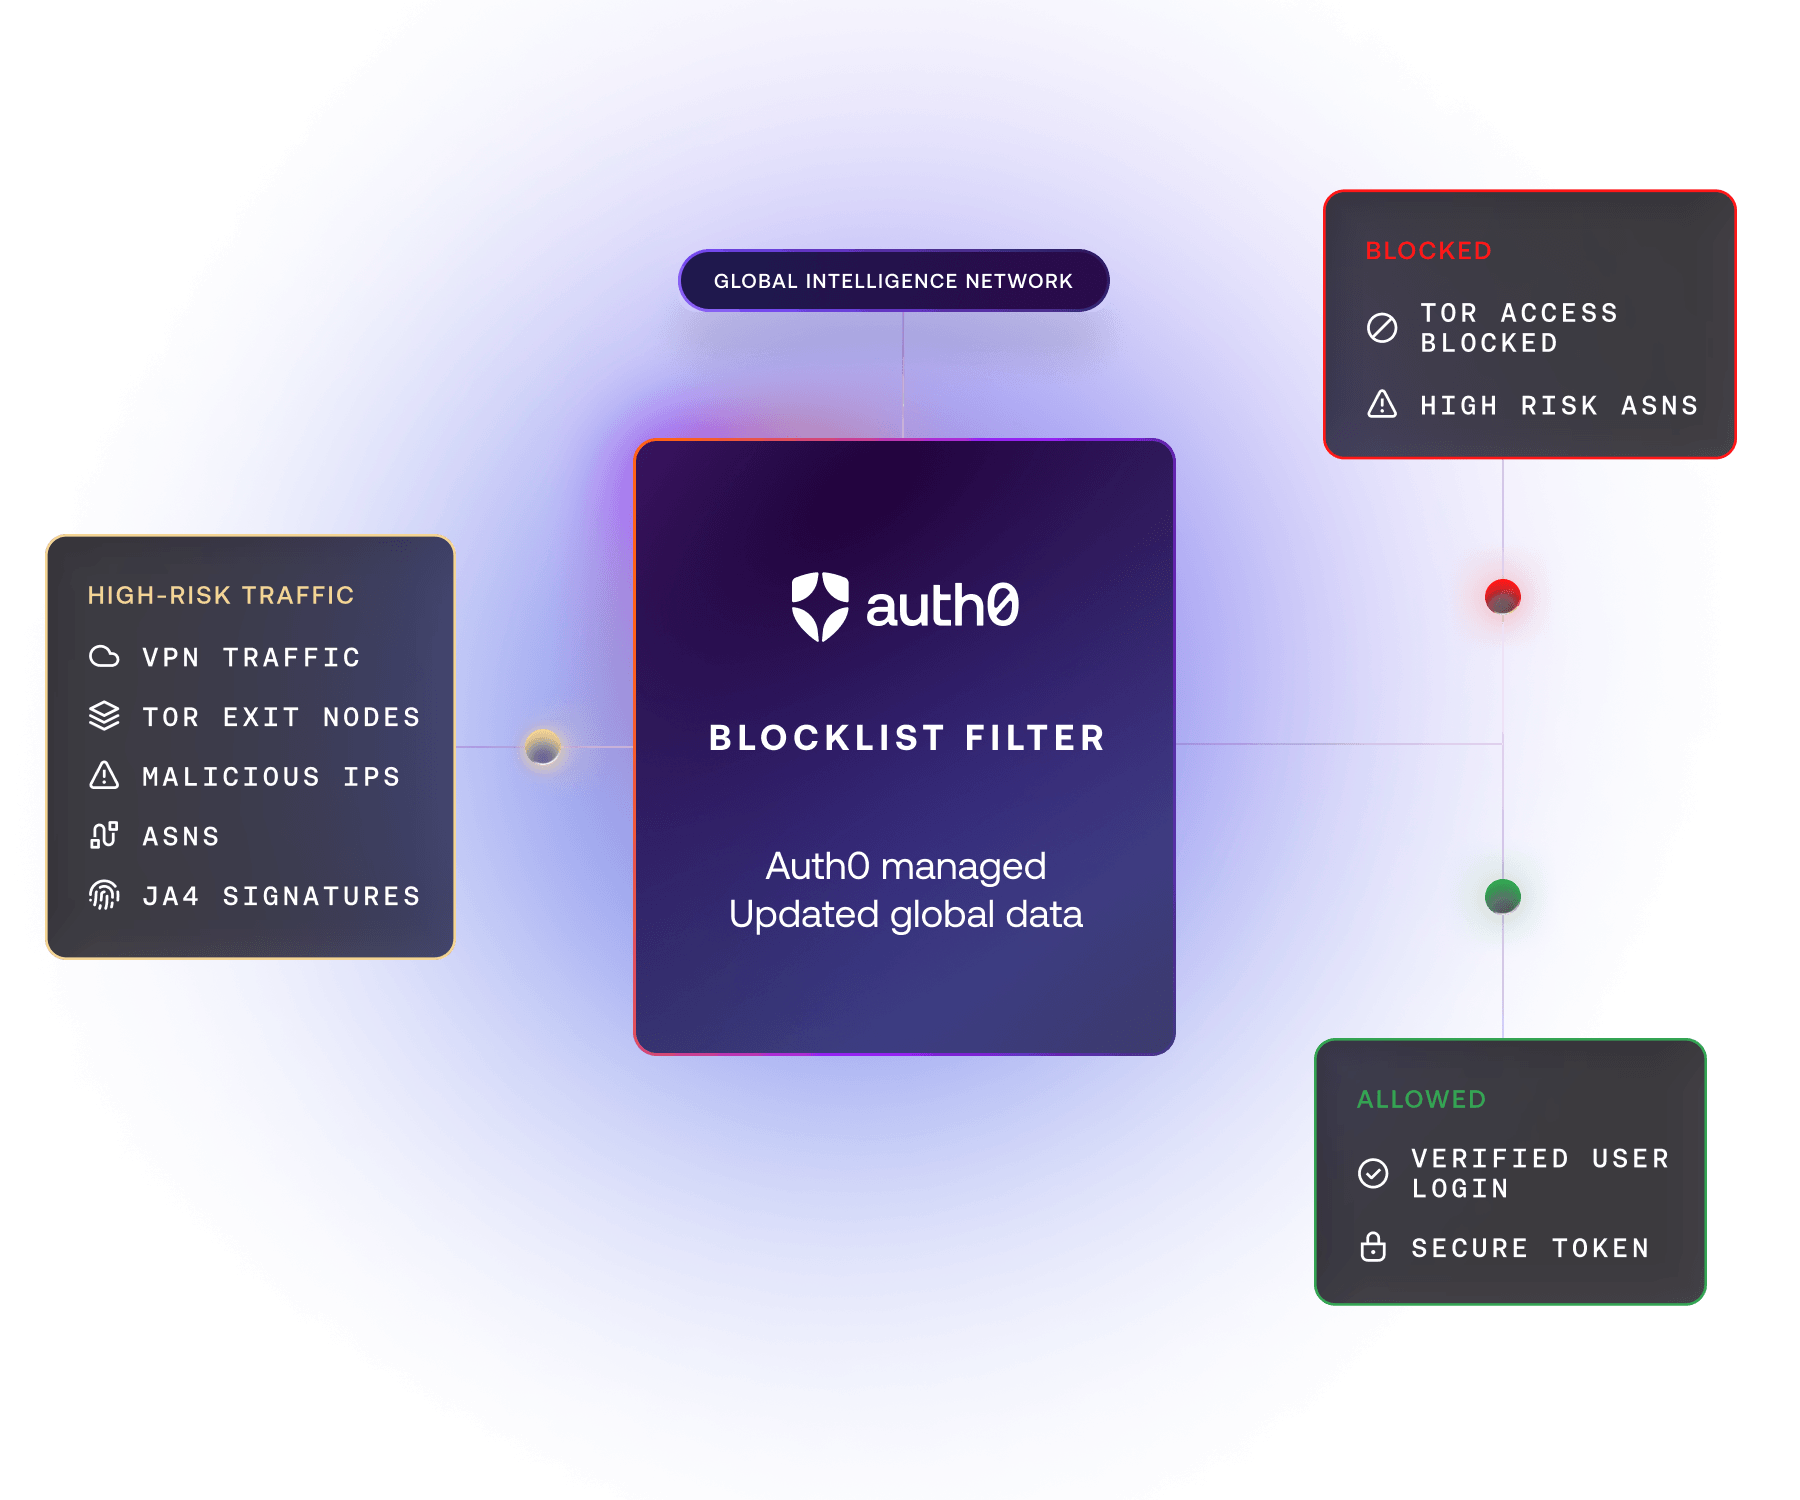
Signaux complémentaires
Renforcez votre sécurité grâce à une défense multiniveau : associez la protection contre les attaques d’Auth0 à des signaux de threat intelligence proposés par des partenaires externes. Obtenez la visibilité granulaire nécessaire pour déclencher des demandes d’authentification renforcée plus intelligentes, fondées sur le niveau de risque.
En savoir plus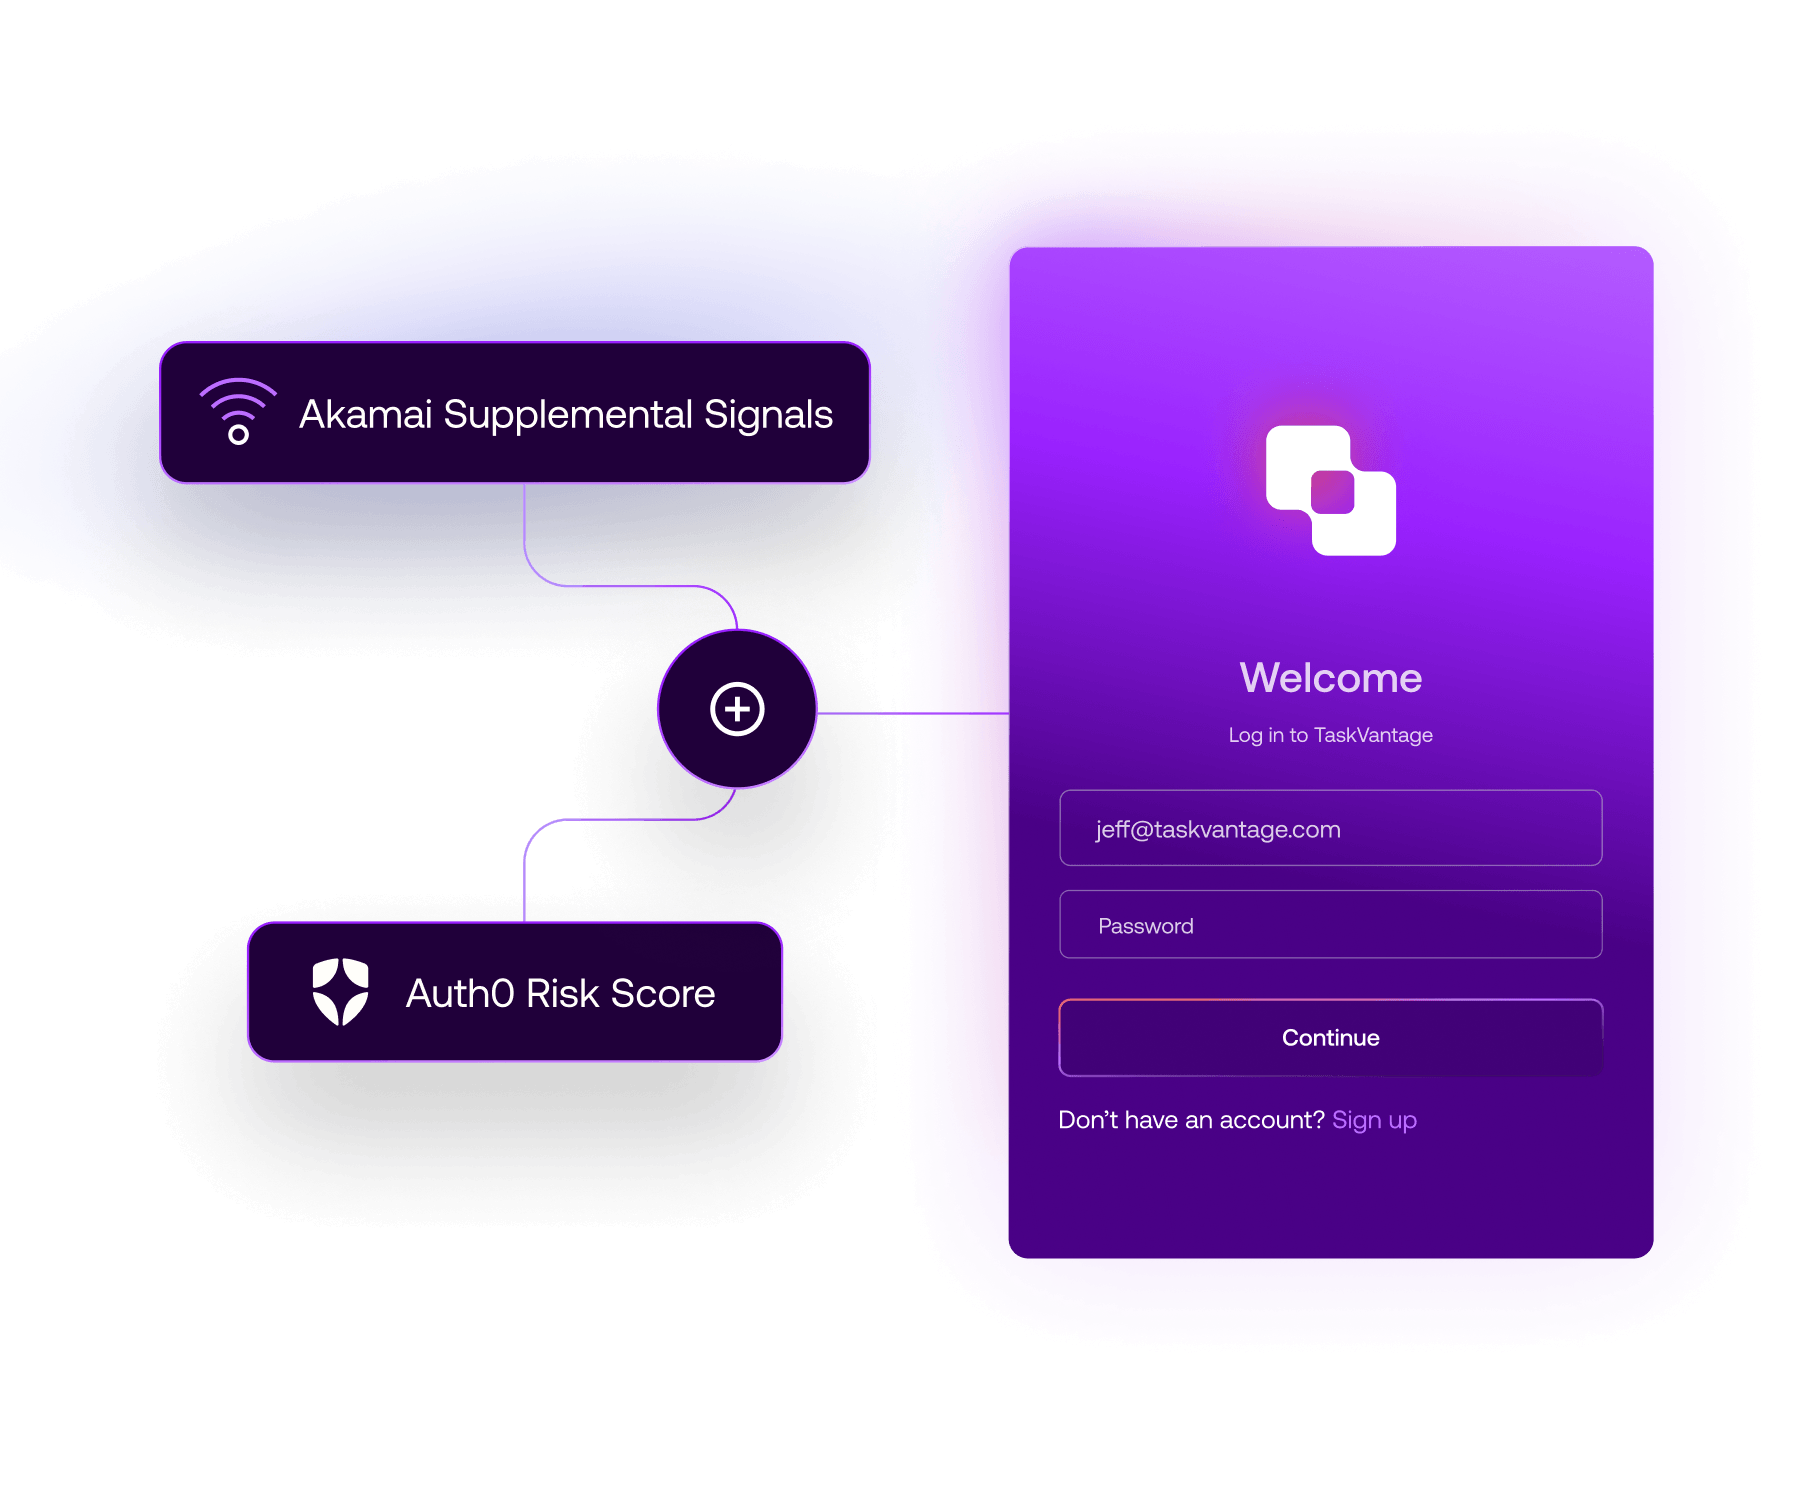
Brute-Force Protection
Prévenez les attaques à grande vitesse visant un seul compte utilisateur : détectez les tentatives de connexion infructueuses répétées, bloquez l’adresse IP et alertez l’utilisateur concerné.
En savoir plus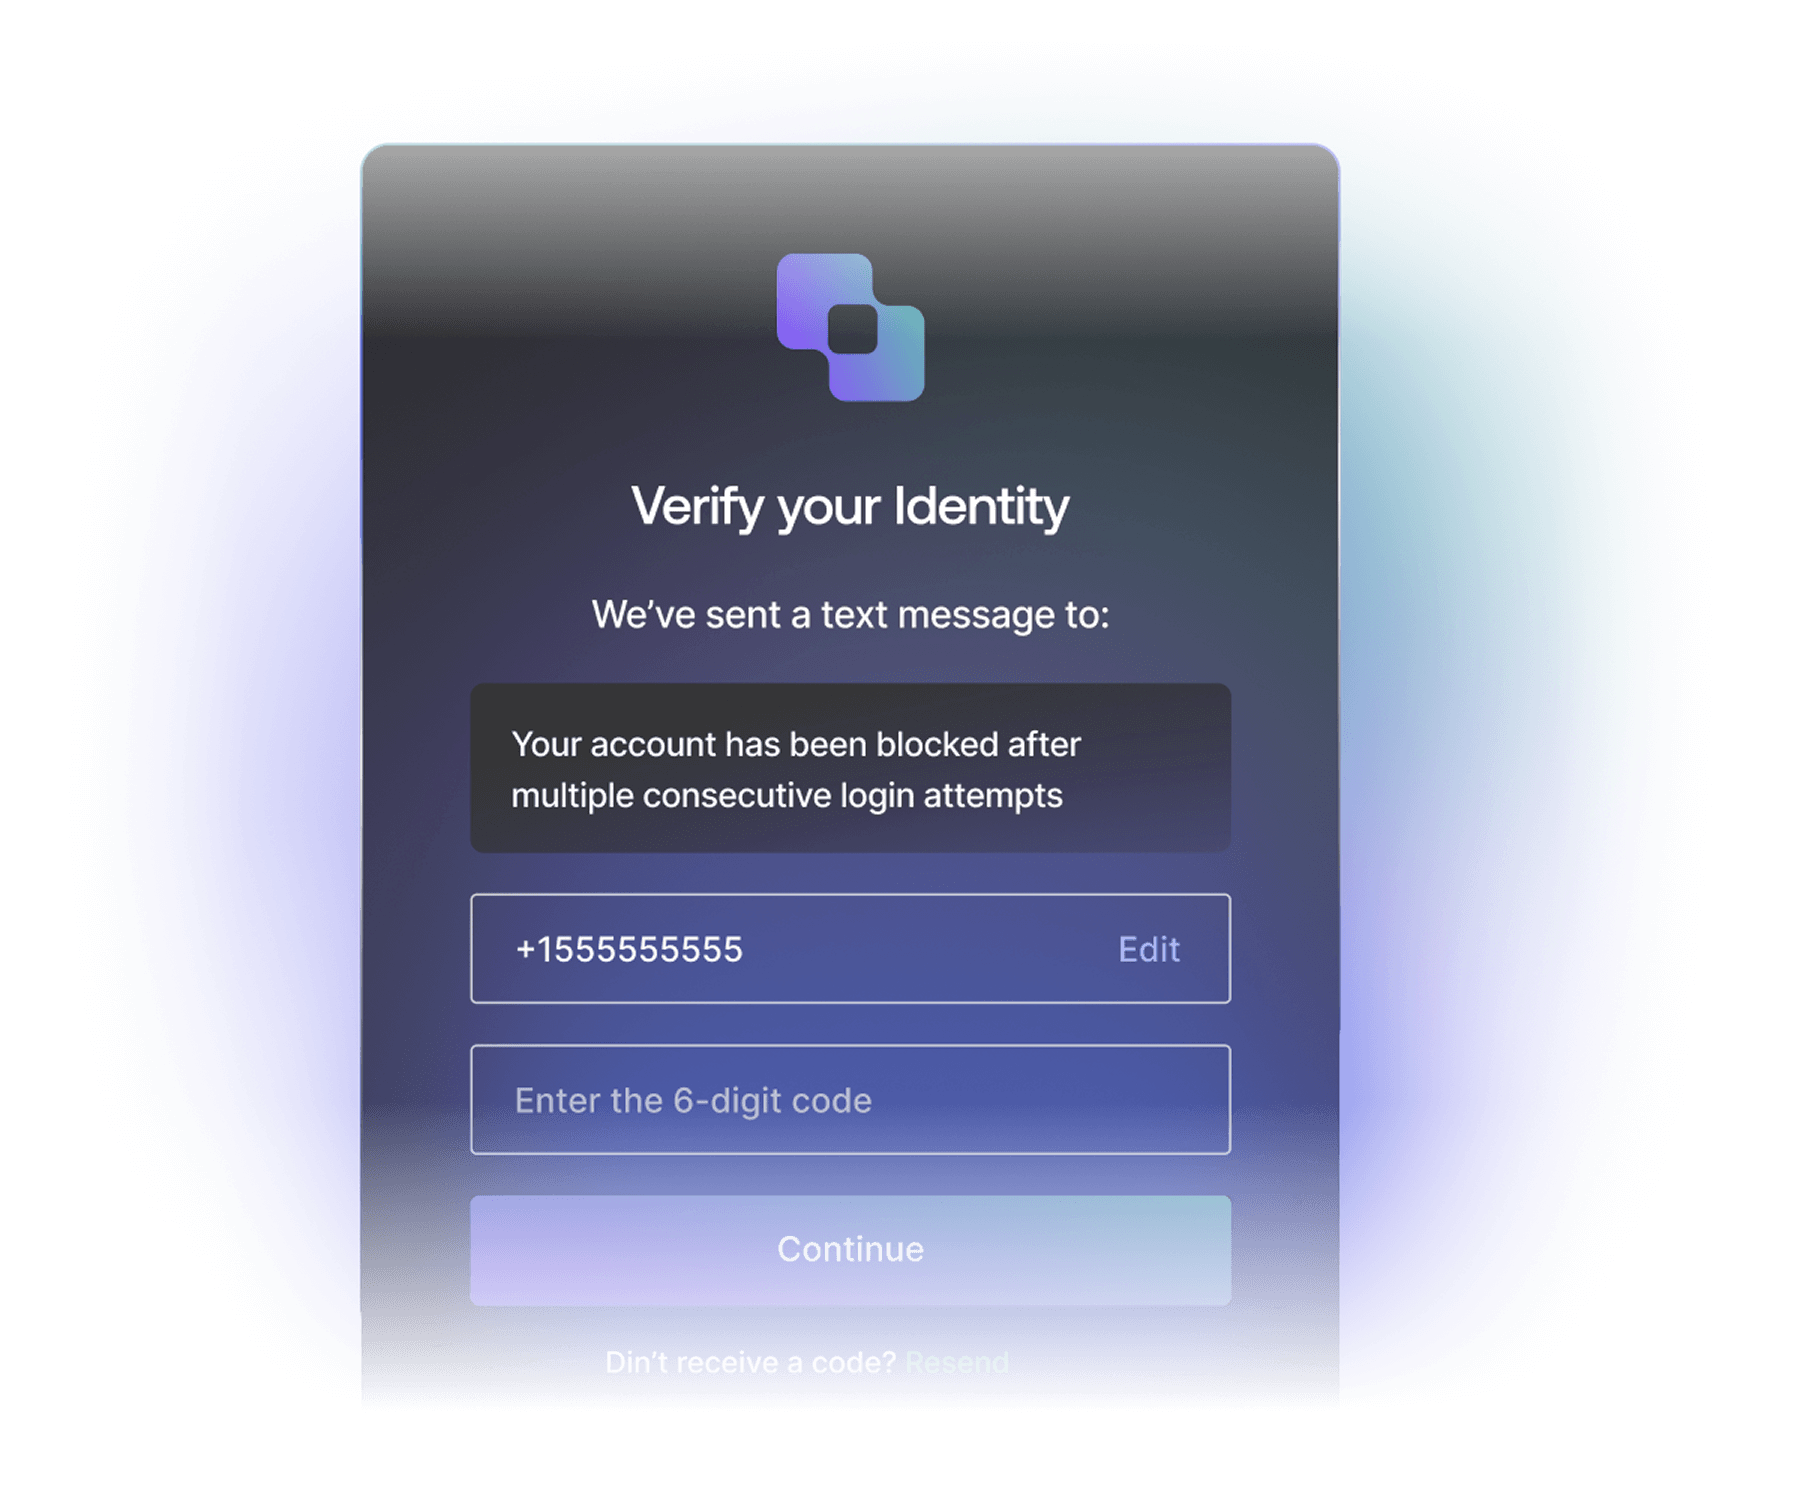
Blocage des adresses IP suspectes
Prévenez les attaques à grande vitesse visant plusieurs comptes utilisateurs. Détectez et bloquez le trafic d’adresses IP qui effectuent des tentatives de connexion ou d’inscription répétées dans un laps de temps réduit.
En savoir plus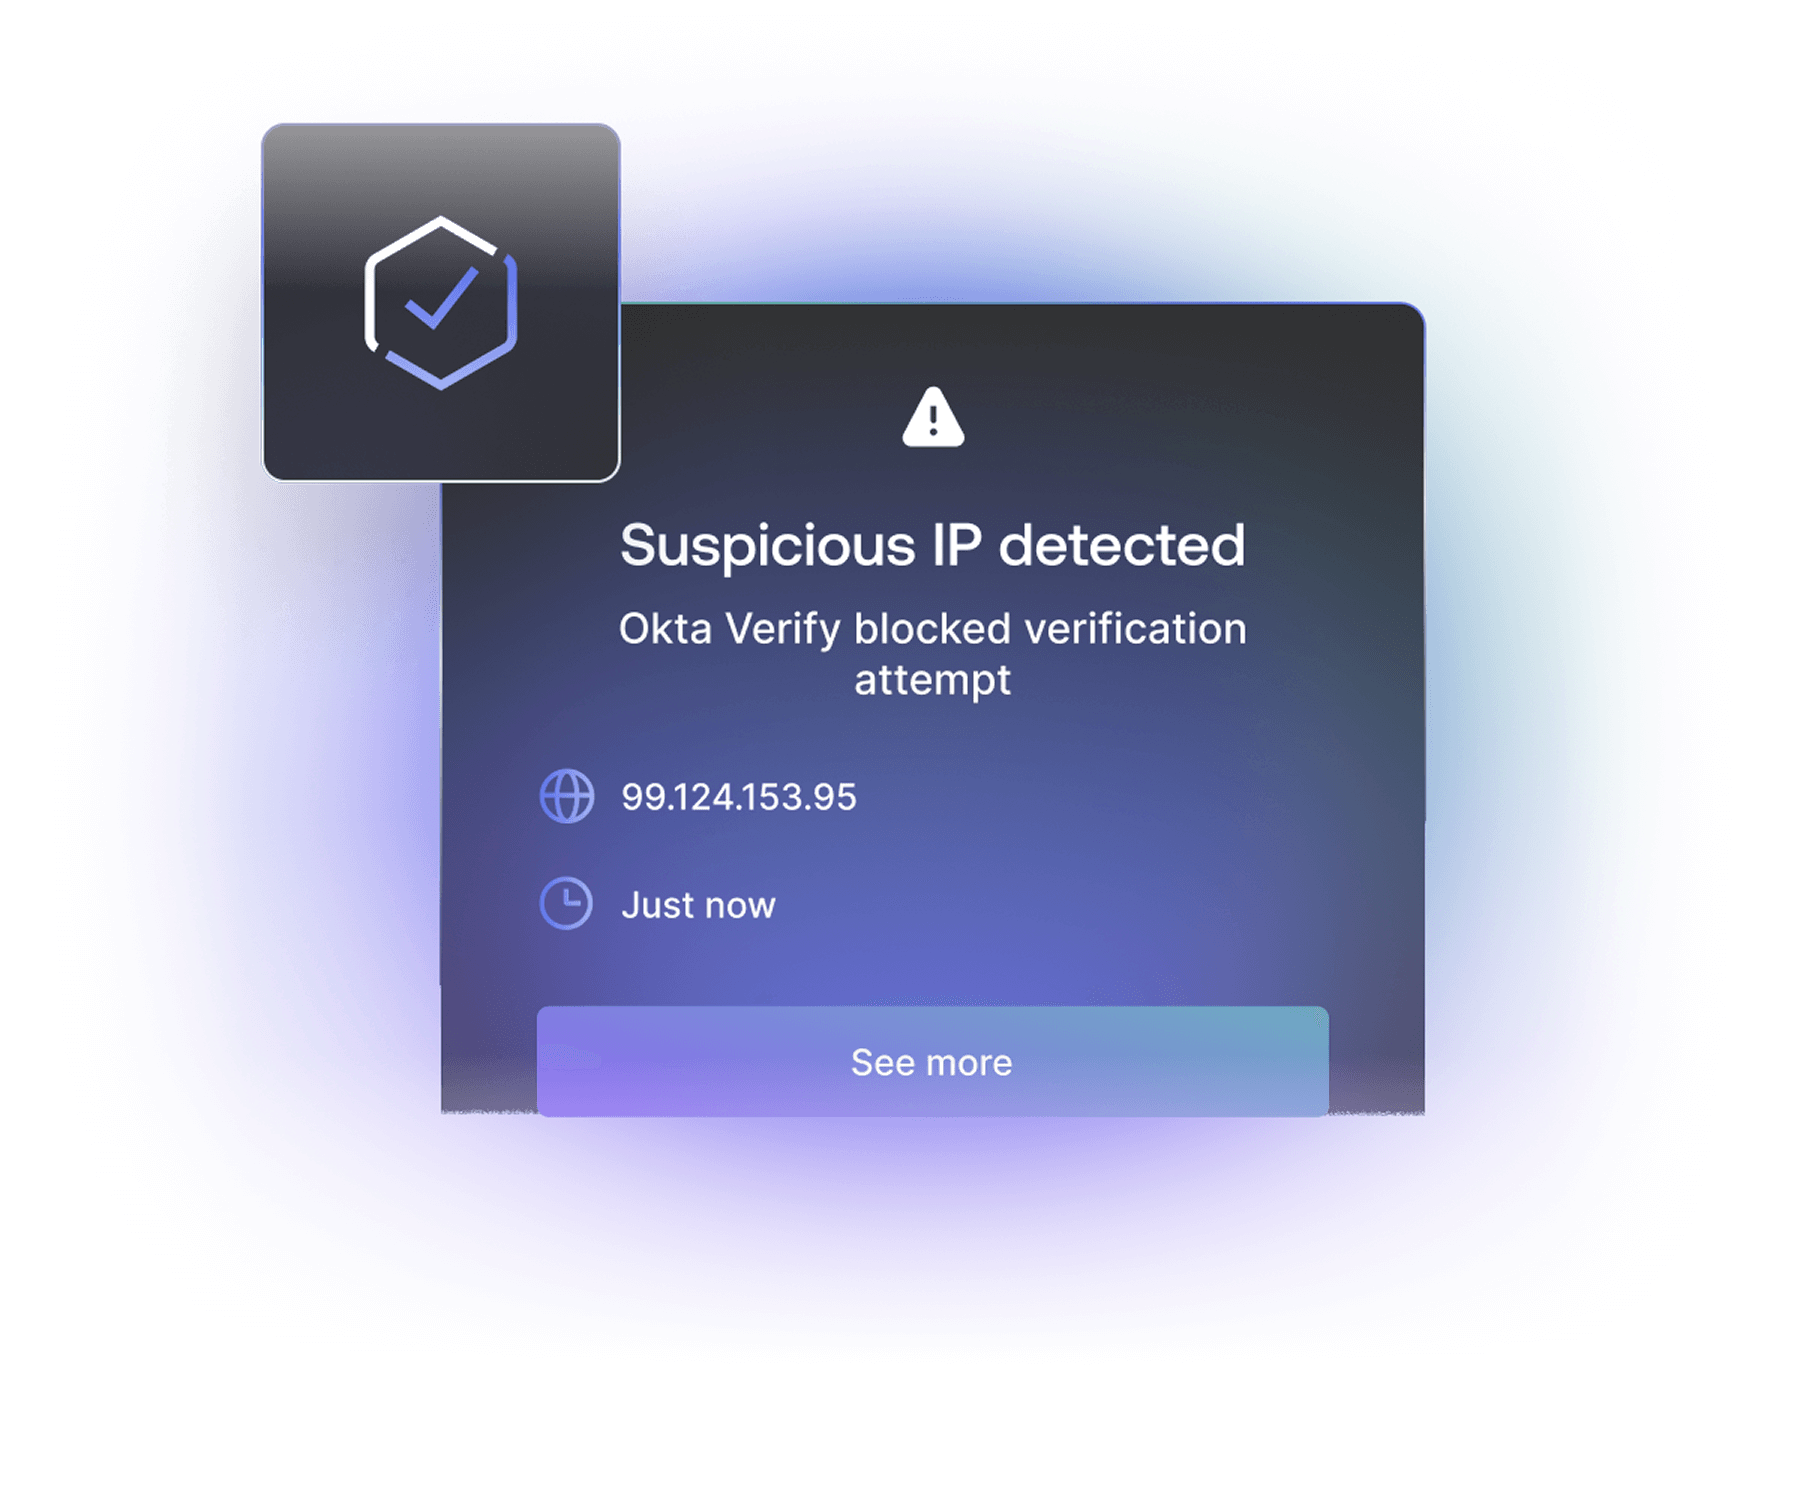
Passwordless
Proposez des alternatives plus simples et sécurisées aux mots de passe, telles que des passkeys résistantes au phishing. Permettez aux utilisateurs de se connecter rapidement et en toute sécurité, de la même façon qu’ils déverrouillent leurs terminaux mobiles.
En savoir plus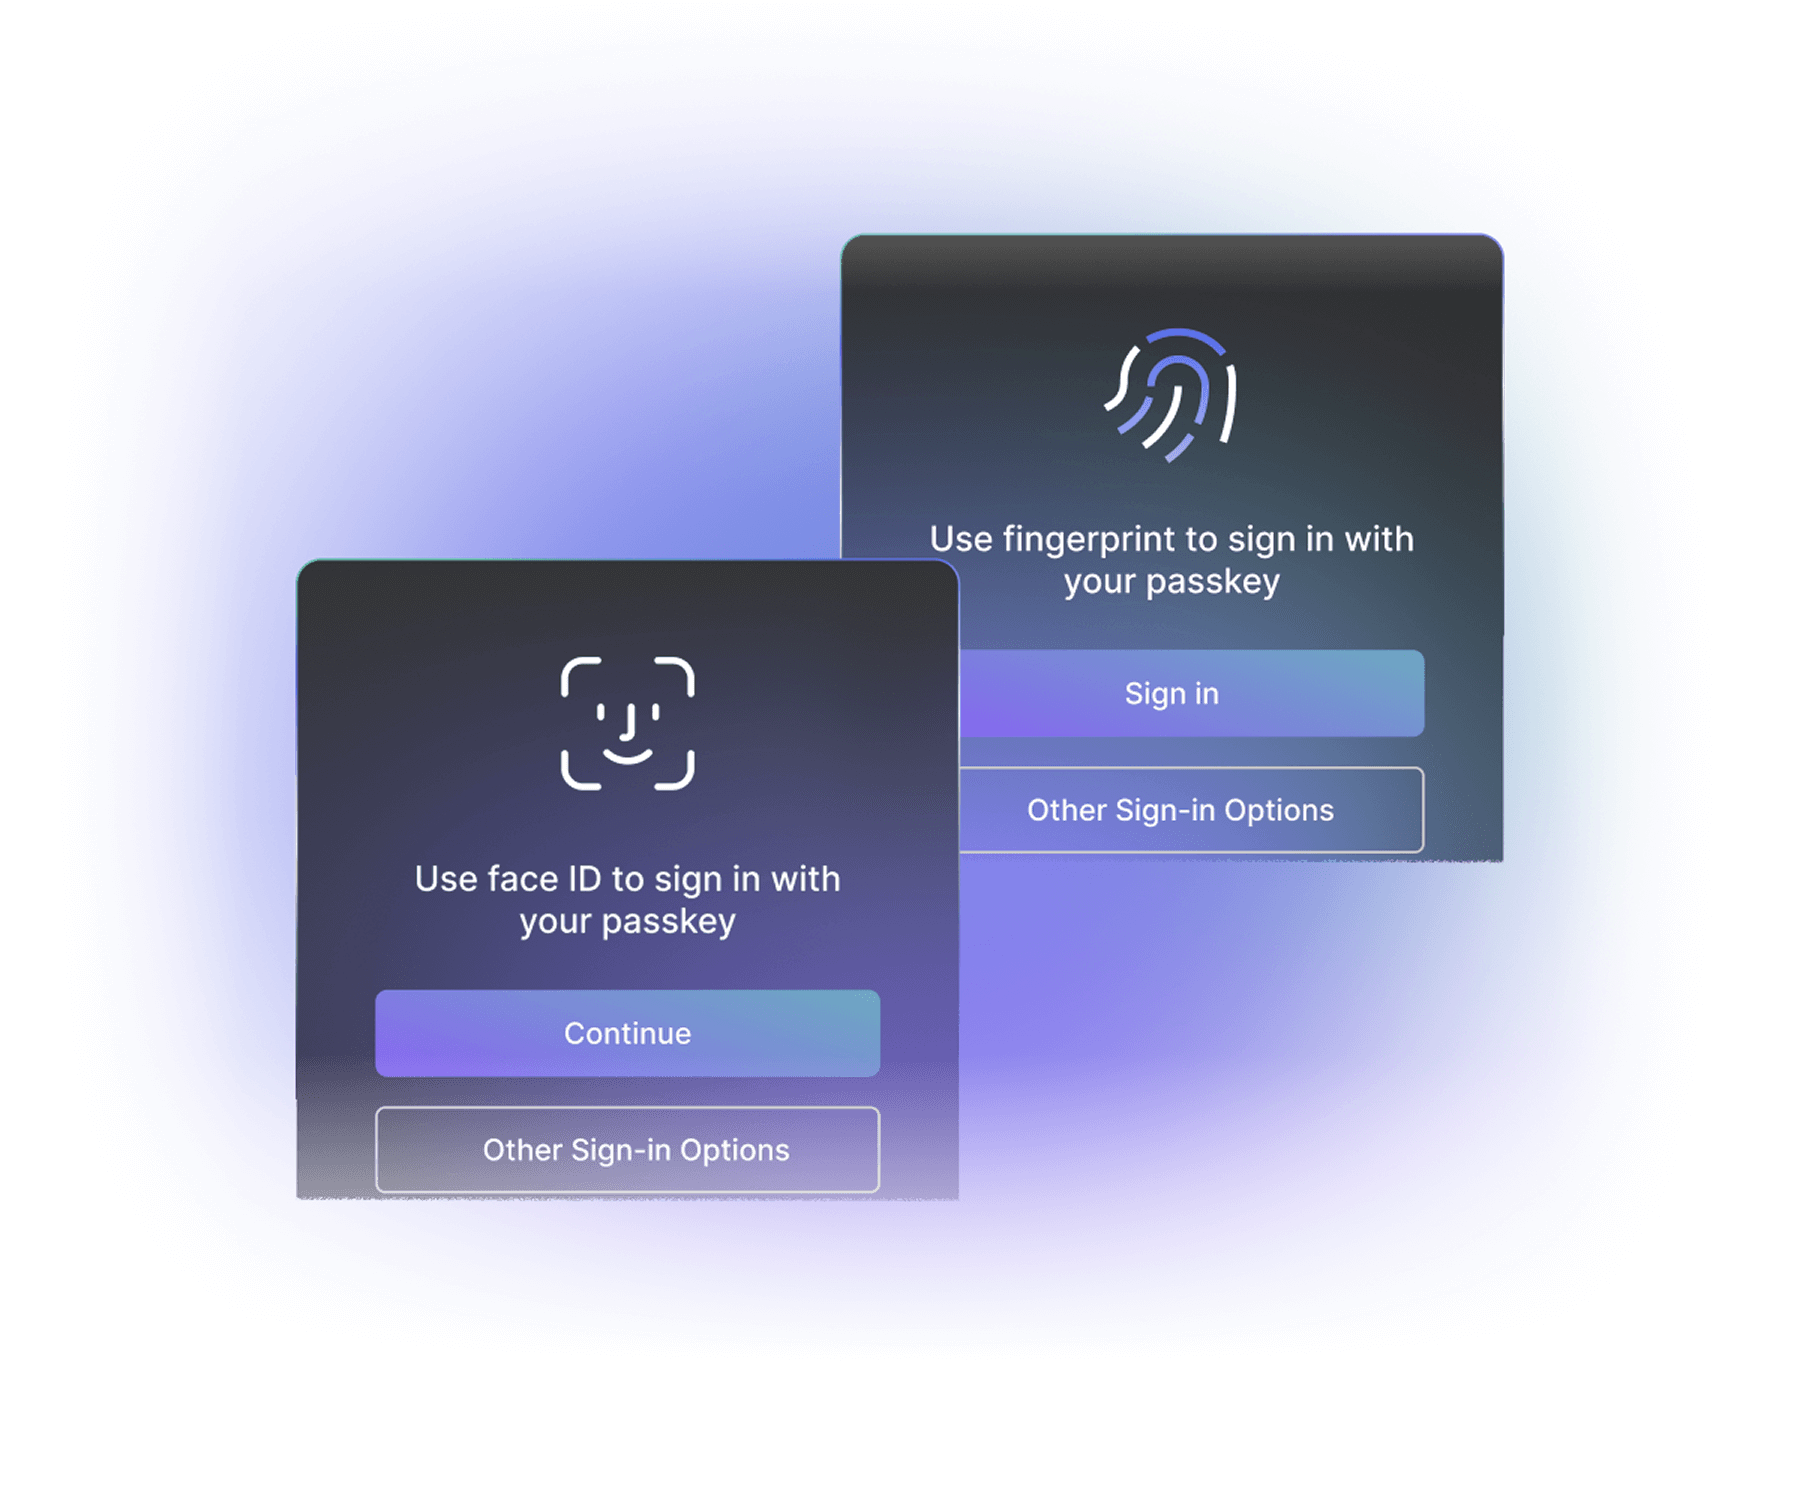
Détection de mots de passe volés
Empêchez l’utilisation d’identifiants volés connus lors de l’inscription, de la connexion ou de la réinitialisation du mot de passe. Détectez l’utilisation d’identifiants compromis, bloquez l’attaque et notifiez l’utilisateur en temps réel.
En savoir plus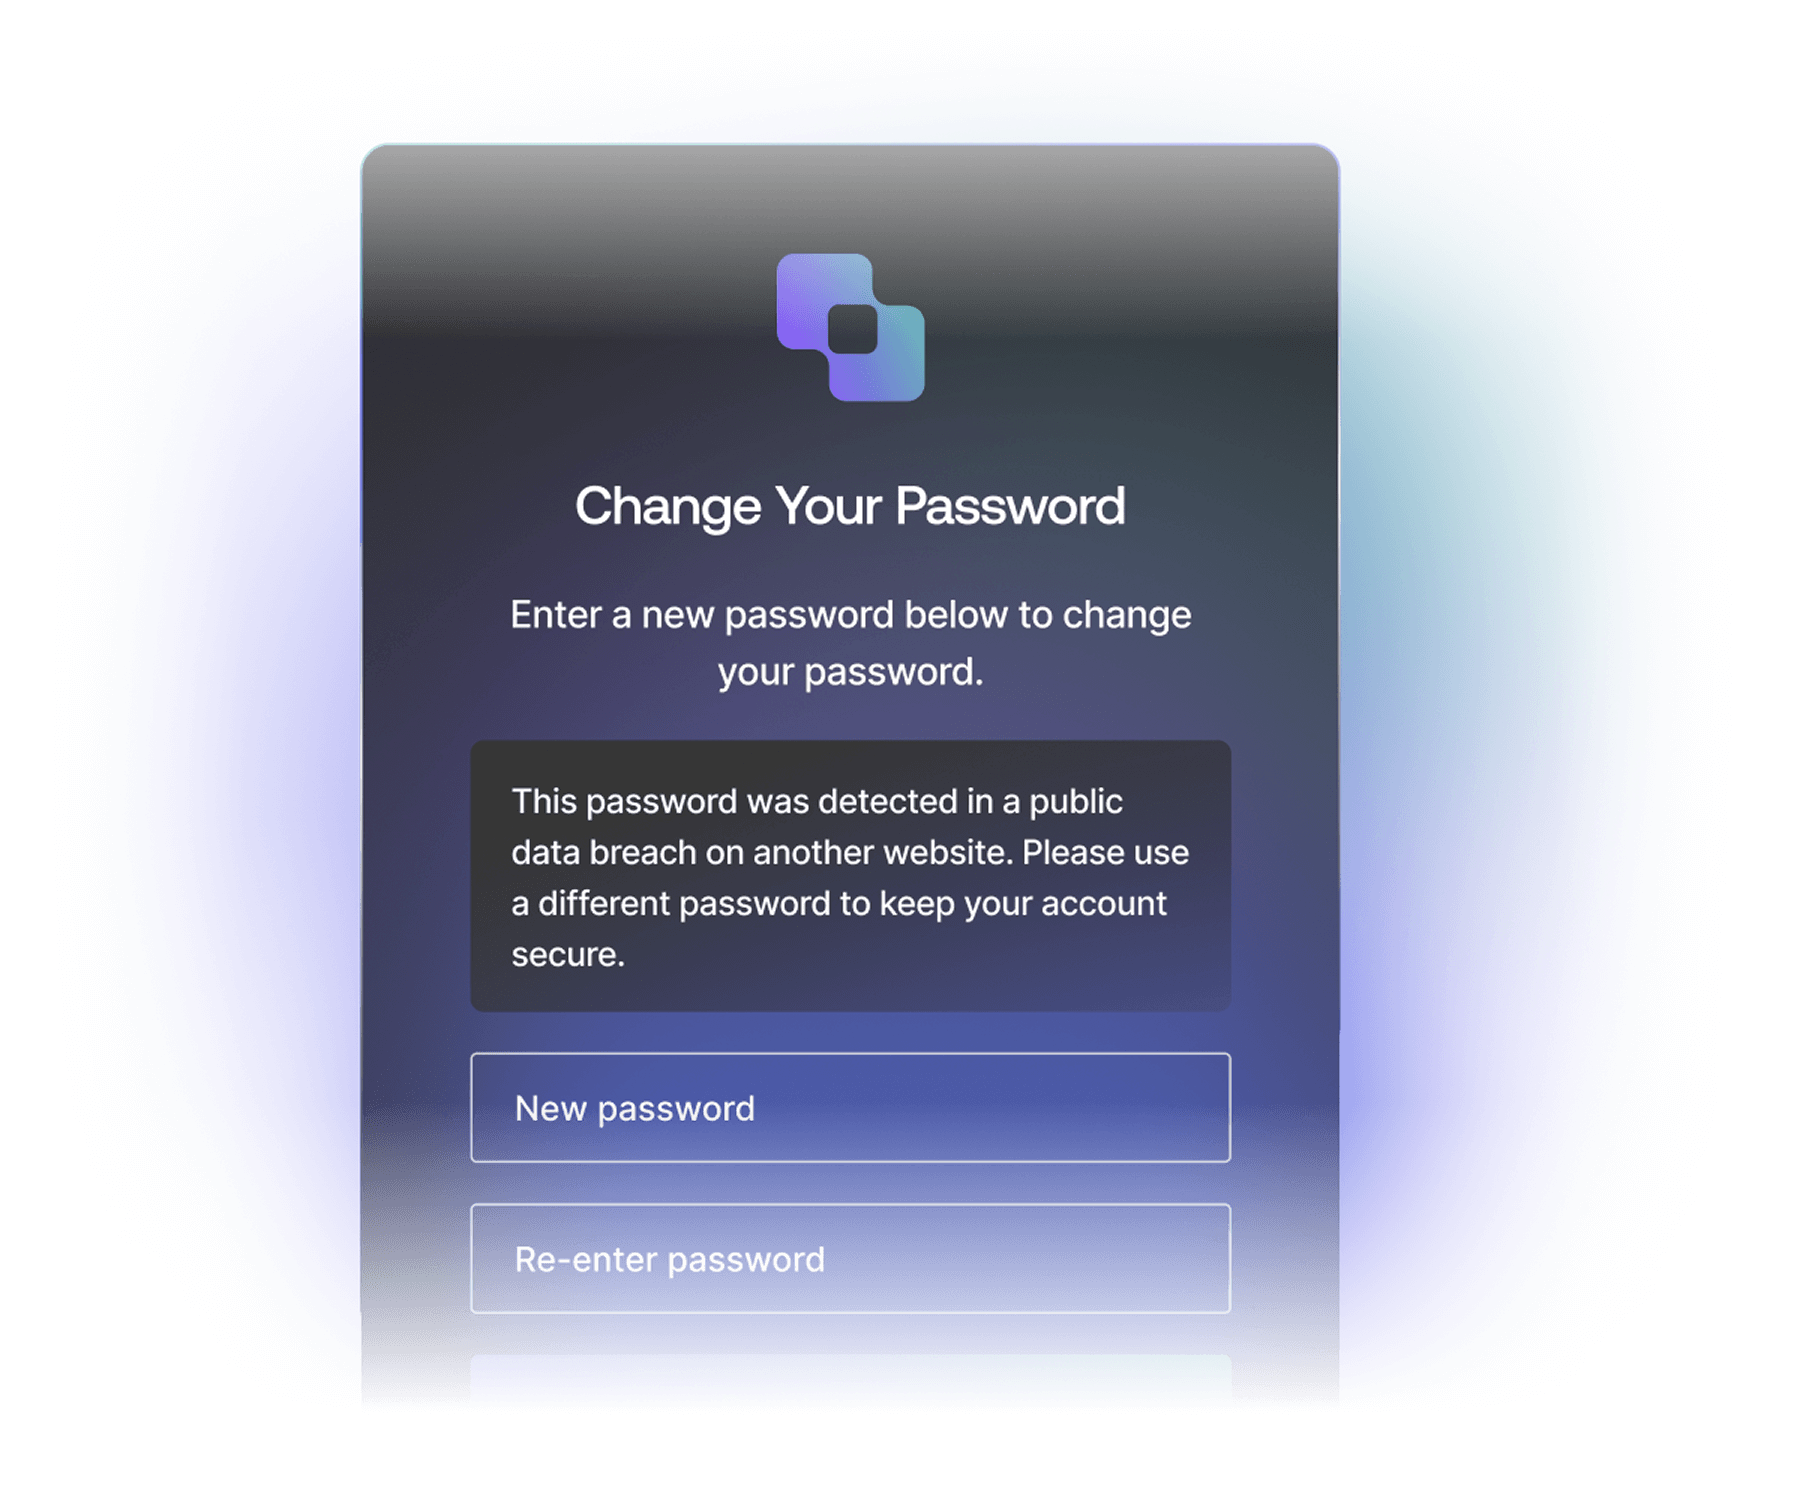
Credential Guard
Grâce à cette version avancée de la fonctionnalité Détection des mots de passe compromis, repérez plus rapidement les identifiants compromis grâce à une équipe sécurité dédiée et à la prise en charge de plus de 35 langues et de plus de 200 régions.
En savoir plus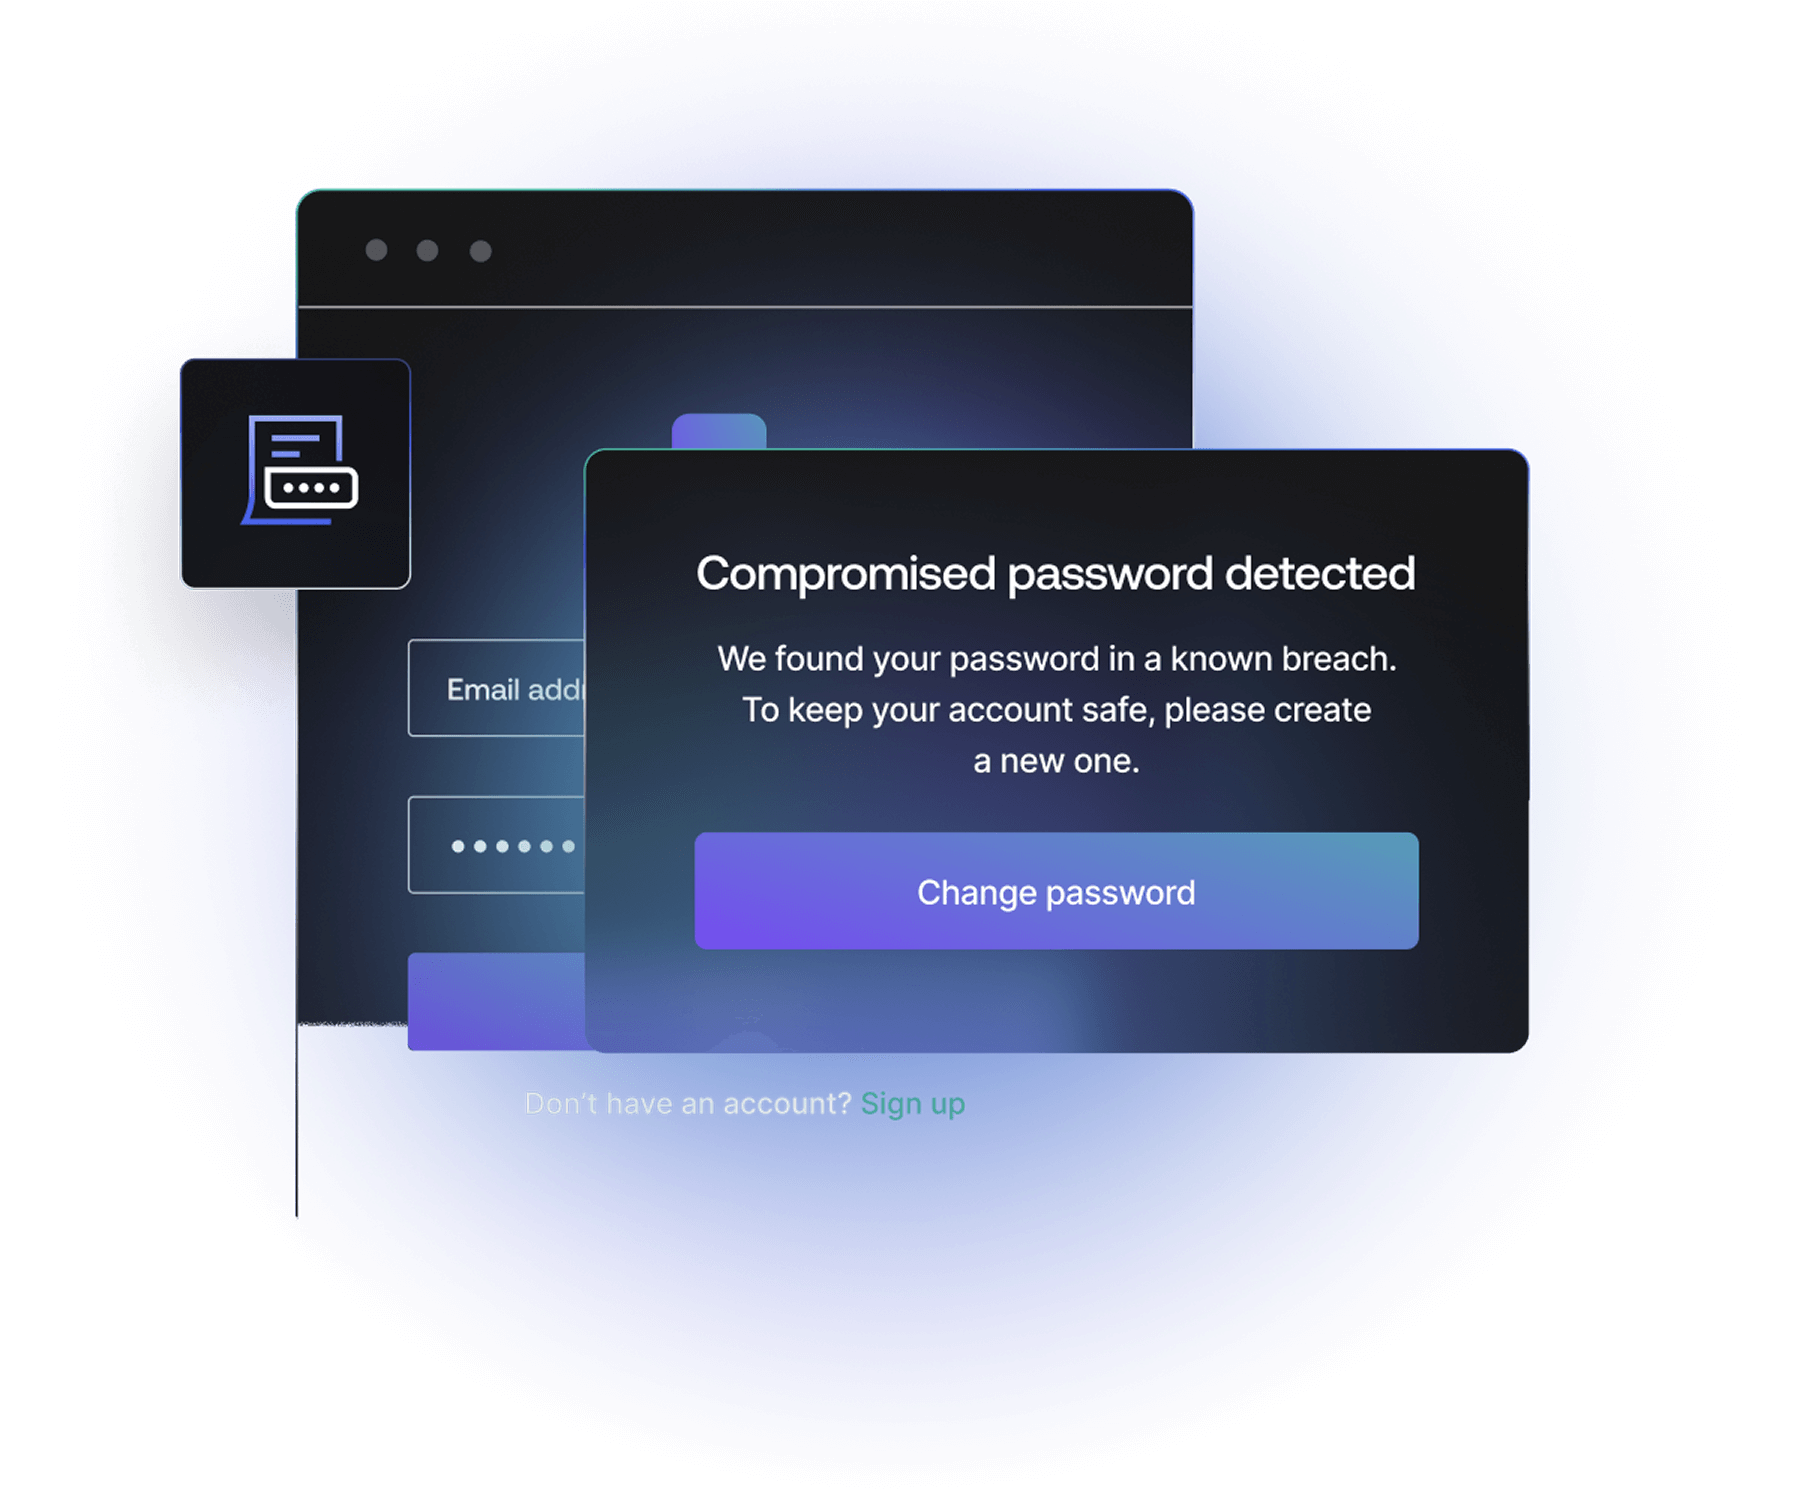
Adaptive MFA
Déployez une politique MFA contextuelle et d’authentification renforcée afin d’évaluer les signaux de risque tels que les nouveaux appareils, réseaux, emplacements et adresses IP non fiables. Utilisez une notation des risques prête à l’emploi ou configurez des politiques d’authentification renforcée pour envoyer une demande MFA uniquement lorsque le risque est élevé.
En savoir plus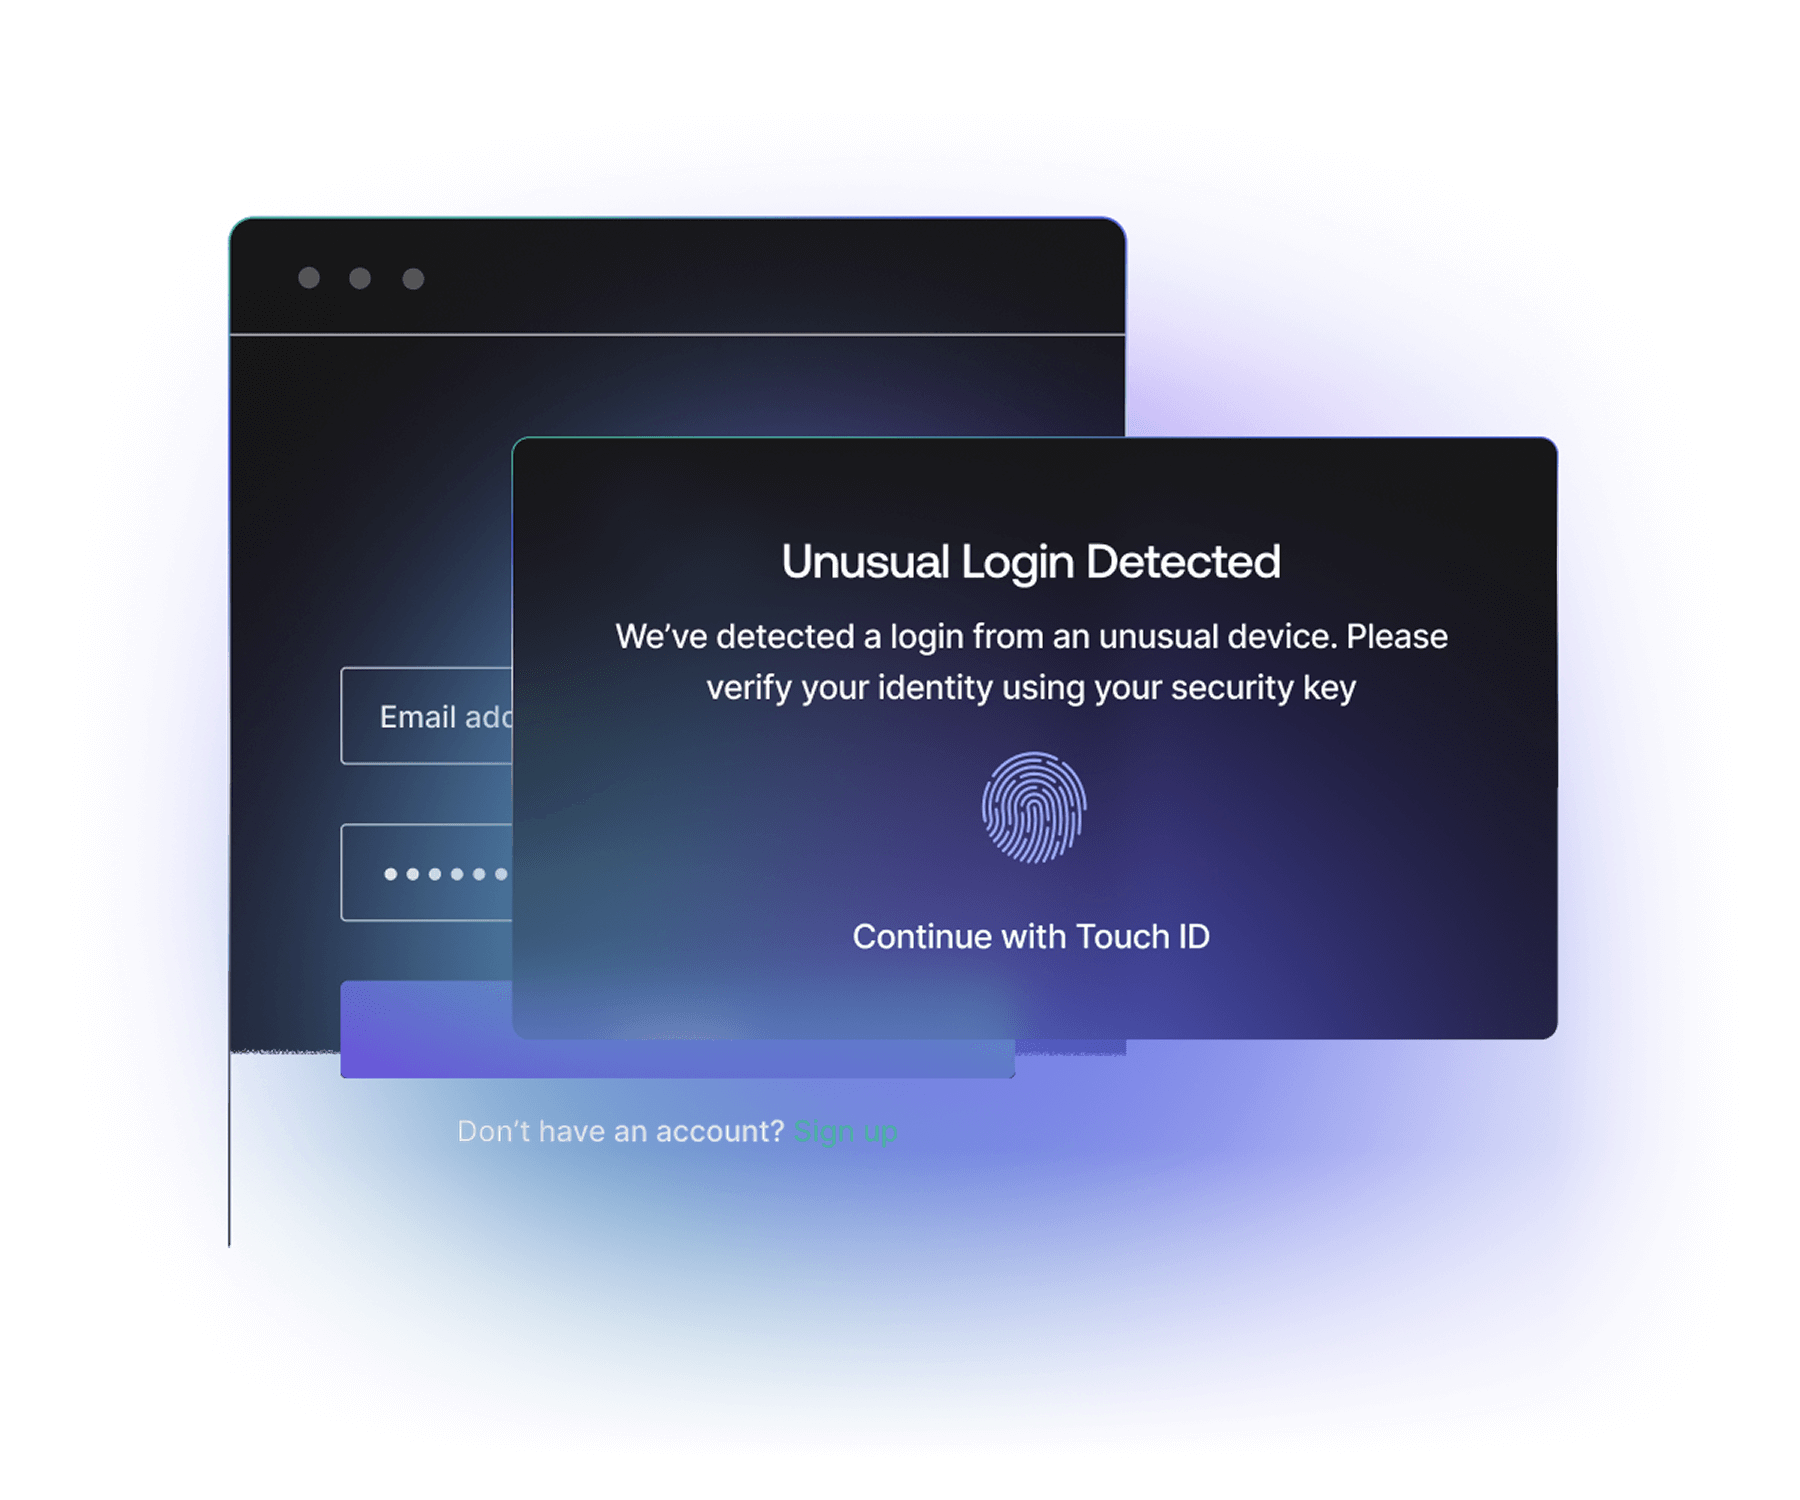
Continuous Session Protection
Surveillez et gérez les sessions utilisateurs avec une logique personnalisée dans Actions. Prévenez le détournement de session et révoquez les sessions suspectes. Définissez des délais d’expiration personnalisés pour les tokens de session ou d’actualisation.
En savoir plus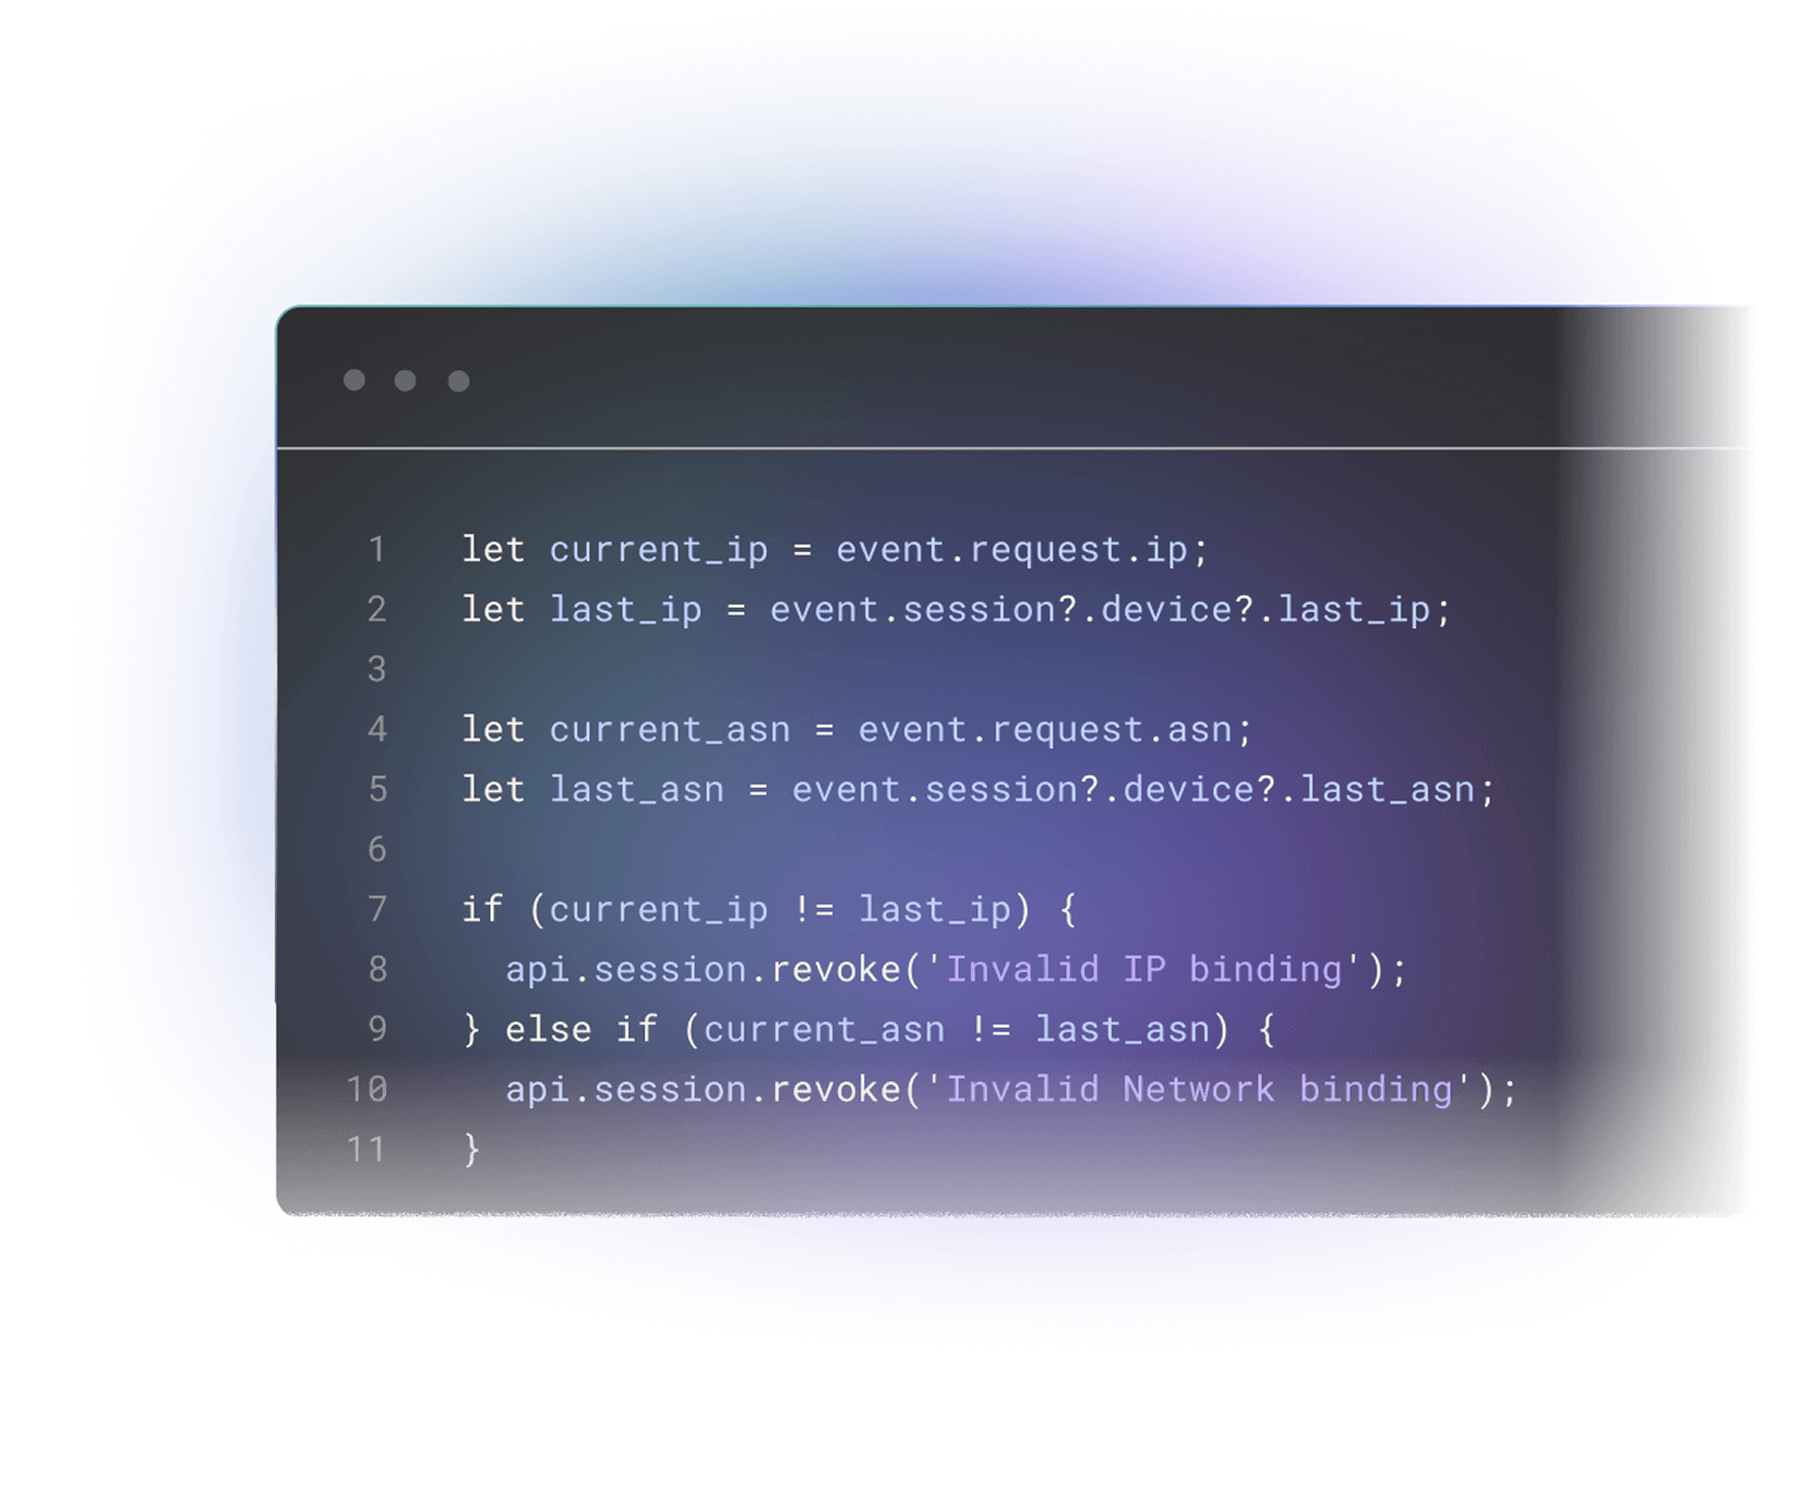
Highly Regulated Identity
Renforcez la sécurité et la confidentialité lors des interactions sensibles avec les clients grâce à SCA (Strong Customer Authentication) et FAPI (Financial Grade API). Renforcez le contrôle sur vos clés de chiffrement pour répondre à vos exigences de conformité grâce à Customer Managed Keys.
En savoir plus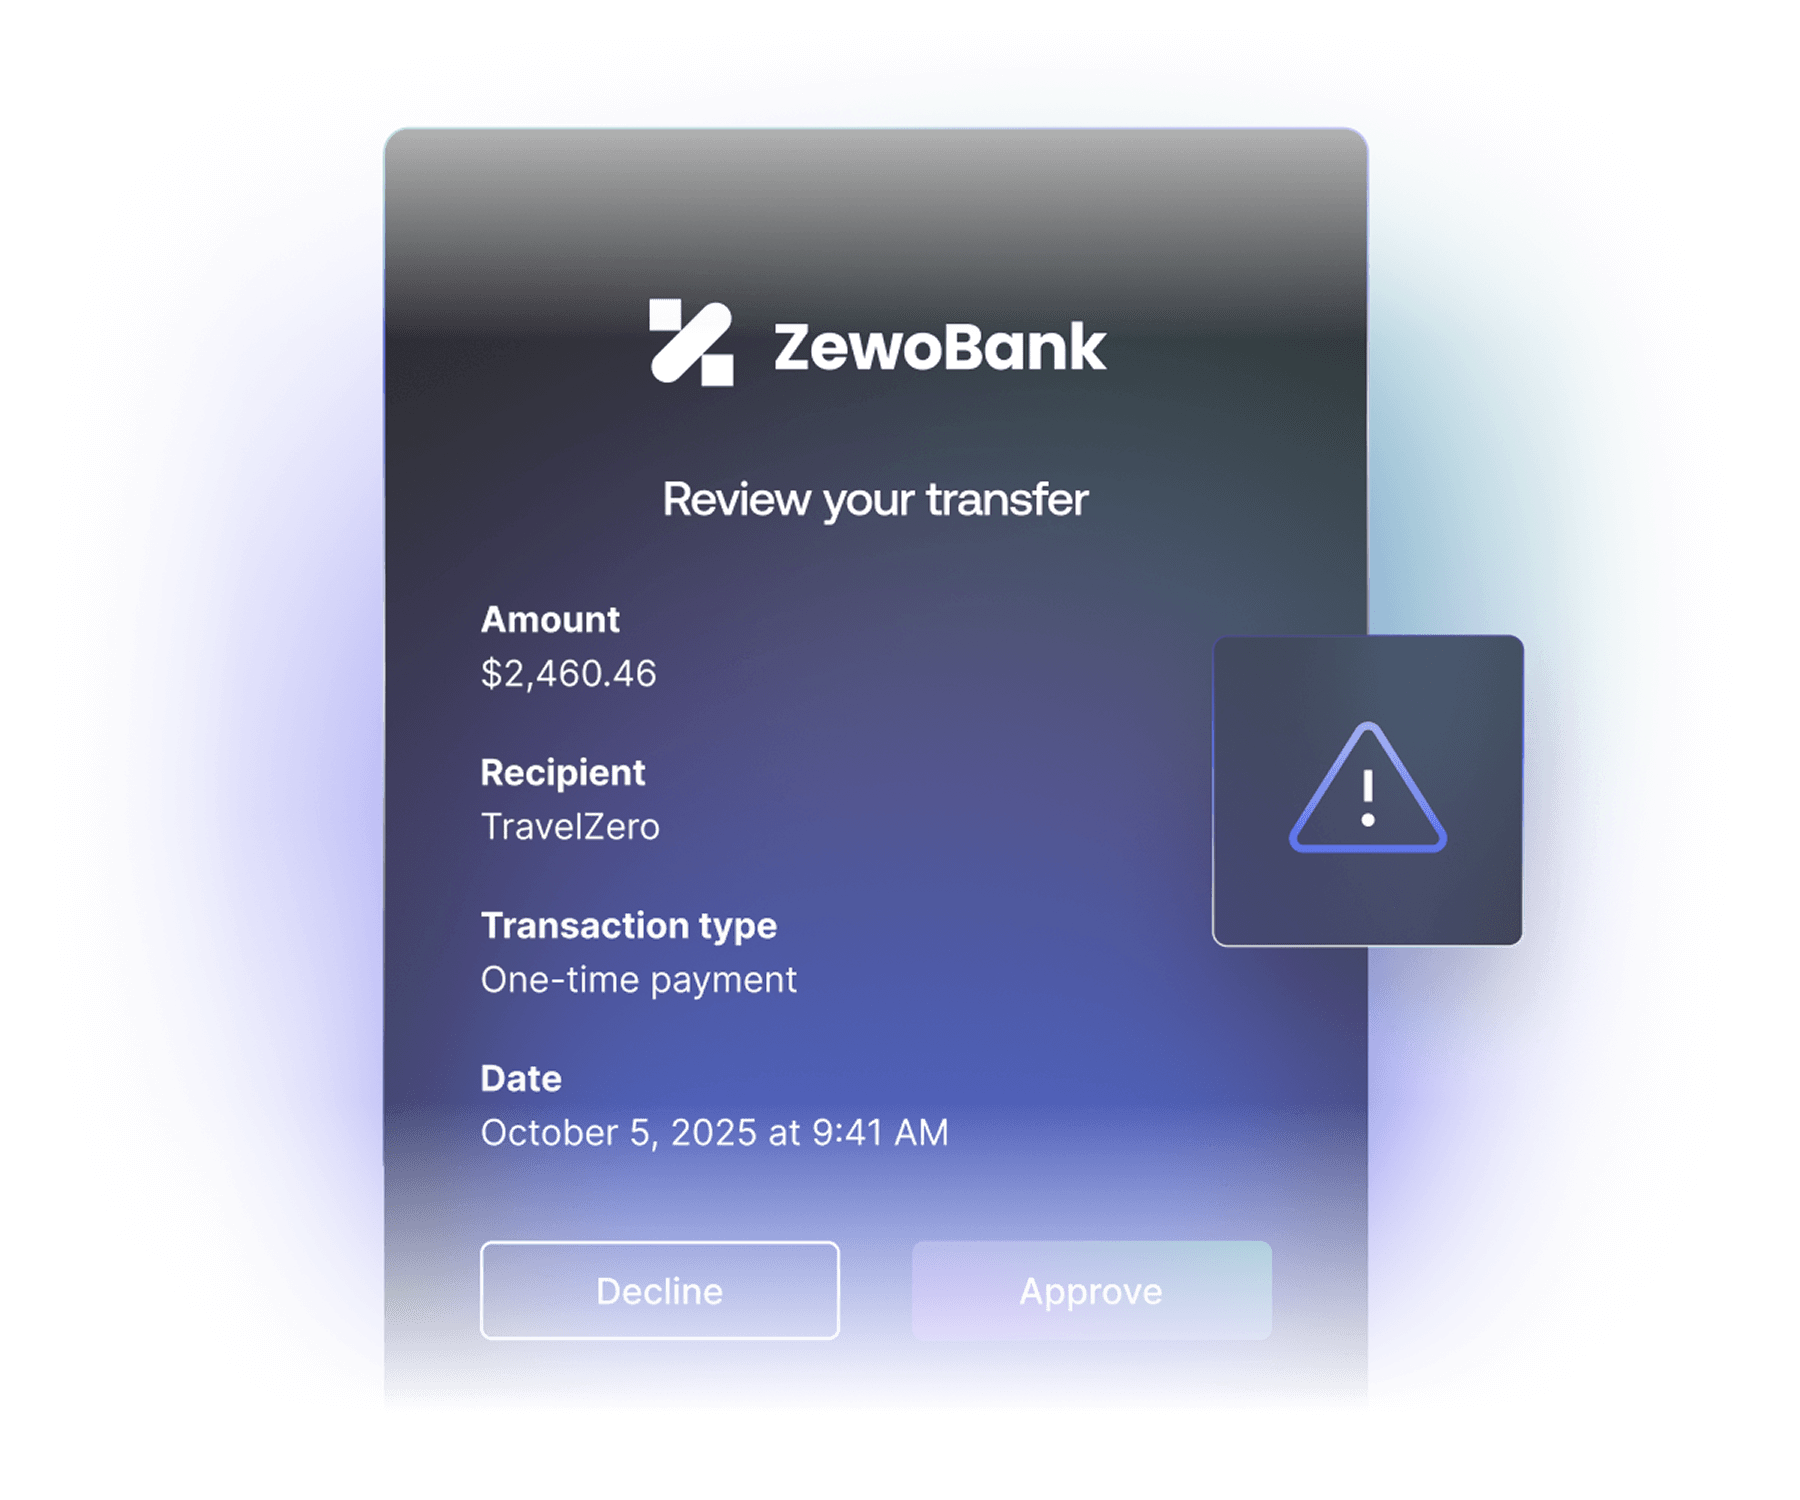
Universal Logout
Élevez le niveau de sécurité pour vos entreprises clientes avec Okta Workforce Identity en déconnectant automatiquement les utilisateurs des applications SaaS lorsqu’un événement de déconnexion ou de déprovisioning survient.
En savoir plus
Renforcez votre posture de sécurité
Quel est le niveau de résilience de votre entreprise ? Ces outils d’observabilité Auth0 vous aident à adopter une approche proactive en matière de protection et à réduire les délais de détection et de correction face aux menaces.
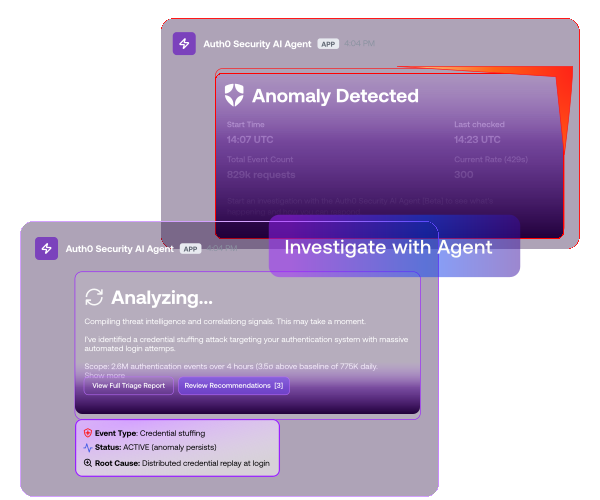
Un agent qui surveille votre tenant Auth0 afin de détecter les attaques d’identité, envoie des notifications et guide votre équipe vers une résolution. Vous validez chaque action avant qu’elle ne soit appliquée.
Transférez les activités pertinentes des journaux Auth0 vers des outils SIEM et SOAR tiers pour accélérer la détection et la réponse. Grâce à une logique métier personnalisée, automatisez la réponse aux menaces de sécurité, aux interruptions de service, aux nouvelles inscriptions et bien plus encore.
En savoir plusDétectez et réagissez plus rapidement aux attaques grâce à un tableau de bord d’outils d’observation en temps réel. Obtenez des informations intelligentes sur les événements d’identité, les anomalies et l’efficacité. Définissez des alertes de seuil personnalisées et recevez des notifications qui s’intègrent facilement aux outils SIEM.
En savoir plus

« Si nous devions intégrer nous-mêmes le MFA, ou une protection contre les attaques par force brute, je pense qu’il nous faudrait cinq, six ou sept développeurs à dédier à ce projet. »
Alessandro Orru
Senior Engineering Manager, Moneyfarm

« [Nos ingénieurs] n’ont pas besoin de créer tous les dispositifs de sécurité associés, ils n’ont pas à gérer les bases de données correspondantes, ils n’ont pas à s’occuper des noms d’utilisateur ou des mots de passe. Ils sont dispensés de toutes ces tâches. »
Scott Scherer
CIO, Jersey Mike’s

« La sécurité est un produit stratégique que nous pouvons obtenir auprès d’Auth0 au lieu de la concevoir nous-mêmes. En la confiant à Auth0, nous pouvons progresser plus vite et nous concentrer sur le cœur de métier de notre entreprise. »
Antony Sohal
Head of Data Platforms, Dunelm
Auth0 Marketplace
La sécurité est un effort collectif. Découvrez et activez les intégrations dont vous avez besoin pour votre pile de sécurité.



Foire aux questions (FAQ)
Puis-je bloquer le trafic malveillant par adresse IP ou par zone géographique ?
Puis-je bloquer le trafic malveillant par adresse IP ou par zone géographique ?
Oui. Auth0 vous permet de bloquer ou d’autoriser le trafic à l’aide de la liste de contrôle d’accès (LCA) de tenant en fonction de l’adresse IP, de l’ASN, de l’empreinte de l’appareil ou de la localisation géographique. Cela permet de bloquer les requêtes malveillantes, telles que les attaques à grande vitesse ou le trafic provenant de régions à risque, avant qu’elles n’atteignent votre flux de connexion.
Comment Auth0 protège-t-il contre les attaques par force brute et credential stuffing ?
Comment Auth0 protège-t-il contre les attaques par force brute et credential stuffing ?
Auth0 adopte une approche de défense multiniveau pour renforcer la sécurité avant, pendant et après la connexion. Les menaces liées à l’identité, telles que les attaques par force brute et le credential stuffing, sont prises en compte sur l’ensemble du flux d’authentification, et non uniquement au moment de la connexion, afin de réduire les risques à chaque étape du parcours client. Elle combine plusieurs contrôles de sécurité coordonnés, notamment la protection contre les attaques par force brute, le blocage des adresses IP suspectes et la détection des mots de passe compromis. Ensemble, ces protections permettent de détecter et de bloquer les tentatives de connexion automatisées, de limiter les échecs répétés et d’empêcher l’utilisation d’identifiants compromis connus.
Auth0 détecte-t-il les bots et empêche-t-il les fausses inscriptions ?
Auth0 détecte-t-il les bots et empêche-t-il les fausses inscriptions ?
Oui. Auth0 inclut une fonctionnalité de détection des bots, qui permet d’identifier et de contrer les attaques automatisées telles que le credential stuffing et la création de faux comptes. Il utilise des modèles statistiques, la réputation des adresses IP et l’analyse des modèles de trafic pour détecter si une activité de connexion ou d’inscription provient probablement d’un bot. Lorsqu’un risque est détecté, Auth0 peut déclencher une vérification supplémentaire afin de limiter les utilisations abusives causées par des bots, tout en réduisant les points de friction pour les utilisateurs légitimes.
Comment Adaptive MFA renforce-t-il la sécurité de la connexion ?
Comment Adaptive MFA renforce-t-il la sécurité de la connexion ?
Adaptive MFA évalue chaque tentative de connexion à l’aide de signaux contextuels tels que l’appareil, la localisation et la réputation de l’adresse IP. Si la connexion est considérée comme présentant un risque élevé (score de confiance faible), Auth0 déclenche une authentification renforcée par MFA. Les utilisateurs ne sont soumis à une vérification supplémentaire que lorsque le niveau de risque est élevé, conciliant ainsi sécurité renforcée et expérience utilisateur fluide.
Puis-je configurer des challenges MFA spécifiques en fonction des évaluations des risques dans Adaptive MFA d’Auth0 ?
Puis-je configurer des challenges MFA spécifiques en fonction des évaluations des risques dans Adaptive MFA d’Auth0 ?
Oui, vous pouvez personnaliser le moment où déclencher une vérification en fonction des informations fournies par les évaluateurs de risques. Vous pouvez définir ce qui constitue une connexion « à risque élevé », par exemple une connexion depuis une région géographique spécifique ou depuis un appareil qui n’a pas été utilisé depuis 30 jours, ce qui vous permet d’ajuster votre posture de sécurité afin de concilier protection et expérience utilisateur fluide.
Qu’est-ce que la détection des mots de passe compromis et pourquoi est‑elle importante ?
Qu’est-ce que la détection des mots de passe compromis et pourquoi est‑elle importante ?
La fonctionnalité de détection des mots de passe compromis aide à protéger votre application contre l’usurpation de compte en identifiant les tentatives d’inscription ou de connexion qui emploient des identifiants exposés lors de brèches de données connues. Auth0 surveille les brèches rendues publiques et vérifie si les identifiants d’un utilisateur figurent dans ces jeux de données. Si des identifiants compromis sont détectés, Auth0 peut automatiquement bloquer la tentative de connexion ou d’inscription, empêcher l’utilisation du mot de passe volé et exiger que l’utilisateur réinitialise son mot de passe avant de pouvoir accéder de nouveau au service. Il peut également avertir les utilisateurs et administrateurs afin qu’ils prennent immédiatement les mesures nécessaires.
Qu’est-ce que Credential Guard dans Auth0 ?
Qu’est-ce que Credential Guard dans Auth0 ?
Credential Guard est la version avancée de la fonction de détection des mots de passe compromis d’Auth0, qui permet d’identifier des identifiants compromis beaucoup plus rapidement et avec une couverture plus large. Alors que la détection standard des mots de passe compromis s’appuie sur des données de brèches rendues publiques, ce qui peut prendre plusieurs mois, Credential Guard identifie les identifiants exposés en quelques heures. Lorsque des identifiants compromis sont détectés, Auth0 peut immédiatement en bloquer l’utilisation, exiger la réinitialisation des mots de passe et avertir les utilisateurs ou les administrateurs, contribuant ainsi à prévenir l’usurpation de compte et les attaques de credential stuffing avant qu’elles ne prennent de l’ampleur.
Auth0 prend-il en charge les clés de sécurité matérielles pour la MFA ?
Auth0 prend-il en charge les clés de sécurité matérielles pour la MFA ?
Oui. Auth0 prend en charge les clés de sécurité matérielles certifiées FIDO2 (par exemple, YubiKey). Ces facteurs résistants au phishing offrent une authentification robuste en exigeant la possession physique de l’appareil.
Démarrer avec Auth0
Adoptez une identité client de premier ordre, avec une sécurité intégrée️.