

Utilisez les Actions pour étendre Auth0 :
- Pour en savoir plus sur les Actions, consultez Comprendre le fonctionnement des Auth0 Actions.
- Pour effectuer la migration, consultez Migrer des Rules vers les Actions.
Fonctionnement des Rule
Les Rule sont des fonctions JavaScript qui s’exécutent lorsqu’un utilisateur s’authentifie auprès de votre application. Elles s’exécutent une fois le processus d’authentification terminé, et vous pouvez les utiliser pour personnaliser et étendre les capacités d’Auth0. Pour des raisons de sécurité, le code de vos Rule s’exécute de façon isolée de celui des autres tenants Auth0 dans un bac à sable. Les Rule s’exécutent aussi pendant le flux de renouvellement du jeton. Pour en savoir plus, consultez Refresh Tokens. Dans Auth0, le flux de transaction d’authentification fonctionne comme suit lorsque vous utilisez des Rule :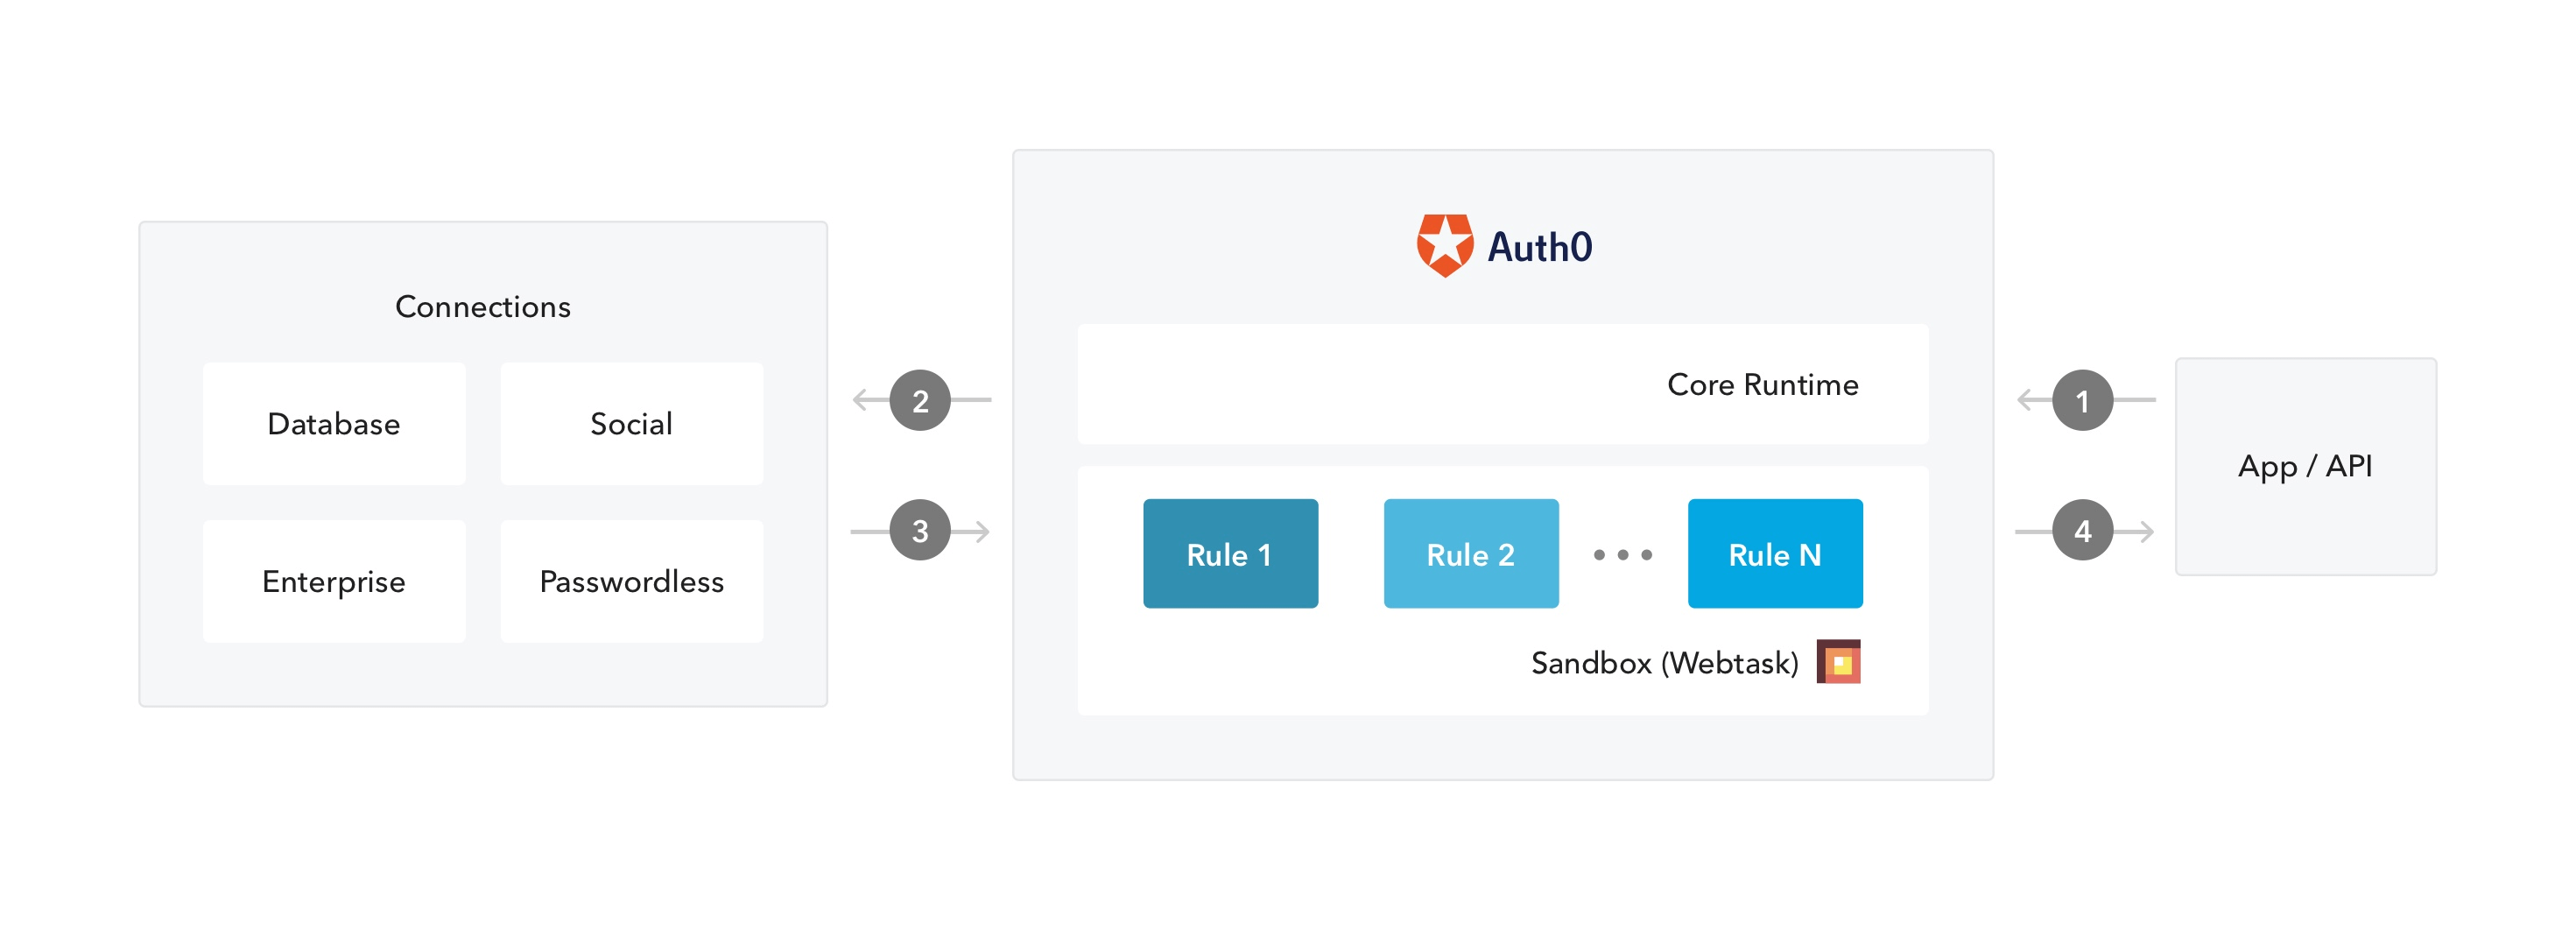
- Une application lance une requête d’authentification vers Auth0.
- Auth0 achemine la requête vers un fournisseur d’identité au moyen d’une connexion configurée.
- L’utilisateur s’authentifie avec succès.
- Le jeton ID ou le jeton d’accès passe par le pipeline des Rule, puis est envoyé à l’application.
Prérequis
Si vous comptez utiliser des variables globales dans votre rule, assurez-vous d’abord de configurer les variables de vos rules. Pour en savoir plus, consultez Configurer les variables globales pour Rules.Utiliser le Dashboard
-
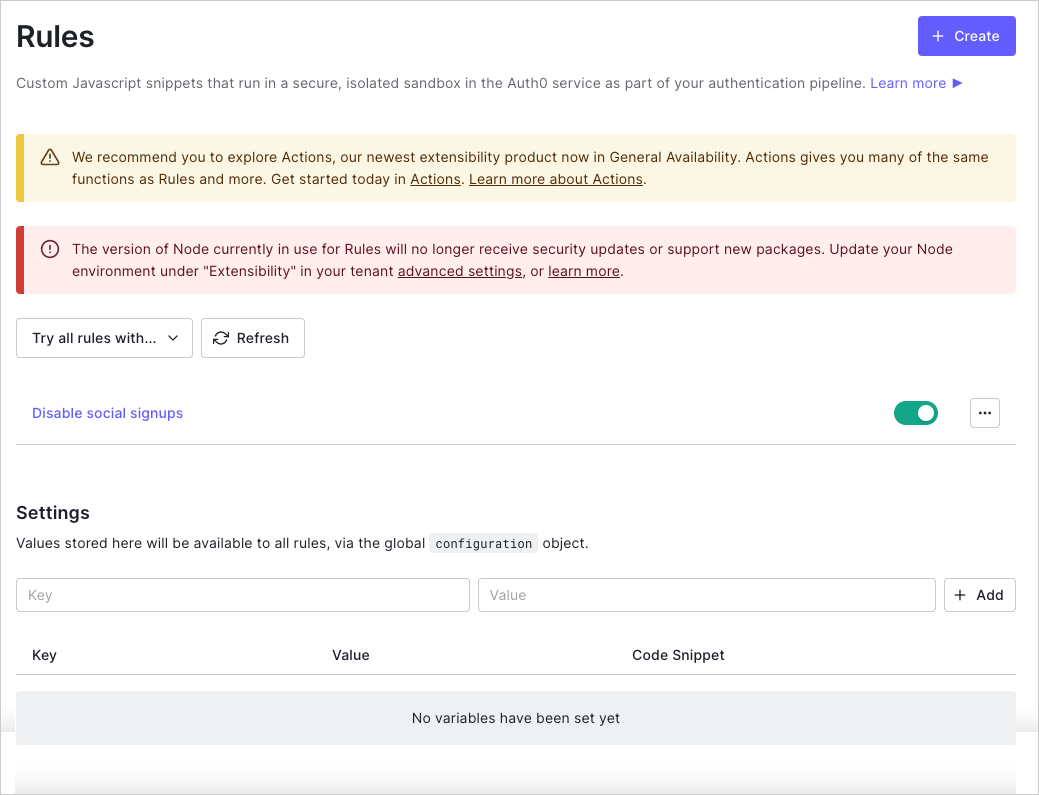
Accédez à Dashboard > Auth Pipeline > Rules et cliquez sur Create.
-
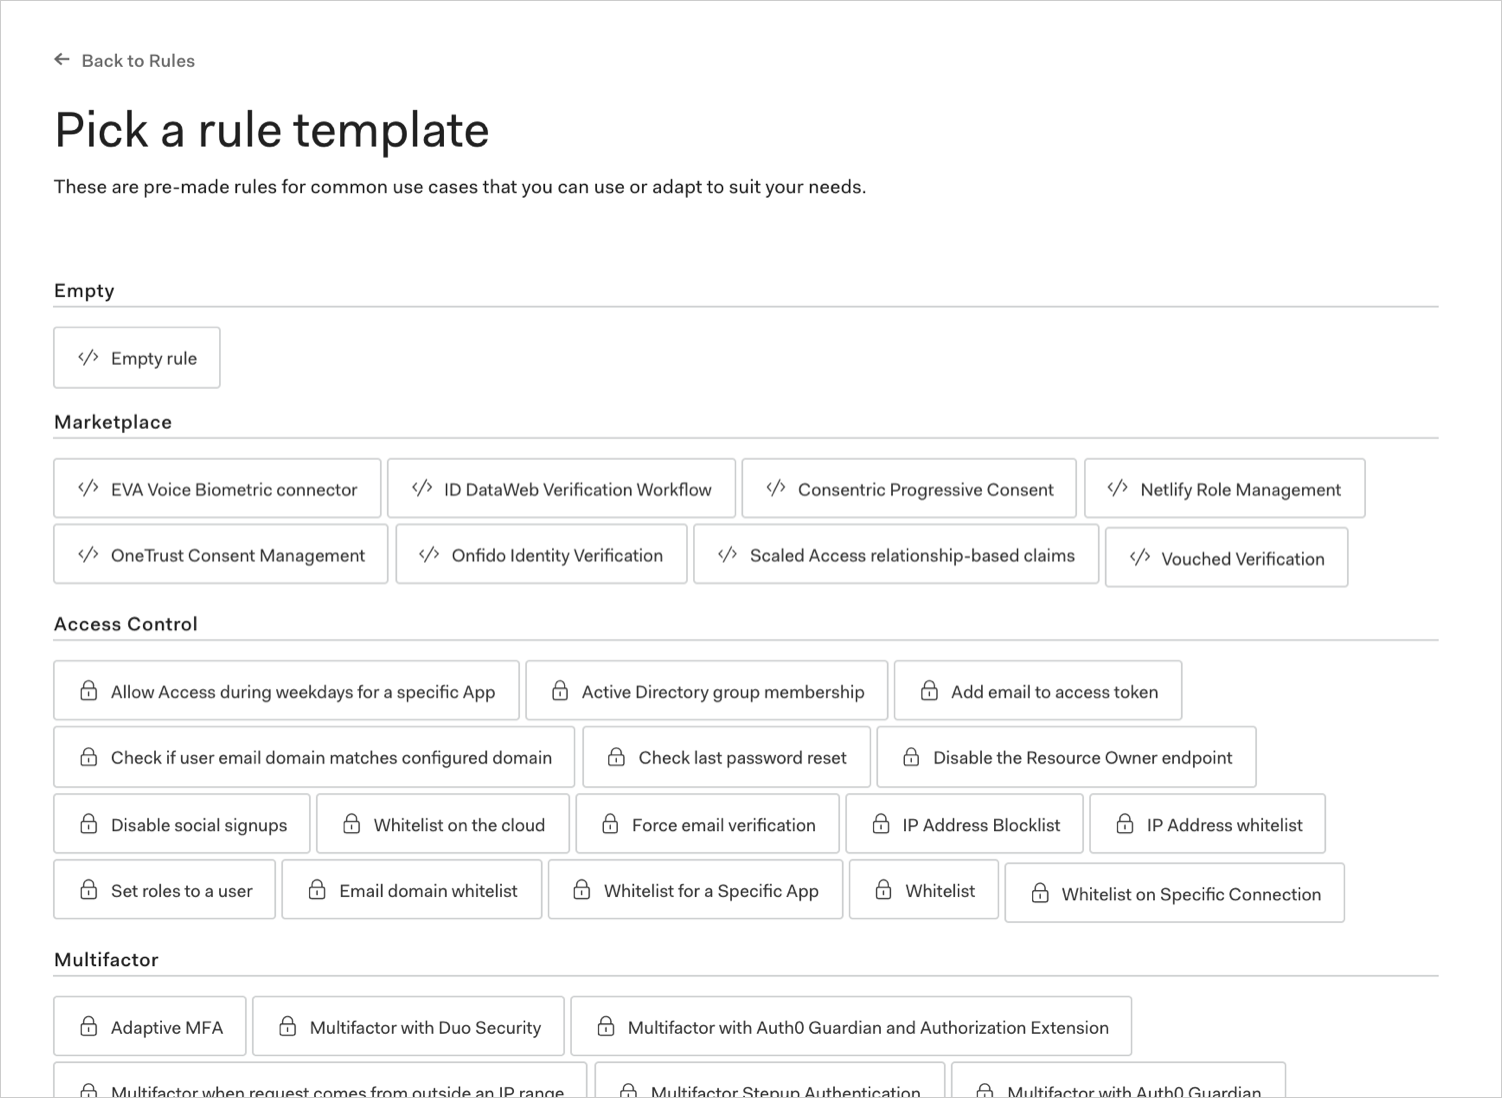
Sélectionnez un modèle de Rule.
-
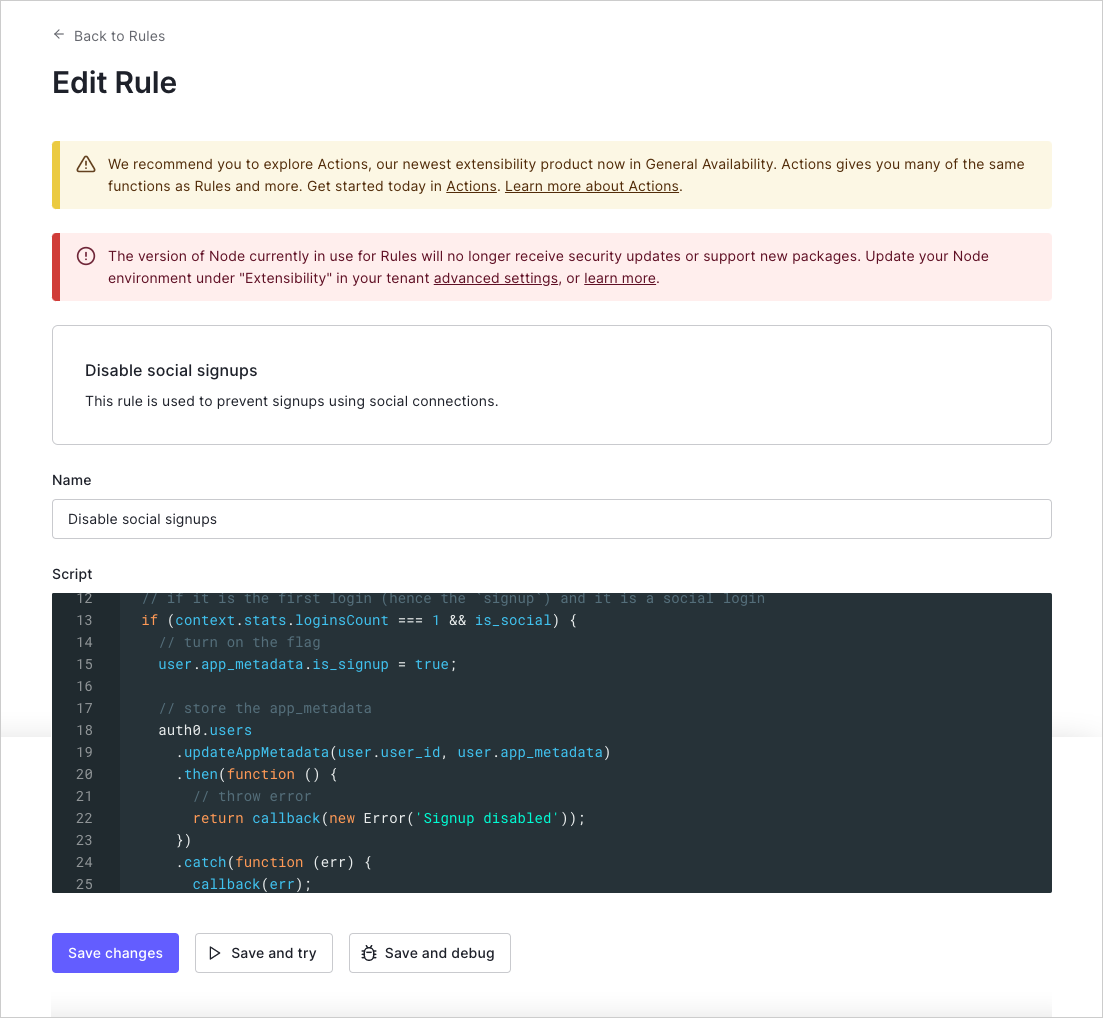
Donnez un nom à la rule, modifiez le script selon vos besoins, puis cliquez sur Save changes.
Utiliser la Management API
Faites une requêtePOST à l’endpoint Create Règle. Assurez-vous de remplacer les valeurs de l’espace réservé MGMT_API_ACCESS_TOKEN, RULE_NAME, RULE_SCRIPT, RULE_ORDER et RULE_ENABLED par votre , le nom de la Règle, le script de la Règle, le numéro d’ordre de la Règle et la valeur d’activation de la Règle, respectivement.
Vous utilisez l’Auth0 CLI? Si ce n’est pas déjà fait, configurez et authentifiez votre session CLI avant d’exécuter cette commande.
Gérer les limites de débit
Pour les règles qui appellent les API Auth0, vous devriez toujours gérer les limites de débit en vérifiant l’en-têteX-RateLimit-Remaining et en prenant les mesures appropriées lorsque la valeur retournée approche de 0. Vous devriez aussi ajouter une logique pour gérer les cas où vous dépassez les limites de débit établies et recevez le code d’état HTTP 429 (Trop de requêtes) ; dans ce cas, si une nouvelle tentative est nécessaire, il vaut mieux prévoir un délai d’attente progressif afin d’éviter d’entrer dans une boucle infinie de tentatives. Pour en savoir plus sur les limites de débit, consultez la politique sur les limites de débit des API Auth0.