

- Configurer la liaison à l’émetteur pour une application cliente
- Configurer la liaison à l’émetteur pour un serveur de ressources
Fonctionnement
Les sont liés à l’émetteur dans Auth0 selon la façon dont vous configurez la liaison à l’émetteur pour votre application cliente et votre serveur de ressources :-
Audience demandée : Dans une demande de jeton, le fait que l’audience demandée soit uniquement
/userinfo, qu’elle soit destinée à être utilisée seulement avec le point de terminaison/userinfo, ou qu’il s’agisse d’une API personnalisée pouvant inclure/userinfolorsque vous demandez aussi la portéeopenid, a une incidence sur le fait que les jetons d’accès soient liés à l’émetteur. -
Application cliente : Si vous définissez la liaison à l’émetteur sur
requiredpour l’application cliente. -
Serveur de ressources : Si vous configurez la liaison à l’émetteur pour le serveur de ressources :
none: Vous n’avez pas configuré la liaison à l’émetteur pour le serveur de ressources.allowed: Vous avez configuré la liaison à l’émetteur pour le serveur de ressources en définissant une méthode de liaison à l’émetteur.required: Vous avez configuré la liaison à l’émetteur comme obligatoire pour le serveur de ressources, ce qui signifie que les jetons d’accès doivent être liés à l’émetteur pour une application. Vous pouvez exiger la liaison à l’émetteur pour toutes les applications ou seulement pour les applications publiques. Nécessite une méthode de liaison à l’émetteur.
Lorsque mTLS est utilisé comme méthode de liaison à l’émetteur, la liaison à l’émetteur est toujours requise pour toutes les applications. Les applications publiques ne sont pas prises en charge avec mTLS; vous ne pouvez donc pas limiter la liaison à l’émetteur mTLS aux clients publics seulement.
-
Preuve de possession : Si l’application cliente a envoyé une assertion de preuve de possession dans la demande de jeton :
- liaison à l’émetteur mTLS : La preuve de possession est démontrée par la présentation réussie par le client d’une clé privée précise (associée à un certificat client) pendant la négociation TLS.
- DPoP : La preuve de possession est obtenue lorsque le client crée un DPoP Proof JWT en le signant cryptographiquement avec sa clé privée et en incluant le DPoP Proof JWT
DPoPdans l’en-tête HTTP DPoP de chaque requête où le jeton d’accès associé est utilisé.
Comment les jetons d’accès et les jetons de renouvellement sont liés
Les jetons d’accès et les jetons de renouvellement sont liés indépendamment les uns des autres :- Les jetons d’accès sont liés par public. Auth0 ne lie un jeton d’accès que lorsque le client envoie une DPoP proof et que les paramètres de liaison à l’émetteur de l’API demandée le permettent. Il incombe au serveur de ressources de cette API d’appliquer la liaison.
- Les jetons de renouvellement sont liés par locataire. Auth0 est le seul public qui valide un jeton de renouvellement. Lorsqu’un client envoie une DPoP proof valide dans une requête de jeton qui émet un jeton de renouvellement, Auth0 peut lier ce jeton de renouvellement à la clé contenue dans la preuve et appliquer cette liaison lors de l’échange du jeton de renouvellement, comme l’exige la spécification DPoP.
/token pour une API où DPoP n’est pas activé, Auth0 renvoie un jeton d’accès dont le token_type est Bearer et un jeton de renouvellement lié à votre clé DPoP. Auth0 applique la liaison lorsque vous échangez le jeton de renouvellement.
Pour savoir si un jeton d’accès est lié, vérifiez la valeur token_type dans la réponse de jeton. Utilisez le schéma d’autorisation DPoP (Authorization: DPoP <access_token>) pour un jeton dont le token_type est DPoP, et le schéma Bearer pour un jeton dont le token_type est Bearer.
Les jetons de renouvellement n’ont pas d’indicateur équivalent, et votre application n’en a pas besoin : la requête de jeton de renouvellement est identique, que le jeton soit lié ou non. Considérez tout jeton de renouvellement comme lié à l’appareil qui l’a reçu. Les jetons de renouvellement ne doivent jamais être transférés d’un appareil à un autre, et Auth0 rejette tout jeton de renouvellement lié si la requête n’inclut pas une DPoP proof signée avec la même clé.
Liaison des jetons de renouvellement
La spécification DPoP (RFC 9449) exige qu’un serveur d’autorisation émette des jetons de renouvellement liés lorsqu’un client présente une DPoP proof valide, et qu’il fasse respecter cette liaison lors de l’échange du jeton de renouvellement. Il s’agit du comportement par défaut pour tous les nouveaux locataires. Dans les versions antérieures de la prise en charge de DPoP dans Auth0, les jetons de renouvellement sont liés par public. Comme le passage à une liaison par locataire peut perturber certaines applications existantes, les locataires existants conservent l’ancien comportement jusqu’à ce qu’ils choisissent d’activer l’option Strict DPoP Refresh Token Binding dans les paramètres du locataire (dpop_strict_refresh_token_binding dans la Management API). Auth0 vous recommande d’activer la liaison stricte des jetons de renouvellement DPoP si ce n’est pas déjà fait.
Avec la liaison stricte, un jeton de renouvellement volé est inutilisable sans la clé privée à laquelle il est lié; un attaquant ne peut donc pas s’en servir pour obtenir de nouveaux jetons d’accès, quelle que soit l’API. Avec la liaison par public, un jeton de renouvellement émis pour une API sur laquelle DPoP n’est pas activé n’est pas lié; un attaquant qui le vole peut donc l’échanger contre de nouveaux jetons d’accès.
Le paramètre Strict DPoP Refresh Token Binding modifie uniquement la façon dont Auth0 lie les jetons de renouvellement et fait respecter cette liaison. Il n’a aucune incidence sur la liaison des jetons d’accès, qui dépend des paramètres de liaison à l’émetteur de chaque API.
Applications qui n’envoient pas de DPoP proofs
Les paramètres du locataire et les paramètres de l’API n’exigent pas qu’une application utilise DPoP, à moins que vous ne les configuriez en ce sens :- Pour exiger DPoP pour toutes les applications ou seulement pour les applications publiques, configurez la politique de liaison à l’émetteur de l’API.
- Pour exiger DPoP pour une application précise, exigez la liaison à l’émetteur pour cette application.
Si un client commence à envoyer des DPoP proofs, il doit stocker de façon sécurisée la clé utilisée pour les générer et continuer d’envoyer des DPoP proofs avec chaque requête. Si le client génère une nouvelle paire de clés ou cesse d’envoyer des DPoP proofs, les jetons liés à la clé d’origine deviennent inutilisables.
Configurer la liaison à l’émetteur pour une application cliente
Lorsque vous exigez la liaison à l’émetteur pour une application cliente, les jetons d’accès sont liés à cette application. Auth0 vérifie les requêtes afin de s’assurer que seule l’application qui a demandé le jeton peut l’utiliser pour accéder à la ressource associée. Une fois que vous avez configuré une application cliente pour exiger la liaison à l’émetteur, vous pouvez définir la méthode de liaison à l’émetteur, soit mTLS ou DPoP, lors de la configuration de votre serveur de ressources. Vous pouvez configurer la liaison à l’émetteur pour une application cliente dans le ou au moyen de la .- Auth0 Dashboard
- Management API
- Accédez à Dashboard > Applications > Applications. Sélectionnez l’application que vous souhaitez configurer.
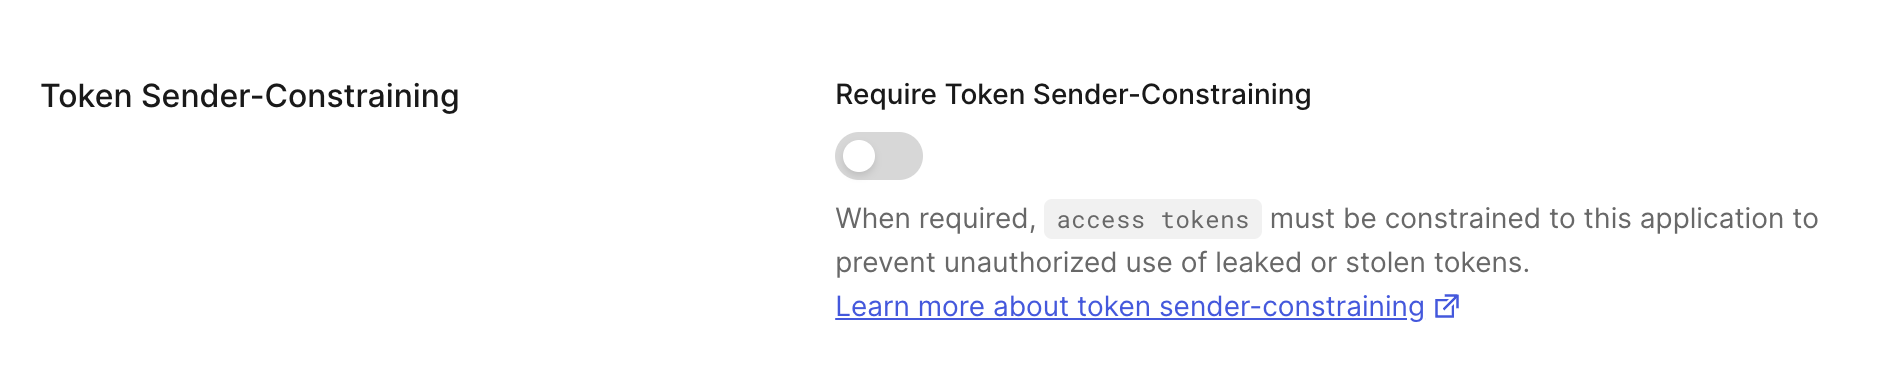
- Sous Settings, faites défiler jusqu’à Token Sender-Constraining.
- Activez la bascule pour Require Sender Constraining. Désactivez-la pour supprimer l’exigence de liaison à l’émetteur pour l’application.
Configurer la liaison à l’émetteur pour un serveur de ressources
Les jetons d’accès émis par Auth0 peuvent être liés à l’émetteur (c.-à-d. l’application cliente) qui doit accéder aux API d’un serveur de ressources. Vous pouvez configurer la liaison à l’émetteur pour un serveur de ressources à l’aide de l’Auth0 Dashboard ou de la Management API.- Auth0 Dashboard
- Management API
Pour activer Token Binding ou la liaison à l’émetteur, configurez les API Settings de votre API.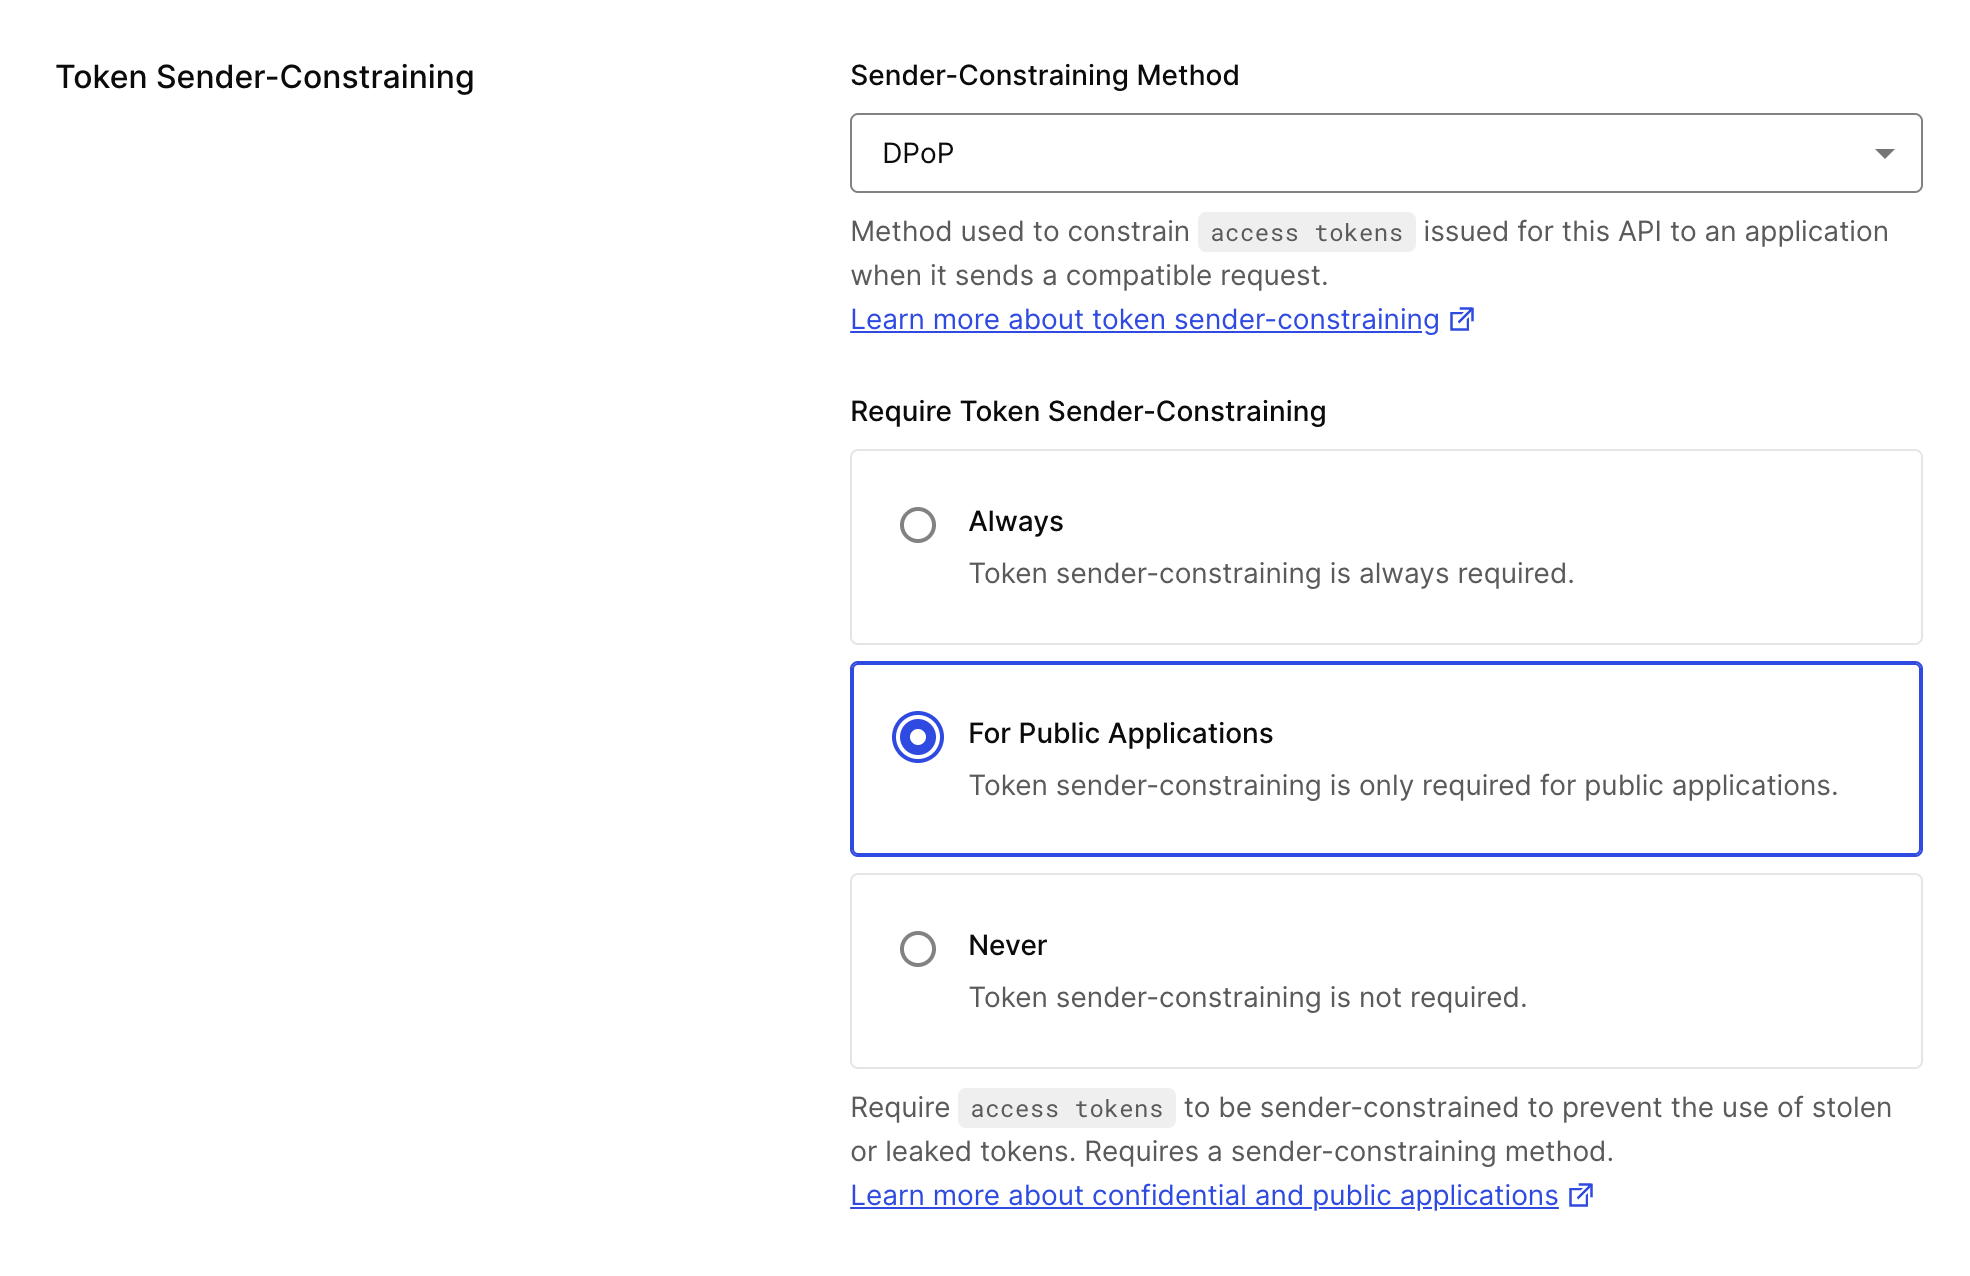
- Accédez à Auth0 Dashboard > Applications > APIs.
- Sélectionnez l’API que vous souhaitez configurer.
- Sous l’onglet Settings, repérez la section Token Sender-Constraining.
-
Configurez les éléments suivants :
-
Sender Constraining Method :
- None: N’activez aucune méthode de liaison à l’émetteur pour votre serveur de ressources.
- mTLS: Activez mTLS comme méthode de liaison à l’émetteur pour votre serveur de ressources.
- DPoP: Activez DPoP comme méthode de liaison à l’émetteur pour votre serveur de ressources.
-
Require Token Sender Constraining : Sélectionnez la policy de liaison à l’émetteur qui s’applique à cette API :
- Always: Exigez la liaison à l’émetteur pour toutes les applications. C’est la seule option offerte lorsque vous utilisez mTLS.
- For Public Applications: Exigez la liaison à l’émetteur uniquement pour les applications publiques. Cette option n’est pas offerte lorsque vous utilisez mTLS.
- Never: La liaison à l’émetteur n’est pas requise.
-
Sender Constraining Method :