

post-loginアクション内でapi.accessToken.setCustomClaim()を呼び出すことです。しかし、匿名セッションのコンテキストではログインが発生しないため、post-loginアクションも実行されません。その結果、通常の方法ではアクセストークンにカスタムクレームを追加できず、それらのクレームを前提とするAPIはクレームを読み取れなくなります。
この問題を解決するために、Auth0はクレームマッピングを提供しています。これは、匿名セッションのメタデータと、そのセッションに対して発行されるアクセストークンとを直接対応付ける仕組みです。たとえば、次の内容を含むセッションがあるとします。
languageの値を読み取り、langというカスタムクレームとして含めるように構成できます。
クレームマッピングを構成する
匿名セッションのクレームマッピングを構成するには、Auth0 DashboardまたはManagement APIを使用します。- Auth0 Dashboard
- Management API
- Dashboard > Applications > APIsに移動し、クレームを構成するAPIを選択します。
-
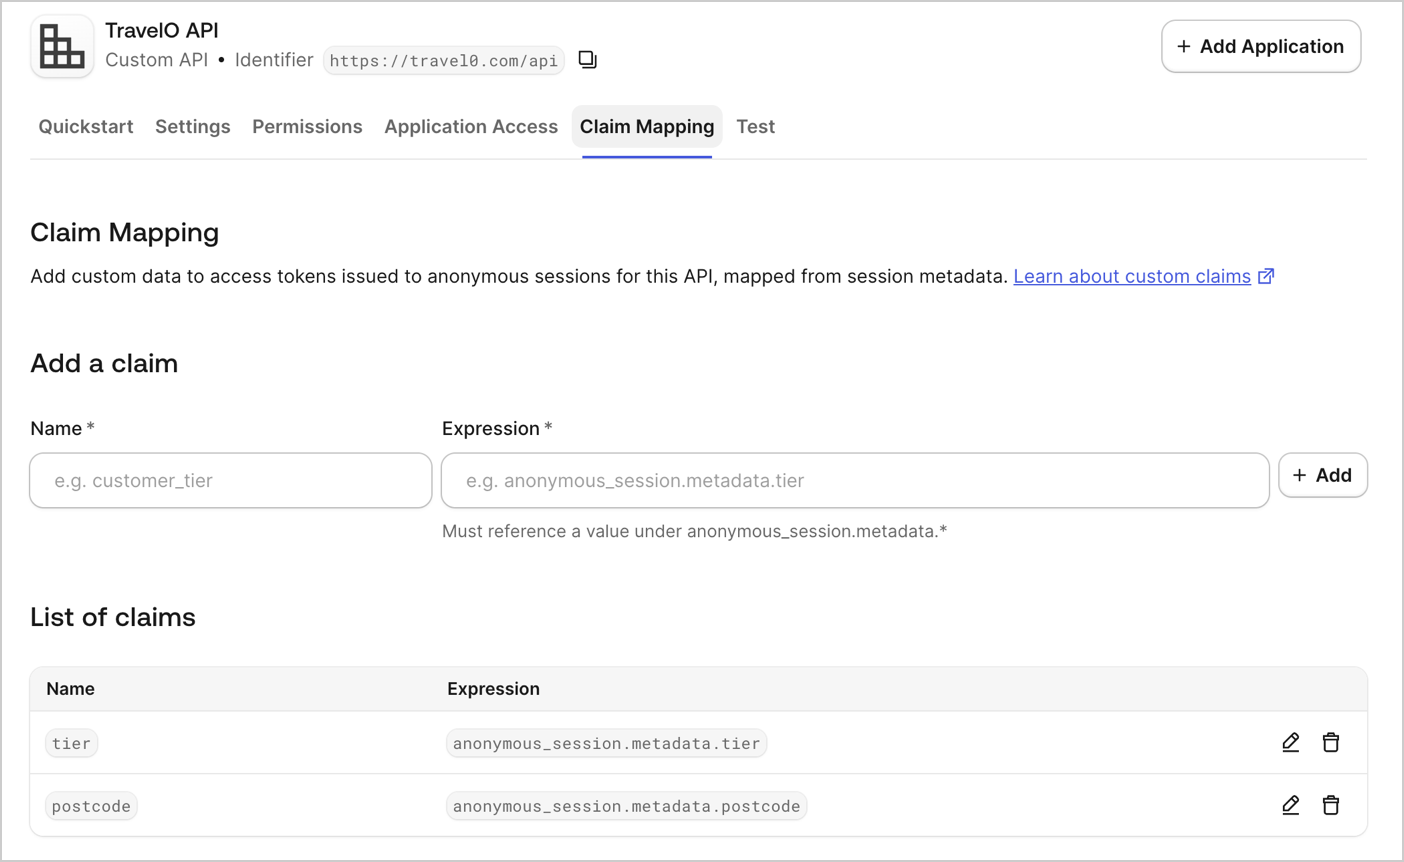
Claim Mappingタブを選択します。
-
Add a claimで、クレームのName (例:
lang) と、anonymous_session.metadata.*配下の値を参照するExpression (例:anonymous_session.metadata.language) を入力し、Addを選択します。 - 既存のクレームを編集するには、その横にある鉛筆アイコンを選択します。削除するには、ゴミ箱アイコンを選択します。
次のステップ
匿名セッションのユースケース
匿名セッションのユースケースについて学びます。