パーソナライズされたB2B向けエージェント型体験をスケール化
アイデンティティを成長エンジンに変えましょう。AIエージェントをより安全な方法で構築・接続し、ユーザーコンテキストに基づくパーソナライズされた体験を実現できます。
接続されたシステム全体でエージェントの実行を制御
- すべてのツール呼び出しにおいてアクセスポリシーの管理、認証情報の保護強化、包括的な監査ログの保持を行うことで、エージェントが許可された権限範囲内でのみ動作するように制御できます。
- エージェントがユーザーの正確なコンテキストに基づいて実行できるようにします。ツールの呼び出しのスコープをOrganization IDに自動制限することで、顧客基盤全体におけるマルチテナント環境でのスケール化を後押しします。
- エージェントのアイデンティティに伴う複雑さを、構築済みのプラットフォームへへ丸ごと外部化できます。エコシステム全体でイノベーションを加速させながら、チームが顧客へのコアバリューの提供に集中できるよう支援します。
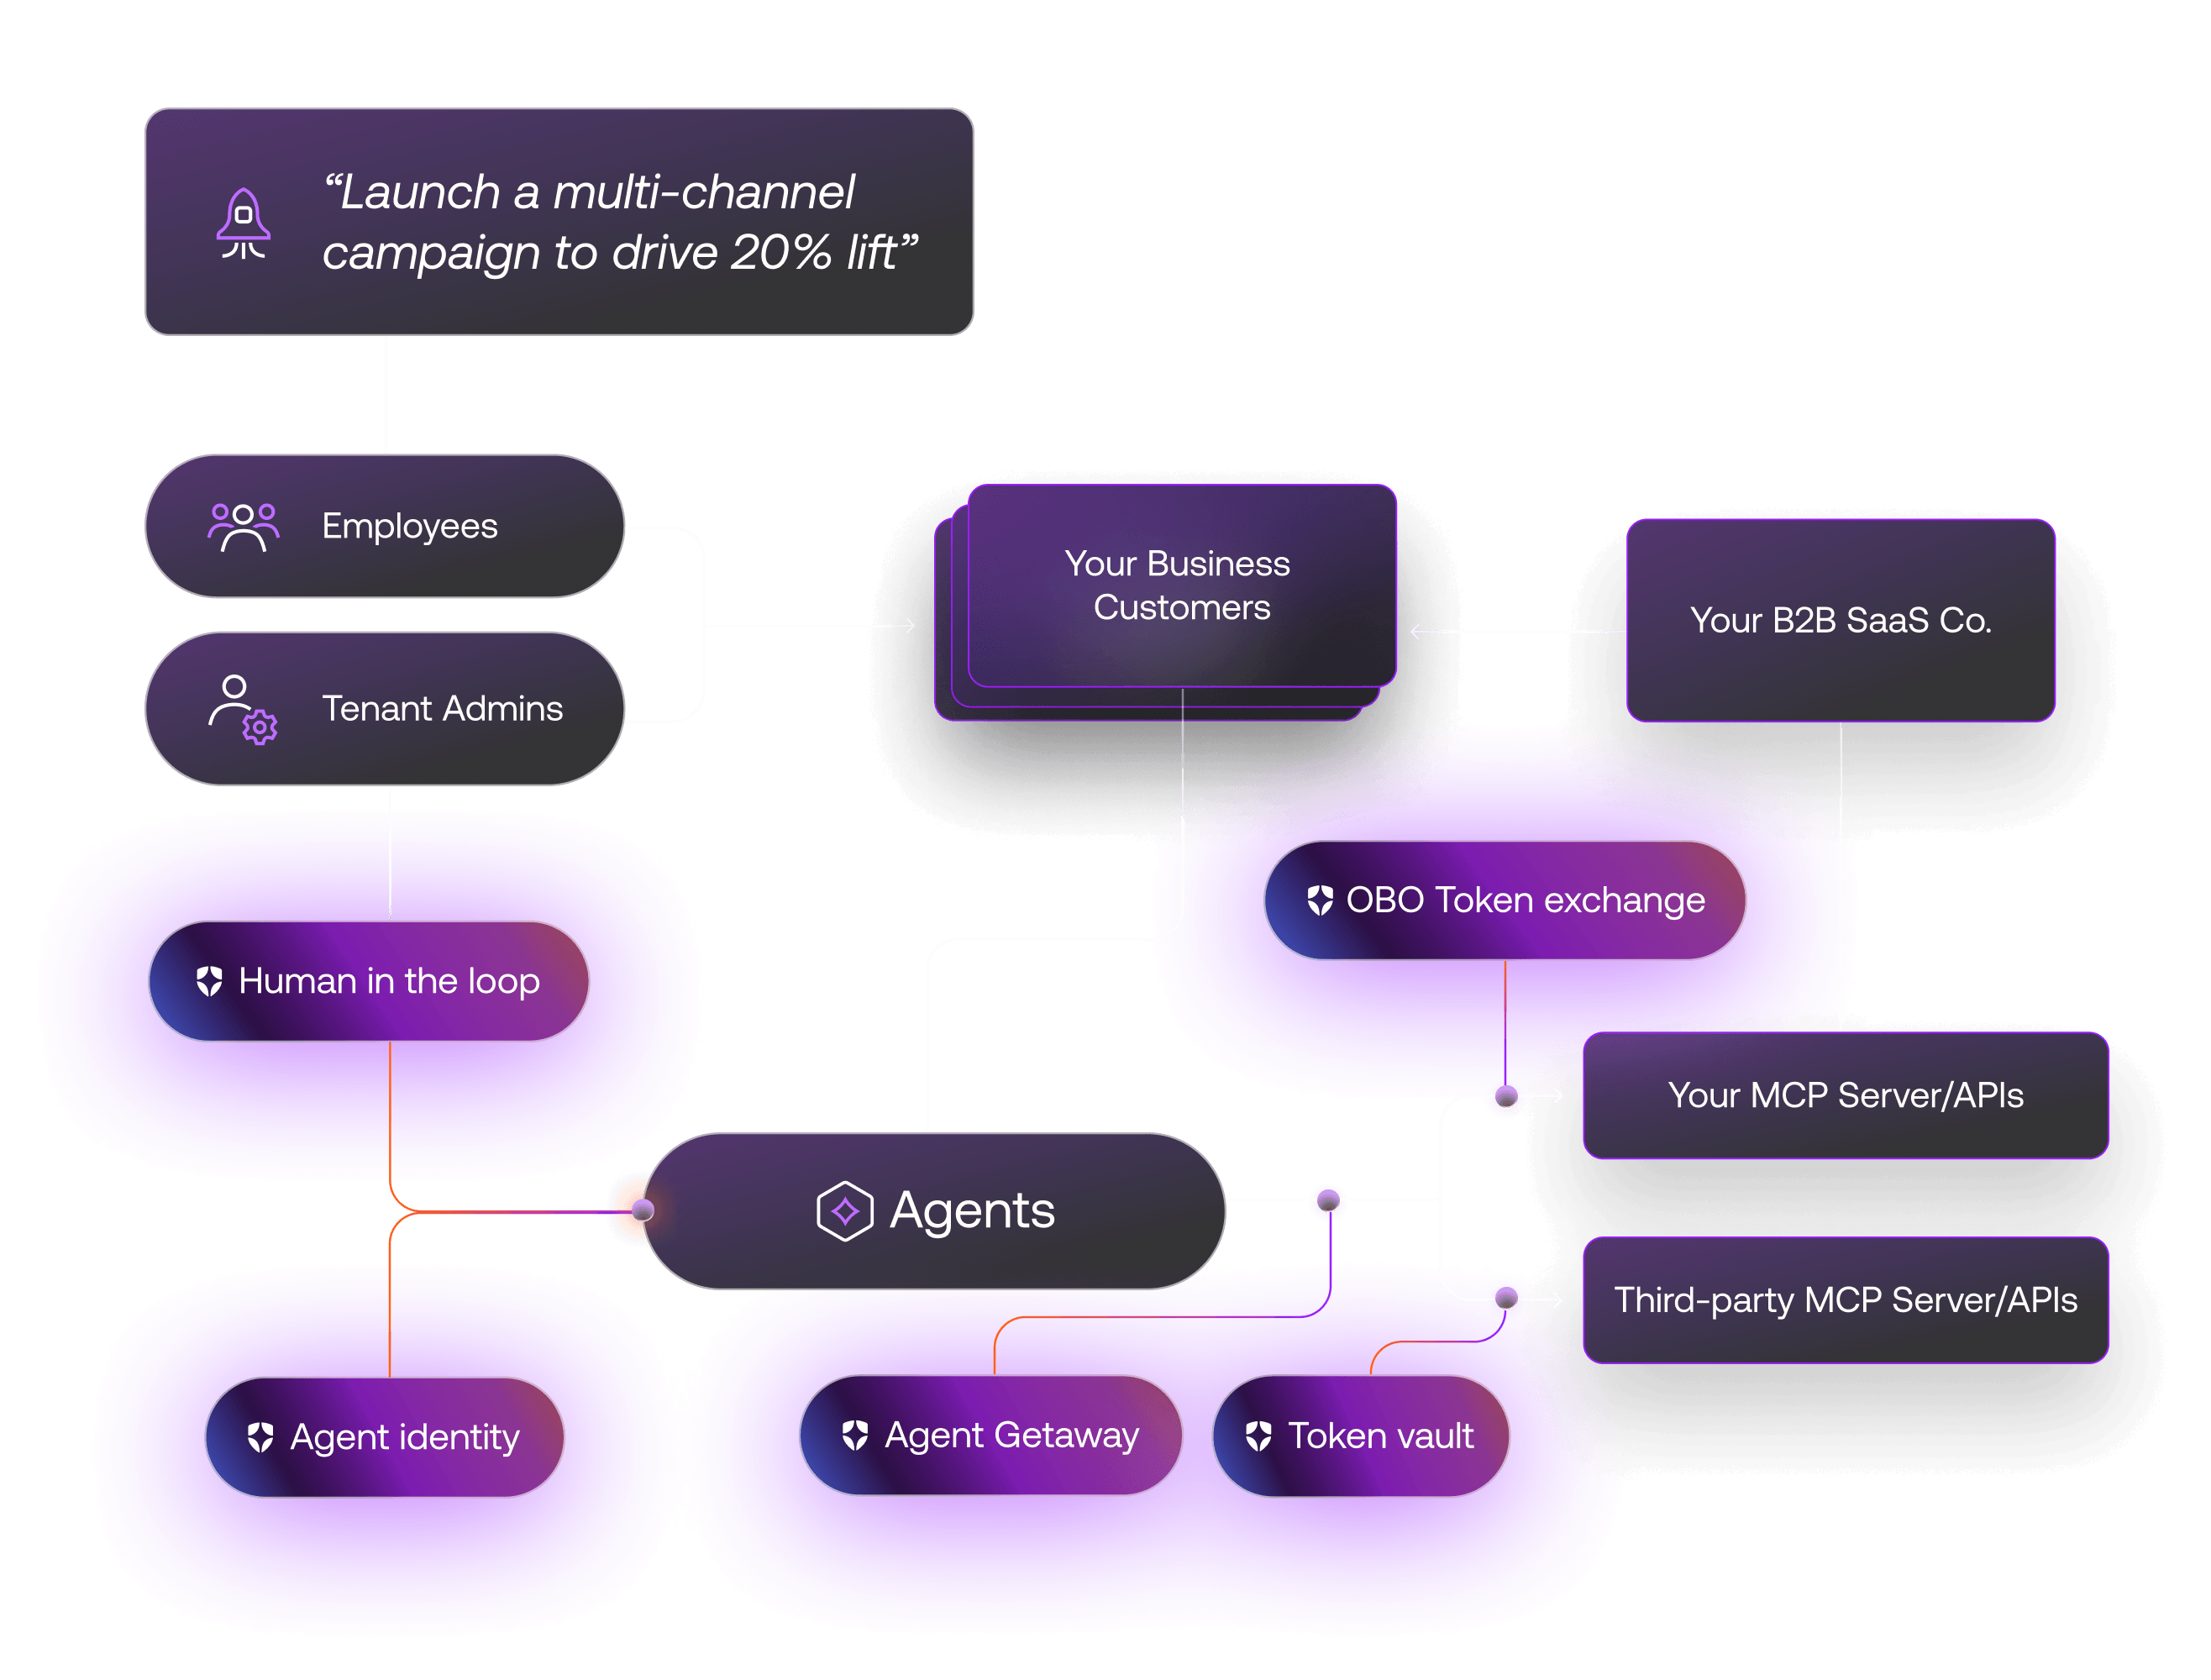
エージェント時代に合わせてビジネスワークフローを最適化
あらゆるインタラクションにアイデンティティを拡張させ、自社開発および外部のAIエージェントが、検証済みの権限とテナントコンテキストに基づいて安全に動作するように制御します。
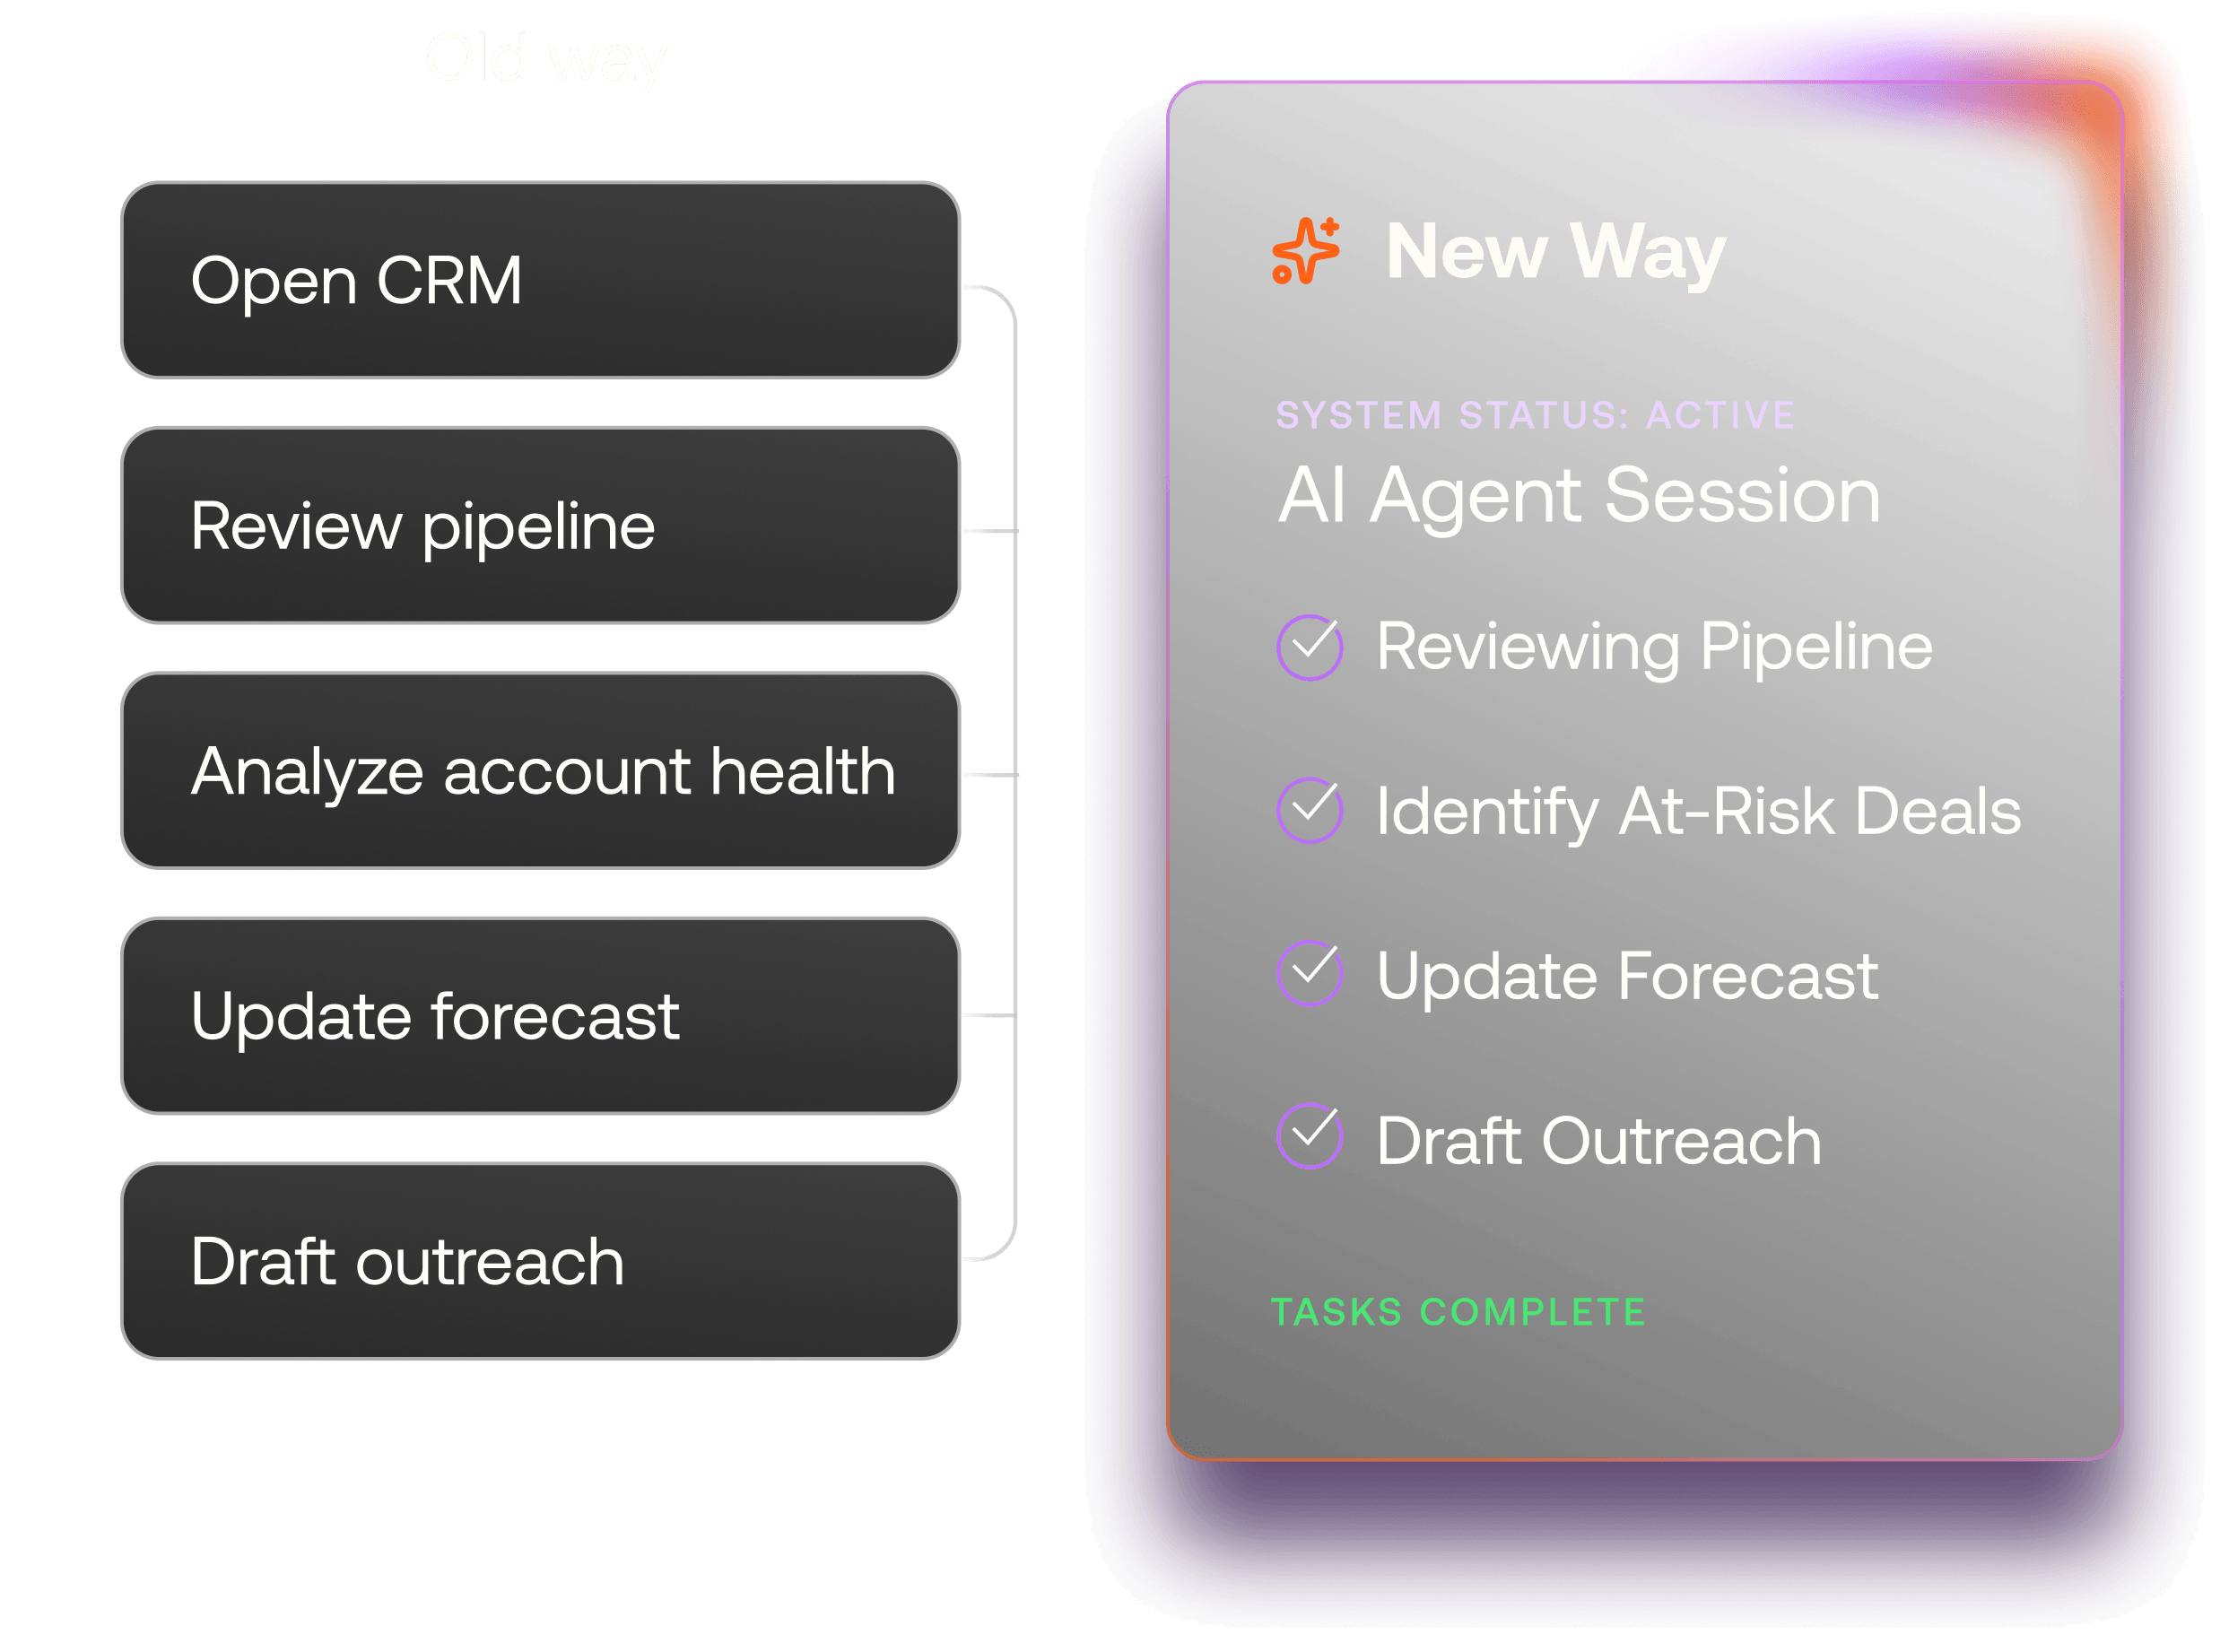
ネイティブの自律型エージェントを構築
ネイティブエージェントに専用のアイデンティティときめ細かな権限を付与し、複数のアプリケーションを横断するワークフローを安全に実行できるようにします。
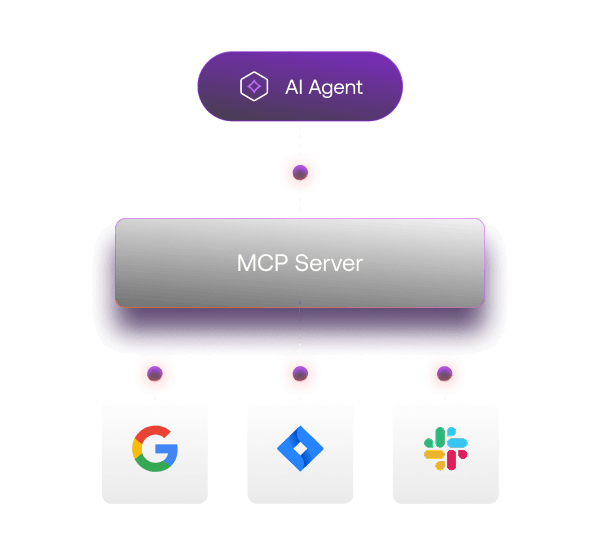
サードパーティ製AIエージェントを接続
最小権限と厳格なマルチテナントの境界を強制適用しながら、顧客のAIエージェントがAPIと安全に連携できるようにします。


エージェントにエンタープライズレベルの統制機能を装備
Token Vault
ユーザーのサードパーティOAuthトークンをより安全に保管し、エージェントがユーザーの生の認証情報を直接処理することなく、代理で外部サービスにアクセスできるようにします。
Token Vaultの詳細を見る
Auth0 Agent Gateway
一元化されたコントロールプレーンに一度接続するだけで、セキュリティポリシーの強制適用、認証情報の安全な注入、ダウンストリームツールへのすべての呼び出しのログ記録を実現します。
Agent Gatewayの詳細を見る
よくある質問(FAQ)
Auth0は、AIエージェントをより迅速に市場投入するうえでどのように役立ちますか?
多くの開発チームは、リリース前に、カスタムのセキュリティコントロールの構築に数か月を費やしています。AI Identity for B2Bを利用することで、その開発フェーズを丸ごと外部化できます。Auth0が提供する構築済みのアイデンティティインフラストラクチャを利用することで、自社開発に伴うセキュリティのボトルネックを回避し、プロトタイプから本番稼働までの時間を大幅に短縮できます。
人間のアイデンティティとエージェントのアイデンティティは何が異なりますか?
人間のアイデンティティがユーザーの本人確認を行うのに対し、エージェントのアイデンティティは、AIエージェントの定義、代理として行動する対象のユーザーや組織、許可された実行権限の範囲を明確にします。 自律型AIエージェントは人間と異なり、アクティブなユーザーセッションなしに複数のAPI、サービス、MCPサーバーをまたいでマシン高速処理で動作します。そのため、エージェントには専用の認証情報、きめ細かな委任権限、実行境界、独立した監査ログを備えた、非人間アイデンティティ(Agents as Principal)が必要となります。
- 人間のアイデンティティ:「あなたは誰か?」という問いに答え、個人の認証とセッションアクセスを管理します。
- エージェントのアイデンティティ:「何者であり、誰の代理として、どのような処理の実行が許可されているか?」という問いに答えます。
AIエージェントの利用規模が数百万ユーザーに拡大した場合でも、Auth0でセキュリティを管理できますか?
はい、可能です。AIの運用規模を拡大するうえで重要なのは、計算リソースの確保だけではなく、人間とエージェント、あるいはエージェント同士の間に生まれる膨大なやり取りを管理することです。AI Identity for B2Bは、一元化されたアイデンティティプレーンを提供し、これらの接続を大規模に管理することで、ワークフローが複雑化しても、一貫性のある自動化されたセキュリティポスチャを維持できるように支援します。
AIエージェントのセキュリティを自社で構築せずに、Auth0に任せるべき理由は何ですか?
本番運用に対応できる安全な環境を構築するには、手作業によるRBACの実装、ペネトレーションテスト、規制コンプライアンスのレビュー、そしてデータガバナンスが必要となり、エンジニアリング工数として20万ドル以上のコストを要する場合があります。Auth0へ外部化することで、サードパーティの機密キーが自社のコードやログに露出するのを防止できます。また、自動ローテーションとMFAにより、認証情報の漏洩を防ぐため、自信を持ってリリースできます。
Auth0では、ユーザーが介在しない自律型エージェントのアイデンティティをどのように管理しますか?
Oktaの「Agent as Principal」の提供開始により、AI Identity for B2Bはエージェント専用のマシンツーマシン(M2M)アイデンティティを大規模に提供します。これにより、すべてのエージェントに厳格にスコープ制限されたアイデンティティが付与されるため、完全に自律したループの中であっても、どのエージェント、あるいはどの人間が何をしたかを簡単に追跡できるようになります。その結果、明確な監査証跡を得られるほか、ワークフロー全体を停止させることなく、個々のエージェントのアクセス権を無効化できます。
Auth0は、RAG(Retrieval-Augmented Generation)ワークフローにおけるデータ漏洩を防ぐためにどのように役立ちますか?
重大なリスクの1つは、ユーザーに閲覧権限のないデータをエージェントが取得してしまうことです。AI Identity for B2Bは、Fine-Grained Authorization(FGA)をRAGパイプラインに直接統合します。データ取得時に権限を検証することで、認証された特定のユーザーがアクセスを許可されているドキュメントのみをLLMが参照および処理するように制御します。これにより、プロンプトインジェクションによるデータ漏洩を防ぎ、専有データが隔離された状態を維持できるようになります。
Auth0のFine-Grained Authorizationは、RAGワークフローの規模拡張にどのように対応しますか?
FGA Permissions Indexは、認可に伴う高い計算コストをクエリ時から書き込み時に移行することで、エンタープライズ向けRAGワークフローの大規模なスケールに対応します。検索するドキュメントスニペットごとに、リアルタイムでグラフトラバーサルAPIコールを実行し、その応答をAIに待たせるのではなく、権限に変更が生じたタイミングで、考えられるすべての権限パターンを1対1の直接的な関係として事前に計算します。
Auth0は、エージェントが他のアプリ(SlackやGitHubなど)にアクセスするために必要なキーをどのように保護しますか?
AI Identity for B2BのToken Vaultは、安全なプロキシとして機能します。エージェントがルートキーを直接保持することはなく、特定のタスクを実行する際にのみ、有効期間の短いアクセストークンをToken Vaultに要求します。Token Vaultは、アクセストークンの有効期間を短く保つことで、認証情報が盗まれた際の攻撃対象領域を大幅に縮小します。
エージェントが許可なく高リスクな操作を実行しないようにするには、どうすればいですか?
AI Identity for B2Bを使用すると、安全性確保のためのチェックポイントをAIのワークフローに組み込むことができます。エージェントがリスクの高いタスクに到達すると、処理を一時停止し、ユーザーのモバイルデバイスに承認または拒否を求めるリアルタイムの通知を送信します。これにより、エージェントをバックグラウンドで24時間365日稼働させながらも、機密性の高いアクションに対しては人間が最終的な「キルスイッチ」を握っているという安心感を得られます。
Auth0はMCPサーバーの保護にどのように役立ちますか?
Auth for MCPを利用することで、開発者はMCP仕様の認可機能を一から実装する必要がなくなります。Auth0 PlatformにはOAuth 2.1とOIDCが標準で組み込まれており、スムーズなサインイン機能、標準規格ベースの検出とクライアント登録、リソースごとにスコープ制限されたトークン、トークン交換による権限スコープの縮小、きめ細かな認可を提供します。AAuth0で保護されたMCPサーバーを呼び出す際、MCPクライアントやエージェントは適切にスコープ設定されたアクセストークンを提示する必要があります。
Auth0をLangChainエージェントと連携させる方法を教えてください。
AI Identity for B2Bは、ユーザー認証(やり取りを開始する前のログイン)、Token Vault(GoogleやSlackなどのツール用トークンの安全な管理)、きめ細かなRAG認可(ユーザー自身がアクセス権を持つドキュメントのみをエージェントが取得する制御)、ヒューマンインザループ承認(重要なツール呼び出し前にユーザー同意を得るための処理一時停止)を通じて、LangChainアプリのセキュリティを確保します。お使いのフレームワークに合わせた正確なLangChainセットアップコードを入手するには、IDEをAgentic SaaS Docs MCP Serverに接続してください。