アイデンティティをB2Bの成長エンジンに
既存のアイデンティティスタックを再構築・移行することなく、エンタープライズアイデンティティ、SSO、マルチテナンシー機能をアプリに追加できます。
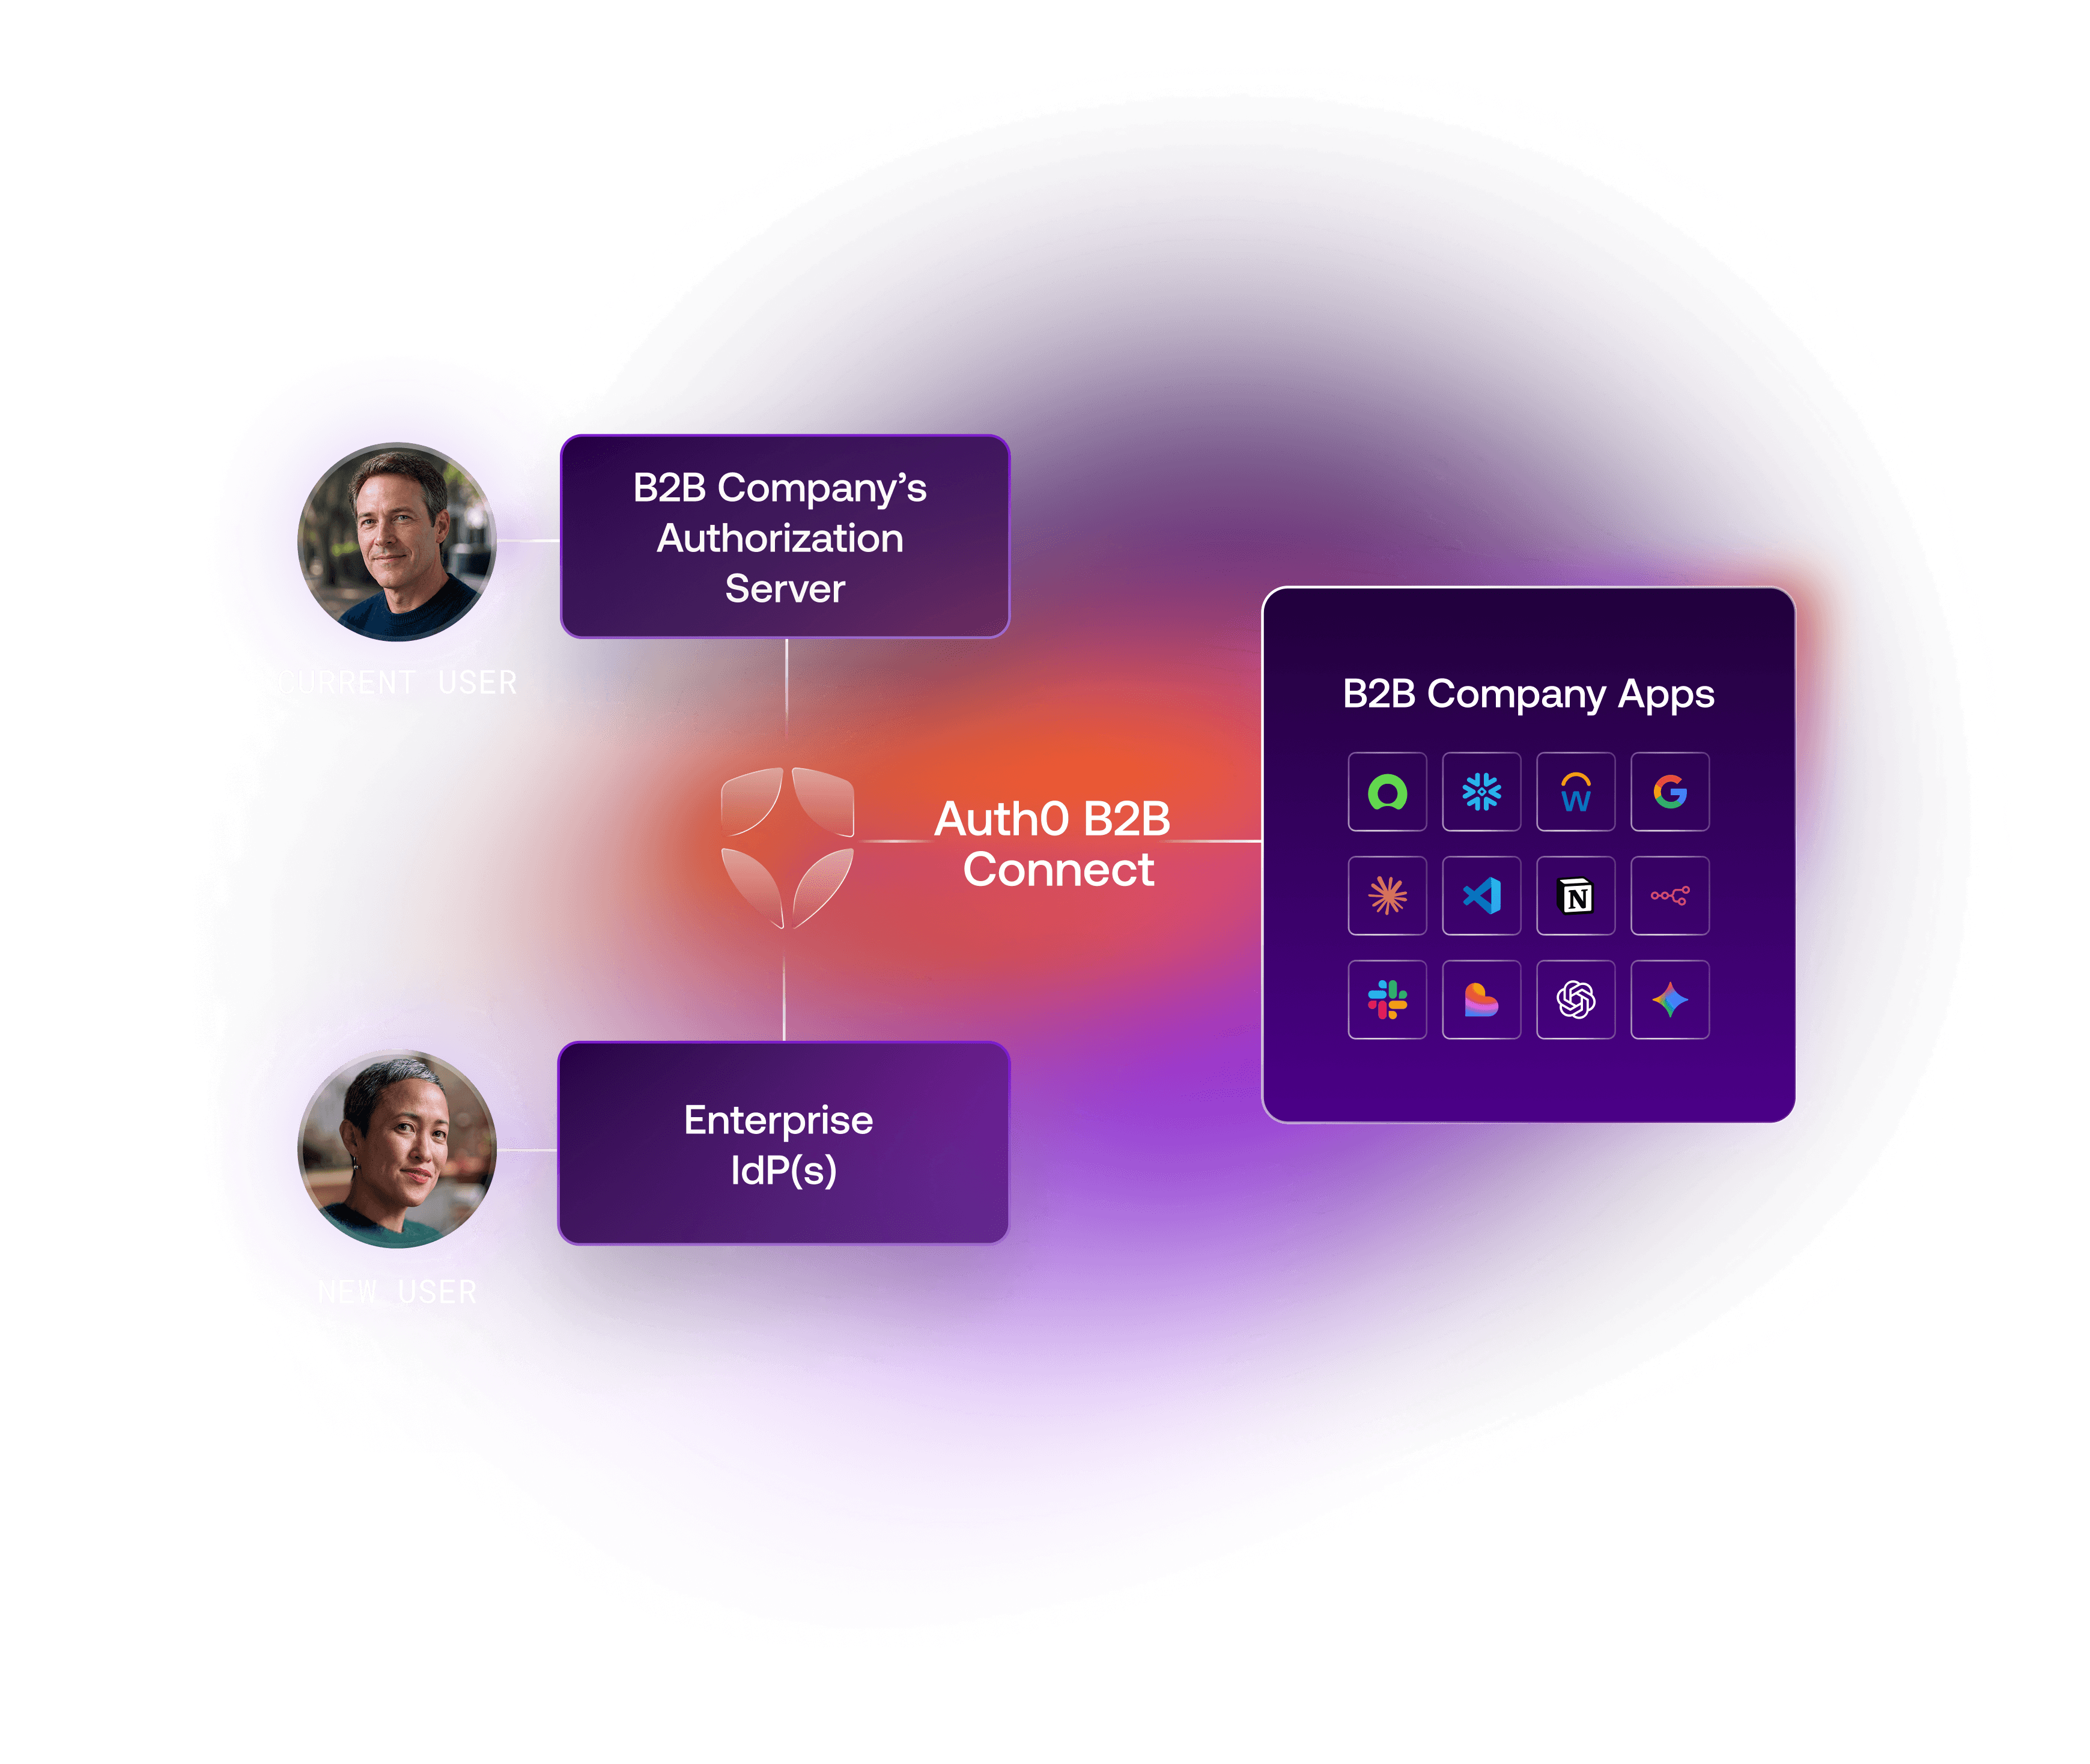
要求に応えながら、スピードを維持
プラットフォームの移行を余儀なくされたり、既存のカスタマーエクスペリエンスを危険にさらしたりすることなく、エンタープライズSSO、SCIMプロビジョニング、マルチテナンシー機能などを迅速に有効化できます。
- Auth0の包括的なテナンシーサービスを活用することで、導入後すぐに、増大するエンタープライズのアイデンティティとセキュリティのニーズに対応できます。既存ソリューションの上にAuth0をレイヤーとして追加するだけで完了します。
- インバウンドSCIMにより顧客のオンボーディングをスケールに合わせて迅速化することで、顧客は早期に価値を実感し、製品の利用範囲を拡大できます。
- ユーザーの移行やカスタムビルドは必要なく、既存顧客への影響も一切ありません。管理上のオーバーヘッドをAuth0にオフロードすることで、エンジニアリングチームは次なるコア機能の開発に専念できます。
要求に応えながら、スピードを維持
プラットフォームの移行を余儀なくされたり、既存のカスタマーエクスペリエンスを危険にさらしたりすることなく、エンタープライズSSO、SCIMプロビジョニング、マルチテナンシー機能などを迅速に有効化できます。
B2Bの成長戦略を推進
リスクを抑え、市場投入を迅速化し、コアプロダクト開発へリソースを集中させながら、大企業顧客の獲得とオンボーディングを実現します。
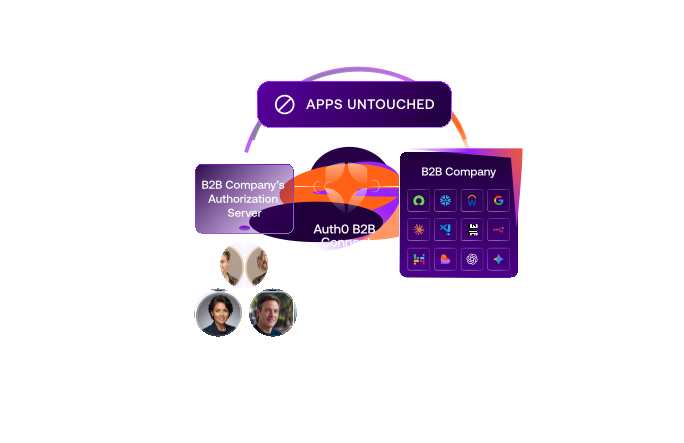
既存のアイデンティティソリューションを維持したまま導入
アイデンティティ基盤の全面的な移行なしでAuth0を導入できます。B2B Connectは既存のアイデンティティソリューションの上にレイヤーとして統合されるため、コアアプリに手を加える必要はありません。
ユーザーエクスペリエンスを維持
ダウンタイムなしで、既存顧客の運用やユーザー体験を現在のまま維持できます。
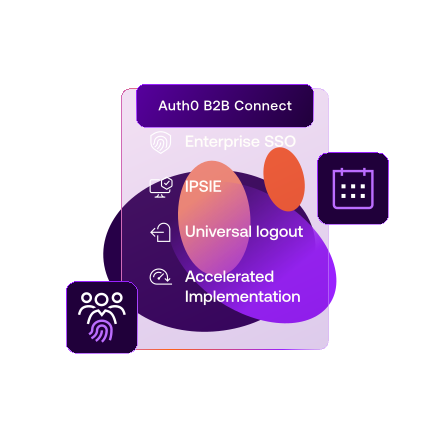
最短60日*でエンタープライズ対応を実現
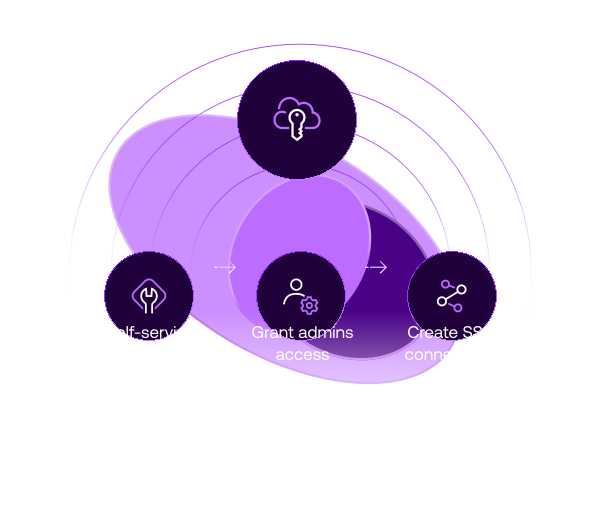
開発のオーバーヘッドなしでエンタープライズアイデンティティを追加できます。エンタープライズSSO、ユーザープロビジョニング、管理の委任を標準でサポートしています。

エンタープライズ 認証

ユーザー 管理

セルフサービス 機能

柔軟な 統合パターン

管理の 委任

高度な エージェント機能
よくある質問 (FAQ)
Auth0 B2B Connectとは何ですか?また、フル機能のAuth0 Platformとはどのように異なりますか?
Auth0 B2B Connectは、既存のSaaSアプリケーションにエンタープライズレベルのSSO、SCIMプロビジョニング、委任管理を追加する、コンポーザブルなアイデンティティレイヤーです。プラットフォームの完全な移行とは異なり、B2B Connectは既存の認証インフラストラクチャを維持したまま導入されるため、開発チームはダウンタイムなしで60日以内に本番稼働を実現できます。
現在のアイデンティティプロバイダー(IdP)を変更することなく、エンタープライズSSOとSCIMを追加できますか?
はい。Auth0 B2B Connectは、既存のIdPを置き換えるのではなく、維持したまま導入できるように設計されています。現在の認証レイヤーに手を加えることなく、エンタープライズSSOやSCIMプロビジョニングを追加できるため、移行のリスク、ダウンタイム、プロバイダー切り替えのコストを回避できます。このコンポーザブルなアプローチにより、商談や案件の進捗に合わせてエンタープライズ顧客を段階的にオンボーディングできます。
Auth0は、B2B SaaSアプリケーションのマルチテナンシーにどのように対応していますか?
Auth0はOrganizationsモデルを使用して、各エンタープライズ顧客に専用の独立したアイデンティティドメインを提供します。各組織(Organization)は、他のテナントに影響を与えることなく、独自のSSO接続、MFAポリシー、ユーザープロビジョニングルールを適用できます。この分離モデルにより、SaaSチームは単一のAuth0デプロイメントで、数十社から数千社のエンタープライズ顧客へとスケールできます。
Auth0 B2B Connectが標準でサポートしているコンプライアンス規格を教えてください。
Auth0 B2B Connectは、IPSIEのコンプライアンスに加えて、SOC 2 Type II、HIPAA、GDPRの要件にも標準で対応しています。IPSIEは、アプリケーション間のアイデンティティを保護するためのベンダーニュートラルなフレームワークを提供するため、B2B Connectは個別の認定評価プロセスを必要とすることなく、エンタープライズの既存のコンプライアンス態勢をサポートします。
Auth0 B2B Connectを使用してエンタープライズ対応になるまでに、どのくらいの時間がかかりますか?
Auth0 B2B Connectを使用することで、わずか60日でエンタープライズ対応を実現したチームもあります。B2B Connectは、既存の認証インフラストラクチャを維持したままコンポーザブルなレイヤーとして導入されるため、移行サイクルやダウンタイムの設定、既存のアイデンティティフローの再設計は不要です。60日間のタイムラインには、初期のエンタープライズ顧客向けのSSO接続、SCIMプロビジョニング、委任管理機能の設定が含まれます。
エンタープライズ顧客のIT管理者は、自社のSSOやプロビジョニングを管理できますか?
はい。Auth0 B2B Connectには委任管理が含まれており、各エンタープライズ顧客のIT管理者が、自社のSSO接続、SCIMプロビジョニング、ユーザーポリシーを直接設定・管理できます。これにより、SSO設定作業をサポート窓口から切り離し、エンタープライズ案件のオンボーディングにおける摩擦を軽減するとともに、各顧客はベンダー側の介入を必要とせずに、自社のアイデンティティ構成を完全に制御できます。
Auth0 B2B Connectは、AIエージェントの認証とM2Mトークンをサポートしていますか?
はい。Auth0 B2B Connectは、AIエージェントの認証用にマシンツーマシン(M2M)トークンをサポートしています。これにより、SaaSチームは自律型エージェントに明示的なアイデンティティを割り当て、最小権限のアクセスポリシーを適用できます。各エージェントは、必要な権限にスコープが限定された有効期間の短いトークンを受け取るため、APIキーの無秩序な拡散が抑制され、エージェントのアクティビティに関して明確な監査証跡が提供されます。
Auth0は、B2Bアプリケーションに対してどのようなアクセス制御モデルをサポートしていますか?
Auth0は、B2Bアプリケーション向けにロールベースのアクセス制御(RBAC)ときめ細かな認可をサポートしています。Organizationsモデルでは、各エンタープライズテナントが他のテナントに影響を与えることなく、独自のロールと権限を定義できます。より複雑なシナリオに対応するため、Auth0は外部の認可エンジンと統合して、属性ベースのアクセス制御(ABAC)とカスタムポリシーロジックをサポートしています。