

Configuration d’AWS SNS
Avant de configurer les notifications push, suivez les prérequis ci-dessous :- Créez une Platform Application SNS à l’aide de la console de gestion AWS et notez son ARN.
- Créez un AWS Access Key ID autorisé à créer des points de terminaison de Platform Application. Guardian crée automatiquement un point de terminaison de Platform Application avec le jeton d’appareil approprié dans le cadre d’une inscription réussie.
Configurer les notifications push avec AWS SNS
Pour recevoir des notifications push de Guardian, vous devez d’abord remplacer les paramètres SNS par défaut de Guardian. Vous pourrez ensuite configurer les notifications push pour Android et iOS.- Dans l’Auth0 Dashboard, accédez à Sécurité > Authentification multifacteur et sélectionnez Push via Auth0 Guardian. Si la méthode est inactive, sélectionnez la bascule en haut à droite pour l’activer.
- Sélectionnez Custom pour afficher des paramètres supplémentaires.
- Dans la section Service de notifications push, choisissez Amazon SNS.
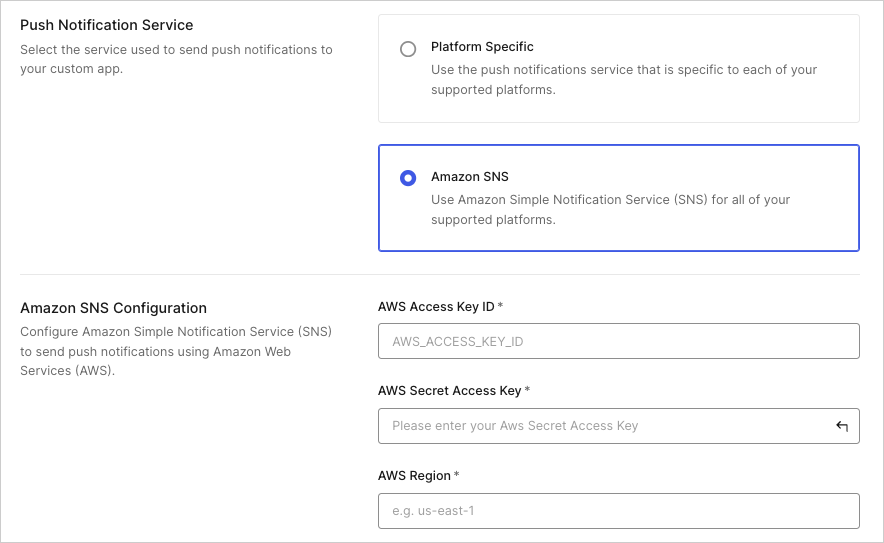
-
Dans la section Configuration d’Amazon SNS, renseignez les champs suivants :
- Sélectionnez Save pour enregistrer vos modifications.
Configurer les notifications push pour Android avec FCM
- Obtenir les identifiants FCM
- Configurer Auth0 Dashboard
Pour configurer les notifications push Android dans votre Auth0 Dashboard, commencez par récupérer les identifiants de votre serveur FCM. Pour plus de détails, consultez la documentation Firebase de Google.
- Accédez à la console Firebase et sélectionnez le projet approprié.
- Ouvrez le menu Settings et choisissez Service Accounts.
- Sélectionnez Generate New Private Key pour télécharger votre fichier d’identifiants.
Configurer les notifications push pour iOS à l’aide d’APNs
- Obtenir et convertir le certificat APN
- Configurer Auth0 Dashboard
Pour configurer les notifications push iOS dans votre Auth0 Dashboard, commencez par récupérer votre certificat APN, puis convertissez-le à un chiffrement moderne.Trousseau d’accès (Keychain Access) exporte les fichiers P12 avec un ancien chiffrement (RC2 et Triple DES). Comme Auth0 n’accepte pas les fichiers P12 qui utilisent un ancien chiffrement, vous devez convertir le fichier vers un chiffrement moderne (AES-256-CBC) avant de le téléverser. Pour effectuer la conversion, il vous faut OpenSSL 3.0 ou une version ultérieure. La commande
openssl fournie avec macOS est en fait LibreSSL, qui ne prend pas en charge les options utilisées dans les étapes suivantes. Sur macOS, vous pouvez installer OpenSSL avec Homebrew :- Générez un nouveau certificat APN à partir de votre compte de développeur Apple. Choisissez le type Apple Push Notification service SSL (Sandbox & Production). Pour le développement et les tests seulement, vous pouvez plutôt choisir Apple Push Notification service SSL (Sandbox).
- Installez le certificat en local.
-
Repérez le certificat dans votre application Trousseau d’accès (Keychain Access). Son nom dépend du type de certificat :
- Apple Push Notification service SSL (Sandbox & Production) :
Apple Push Services: {AppId} - Apple Push Notification service SSL (Sandbox) :
Apple Sandbox Push Services: {AppId}
- Apple Push Notification service SSL (Sandbox & Production) :
-
Exportez le certificat et la clé privée associée dans un fichier P12 (nom par défaut :
Certificates.p12). Lorsque Trousseau d’accès vous demande un mot de passe pour protéger les éléments exportés, laissez le champ du mot de passe vide. -
Convertissez
Certificates.p12pour utiliser un chiffrement moderne. Dans un terminal, accédez au dossier qui contient le fichier, puis exécutez les commandes suivantes :-
Définissez la variable shell
OPENSSLsur la commandeopensslinstallée par Homebrew, afin que les commandes suivantes n’utilisent pas LibreSSL. Si vous avez installé OpenSSL 3.0 ou une version ultérieure sans Homebrew, indiquez plutôt le chemin complet de son binaireopenssl.La commande$OPENSSL versionaffiche votre version d’OpenSSL. La sortie doit indiquer OpenSSL 3.0 ou une version ultérieure, et non LibreSSL. -
Extrayez le certificat et la clé privée dans un fichier intermédiaire
apns.pem. OpenSSL a besoin de l’option-legacypour lire l’ancien chiffrement. -
Créez un fichier
apns.p12doté d’un chiffrement moderne et sans mot de passe. Le nouveau fichier utilise le schéma de chiffrement par mot de passe 2 (PBES2) avec AES-256-CBC et un code d’authentification de message (MAC) SHA-256. -
Supprimez
apns.pem, puisqu’il contient votre clé privée non chiffrée :
-
Définissez la variable shell
-
Avant de téléverser
apns.p12, vérifiez son chiffrement. Exécutez la commande suivante dans la même session de terminal, pour que la variableOPENSSLsoit toujours définie :Vérifiez les trois lignes suivantes dans la sortie :- La ligne
MACaffichesha256. - Pour le certificat, la ligne
PKCS7 Encrypted dataaffichePBES2, PBKDF2, AES-256-CBC. - Pour la clé privée, la ligne
Shrouded KeybagaffichePBES2, PBKDF2, AES-256-CBC.
- La ligne
-
Supprimez
Certificates.p12et utilisezapns.p12comme certificat APN dans l’Auth0 Dashboard. Pour téléverser plutôt le certificat au moyen de la Management API d’Auth0, encodezapns.p12en base64 :Utilisez le résultat comme valeurp12lorsque vous appelez le terminal Update APNS Configuration. Comme ce terminal remplace l’ensemble de la configuration APNs, incluez aussi les valeursbundle_idetsandbox. Pour obtenir les valeurs actuelles, appelez le terminal Get APNS Push Notification Configuration.