

AWS SNS の設定
プッシュ通知を設定する前に、以下の前提条件を満たしてください。- AWS Management Console を使用して SNS Platform Application を作成 し、その ARN を控えておきます。
- Platform Application のエンドポイントを作成する権限を持つ AWS Access Key ID を作成します。Guardian は、登録が正常に完了すると、その一環として適切なデバイストークンを使用した Platform Application のエンドポイントを自動的に作成します。
AWS SNS を使用してプッシュ通知を設定する
Guardian からプッシュ通知を受け取るには、まず Guardian のデフォルトの SNS 設定を上書きする必要があります。その後、Android と iOS のプッシュ通知を設定できます。- Auth0 Dashboard で Security > Multi-factor Auth に移動し、Push via Auth0 Guardian を選択します。この方法が無効になっている場合は、右上のトグルを選択して有効にします。
- Custom を選択して、追加の設定を表示します。
- Push Notification Service セクションで、Amazon SNS を選択します。
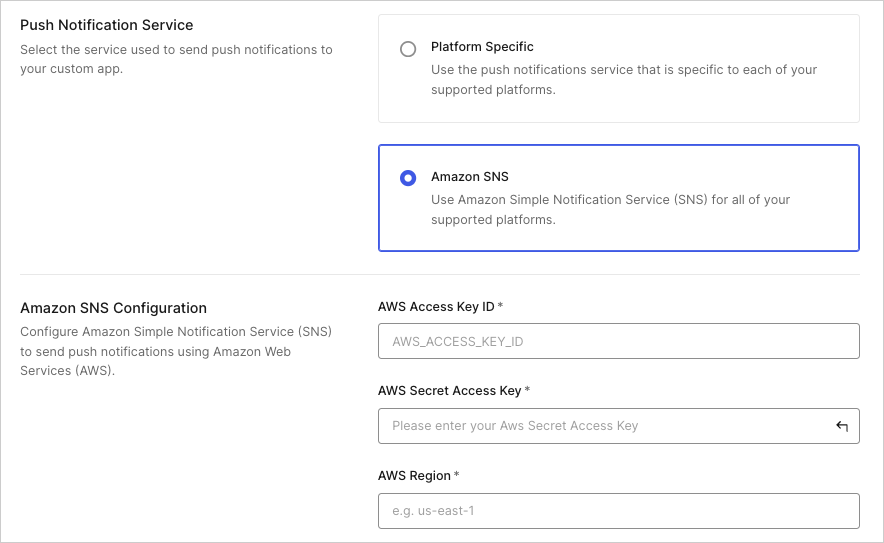
-
Amazon SNS Configuration セクションで、次の項目を入力します。
- Save を選択して変更を保存します。
FCM を使用して Android のプッシュ通知を設定する
- FCM の資格情報を取得する
- Auth0 Dashboard を設定する
Auth0 Dashboard で Android のプッシュ通知を設定するには、まず FCM サーバーの資格情報を取得します。詳細については、Google の Firebase ドキュメントを参照してください。
- Firebase Console に移動し、該当するプロジェクトを選択します。
- Settings メニューを開き、Service Accounts を選択します。
- Generate New Private Key を選択し、資格情報ファイルをダウンロードします。
APNs を使用して iOS のプッシュ通知を設定する
- APN証明書を取得して変換する
- Auth0 Dashboard を設定する
Auth0 DashboardでiOSのプッシュ通知を構成するには、まずAPN証明書を取得し、最新の暗号化方式に変換します。キーチェーンアクセスは、旧式の暗号化方式 (RC2およびTriple DES) でP12ファイルをエクスポートします。Auth0は旧式の暗号化方式のP12ファイルを受け付けないため、アップロードする前にファイルを最新の暗号化方式 (AES-256-CBC) に変換する必要があります。ファイルの変換には、OpenSSL 3.0以降が必要です。macOSに付属の
opensslコマンドは実際にはLibreSSLであり、以下の手順で使用するオプションに対応していません。macOSでは、HomebrewでOpenSSLをインストールできます。- Apple Developer アカウントで新しい APN 証明書を生成します。タイプには Apple Push Notification service SSL (Sandbox & Production) を選択してください。開発およびテストのみを目的とする場合は、代わりに Apple Push Notification service SSL (Sandbox) を選択することもできます。
- 証明書をローカル環境にインストールします。
-
キーチェーンアクセスで証明書を探します。証明書の名前は、その種類によって異なります。
- Apple Push Notification service SSL (Sandbox & Production):
Apple Push Services: {AppId} - Apple Push Notification service SSL (Sandbox):
Apple Sandbox Push Services: {AppId}
- Apple Push Notification service SSL (Sandbox & Production):
-
証明書と関連付けられた秘密鍵をP12ファイル (デフォルト名:
Certificates.p12) に書き出します。Keychain Accessで、書き出す項目を保護するためのパスワードの入力を求められた場合は、パスワードを空欄のままにしてください。 -
Certificates.p12を最新の暗号化方式に変換します。ターミナルでファイルが保存されているフォルダーに移動し、次のコマンドを実行します。-
以降のコマンドでLibreSSLが使われないよう、
OPENSSLシェル変数にHomebrewでインストールしたopensslコマンドを設定します。Homebrewを使わずにOpenSSL 3.0以降をインストールした場合は、代わりにそのopensslバイナリのフルパスを指定してください。$OPENSSL versionコマンドを実行すると、OpenSSLのバージョンが表示されます。LibreSSLではなく、OpenSSL 3.0以降と表示されていることを確認してください。 -
証明書と秘密鍵を中間ファイル
apns.pemに抽出します。従来の暗号化方式を読み取るには、OpenSSLで-legacyオプションを指定する必要があります。 -
最新の暗号化方式を使用した、パスワードなしの
apns.p12ファイルを作成します。新しいファイルでは、AES-256-CBCを用いたPassword-Based Encryption Scheme 2 (PBES2) と、SHA-256のメッセージ認証コード (MAC) が使用されます。 -
apns.pemには暗号化されていない秘密鍵が含まれているため、削除します。
-
以降のコマンドでLibreSSLが使われないよう、
-
apns.p12をアップロードする前に、暗号化方式を確認してください。OPENSSL変数が設定された状態を保つため、同じターミナルセッションで次のコマンドを実行します。出力に含まれる次の3行を確認してください:MAC行にsha256と表示されていること。- 証明書の
PKCS7 Encrypted data行にPBES2, PBKDF2, AES-256-CBCと表示されていること。 - 秘密鍵の
Shrouded Keybag行にPBES2, PBKDF2, AES-256-CBCと表示されていること。
-
Certificates.p12を削除し、Auth0 Dashboardではapns.p12をAPN証明書として使用します。 Auth0 Management APIを使用して証明書をアップロードする場合は、apns.p12をbase64でエンコードします:Update APNS Configurationエンドポイントを呼び出す際に、この出力をp12の値として使用します。このエンドポイントはAPNsの設定全体を上書きするため、bundle_idとsandboxの値も併せて指定してください。現在の値は、Get APNS Push Notification Configurationエンドポイントを呼び出して取得できます。