

Fonctionnement
Token Vault prend en charge les modèles d’échange de jetons suivants, selon votre type d’application.Échange de jeton de renouvellement
Utilisez l’échange de jeton de renouvellement lorsque votre application peut obtenir des jetons de renouvellement Auth0, comme c’est le cas des applications Web, mobiles ou natives. L’agent peut ainsi appeler des API externes même lorsque l’utilisateur n’utilise pas activement l’application.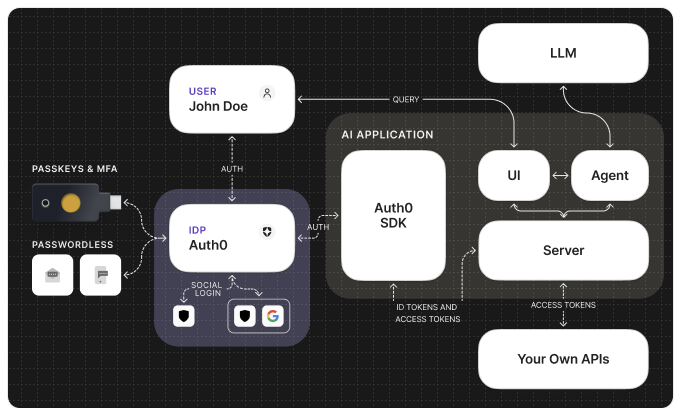
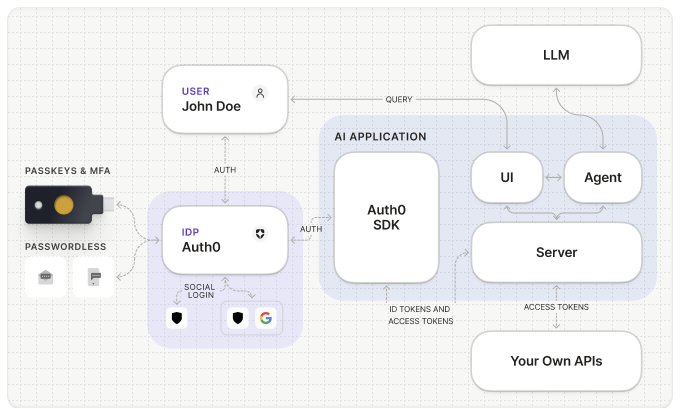
Token Vault avec des jetons de renouvellement
1
L’utilisateur connecte un fournisseur externe
L’utilisateur se connecte et autorise l’accès à un fournisseur externe (p. ex., Google) au moyen du flux Connected Accounts. Auth0 stocke les jetons d’accès et de renouvellement du fournisseur dans Token Vault.
2
L’agent demande un jeton d’accès externe
Lorsque l’agent doit appeler l’API externe, il effectue un échange de jeton de renouvellement : il transmet le jeton de renouvellement Auth0 au terminal
/oauth/token afin de récupérer le jeton d’accès du fournisseur externe dans Token Vault.3
Token Vault renvoie le jeton d’accès externe
Auth0 valide le jeton de renouvellement, repère le jeton externe stocké et renvoie à l’agent le jeton d’accès du fournisseur externe.
4
L’agent appelle l’API externe
L’agent utilise le jeton d’accès externe pour appeler l’API tierce au nom de l’utilisateur, puis renvoie la réponse à ce dernier.
Si votre application utilise Organisations, authentifiez l’utilisateur auprès de l’organisation cible avant d’autoriser le fournisseur externe au moyen de Connected Accounts. Les organisations déterminent le contexte de la session, mais Token Vault échange toujours les jetons pour l’utilisateur connecté, à titre individuel.
Échange de jeton d’accès
Utilisez l’échange de jeton d’accès lorsque votre application ne peut pas obtenir de jetons de renouvellement, comme c’est le cas des applications monopages (SPA), des agents sans interface et des CLI. L’API côté serveur effectue l’échange de jetons à l’aide d’un Client API personnalisé qui lui est associé.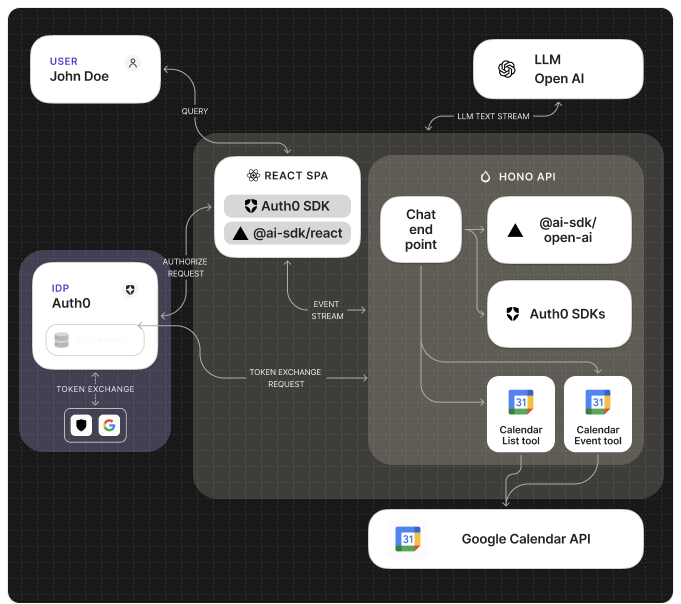
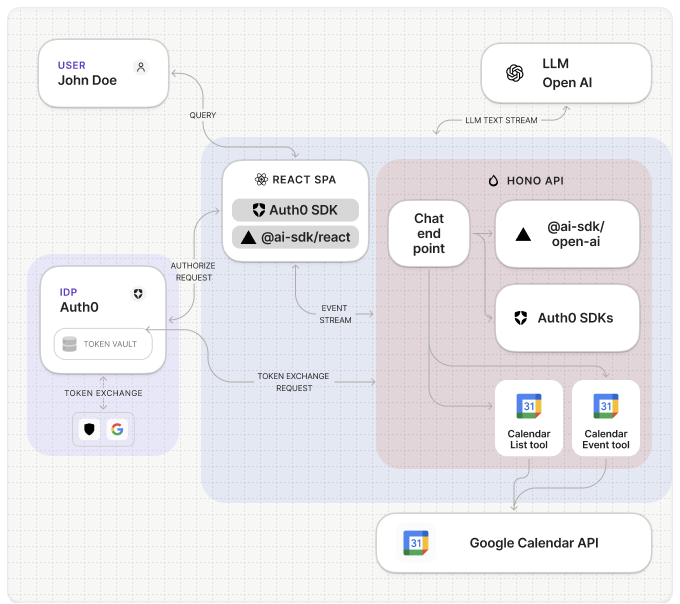
Token Vault avec des jetons d’accès
1
L’utilisateur connecte un fournisseur externe
L’utilisateur se connecte et autorise l’accès à un fournisseur externe au moyen du flux Connected Accounts. Auth0 stocke les jetons du fournisseur dans Token Vault.
2
La SPA appelle l’API côté serveur avec le jeton d’accès Auth0
La SPA transmet le jeton d’accès Auth0 dans l’en-tête
Authorization lorsqu’elle appelle l’API côté serveur. Le serveur valide la signature, l’émetteur, le public, l’expiration et les permissions du jeton.3
Le serveur effectue l’échange de jeton d’accès
Le serveur utilise un Client API personnalisé — configuré avec le même identifiant que l’API côté serveur — pour échanger le jeton d’accès Auth0 contre le jeton d’accès du fournisseur externe au moyen du terminal
/oauth/token.4
Token Vault renvoie le jeton d’accès externe
Auth0 valide la requête, repère le jeton externe stocké et renvoie le jeton d’accès du fournisseur externe au serveur.
5
L’agent appelle l’API externe
Le serveur utilise le jeton d’accès externe pour appeler l’API tierce au nom de l’utilisateur, puis lui renvoie la réponse.
Connexions
Auth0 prend en charge les fournisseurs externes sociaux et d’entreprise les plus populaires, comme Google, GitHub, Slack et bien d’autres. Une fois que l’utilisateur s’est connecté et a autorisé l’accès au fournisseur externe, son compte est ajouté à Auth0 en tant que connexion Token Vault. Grâce à Token Vault, les agents d’IA peuvent accéder de façon sécurisée à des API externes (tierces) au moyen de connexions autorisées afin d’effectuer des tâches au nom de l’utilisateur, par exemple :- Lire l’agenda Google d’un utilisateur pour planifier une réunion.
- Accéder aux documents Microsoft d’un utilisateur pour les résumer.
- Se connecter à un CRM comme Salesforce pour obtenir des renseignements sur les clients.


