
Permettez aux clients MCP de se connecter en toute sécurité aux serveurs MCP grâce à OAuth 2.1 et OpenID Connect, avec l’authentification des utilisateurs, un accès contrôlé aux API, l’enregistrement des clients fondé sur des normes et l’échange de jetons limité par permissions.
Le Model Context Protocol (MCP) est une norme ouverte qui permet de connecter des applications d’IA à des sources de données, à des outils et à des flux de production externes au moyen d’une interface uniforme. Grâce à lui, les agents peuvent utiliser vos applications SaaS et vos API internes, exécuter des flux de production propres à votre organisation et réutiliser des intégrations existantes plutôt que de concevoir des solutions ponctuelles.
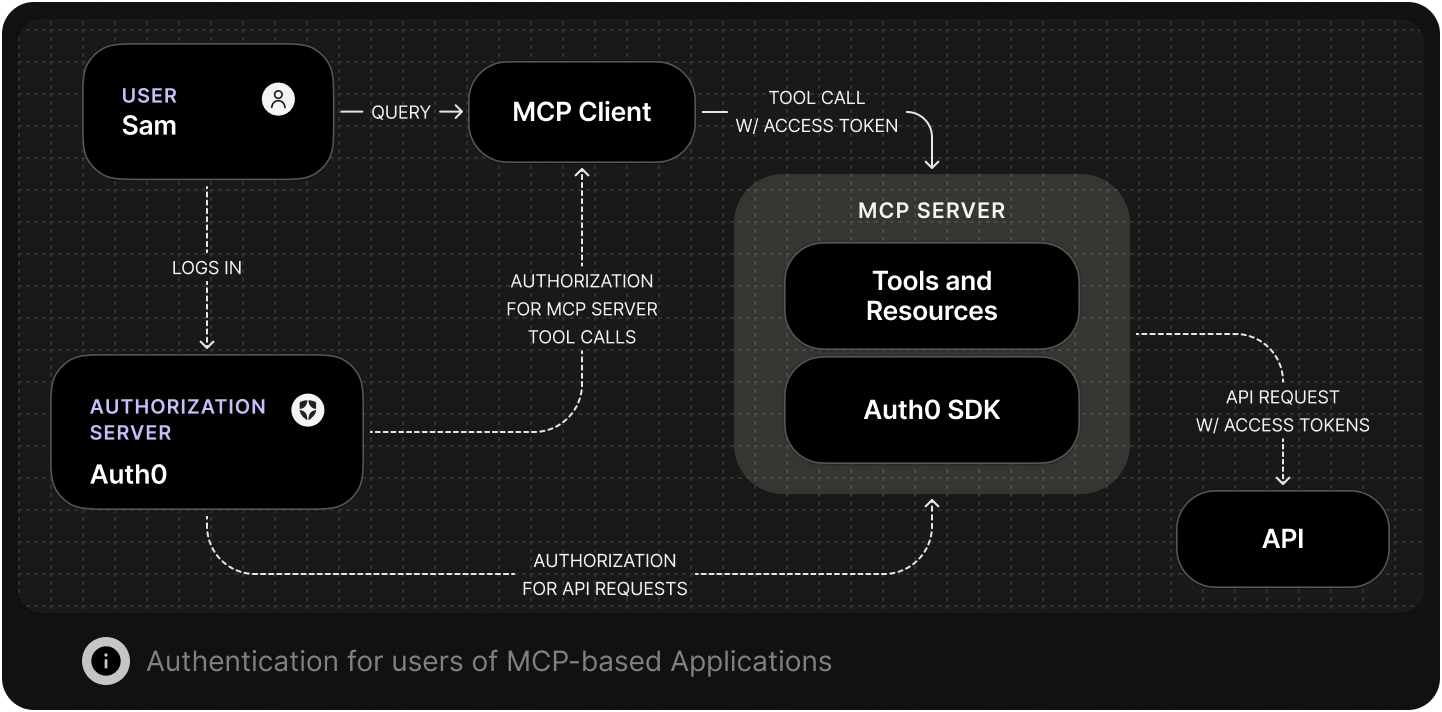
Diagramme MCPDiagramme MCP
Auth for MCP d’Auth0 permet aux développeurs de mettre en œuvre facilement et en toute sécurité les volets d’autorisation de la spécification MCP grâce à OAuth 2.1 et OpenID Connect. La solution offre la connexion, la découverte et l’enregistrement des clients fondés sur des normes, des jetons limités aux ressources ainsi que l’échange de jetons. Vous pouvez ainsi contrôler quels agents se connectent, à quelles ressources ils ont accès et quelles actions ils peuvent effectuer.

Accéder à un serveur MCP protégé

Lorsqu’un serveur MCP est protégé par Auth0, les clients et les agents d’IA doivent d’abord obtenir un jeton d’accès OAuth 2.0 pour y accéder. Auth0 gère le flux d’autorisation : il s’assure que l’utilisateur s’authentifie auprès du fournisseur d’identité de son choix (Okta, Entra ID, Ping, Google Workspace, etc.) et qu’il délègue des autorisations limitées à l’agent. Le client MCP utilise ensuite le jeton émis pour appeler le serveur. Auth0 se charge de l’authentification, de l’émission des jetons et de la délégation des autorisations. Le serveur MCP, quant à lui, valide le jeton et applique les décisions d’autorisation qu’il contient.

En savoir plus sur les avantages d'Auth for MCP

Découverte des métadonnées et enregistrement des clients pour MCP

Enregistrez les clients et les serveurs MCP au moyen de mécanismes de découverte et d’enregistrement conformes aux normes, afin que les agents se connectent uniquement à des ressources approuvées. Auth0 valide les métadonnées du client, émet les identifiants du client et expose les points de terminaison de découverte nécessaires. Les clients MCP peuvent ainsi trouver le bon serveur d’autorisation et demander des jetons sans aucune configuration manuelle.

Apprendre à enregistrer votre application cliente MCP

Appeler des API internes au nom d’un utilisateur

Lorsqu’un agent d’IA se connecte à votre serveur MCP, le serveur peut avoir besoin d’appeler vos API internes pour lire des données ou déclencher des flux de production. Ces API nécessitent des jetons qui reflètent l’identité de l’utilisateur et ce que le serveur est autorisé à faire. Auth0 met en œuvre l’échange de jetons On-Behalf-Of pour permettre cette délégation. Le serveur MCP échange le jeton reçu du client contre un nouveau jeton d’accès de courte durée, dont les permissions sont limitées à l’API interne. Ainsi, les serveurs MCP peuvent appeler des API internes au nom des utilisateurs, tandis qu’Auth0 émet les accès et les gère de manière centralisée.

Utilisez ce démarrage rapide pour appeler des API internes au nom d’un utilisateur à partir de votre serveur MCP

Appeler des API tierces au nom d’un utilisateur

Les serveurs MCP connectent souvent des agents d’IA à des services tiers comme Google, Microsoft, Jira ou Notion. Le Token Vault d’Auth0 prend en charge ces intégrations en gérant l’émission, le stockage, la rotation et la révocation des jetons pour les API externes. Token Vault élimine la gestion manuelle des informations d’identification et permet d’étendre facilement la connectivité MCP à l’ensemble de l’écosystème SaaS moderne.

Premiers pas

Pour commencer à utiliser Auth for MCP dans votre serveur MCP, consultez les ressources suivantes :

Guides de démarrage rapide

Autorisation pour votre serveur MCP

Appeler des API internes au nom d'un utilisateur

Guides

Enregistrer votre application client MCP

Profil de compatibilité du paramètre resource

Tester votre serveur MCP avec MCP Inspector

Cloudflare MCP

Exemples d’applications

Task Vantage

MCP avec Token Vault

MCP avec l'échange On-Behalf-Of

Exemples MCP

Trousses SDK

SDK JS

SDK Python