

resource conforme aux normes, tel que défini dans la RFC 8707. Jusqu’à présent, l’Authentication API d’Auth0 utilisait le paramètre audience pour désigner le serveur de ressources (API) cible. Ce document présente le nouveau paramètre resource et explique comment activer le nouveau profil de compatibilité.
Activer le profil de compatibilité du paramètre resource
To use theresource parameter in your access tokens and the iss claim to identify your authorization server, you need to enable two toggles in the Auth0 Dashboard:
- Navigate to Settings on the left sidebar.
- Select Advanced in the top right corner.
- Scroll down to the Settings section and enable the following toggles:
- Resource Parameter Compatibility Profile: Enables support for the
resourceparameter in authorization requests, allowing access tokens to be scoped to a specific API. - Include Issuer in Authorization Responses: Includes the
issparameter identifying the authorization server in authorization responses, helping clients defend against mix-up attacks.
- Resource Parameter Compatibility Profile: Enables support for the
Fonctionnement
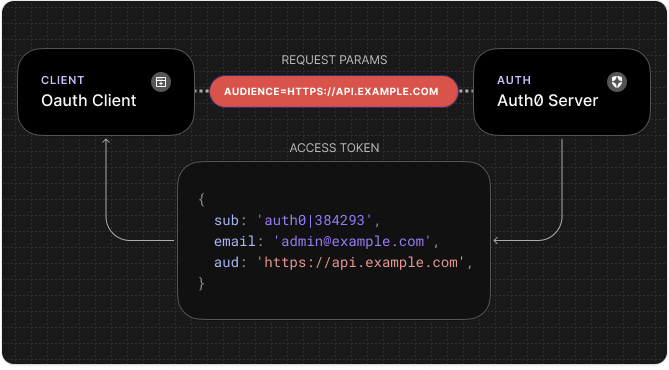
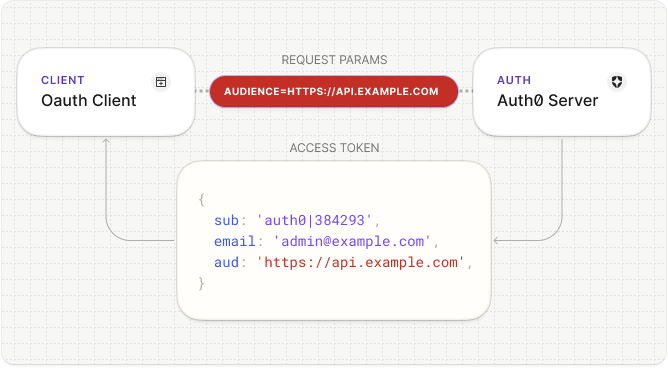
Lorsqu’il est désactivé, le profil de compatibilité du paramètre resource ne modifie rien au fonctionnement actuel et seul le paramètreaudience est utilisé dans le jeton d’accès Auth0.
resource, s’il est présent, pour définir le public du jeton.
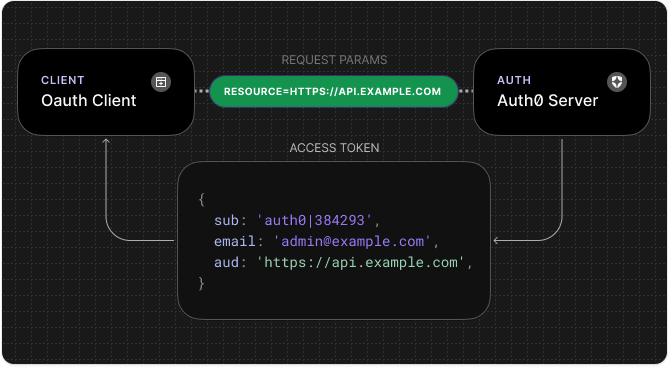
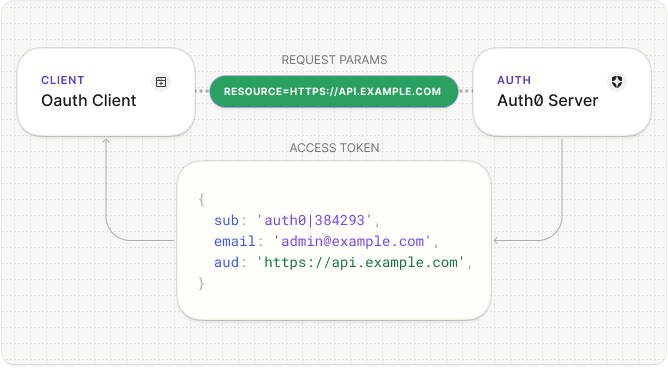
resource et audience sont tous deux présents, c’est tout de même audience qui est utilisé. Auth0 ne transmet pas resource aux fournisseurs d’identité (IdP) en amont. En savoir plus.
La RFC 8707 exige que le paramètre resource soit un URI absolu. Pour vous conformer à la RFC 8707, nous vous recommandons de définir les identifiants de vos serveurs de ressources (identifiants d’API) sous forme d’URI. La spécification d’autorisation MCP exige également que l’identifiant de votre serveur MCP soit un URI absolu.
Flux pris en charge
Le paramètreresource est pris en charge dans les flux suivants :
- Flux d’autorisation standard (
/authorize) - Pushed Authorization Requests (PAR)
- Requêtes d’autorisation sécurisées par JWT (JAR)
- Client-Initiated Backchannel Authentication (CIBA)
- Type d’autorisation par jeton d’actualisation
Transfert du paramètre resource au fournisseur d’identité (IdP) en amont
Lors d’une fédération avec un IdP en amont, Auth0 permet aux clients initiateurs de transférer des paramètres. Comme l’indique la documentation,resource fait partie des paramètres pouvant être transférés aux IdP en amont.
La norme RFC 8707 exige que le paramètre resource soit un URI absolu. Pour vous conformer à la norme RFC 8707, nous vous recommandons de définir les identifiants de vos serveurs de ressources (identifiants d’API) sous forme d’URI. Pour éviter toute fuite d’information sur le jeton d’accès, Auth0 ne transfère pas le paramètre resource aux IdP en amont lorsque le profil de compatibilité du paramètre resource (Resource Parameter Compatibility Profile) est activé.
-
Compatibilité du paramètre resource désactivée (comportement par défaut) :
resourceest disponible comme paramètre d’IdP en amont.
-
Compatibilité du paramètre resource activée :
resourcen’est pas disponible comme paramètre d’IdP en amont et ne sera pas transféré.
Si vous transmettez le paramètre resource à un IdP en amont, le profil de compatibilité du paramètre resource ne doit pas être activé.