始める前に
Unified Phone Experienceに移行するには、次のいずれかを満たしている必要があります。
- テナントで多要素認証 (MFA) のSMS、音声、またはSMS+音声通知が有効化され、設定済みであること、または
- テナントでパスワードレスSMSが有効化され、設定済みであること
テナントレベルのプロバイダーでは、電話メッセージが正常に送信されたかどうかについて、Auth0からエンドユーザーへのフィードバックは提供されません。問題をトラブルシューティングするには、テナントログを確認してください。
電話プロバイダーを更新する
Unified Phone Experience を使用するには、次の対応が必要です。- 現在の設定を確認する
-
プロバイダーを設定する:
- Twilio を設定する
- カスタム電話プロバイダーを設定する
- 電話認証要素と配信方法を更新する
- エンドポイントを更新する
- Auth0 Actions のトリガーを更新する
現在の設定を確認する
- 現在の MFA 設定を確認するには、Auth0 Dashboard > Security > Multi-factor Auth に移動します。
- Phone Message を選択します。
-
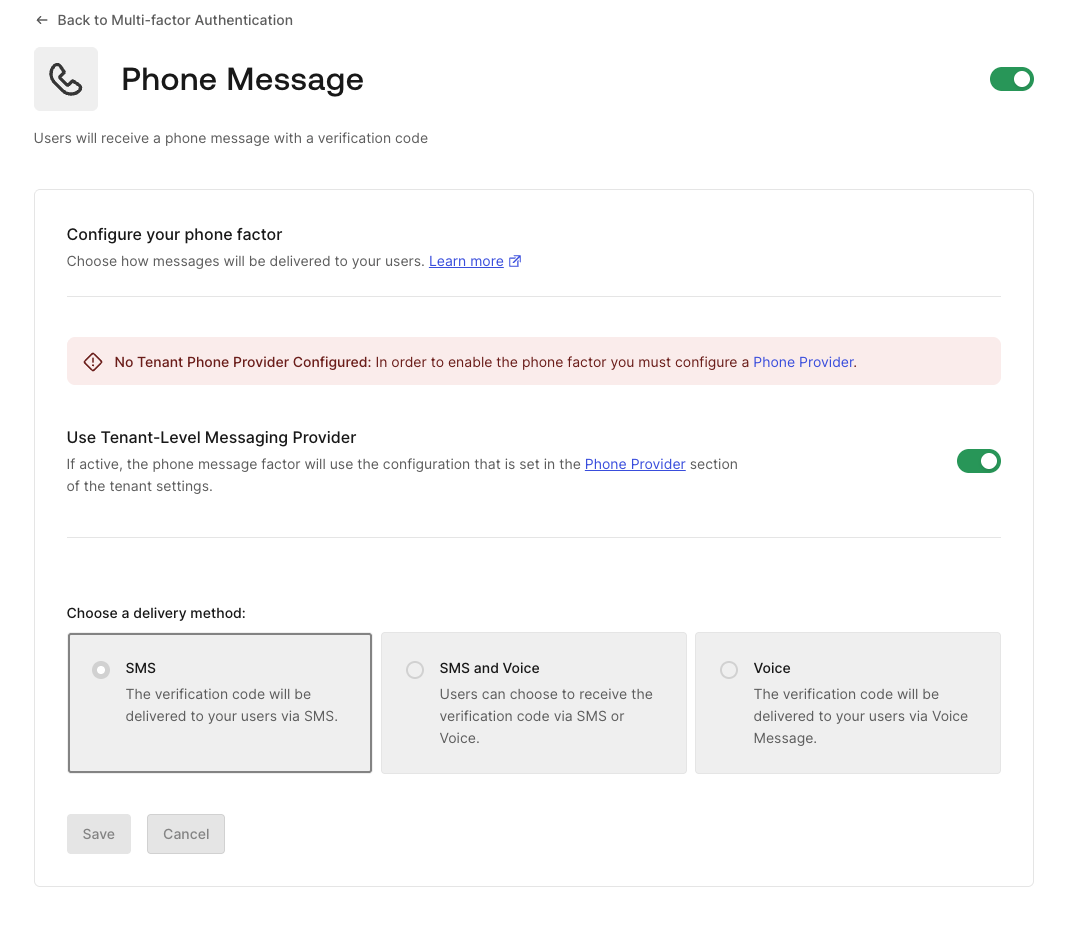
新しい Auth0 テナントでは Unified Phone Experience を利用でき、テナントの電話プロバイダーを設定するよう促すバナーが表示されます。
-
2025 年 3 月より前からある既存のテナントでは、Unified Phone Experience に加えて、多要素認証 (MFA) 用の SMS and Voice 通知も設定できます。
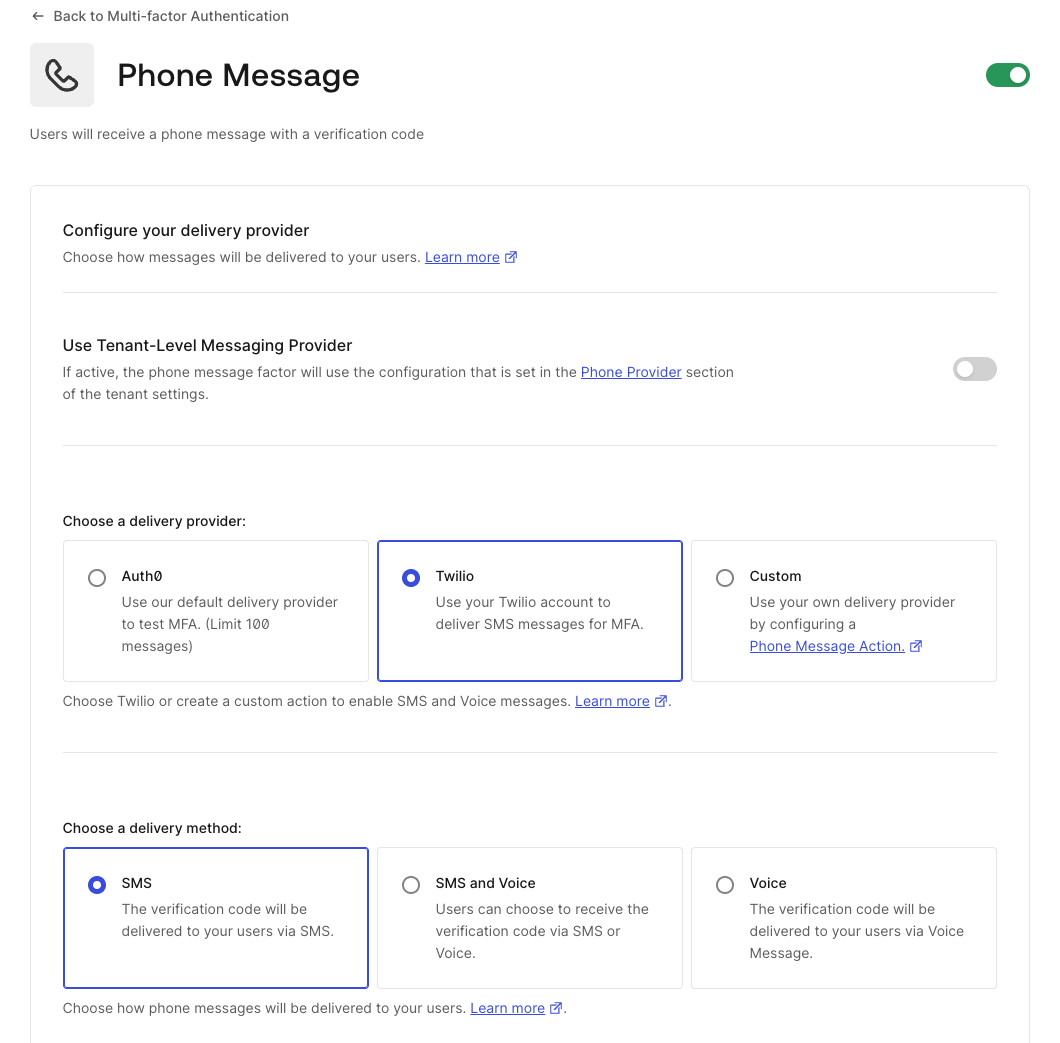
Auth0 では Unified Phone Experience の使用を推奨しています。電話プロバイダーの設定に 多要素認証 (MFA) の SMS and Voice 通知 を使用する必要があり、Use Tenant-Level Messaging Provider の切り替えが表示されない場合は、Auth0 Support にお問い合わせください。
- テナント設定を確認するには、Auth0 Dashboard > Tenant Settings に移動します。
- Advanced を選択します。
- Unified Phone Experience を探します。
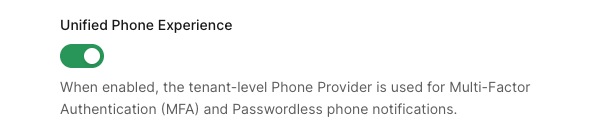
- 必要に応じて有効にします。
Twilio をテナントレベルのプロバイダーとして設定する
多要素認証の電話プロバイダーとして Twilio を使用している場合は、Twilio SID と AuthToken を Unified Phone Experience に追加する必要があります。Twilio SID は既存の設定からコピーできますが、AuthToken の値は Twilio から取得する必要があります。- Branding > Phone Provider に移動します。
-
プロバイダーを選択して設定します。
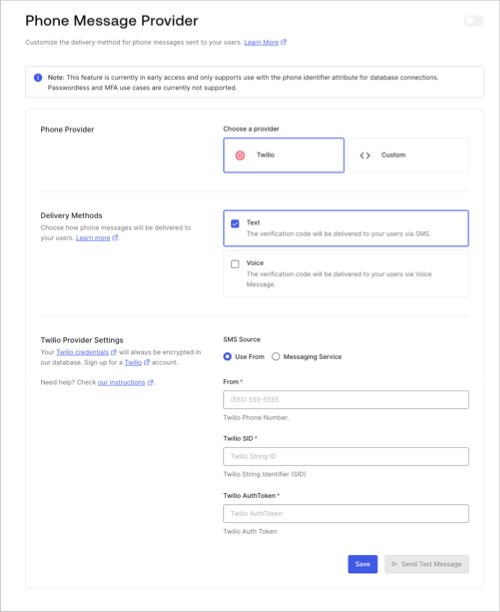
- 電話プロバイダーとして Twilio を選択します。
- 配信方法を選択します。
-
Twilio の設定を入力します。
必要な MFA 認証要素は、テナントレベルで設定する配信方法のサブセットである必要があります。
- 変更を保存します。
- Send Test Message を選択して、本番環境で使用する前にテナントレベルのプロバイダーをテストします。
-
テナントレベルのプロバイダーを有効にします。
- MFA の場合は、Security > Multi-factor Auth > Phone Message. に移動します。
- Use Tenant-level Messaging Provider を選択します。
- 変更を保存します。
Auth0 Actions を使用してカスタムプロバイダーを設定する
Unified Phone Experience では、カスタムの電話通知にsend-phone-message トリガー を使用する代わりに、電話通知には custom-phone-provider トリガー を使用します。
以下の理由から、send-phone-message トリガー を custom-phone-provider トリガー に直接移行することはできません。
- メッセージタイプと通知タイプの間に 1:1 の対応関係はありません。
-
send-phone-messageトリガー に関連付けられた secrets や dependencies を移行すると、セキュリティ上の懸念が生じたり、テナントでの動作に影響が出たりする可能性があります。 -
Actions は複数のトリガーをサポートできるため、移行が難しい場合があります。たとえば、Actions は
send-phone-messageトリガーとpost-loginトリガーの両方をサポートできます。 -
send-phone-messageトリガー とcustom-phone-providerトリガー では、サポートされるイベントタイプが異なります。send-phone-messageは SMS and Voice のメッセージタイプをサポートします。詳しくは、Action triggers: send-phone-message Event Object を参照してください。custom-phone-providerは、otp_verify、otp_enroll、blocked_account、change_password、password_breachの通知タイプをサポートします。詳しくは、Actions triggers: custom-phone-provider Event Object を参照してください。
- カスタム電話プロバイダーごとに設定できる Action は 1 つだけです。すでにカスタム電話プロバイダーに Action を設定している場合は、新しい Action に関連付ける前に、必ず無効にする必要があります。
send-phone-message を新しい custom-phone-provider に置き換える必要があります。
主要なペイロード
主要なペイロード
リクエストデータ
リクエストデータ
テナントデータ
テナントデータ
アプリケーションデータ
アプリケーションデータ
ユーザーデータ
ユーザーデータ
MFA custom-phone-provider を設定する
MFA custom-phone-provider トリガーを設定するには、次の手順に従います。
- Branding > Phone Provider に移動します。
-
プロバイダーを選択します。
- Custom を選択します。
- Provider Configuration で、埋め込みコードエディターに翻訳した
send-phone-messageAction コードを追加します。
- 変更を Save します。
- 本番環境で使用する前に、Send Test Message を選択してテナントレベルのプロバイダーをテストします。
- Security > Multi-factor Auth > Phone Message に戻り、Use Tenant-level Messaging Provider を有効にします。
- 変更を Save します。
MFA の 電話認証要素 と 配信方法 を更新する
Auth0 Dashboard でテナントレベルのプロバイダーを有効にしていない場合、MFA 用の電話認証要素である SMS と音声を設定することはできません。
Unified Phone Experience への移行中に、現在のテナントレベルの電話プロバイダーの配信方法を別の種類に変更したい場合は、設定の変更が必要になることがあります。
Management APIでGuardianエンドポイントを更新する
Unified Phone Experienceでは、通知に専用のエンドポイントを使用します。これまでAuth0 Guardianをプッシュ通知やワンタイムパスワードに使用していた場合は、新しいPhone Provider Brandingエンドポイントを使用するよう設定を更新する必要があります。 以下のGuardianエンドポイントは、Unified Phone Experienceでは機能しなくなります。
Guardianエンドポイントを、新しいPhone Provider Brandingエンドポイントとスコープに置き換えてください。
以下のGuardianエンドポイントはUnified Phone Experienceでも引き続き機能するため、更新する必要はありません。
電話プロバイダーを無効にする
Unified Phone Experience を設定した後で無効にすると、MFA を含む電話プロバイダーとの既存の連携が利用できなくなる可能性があります。