

AI agentユーザー向けの認証
Auth0を使用すると、ユーザーは次の方法で安全にログインできます。- ユーザー名とパスワード
- パスワードレスとパスキー
- ソーシャルログインとエンタープライズログイン
- B2B AIアプリケーション向けの企業の認証情報とシングルサインオン (SSO)
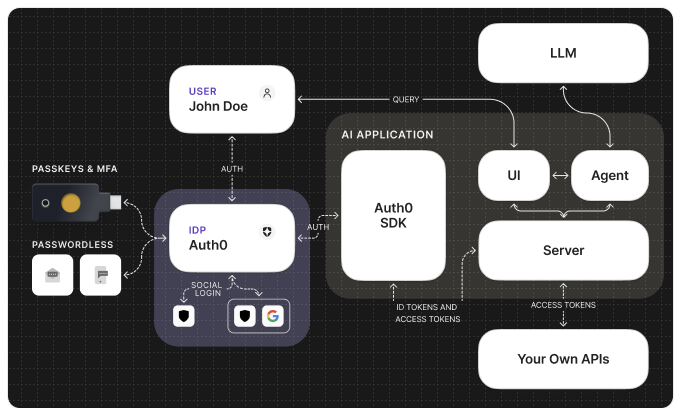
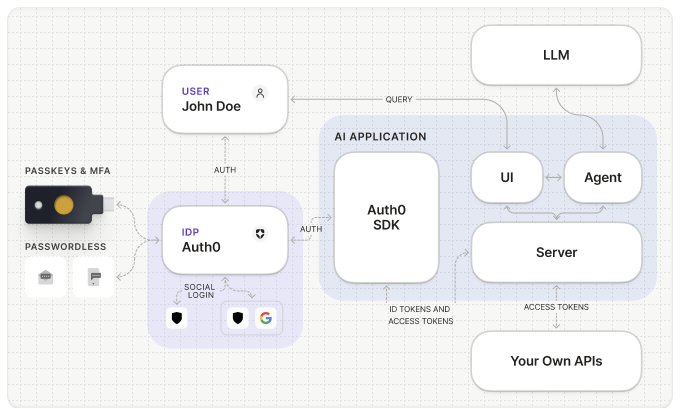
Auth0の認証フロー
AI agentとAPIアクセスのための認証
Auth0を使用すると、サービスに自律的にアクセスするAI agentにも認証を拡張できます。- マシンツーマシン認証:AI agentやバックエンドサービスの場合は、クライアントの資格情報フロー、相互TLS (mTLS) 、またはPrivate Key JWTを使用して、APIで直接認証します。
- 委任された認可:AI agentがユーザーに代わって動作する場合は、On-Behalf-Ofトークン交換を使用して自社のAPIを呼び出すか、Token Vaultによるさまざまなトークン交換を使用して、ユーザーに代わって外部のAPIを呼び出します。
AI agent向けのユーザーログインフロー
Auth0では2種類のログインフローを提供しています。- ユニバーサルログイン (推奨) :ユーザーは、Auth0がホストする安全なログインページへリダイレクトされます。アプリケーションが認証情報を直接扱うことはなく、MFA、パスワードポリシー、IDプロバイダー接続を標準でサポートしています。クライアント側でレンダリングする、完全にカスタマイズしたログインスクリーンにも対応しています。
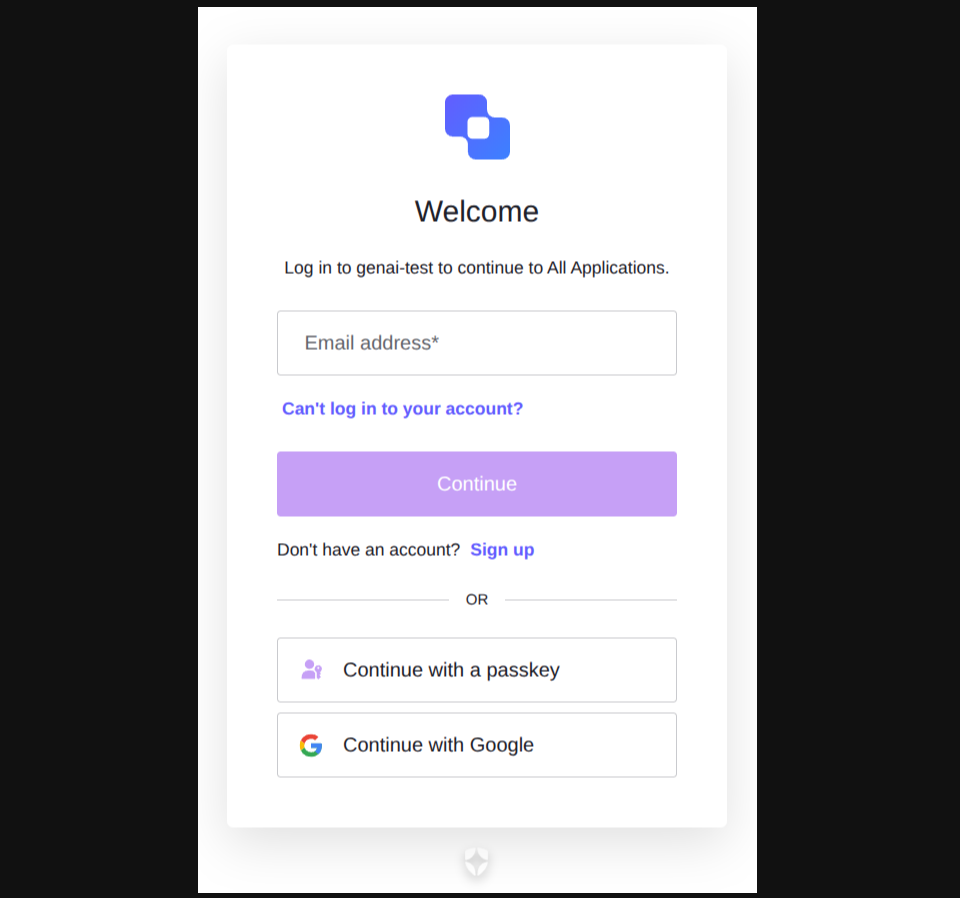
Auth0のユニバーサルログインスクリーン
- 埋め込みログイン:ログインUIをアプリケーションに直接組み込むため、ブランディングを自由に制御できます。ただし、認証情報の入力や安全な通信はチーム側で処理する必要があり、保守もより複雑になります。厳しく管理された環境で使う、特殊な社内ツールに適しています。