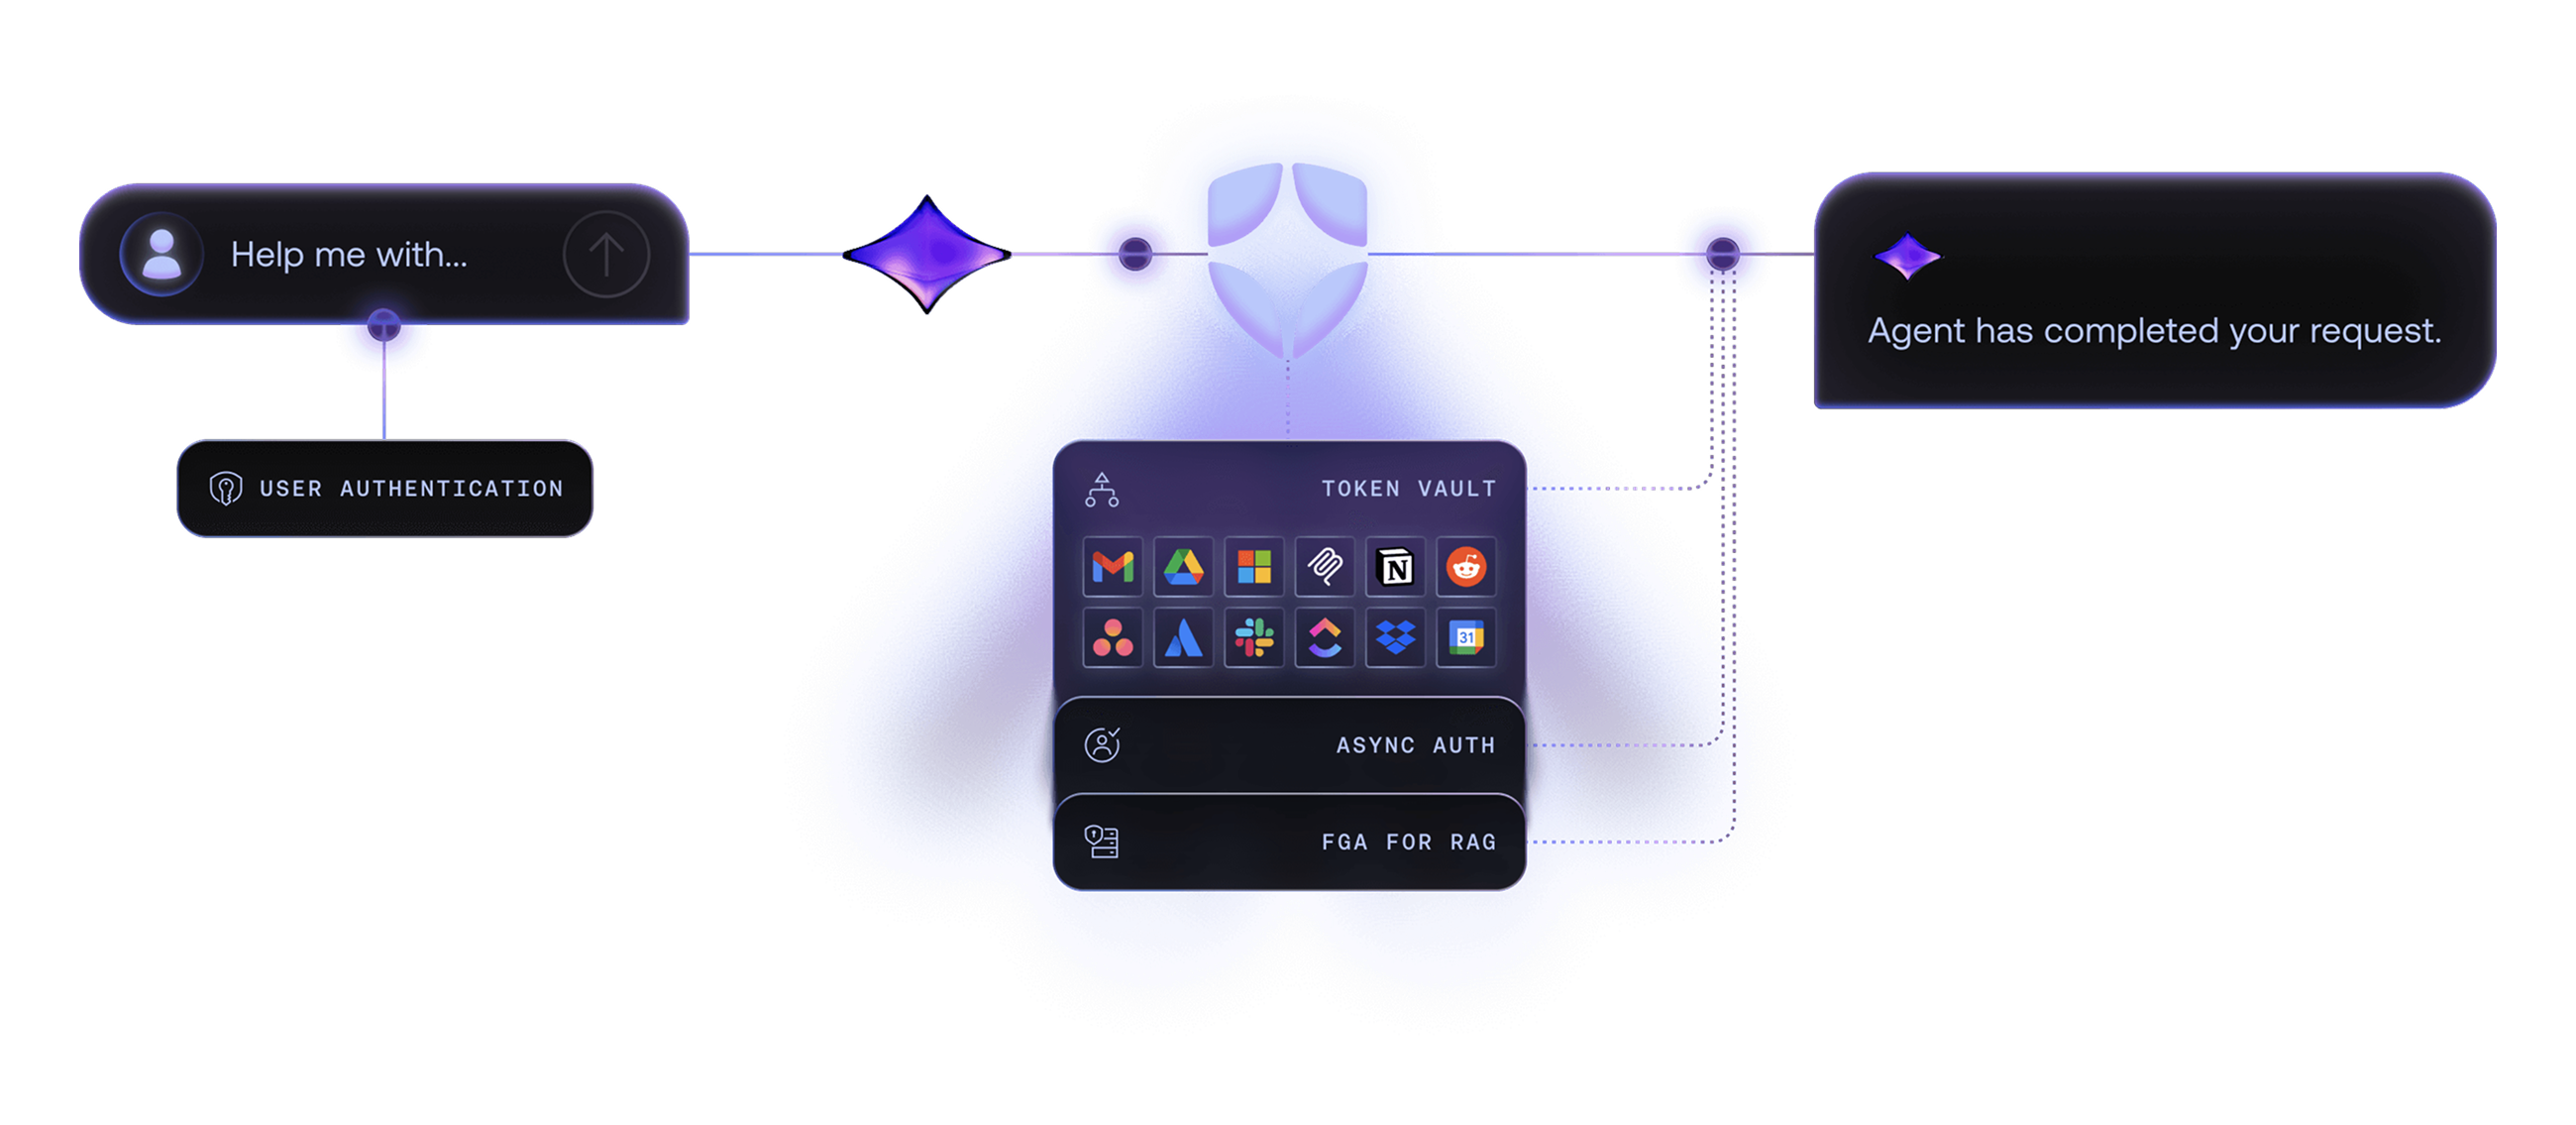
Auth0でAI agentを保護しましょう。ユーザーの認証、OAuth 2.0によるユーザーに代わったAPI呼び出し、CIBAを使ったヒューマンインザループ制御の実装、RAGパイプラインでのドキュメントレベルのアクセス制御の適用が可能です。

AI Identity for B2Bの図

ユーザー認証

Auth0のユニバーサルログインをAI agentに組み込むことで、ユーザーのアイデンティティを検証できます。ソーシャル、エンタープライズ、カスタムのIDプロバイダーにも対応しています。OAuth 2.0やOpenID Connectなどの標準規格を活用して、対話型とヘッドレス型のどちらのAI agentも安全に保護できます。詳細はこちら。

ユーザーに代わってファーストパーティAPIを呼び出す

OAuth 2.0を使用して、AI agentがユーザーに代わってファーストパーティAPIを安全に呼び出せるようにします。これによりユーザーのコンテキストが維持されるため、エージェントがユーザーデータに広範かつ無制限にアクセスすることを防げます。詳細はこちら。

ユーザーに代わってサードパーティ API を呼び出す

AI agent を Google、Slack、GitHub などの外部ツールやサービスに安全に接続できます。Auth0 の Token Vault が API トークンの取得・保存・更新を管理するため、エージェントは機密性の高い認証情報や API キーを直接扱うことなく、サードパーティ API とやり取りできます。詳細はこちら。

非同期認可

長時間かかる処理や、ユーザーの同意が必要な処理に対して「ヒューマン・イン・ザ・ループ」のワークフローを実装します。CIBA (クライアント起点のバックチャネル認証) などの標準規格を使用すると、ユーザーがアプリケーションを操作していないときでも、エージェントはプッシュ通知、SMS、またはメールで機密性の高いオペレーションの承認をリクエストできます。詳細はこちら。

RAGの認可

Auth0 FGAを使用して、検索拡張生成 (RAG) パイプラインにきめ細かなドキュメントレベルのアクセス制御を適用します。これにより、大規模言語モデル (LLM) がレスポンスを生成する際には、現在のユーザーに閲覧が認可されたデータのみが使用されるため、機密データの漏洩を防ぎ、コンプライアンスを確保できます。詳細はこちら。

はじめに

AI agentに認証と認可を実装する方法については、クイックスタートガイドのステップバイステップのチュートリアルをご覧ください。

サンプルアプリケーション

サンプルアプリケーションとテンプレートをぜひご覧ください。

フレームワークとSDK

AI Identity for B2Bが対応しているさまざまなフレームワーク向けのSDKをご覧ください。