

Auth0の拡張にはアクションをご利用ください:
- アクションの詳細については、「Auth0 Actionsの仕組みを理解する」をお読みください。
- 移行方法については、「ルールからアクションに移行する」をお読みください。
ルールの仕組み
ルールは、ユーザーがアプリケーションに認証するときに実行される JavaScript 関数です。認証プロセスが完了すると実行され、Auth0 の機能をカスタマイズしたり拡張したりするために利用できます。セキュリティ上の理由から、ルールのコードはサンドボックス内で、他の Auth0 テナントのコードから隔離された状態で実行されます。ルールはトークンのリフレッシュフロー中にも実行されます。詳しくは、Refresh Tokens を参照してください。 Auth0 でルールを使用する場合、認証トランザクションのフローは次のようになります。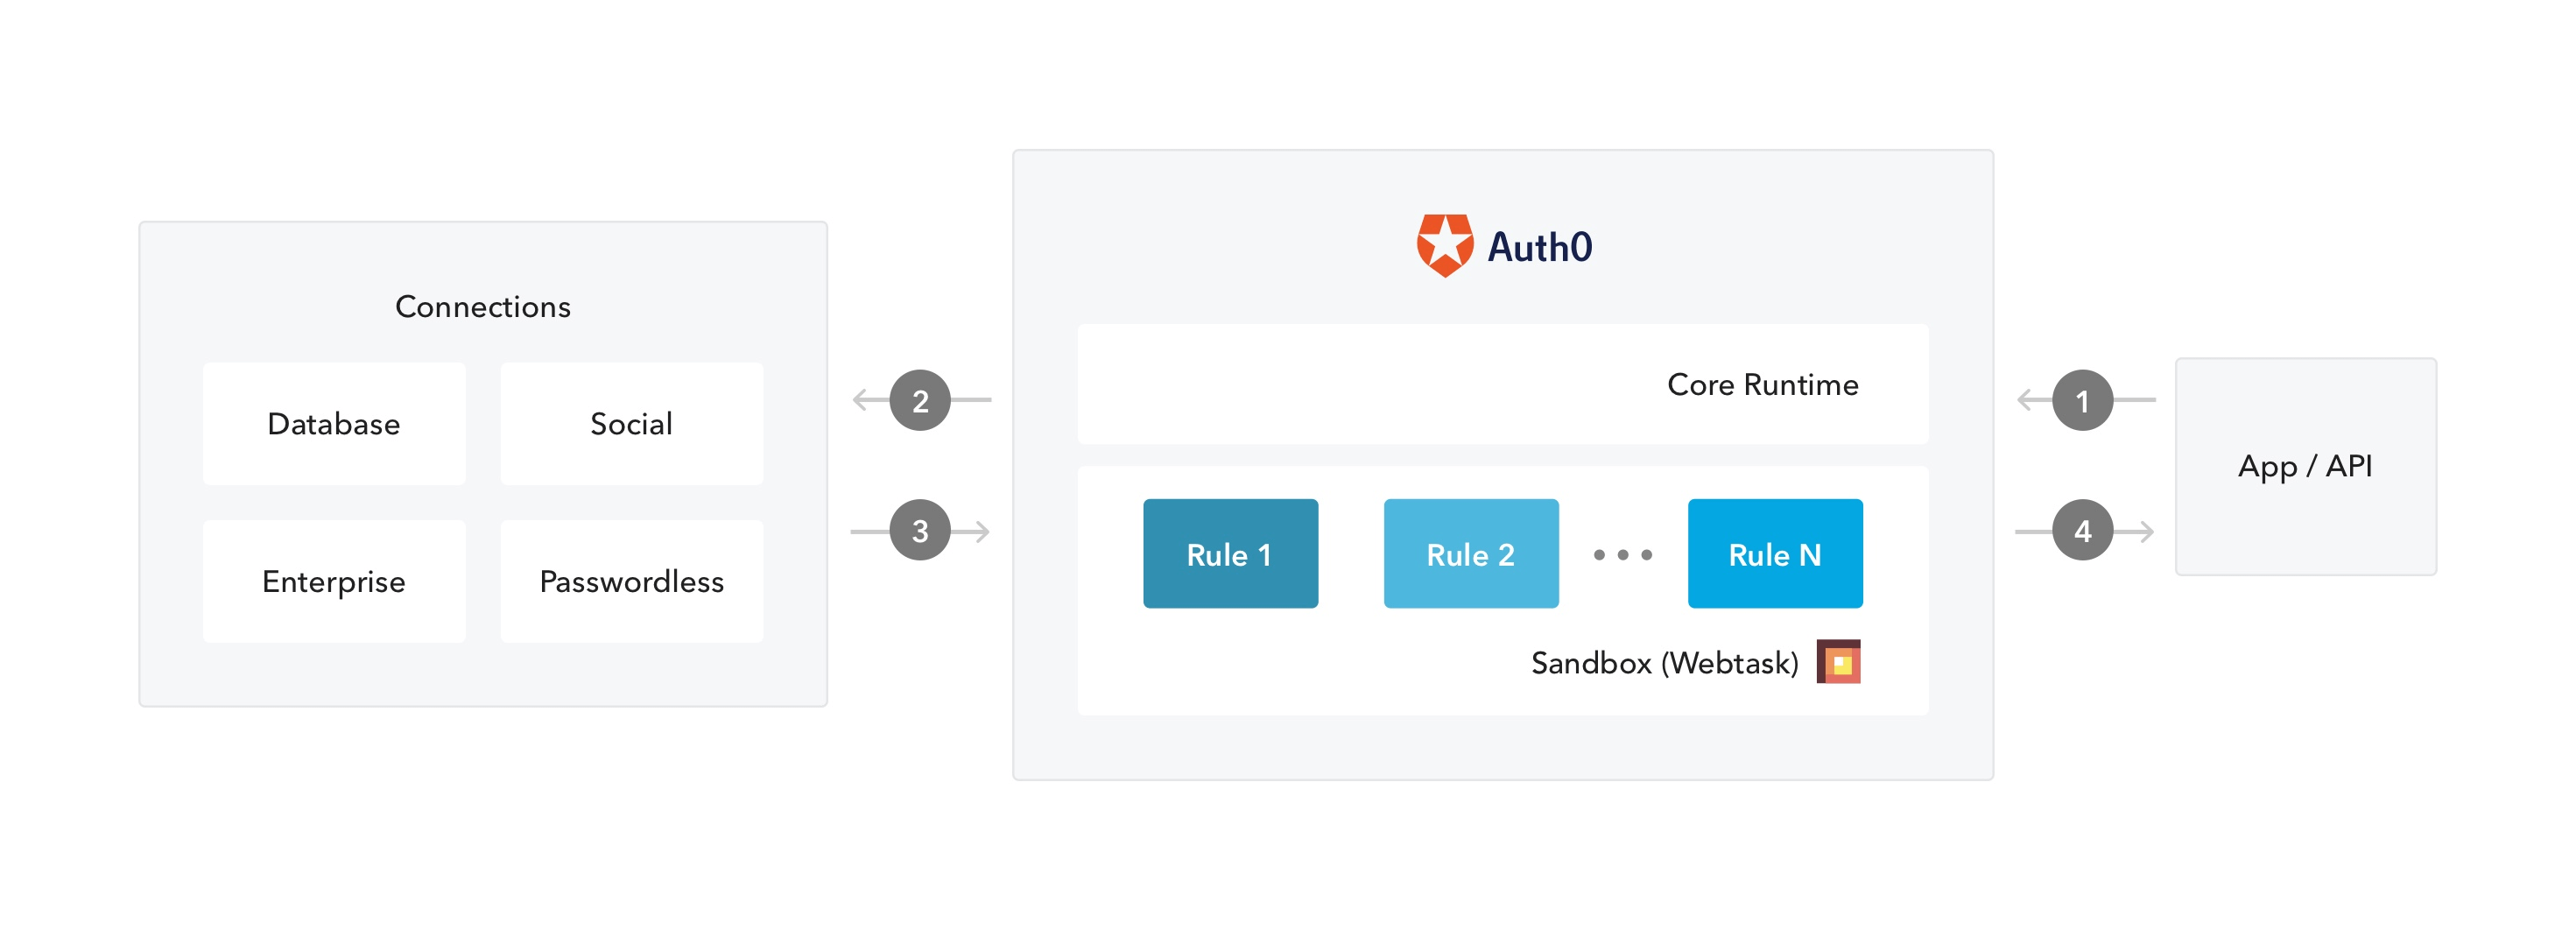
- アプリが Auth0 に認証リクエストを送信します。
- Auth0 は、設定された接続を通じてそのリクエストを ID プロバイダーにルーティングします。
- ユーザーが正常に認証されます。
- ID トークンおよび/またはアクセストークンはルールのパイプラインを通過した後、アプリケーションに送信されます。
前提条件
ルールでグローバル変数を使用する場合は、事前にルール変数を設定してください。詳しくは、ルールのグローバル変数を設定するをご覧ください。Dashboard を使う
-
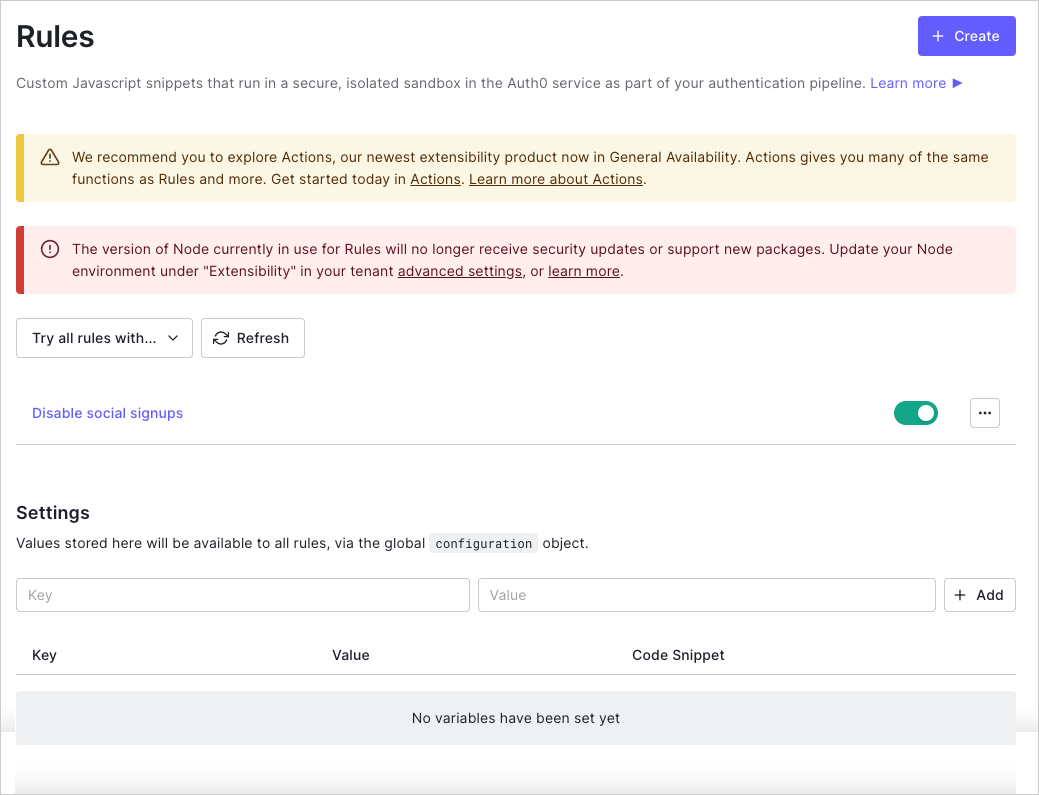
Dashboard > Auth Pipeline > Rules に移動し、Create をクリックします。
-
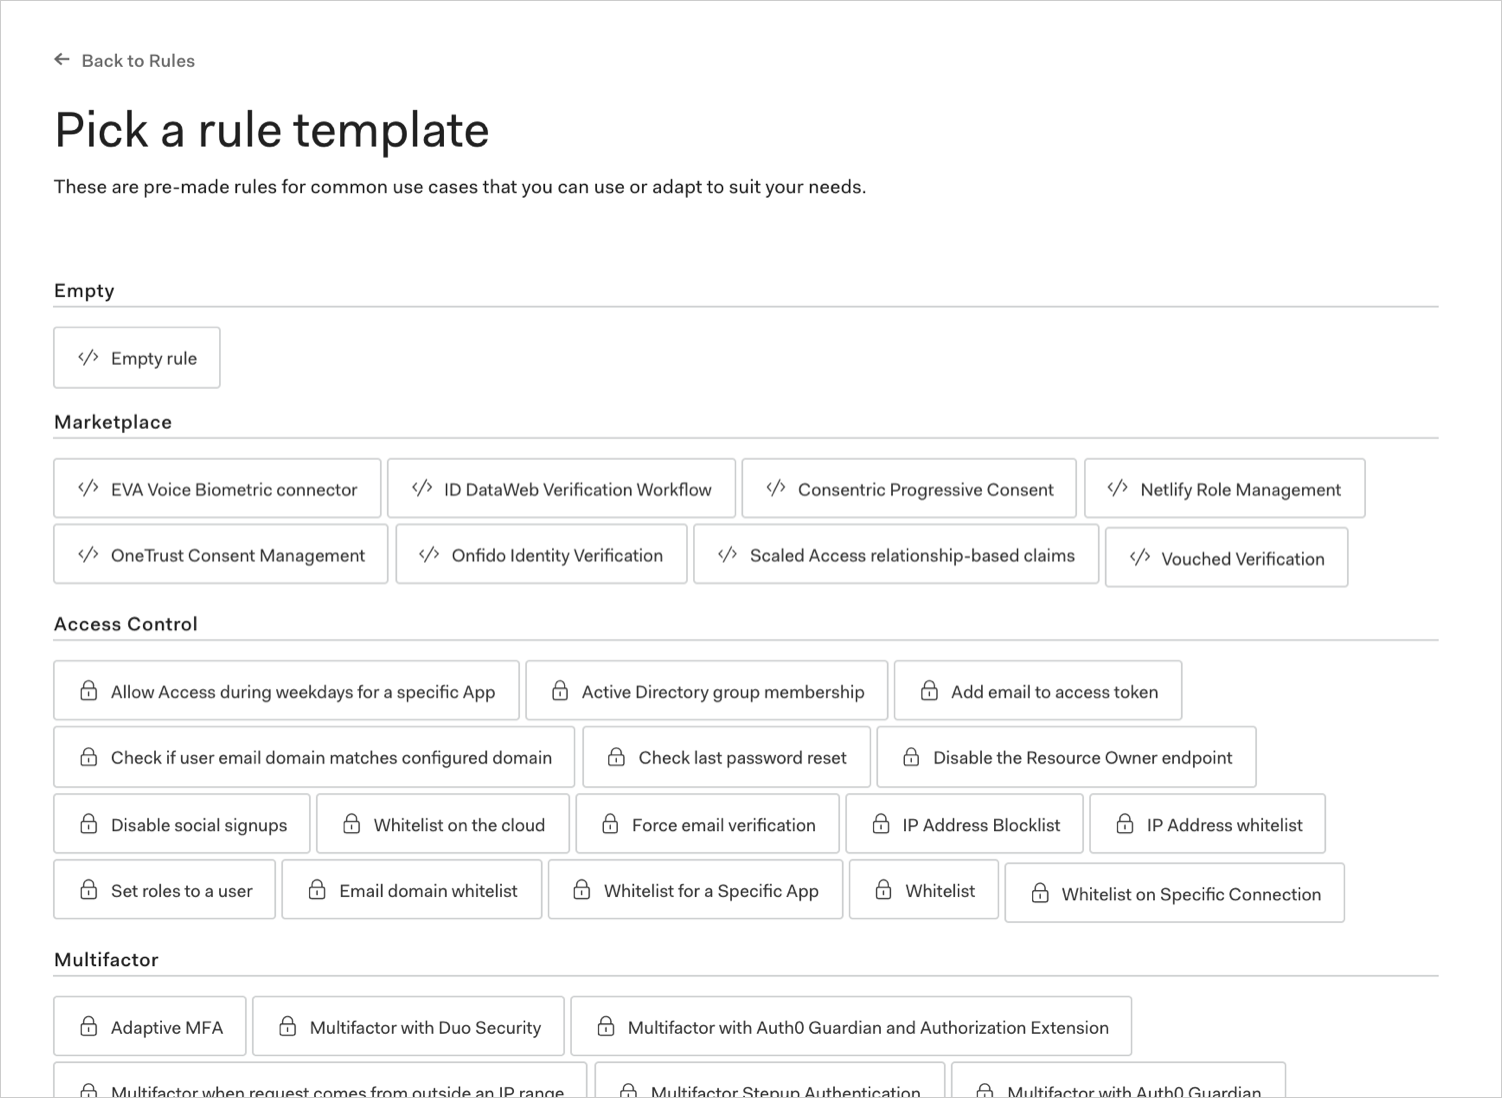
ルールのテンプレートを選択します。
-
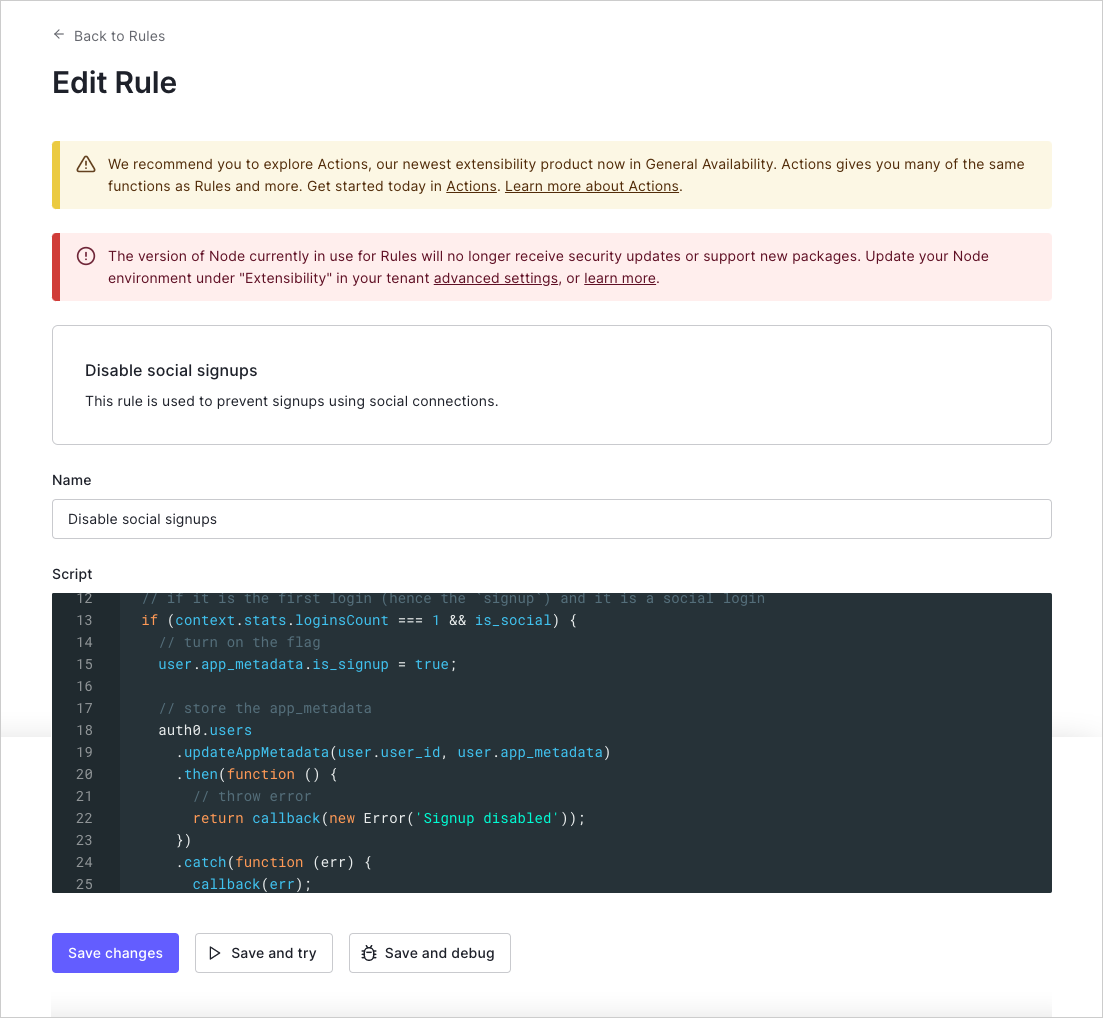
ルールに名前を付け、必要に応じてスクリプトを編集して、Save changes をクリックします。
Management API を使用する
Create Rule エンドポイント にPOST リクエストを送信します。MGMT_API_ACCESS_TOKEN、RULE_NAME、RULE_SCRIPT、RULE_ORDER、RULE_ENABLED のプレースホルダー値は、それぞれご自身の 、ルール名、ルールスクリプト、ルールの順序番号、ルールの有効化設定の値に必ず置き換えてください。
Auth0 CLI を使用していますか?まだセットアップしていない場合は、このコマンドを実行する前に CLI セッションをセットアップして認証してください。
レート制限の管理
Auth0 API を呼び出すルールでは、X-RateLimit-Remaining ヘッダーを確認し、返された値が 0 に近づいたら適切に対応することで、常にレート制限に対処するようにしてください。また、定められたレート制限を超過して HTTP ステータスコード 429 (Too Many Requests) を受け取った場合に備えたロジックも追加する必要があります。この場合、再試行が必要であれば、無限に再試行を繰り返す事態を避けるため、バックオフを設けるのが最善です。レート制限の詳細については、Rate Limit Policy For Auth0 APIs を参照してください。