
本記事は「How to Make Your AI Agent Enterprise-Ready: Enabling Enterprise-Managed Authorization」を翻訳した記事です。
AIアシスタント、開発者ツール、自律型エージェントを構築するすべてのB2B SaaSチームは、市場投入時に同じ障壁に直面します。エンタープライズIT部門からツール間のデータアクセス承認を得ることです。
従来の統合は悪いトレードオフを強います。ユーザーに煩わしい「アカウントの再接続」プロンプトの処理を求めるか、取引審査中にセキュリティチームが拒否するリスクの高い静的APIキーに頼るかのどちらかです。
最近リリースしたAuth0のResource App機能に続き、本日、Auth0でClient App(Requesting App)の早期アクセス(EA)機能を提供開始します。
Cross App Access(XAA)アーキテクチャにおいて、Client Appは外部APIやModel Context Protocol(MCP)サーバーにデータを積極的に要求するアプリケーションまたはAIエージェントです。オープンなMCP仕様ではEnterprise-Managed Authorization(EMA)拡張として知られ、IETFのIdentity Assertion Authorization Grant(ID-JAG)ドラフト仕様を基盤としています。Auth0を使用すると、カスタムのトークン交換エンジニアリングなしで、従業員の企業SSOログインを認可されたクロスアプリアクセスに変換できます。
Client AppにCross App Accessが必要な理由: エンタープライズAI導入の促進
B2B SaaSベンダーにとって、認可の摩擦を取り除くことは、エンタープライズAI導入を促進し、有料顧客基盤を拡大する鍵となります。エンタープライズITチームがAIエージェントによる企業データへのアクセス方法を集中管理して信頼できるようになると、セキュリティ審査は取引を阻む障壁から迅速な承認へと変わります。
現代のエンタープライズを例に挙げます。従業員はOktaのような企業のIdentity Provider(IdP)を通じて一度サインインし、チャットベースのAIアシスタントやプロジェクト追跡アプリなど、企業のコアソフトウェアツールとの信頼関係を確立します。
現在、AIアシスタントが従業員に代わって追跡ツールからプロジェクトのマイルストーンを取得する場合、従来のOAuthではアカウントごとに明示的な再認証プロンプトが強制されます。
Cross App Accessは障害を完全に取り除きます。両方のツールがすでに同じ企業IDシステムを信頼しているため、Client Appは確立された信頼を直接使用して、従業員に代わってアクセスを要求します。
これにより、エンタープライズの2つの重要な課題が解決されます。
- 摩擦のないUX: 「アカウントの再接続」プロンプトを排除することで、ユーザーの導入を停滞させ、ワークフローを分断する摩擦を取り除き、従業員がAIツールからすぐに価値を得られるようにします。
- 集中管理されたガバナンス: 企業のIdPを通じて認可をルーティングすることで、セキュリティチームはすべてのツールにわたって集中管理された可視性と即時の取り消し制御を得られ、エンタープライズのバイヤーはAIエージェントを全社的に承認する自信を持てます。
Auth0による簡素化: 管理者トグルとToken Vaultの仲介
マルチホップのトークン交換を手動で実行するには、SSOログインをキャプチャし、企業のIdPに一時的なID-JAGトークンを要求し、ダウンストリームの認可サーバーで交換する必要があります。Resource AppはID-JAG交換用に有効期間の長いリフレッシュトークンを発行しないため、通常、Client Appはアップストリームのフローを繰り返し開始する必要があります。
Auth0は組み込みブローカーであるToken Vaultを介して一連のシーケンス全体を処理します。
- ゼロエンジニアリングのセットアップ: カスタムのトークン交換コードではなく、シンプルなダッシュボード設定のトグルを通じてClient App機能を有効にします。
- サイレントなトークン仲介: Token Vaultはログイン時のアップストリームのエンタープライズリフレッシュトークンをより安全な方法で保存します。Client Appが外部データを必要とする場合、Token VaultはサイレントにID-JAGを取得し、ダウンストリームの交換を完了させ、有効なアクセストークンをバックエンドに配信します。
- 明確なIT監査機能: Auth0の強化されたロギングにより、顧客のITチームは自動化されたすべてのクロスアプリアクションを明確に可視化できます。
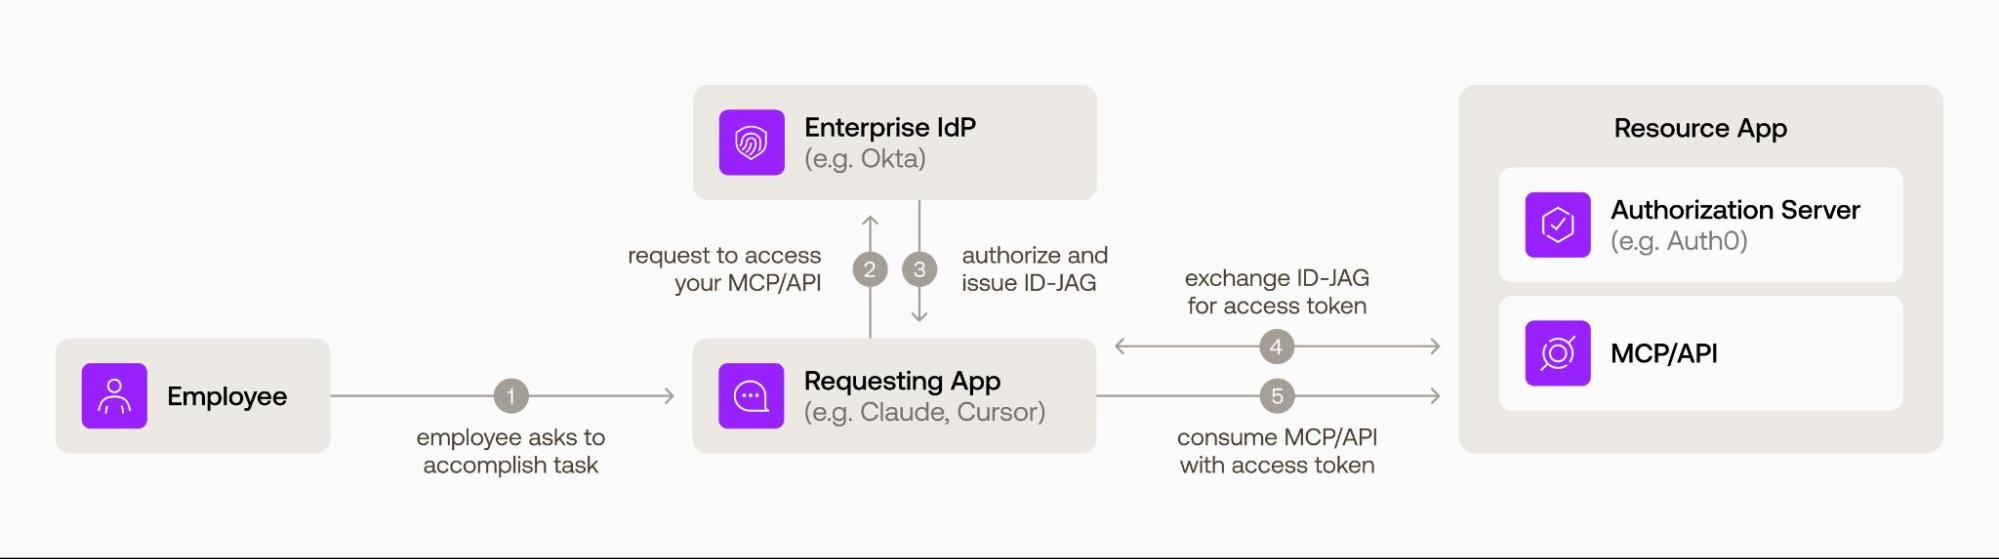
Auth0を使用したXAAでの一般的なトークン交換の仕組みは以下の通りです。
- ユーザーアクション: 従業員がAIツール(たとえばClaudeやCursor)にAPIからのデータを必要とするタスクを依頼します。
- アクセス要求: Requesting Appは顧客自身のエンタープライズIdP(たとえばOkta)に特定のアプリ間アクセスを認可するよう自動的に要求します。
- エンタープライズIdP: アクセスを認可します。エンタープライズIT管理者が設定したXAAポリシーで許可されている場合、IdPはプラットフォーム専用にスコープされた有効期間の短い署名付きアサーション(ID-JAG)を発行します。
- Auth0: トークンを検証して発行します。Requesting AppはアサーションをAuth0テナントに提示します。Auth0は信頼できるエンタープライズIdPから正当に送信されたことを確認し、アクセスルール(ロールや組織メンバーシップなど)をチェックして、標準の有効期間の短いアクセストークンを自動的に発行します。
- 標準API呼び出し: Requesting Appはアクセストークンを使用してAPIまたはMCPサーバーを呼び出します。プラットフォームは現在と同じ方法で検証し、新しいコードやXAAの認識は必要ありません。
テクニカルクイックスタート: シームレスなアクセスを実現する1回限りのセットアップ
Auth0でClient App機能を採用するのは1回限りの設定プロセスです。テナントで有効にすると、Auth0とToken Vaultは設定されたすべてのダウンストリーム接続にわたって、すべてのユーザーのバックエンドトークン交換を自動的に管理します。継続的な手動セットアップは必要ありません。
1. アップストリームのEnterprise ConnectionでXAAを有効にする
Cross App Accessを許可するには、Auth0 Dashboard > Authentication > EnterpriseでエンタープライズIDプロバイダー接続(Okta Workforceなど)を1回設定します。OIDC接続の場合は、openidとoffline_accessスコープが含まれていることを確認します。
{
 "options": {
   "cross_app_access": {
     "active": true
   }
 }
}
2. ターゲットのリソース接続でIdentity Assertion Grantを有効にする
Client Appがエコシステム内の外部プラットフォームやMCPサーバーに接続できるようにするには、接続設定でIdentity Assertion Grantを有効にします。これは現在でも、新しいXAA対応のResource Appが立ち上がった場合でも同様です。
{
 "connected_accounts": {
   "identity_assertion_grant": true
 }
}
3. フェデレーション交換を介してプログラムでトークンを取得する
Client Appがユーザーに代わってダウンストリームAPIを呼び出す必要がある場合、バックエンドは標準のAuth0 /oauth/tokenエンドポイントを呼び出すだけです。Token Vaultは企業のIdPおよびターゲットのResource Appとの交換を自動的にサイレントに仲介します。
POST /oauth/token
Content-Type: application/x-www-form-urlencoded

grant_type=urn:auth0:params:oauth:grant-type:token-exchange:federated-connection-access-token
&subject_token=<USER_AUTH0_ACCESS_TOKEN>
&connection=atlassian-oauth2
&resource=https://api.atlassian.com/
Token Vaultはアクティブなユーザーセッションを自動的に検証し、バックグラウンドで新しいID-JAGアサーションを取得してターゲットのResource Appと交換し、APIアクセストークンをアプリケーションバックエンドに直接返します。ユーザープロンプトや管理者の手動介入は必要ありません。
主要なエンタープライズツールに接続し、Okta Integration Networkを通じて拡張する
Auth0テナントでCross App Accessを採用したら、顧客がIdPを通じて統合を利用できるようにする必要があります。
Cross App Accessはオープンスタンダードに基づいて構築されており、仕様に準拠した任意のIdPで機能しますが、XAA Client App統合をOkta Integration Network(OIN)に公開することを選択すると、エンタープライズパイプラインを加速する即時の市場投入の利点が得られます。
- 20,000以上のエンタープライズ顧客へのリーチ: エンタープライズ対応のAIツールを積極的に求めているOktaの広範な顧客基盤から発見されやすくなります。
- ゼロタッチセットアップ: IT管理者が数回のクリックでClient Appを他のすべての公開済みResource App(FigmaやAtlassianなど)に接続できるようにします。
- エコシステムの可視性: XAAエコシステムを強調するOktaのコミュニケーションで取り上げられ、取引の速度を加速させます。
エンタープライズの成長を今すぐ促進する
Auth0でCross App AccessのClient App機能を有効にすることで、エンタープライズのコンプライアンス要件をサポートし、繰り返されるユーザープロンプトを排除します。顧客のエンタープライズAI導入を促進し、大規模な企業アカウント全体に製品を拡張する基盤を構築します。
さあ、始めましょう
- Cross App Accessを使用したRequesting Appの構築に関する開発者ガイドを確認ください。
- XAA対応アプリをOkta Integration Networkに送信する方法を学びます。
- xaa.devでプロトコル仕様とテストサンドボックスを探索します。
- オープンソースのAuth0 XAA Inspectorを使用して、設定を段階的にテストします。