本記事は「Auth0 Agent Gateway: The Identity Control Plane for Customer-Facing AI」を翻訳した記事です。
TL;DR: Auth0 Agent GatewayはSaaSチームが製品ネイティブな顧客向けAIエージェントをより安全に管理および認可できる顧客アイデンティティおよびアクセス管理(CIAM)コントロールプレーンです。アイデンティティに紐づく実行、資格情報の委譲、ポリシー適用を簡素化し、堅牢なマルチテナントデータ保護を確保しながら安全なAIエクスペリエンスをより迅速に提供できるよう支援します。
AIエージェントはプロトタイプから顧客が毎日使用する製品へと移行しています。SaaS製品企業がAIを採用する際、一般的に2つのアプローチを追求しています。
- オープンエージェントプロトコル: 外部エージェントがアプリケーションの機能を発見して使用できるModel Context Protocol(MCP)などの標準化されたインターフェースを公開します。
- 製品ネイティブエージェント: AIエージェントを製品に直接組み込み、製品コンテキストを使用して顧客のためにアクションを実行します。
オープンプロトコルにより、ChatGPT、Gemini、Claudeなどの外部エージェントからアプリケーション機能にアクセスできます。AIを製品に直接組み込むSaaSベンダーにとって、製品ネイティブエージェントはよりコンテキストに沿った差別化された顧客エクスペリエンスを提供する方法となります。エージェントがマルチテナントの顧客環境全体で現実世界のアクションを実行し始めるにつれて、アイデンティティと認可が重要になります。
本日、SaaSチームがどの顧客向けエージェントがどのツール、データ、接続されたアカウントにアクセスできるかを管理するのに役立つCIAMコントロールプレーンであるAuth0 Agent Gatewayのベータ版を発表します。
顧客向けエージェントに異なるアイデンティティモデルが必要な理由
多くのエージェントセキュリティアプローチは、従業員が単一組織内のデータにアクセスするというワークフォースのユースケースを中心に設計されました。マルチテナントSaaS製品の顧客向けエージェントには、Organizations、委譲されたユーザーアクセス、顧客の同意を中心に構築された異なるトラストモデルが必要です。
| アーキテクチャの側面 | ワークフォースアイデンティティ(内部エージェント) | 顧客アイデンティティ/CIAM(製品組み込みエージェント) |
|---|---|---|
| アイデンティティの境界 | 通常は管理された企業アイデンティティを使用する従業員向けに単一組織内で動作します。 | 独自のユーザー、ロール、データ境界を持つ多くの顧客テナント全体で動作します。 |
| 接続されたアカウントの所有者 | サードパーティのアカウントと統合は通常、1つの企業ITチームによって一元管理されます。 | 接続されたアカウントは各顧客テナントとエンドユーザーによって独立して所有および認可される場合があります。 |
| 認可コンテキスト | アクセスは主に従業員の企業ロールと内部ポリシーに照らして評価されます。 | アクションはエージェント、ユーザー、組織、委譲された権限、適用される顧客の認可要件のコンテキストで評価されます。 |
| セキュリティ目標 | 従業員の生産性を高めながら内部データを保護します。 | 組織を認識したアクセスを強制し、クロステナントアクションを防ぎ、エージェントのツール使用に対する監査可能な制御を提供します。 |
多くのワークフォース展開では、サードパーティのSaaSアカウントは企業のITチームによって一元管理されます。CIAMでは、SaaSプラットフォームは数千の異なる顧客テナントとエンドユーザーが個別に所有する外部SaaSアカウントへのアクセスを管理および仲介する必要があります。各テナントとユーザーは独自の資格情報、権限階層、同意要件を持っています。
テナントや接続されたサードパーティアカウント全体で動作する顧客向けエージェントの場合、チームはワークフォース中心の展開や静的なAPIキーベースの統合で一般的に使用されるものを超える制御を必要とする場合があります。ポリシー評価やコンテキストスコープの設定に失敗すると、クロステナントのデータ露出、不正なサードパーティのアクション、またはプロンプトインジェクションによる接続ツールの悪用につながる可能性があります。
Auth0 Agent Gatewayが顧客向けエージェントの管理にどのように役立つか
Auth0 Agent GatewayはAIエージェントと呼び出し可能なツールの間に配置され、各アクションがエージェントやユーザーおよび組織のコンテキストで評価されることを保証します。OrganizationsやAgents as Principals、Token Vault、トークン交換、テナントログなどのAuth0の機能に基づいて構築されており、チームがエージェントの実行時に認可を管理するのに役立ちます。
| ピラー | Auth0 Agent Gatewayによる解決方法 | SaaSビルダーへの戦略的影響 |
|---|---|---|
| アイデンティティに紐づく実行 | 各ツール呼び出しをエージェント、組織、ユーザーコンテキストに関連付け、すべてのアクションの背後にある委譲チェーンを保持します。 | 組織を認識した境界を強制し、権限昇格や組織間アクセスのリスクを軽減します。 |
| ツール呼び出しの認可 | エージェントが外部ツールを呼び出す前のリアルタイムのポリシー評価です。 | 各ステップでエージェントに認可されたアクションを評価することで、最小権限のツールアクセスを強制します。 |
| トークン管理と資格情報の仲介 | Token Vaultとトークン交換を活用して内部および外部API用のユーザースコープトークンを発行し、エージェントには短命のAgent Gateway専用トークンを発行します。 | エージェントに短命のゲートウェイトークンを発行することで、生のAPIキーやダウンストリームトークンをLLMプロンプト、エージェントランタイム、コンテキストウィンドウ、ログから排除します。 |
| 包括的な監査ログ | すべてのエージェントアクションをテナントログに記録し、オプションでセキュリティ情報およびイベント管理(SIEM)サービスにストリーミングします。 | 顧客のセキュリティチームに監査可能性を提供することで、企業のセキュリティレビューをサポートします。 |
| エージェントキルスイッチ | エージェントを無効にしたり、ダウンストリームのサービスやツールへのアクセスを制限したりするための一元化された管理制御を提供します。 | チームが疑わしい侵害や暴走動作に迅速に対応できるようにします。 |
実際のマルチテナント認可: Project0
製品ネイティブなAIエージェントを備えた架空のB2Bプロジェクト管理プラットフォームであるProject0を考えてみます。Project0はSlackを使用するAcmeとMicrosoft Teamsを使用するHooliの2つの顧客にサービスを提供しています。
ユーザーが「ProjectXを要約して#projectx-teamに投稿して」と要求した場合、利用可能なアクションはサインインしている組織によって異なります。Acmeの場合、エージェントは認可されたSlack接続を使用できます。Hooliの場合、認可されたMicrosoft Teams接続を使用できます。
製品ネイティブなAIエージェントを備えた架空のB2Bプロジェクト管理プラットフォームであるProject0を考えてみます。Project0は2つの別々の顧客組織にサービスを提供しています。
- Acme: RicがSlackアカウントを接続しています。
- Hooli: AmyがMicrosoft Teamsアカウントを接続しています。
両方の組織は同じProject0 Agentを使用しますが、アイデンティティ、接続されたアカウント、利用可能なツールは別々のままです。
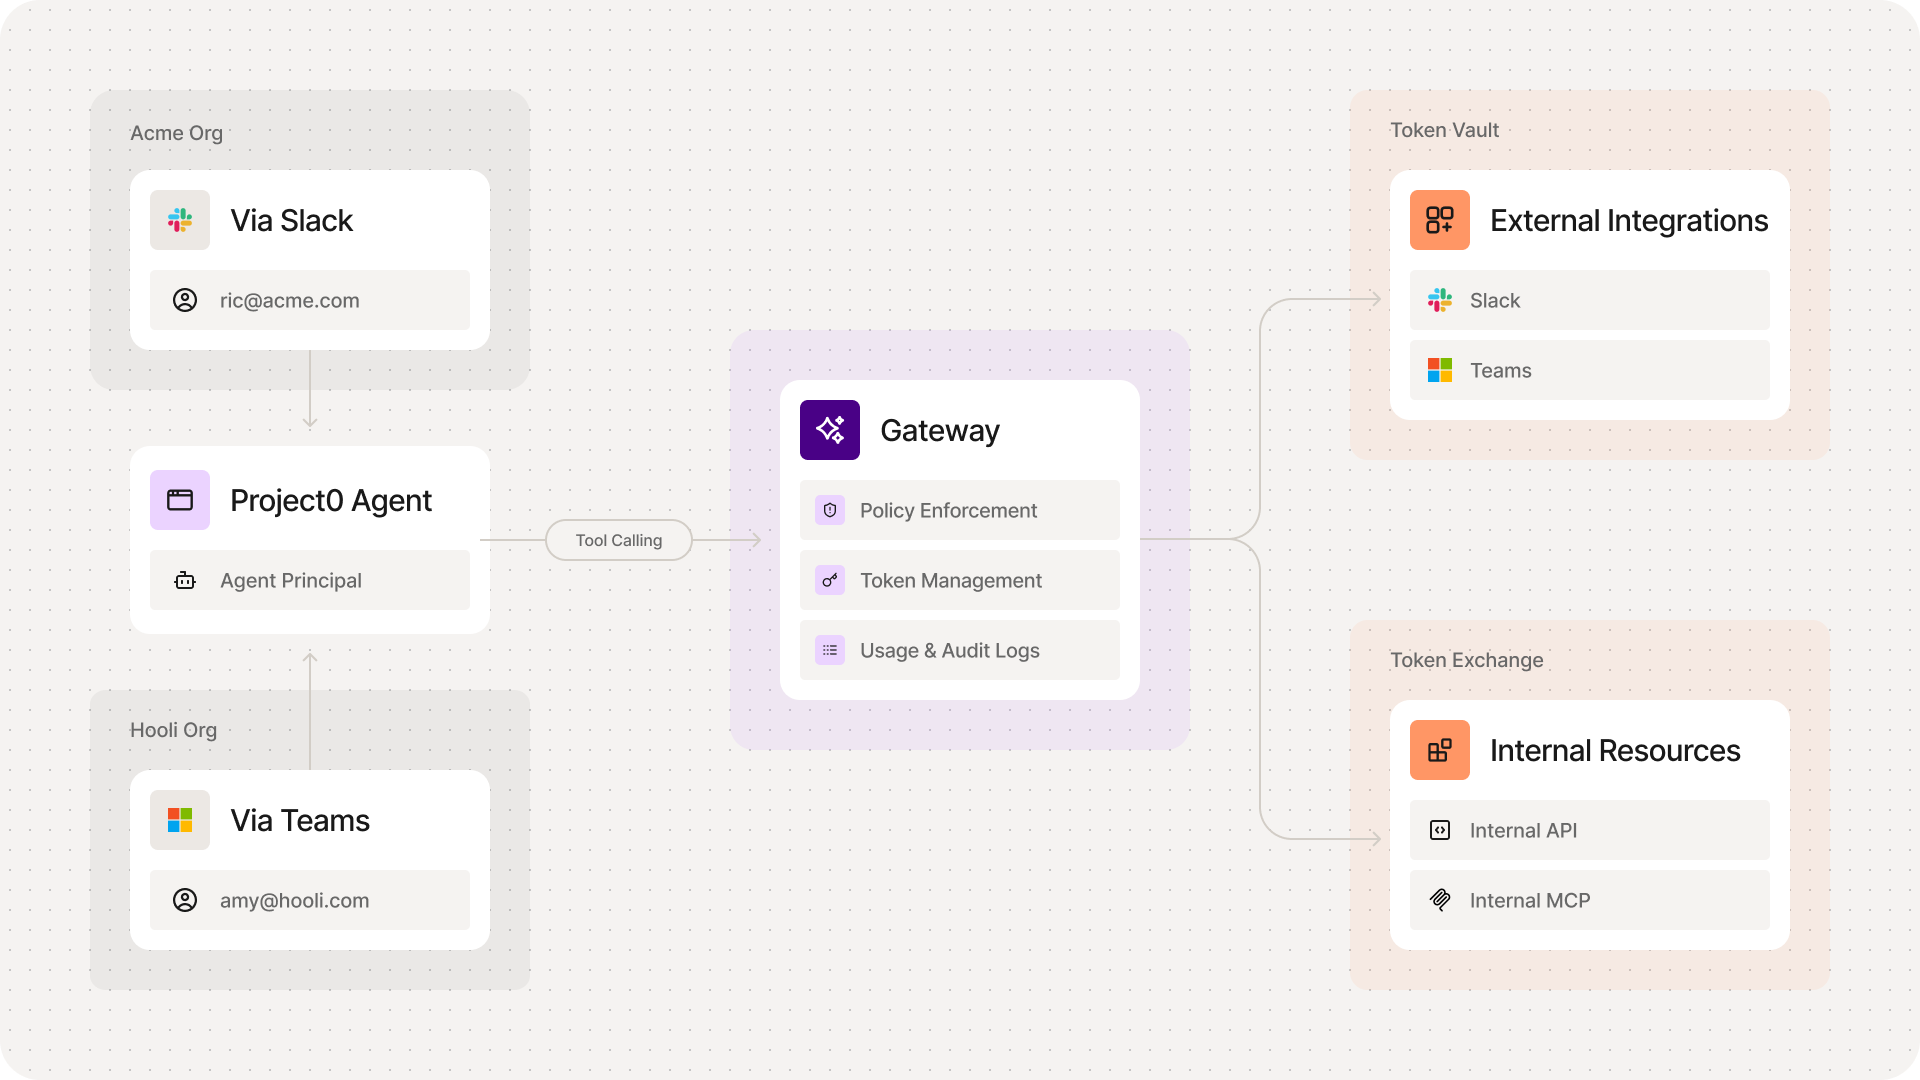
AcmeのRicが「ProjectXを要約して#projectx-teamに投稿して」と要求すると、Project0 Agentは関連するエージェントやユーザーおよび組織のコンテキストとともにツールリクエストをAuth0 Agent Gatewayに送信します。ゲートウェイはAcmeの認可ポリシーに照らしてリクエストを評価し、Token Vaultから認可されたSlack資格情報を取得してエージェントがAcmeのSlackワークスペースに要約を投稿できるようにします。
HooliのAmyが同じリクエストを行った場合、エージェントは同じゲートウェイエンドポイントを使用しますが、リクエストはHooliのコンテキストで評価されます。ゲートウェイはHooliのポリシーを適用し、代わりにAmyの認可されたMicrosoft Teams接続を使用します。エージェントは現在のユーザーと組織に認可されたツールと資格情報にのみアクセスできます。Hooliの代理として機能している間はAcmeのSlack接続を使用できません。
どちらの場合も、Auth0 Agent Gatewayはポリシー適用、資格情報管理、使用状況および監査ログの一元化されたポイントを提供します。また、トークン交換を通じてProject0の内部APIおよび内部MCPツールへのアクセスを仲介できます。
Auth0 Agent Gatewayはどのようなアイデンティティとガバナンス機能の構築に役立つか
単一のワークフローの場合、単純に聞こえるかもしれません。本番環境の規模(テナントやツール、接続されたアカウント、企業のセキュリティ要件全体)では、基盤となるアイデンティティとガバナンスの作業が急速に増加します。
企業のバイヤーにとって、データ境界、未検証のツールアクセス、限られた監査可能性に関する懸念から、AIイニシアチブが行き詰まる可能性があります。
機能を社内で構築するには、アイデンティティやポリシー適用、資格情報管理、監査ログ、運用制御にわたる多大な作業が必要になる場合があります。
| 機能 | チームが構築する必要があるかもしれないもの | Auth0 Agent Gateway |
|---|---|---|
| セキュアなトークンストレージ | サードパーティ統合のためにユーザーが認可した資格情報を保存および更新する資格情報ボールトを構築して運用します。 | Auth0 Token Vaultを使用して接続されたサービスの資格情報を管理します。 |
| 資格情報の委譲 | ユーザー権限を安全に委譲するための代理トークン交換フローを構築して維持します。 | 代理トークン交換を使用して認可されたアクション用の短命でスコープ付きのトークンを発行します。 |
| マルチテナントルーティング | 各テナントのMCPサーバーとユーザー資格情報を分離します。 | 組織を認識した実行を適用して顧客テナント間のアクセスを分離します。 |
| 動的ツールフィルタリング | 顧客および会話コンテキストによってAPIをフィルタリング、制限、認可するポリシーレイヤーを構築します。 | 実行時にツール認可を評価する一元化されたポリシーレイヤーを使用します。 |
| エンタープライズログパイプライン | アクションログを顧客のSIEMプラットフォームにストリーミングするパイプラインを構築します。 | 関連するエージェントアクティビティをSIEMツールにエクスポートするオプションを備えた一元化されたログ記録を使用します。 |
| 緊急コントロールプレーン | テナントごとにエージェントまたはMCPサーバーを無効にする一元化された制御を構築します。 | 一元化された管理制御を使用してエージェントを無効にするか、テナントまたは展開全体でダウンストリームツールへのアクセスを制限します。 |
機能と実装要件はアーキテクチャ、既存のツール、統合要件によって異なります。
Auth0 Agent Gatewayを使用すると、チームは基盤となるアイデンティティとガバナンス制御の構築に費やす時間を減らし、製品ネイティブなAIエクスペリエンスの提供により多くの時間を費やすことができます。
Auth0 Agent Gatewayベータ版への参加
マルチテナントアプリケーションで顧客向けの製品ネイティブなAIエージェントを構築している製品およびエンジニアリングチームを募集しています。顧客向けAIエージェントを構築および管理するためのCIAMファーストのアプローチ形成に参加するため、Auth0 Agent Gatewayのベータアクセスに申し込んでください。より強力なアイデンティティ制御を備えた製品ネイティブなAIエクスペリエンスを市場に投入します。ベータアクセスでは以下を提供します。
- 早期プラットフォームアクセス: ベータ期間中にAuth0 Agent Gateway APIと統合します。
- 実装リソース: ドキュメント、統合ガイド、例にアクセスします。
- 直接的なコラボレーション: 専用のSlackチャンネルを通じてAuth0の製品およびエンジニアリングチームとつながります。
About the author
Andrés Aguiar
Director, Product Management
I’ve been at Auth0 since 2017. I’m currently working as a Director, Product Management for the Auth0 FGA and OpenFGA products. Previously, I worked in the teams that owned the Login and MFA flows.
I spent my entire 20+ year career building tools for developers, wearing different hats. When I'm not doing that, I enjoy spending time with my family, singing in a choir, cooking, or trying new kinds of local cheese.