本記事は「Everybody Thinks Login is Easy - Until It Isn't」を翻訳した記事です。
チケットには「ログインを追加する」と書かれています。
最初のバージョンは小規模であることが多いため小さな機能のように聞こえます。開発者はメールアドレスとパスワードのフォームを追加しパスワードをハッシュ化します。セッションCookieを書き込みいくつかのルートを保護して2つのテストアカウントを作成します。両方のユーザーがサインインとサインアウトできます。デモは機能します。チケットは完了に移動します。
最初の実装は偽物でも素朴でもありません。十分に限定された条件下では完全に正しい場合があります。間違いはハッピーパスが問題の規模を表していると思い込むことです。
何かが2回発生するとシステムは本性を現し始めます。ユーザーが別のデバイスで戻ってきます。パスワードを忘れます。メールアドレスでアカウントを作成した後にGoogleでサインインします。転職します。企業がシングルサインオンを求めます。セキュリティレビューでセッションの取り消し方法を問われます。サポートは攻撃者にアカウントを渡さずにアクセスを復元する必要があります。どれも特殊なエッジケースではありません。アプリケーションに訪れる日常的な出来事です。
人間がログインページに到達する前に蓄積が始まるようになりました。AIエージェントは個人や組織の代理として機能しながらAPIを呼び出したりデータを検査したり別のシステムを更新したりする必要があります。通常のようにパスワードを忘れることはありませんがアイデンティティや資格情報や制限付きの権限およびアクセス権を失う方法が必要です。2026年2月にNISTは識別や認可や監査や否認防止およびプロンプトインジェクション制御を明示的に提起するソフトウェアおよびAIエージェントのアイデンティティと認可に関するコンセプトペーパーを公開しました。すべての認証設計をAI向けにする理由にはなりません。1人の人間が1つのアプリケーションに1つの資格情報を提示するというおなじみの前提がシステムが信頼すべきすべてのアクターをもはや説明していないという証拠です。
1つの目立つ暗号問題が原因で認証が困難になることは滅多にありません。継続性やリスクや所有権および回復に関する合理的な疑問を通じて複雑さが蓄積します。最終的に「ログイン」は資格情報を確認することではなくなります。どの個人や組織やソフトウェアが行動しているかや十分な証拠は何かを決定することを意味します。また何にアクセスできるかや信頼をどのくらい持続させるべきかおよび前提が崩れたときに決定をどのように元に戻すかの決定も意味します。
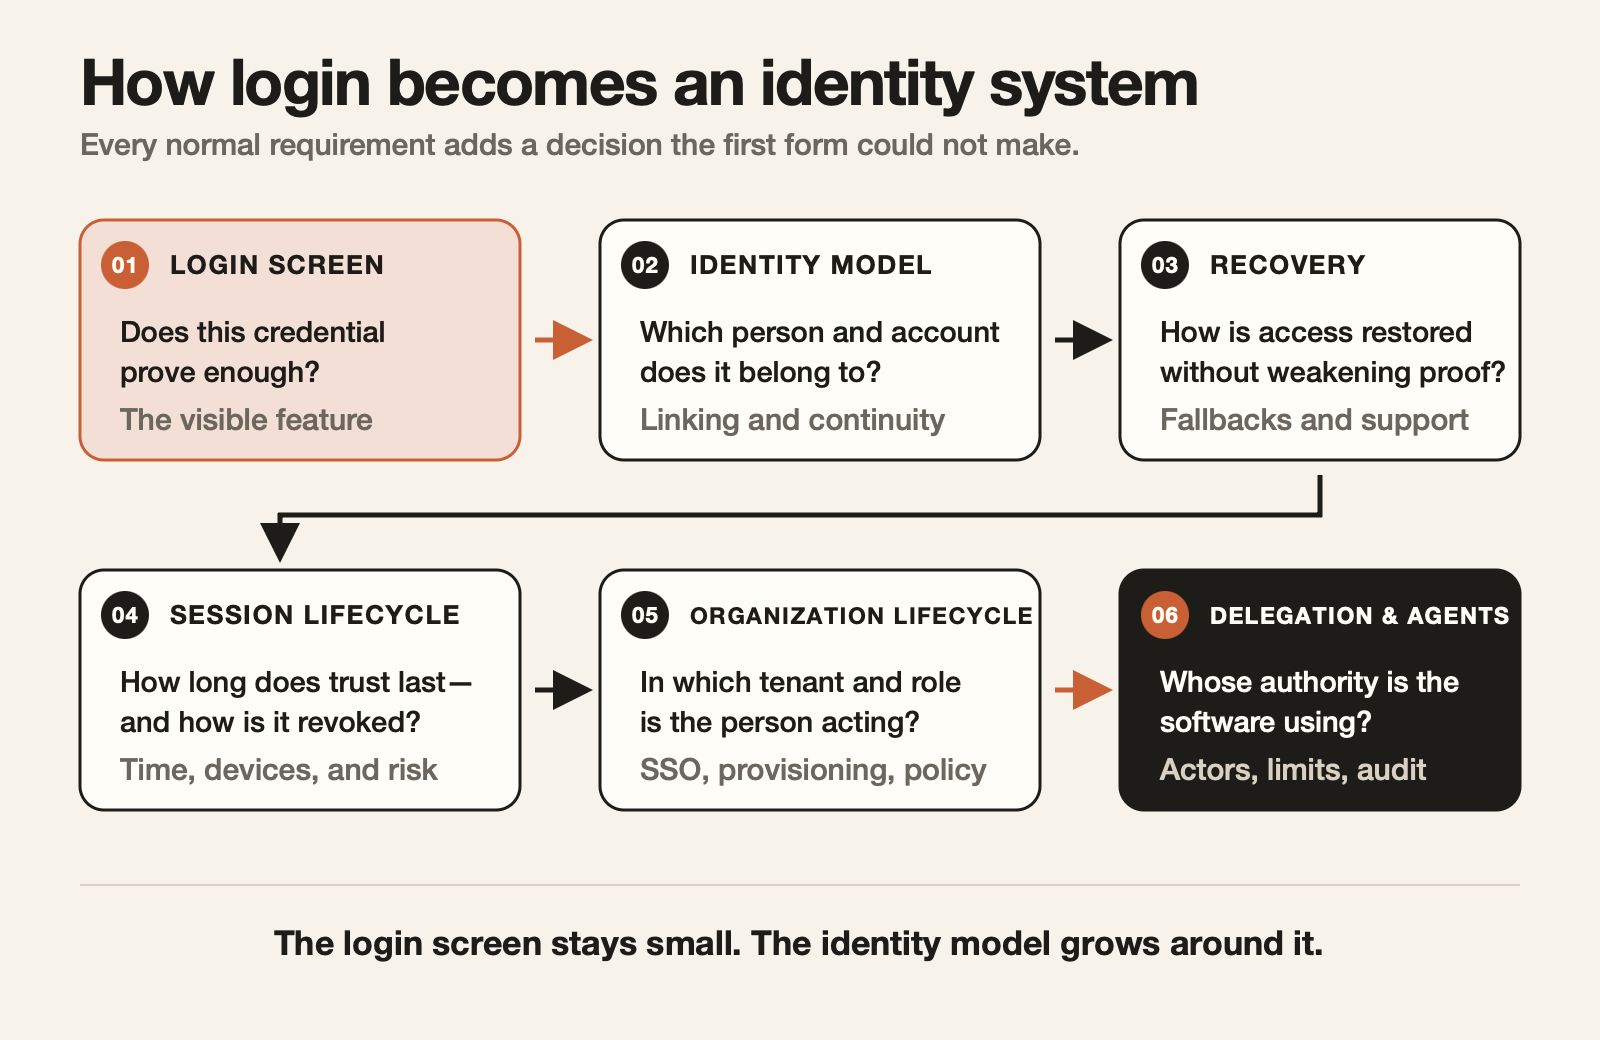
すべての通常の要件は最初のフォームでは下せなかった決定を追加します。まずLogin Screenは目に見える機能として機能し資格情報が十分に証明しているかに対処します。次にIdentity Modelは資格情報がどの個人とアカウントに属しているかを確立してリンクと継続性を処理します。アクセス復元のためにRecoveryは証明を弱めることなくフォールバックとサポートを提供します。そしてSession Lifecycleは時間やデバイスおよびリスクを管理して信頼の持続期間と取り消し方法を決定します。エンタープライズ規模ではOrganization LifecycleがSSOやプロビジョニングおよびポリシーを管理して個人がどのテナントとロールで行動しているかを明確にします。最後にDelegation & Agentsはアクターや制限および監査を監督してソフトウェアが誰の権限を使用しているかを決定します。
最初のバージョンは本当に簡単にできる
ログインを簡単だと呼ぶ人を訂正したくなります。やりすぎです。5人の既知のユーザーに向けた低リスクな内部ツールには銀行やグローバルなB2Bプラットフォームで必要とされるすべての制御は必要ありません。将来におけるすべての認証方法やエンタープライズ接続および回復シナリオに向けて構築することはそれ自体がエンジニアリングの失敗になります。
シンプルか複雑かではありません。明示的か偶発的かです。
意図的に小規模な実装では1つのログイン方法や短命のセッションや検証済みメールの回復をサポートし組織モデルを持たない場合があります。チームは何を解決しようとしていないかを理解しています。偶発的に小規模な実装はコード上は似ていますが前提条件がどこにも存在しません。メールアドレスを永続的なアイデンティティとして扱い成功したサインインを十分な認可として扱いパスワードリセットをサポートの詳細として静かに扱います。成長によって前提が一度に壊れることはありません。顧客の要望が来るたびに1つずつ露呈します。
認証の複雑さが驚くべきものに感じられる理由はここにあります。最初のプルリクエストは画面を中心にスコープされていました。製品には最終的にモデルが必要になります。
テーブル内のユーザーがユーザーのすべてではない
最初の亀裂は多くの場合ユーザーテーブルに現れます。
誰かがメールアドレスとパスワードでアカウントを作成したとします。数ヶ月後に同じアドレスを使用して「Googleで続行」を選択します。新しい資格情報で戻ってきた同じ人物でしょうか。それともたまたま同じ文字列を提示した別のアイデンティティでしょうか。
アカウントを自動的にマージするとエクスペリエンスはスムーズになります。ただしメールクレームがマージを正当化するほど強力でなかった場合は別です。別々に保つとセキュリティ境界はより明確になります。ただし顧客が2つのプロファイルと2つの購入履歴を持ちデータがどこに行ったかわからなくなった場合は別です。
標準が本記事で慎重になっているのには理由があります。OpenID Connectではメールクレームを一意の識別子として扱ってはならず変更や再割り当てできると述べています。安定した識別子は発行者とサブジェクトの組み合わせでありたまたま見慣れた人間が読めるフィールドではありません(OpenID Connect Core、セクション5.7)。
技術的なルールで製品の決定が終わるわけではありません。アプリケーションには依然としてアカウントリンクポリシーが必要です。いつ新しい証明を求めるかやアドレス変更をどう処理するかや1人が複数の資格情報を持てるかおよび既存の2つのアカウントが純粋に同じ人物に属している場合にどうすべきかを決定する必要があります。
現時点で「ユーザー」は重みを持ちすぎています。個人やアプリケーションアカウントや認証に使用される資格情報や外部アイデンティティプロバイダーおよびおそらく異なる組織での複数のメンバーシップが存在します。重複していますが互換性はありません。1つの行にまとめるスキーマは最終的にデータ移行やサポートの例外を通じてセキュリティの決定を強いることになります。
エージェントは過負荷を見えやすくします。権限を使用されている個人がアクションを実行しているソフトウェアではない場合があります。クライアントアプリケーションやエージェントランタイムや外部アイデンティティおよび組織のポリシーはすべて異なる場合があります。データモデルに「ユーザー」の余地しかない場合エージェントは目に見えないなりすましや一般的なサービスアカウントになりがちです。どちらの近道も製品が後でアクションを説明したり制限したり取り消したりするために必要となるコンテキストを破棄します。
回復はアカウントへの別の入り口
次のサポートチケットは予測可能です。ユーザーは自分が誰であるかを証明するはずだった資格情報を使用できなくなりました。
パスワードリセットは便利なフローのように見えます。セキュリティの観点ではパスワードを持たない人がパスワードの置き換えを許可するパスです。電話やパスキーを紛失すると異なるインターフェースで同じ問題が発生します。通常のサインインフローが提供する保証が何であれ弱い回復パスによって損なわれる可能性があります。
不快なトレードオフが生じます。正当な顧客がストレスを感じていたりロックアウトされていたり旅行中であったりデバイスを紛失したりしたときに回復が使用可能である必要があります。意図的に同じストーリーを作り出す攻撃者にも抵抗する必要があります。
詳細はすぐにリセットメールの範囲を超えます。応答でアカウントが存在するかどうかを明らかにできますか。回復トークンの有効期間はどのくらいにすべきですか。使用すると既存のセッションは取り消されますか。攻撃者がメールアカウントも制御している場合はどうなりますか。組織の管理者は従業員へのアクセスをリセットできますか。サポートは個人的な些細な情報を認証要素に変えることなく緊急のリクエストをどのように検証しますか。
OWASPのパスワード忘れに関するガイダンスでは列挙やトークン処理やレート制限およびセッション無効化をフローの一部として扱っています。NISTによる現在のデジタルアイデンティティガイダンスはさらに進んで回復方法や通知およびオーセンティケーターの交換を定義されたライフサイクルとして扱っています。重要なのはすべてのアプリケーションがガイダンスにおける最も厳しいバージョンを実装しなければならないということではありません。ポリシーの一部がサポートチームによって実行される場合でも回復はセキュリティポリシーであるということです。
パスキーは状況を改善しますが消滅させるわけではありません。WebAuthnは共有パスワードを削除し一般的なフィッシング攻撃に耐える認証セレモニーを提供できます。発見可能な資格情報はユーザー名のステップも削除できます(WebAuthn Level 3)。オーセンティケーターに対する意味のある改善です。アプリケーションは依然として資格情報がどのように登録されリンクされ置き換えられデバイス間で同期され回復されるかを決定する必要があります。より良い正面玄関は誰が新しいキーを発行できるかという問いには答えません。
セッションは時間を超えて引き伸ばされたログイン
ユーザーがサインインした後ほとんどのアプリケーションはリクエストごとに証明を求めるのをやめます。セッション識別子やトークンを発行し一定期間信頼します。ログインセレモニーは数秒で終わるかもしれませんがそれが生み出す決定は数時間や数週間あるいは数ヶ月続く場合があります。
エージェントは間隔を別の方法で引き伸ばします。人間のセッションには通常誰も何もしていない長い期間が含まれます。トークンを保持するエージェントは個人が別の場所にいる間も作業を続行したり失敗した操作を再試行したり複数のツールを呼び出したりできます。したがって1時間の付与は1時間の潜在的なアクセスであるだけでなく数十の独立したアクションを表す場合があります。セッションポリシーは最大の自律ウィンドウや誰が更新できるかおよび新しいリソースや機密アクションにいつ新たな人間の承認が必要になるかを表現する必要があります。
エンジニアリングの問題が変化します。アプリケーションはセッションがどこに存在するかやどのように保護されるかやいつ期限切れになるかやいつローテーションされるかおよびどのように取り消されるかを決定する必要があります。「ログアウト」は1つのブラウザセッションを終了することやアカウントにおけるすべてのセッションを終了することあるいはアップストリームのアイデンティティプロバイダーでのセッションも終了することを意味する場合があります。パスワード変更はすべてを即座に取り消す場合もあれば盗まれたセッションをアクティブなままにする場合もあります。
OWASPはセッショントークンをユーザーが完了した最も強力な認証方法と一時的に同等であると説明しています(セッション管理チートシート)。リスクを理解するのに役立つ見方です。完璧なログインフローでも漏洩したり期限切れにならなかったり無効化すべきイベントを生き延びたりするセッションを補うことはできません。
新しいクライアントはさらに多くの決定を追加します。モバイルアプリやシングルページアプリケーションおよびサーバーレンダリングされたWebアプリは同じ方法で資格情報を保持しません。リダイレクトや認可コードやアクセストークンやリフレッシュトークンおよびクロスサイトリクエスト保護は独自のプロトコルサーフェスを作成します。OAuthセキュリティにおけるベストカレントプラクティスドキュメントが長いのは実装が時間の経過とともに攻撃やブラウザの動作に適応しなければならなかったためです。現在のガイダンスには多くの初期の統合には含まれていなかった正確なリダイレクトマッチングやPKCE保護が含まれています(RFC 9700)。
繰り返しになりますが標準はリスクを軽減しますが判断をなくすわけではありません。ダッシュボードの読み取りは長いセッションを許容する場合があります。支払い先の変更には新たな証明が必要になる場合があります。適切な境界は一度サインインしたかどうかだけでなくユーザーが何をしようとしているかによって異なります。
ログインは本番環境の依存関係になる
ほとんどのリクエストがアイデンティティの決定に依存するようになると認証はアプリケーションにおけるクリティカルパスに位置します。アイデンティティプロバイダーが利用できなかったりトークン検証キーを取得できなかったりセッションストアが失敗したりしているためユーザーが事実上ロックアウトされたまま製品における残りの部分は正常である可能性があります。セキュリティの問題と同じくらい運用上の問題が生じます。依存関係が異常な場合アプリケーションはすべてのリクエストを拒否すべきか最近検証されたセッションをもう少し長く信頼すべきかあるいは対応者向けの狭い緊急パスのみを保持すべきでしょうか。フェイルクローズは通常より安全なデフォルトですがシステムを修復するために必要な人々が入れない場合その選択にも結果が伴います。
パブリックなログインエンドポイントは正当なユーザーとは関係のないトラフィックも引き付けます。クレデンシャルスタッフィングやパスワードスプレーは認証を独自の容量や検出および対応のニーズを持つ悪用サーフェスに変えます。鈍感なロックアウトルールは既知のアカウントへのアクセスを拒否するために武器化される可能性があります。緩すぎるレート制限は攻撃を継続させることでユーザーエクスペリエンスを保護します。効果的な防御は1つのIPアドレスや1つのしきい値に依存するのではなく制御とシグナルを組み合わせます。OWASPによるクレデンシャルスタッフィングガイダンスはこれを多層防御の問題として明示的に扱っています。
オブザーバビリティも同じ理由で厄介です。チームは入力ミスのパスワードと分散攻撃を区別しアカウント乗っ取りを調査しどのセッションや資格情報が影響を受けたかに答えるための十分な情報を必要とします。しかし認証システムは通常のテレメトリに漏れるべきではない値を正確に処理します。OWASPは認証の成功と失敗をログに記録することを推奨していますがパスワードやアクセストークンやセッション識別子や暗号化キーおよび機密の個人データは除外または保護します。優れた認証ログは2番目の資格情報ストアになることなくイベントを説明します。
エージェントのアクティビティは監査モデルをさらに厳しいものにします。エージェントやオーケストレーションサービスあるいはツールのチェーンがアクションを実行した場合顧客のユーザーIDのみを記録するのでは不十分です。調査ではプロンプトやトークンあるいはプライベートツールの入力を無差別なログデータに変えることなく権限が使用されたサブジェクトや呼び出しを行ったアクターや有効な付与やアクセスされたリソースおよび結果を回復する必要がある場合があります。誰かがシステムが変更された理由を説明しなければならなくなったときサブジェクトとアクターの区別はプロトコルの些細な問題ではありません。
インシデントは別の隠されたライフサイクルを露呈させます。チームはアクセスを復元する前にセッションを取り消し署名キーやクライアントシークレットをローテーションしアップストリーム接続を無効にしすべての依存サービスを特定する必要がある場合があります。ローテーションは単に新しい値を生成することではありません。コンシューマーは停止や無期限の重複を引き起こすことなく移行を受け入れる必要があります。OWASPによるシークレット管理ガイダンスは作成やローテーションや取り消しや有効期限や監査および緊急回復を同じ運用規律の一部として扱っています。
マネージドアイデンティティサービスを使用するとプロトコルの実装を削除できるのと同じようにメカニズムの多くを削除できます。それでもアプリケーションには選択してリハーサルするための障害モードが残ります。認証には所有者や監視やインシデント手順およびテスト済みの回復パスが必要です。もはやユーザーを入れるためのコードだけではないからです。全員を締め出す可能性のあるインフラストラクチャです。
企業はサインインフォームに収まらない
そして最初のエンタープライズ顧客が到着しSSOを求めます。
リクエストは別のログインボタンのように聞こえます。通常は組織モデルを導入します。どのアイデンティティプロバイダーがどの顧客にサービスを提供するかやユーザーがどのようにルーティングされるかやドメインを信頼できるかや請負業者はどうなるかや管理者アクセスがどのように回復されるかおよび同じ人物が異なるポリシーを持つ複数の組織に属せるかなどです。
成功した認証は個人がまだアカウントを持つべきかどうかにも答えません。企業は従業員を雇用し異動させ解雇します。グループは変化します。誰かがログインしようとするのを待たずにアクセスを作成および削除する必要があります。SCIMはドメイン間でユーザーやグループなどのアイデンティティデータをプロビジョニングおよび管理するために特別に存在します(RFC 7644)。存在はサインインとアイデンティティのライフサイクルが関連するシステムであり同じ操作ではないことを思い出させます。
エージェントは同じライフサイクル問題のダウンストリームバージョンを作成します。従業員のインタラクティブアカウントを無効にしてもリフレッシュトークンやスケジュールされたジョブやエージェントの付与あるいは従業員が以前に承認した権限から派生した資格情報が取り消されない場合があります。組織が自動化を所有して再割り当てすべき場合があります。継続的な実行がまさにオフボーディングで防ぐべき結果である場合もあります。アプリケーションはどちらのケースを作成したかを知る必要があります。成功したログインと無効化されたユーザーレコードはそれに答えません。
これでアプリケーションには答えるべき少なくとも3つの質問があります。この人は誰ですか。どの組織の立場で行動していますか。本記事で何をすることが許可されていますか。認証やテナンシーおよび認可は同じリクエストで出会いますが1つの概念として扱うと危険な近道が生まれます。ユーザーは正しく認証されても間違った組織に到着したり失うべきだったロールを保持したりデータモデルが強制できなかったテナント境界を越えたりする可能性があります。
ビジネス上の制約がすべての選択を鋭くします。厳格なセッション制限は露出を減らしサポート量を増やす可能性があります。自動アカウントリンクは摩擦を取り除き乗っ取りリスクを生み出す可能性があります。管理者が支援する回復パスは顧客の運用を維持し危険な権力を1つのロールに集中させる可能性があります。エンジニアリングの作業はコストのない制御を発見することではありません。チームが所有できるようにトレードオフを十分に可視化することです。
次のユーザーは人間ではないかもしれない
AIエージェントはこれらすべての以前の緊張を一度にもたらします。古いアイデンティティの質問を置き換えるものではありません。人間のログインでは製品が1つとして扱うことが多かったアクターを分離します。
ユーザーが別の場所にいる間にユーザーのカレンダーを読み取りメールを起草しCRMレコードを更新し複数のツールを呼び出すエージェントを想像してください。「ユーザーが認可した」と言うだけでは監査証跡として不十分です。システムは誰の権限が使用されているかとどのアクターがアクションを実行したかの両方を知る必要がある場合があります。制限も必要です。どのリソースでどのアクションをどのくらいの期間どのような条件下でどのような取り消しパスで行うかです。
区別は現在のエージェントにおける波よりも前から存在します。OAuthトークン交換は1つのプリンシパルがコンテキスト内で事実上別のプリンシパルになるなりすましと行動するプリンシパルが他の誰かを代表しながら自身のアイデンティティを保持する委譲を分離します(RFC 8693)。エージェントは非同期に行動し複数のシステムを呼び出し人が「許可」をクリックした瞬間以降も動作し続けられるため区別をより緊急なものにします。
エージェント固有のアイデンティティはまだ定まっていません。現在の作業には専用のアイデンティティと委譲レイヤーを提案する個別のインターネットドラフトが含まれていますがコンセンサスではなく提案です(エージェントアイデンティティプロトコルのドラフト)。永続的なポイントはよりシンプルです。ソフトウェアにユーザーの長寿命トークンを与え結果を「ログイン済み」と呼ぶとシステムが後で同意や最小特権や取り消しおよび説明責任のために必要とする可能性のある情報が消去されます。エージェントは別の認証の世界ではありません。アイデンティティモデルが複数の成功したサインインを表さなければならないもう1つの理由です。
チケットが本当に求めていたもの
複雑さを認識することはすべてのチームがアイデンティティプラットフォームを構築すべきだという意味ではありません。多くの場合最良のエンジニアリングの決定はプロトコルの実装や資格情報の保存や攻撃防御および標準サポートについてサービスや適切に保守されたフレームワークに依存することです。結果として大規模で危険なメンテナンスサーフェスが排除されます。
アプリケーションにおけるポリシーをアウトソーシングするわけではありません。
プロバイダーは2つのアイデンティティを1つの顧客アカウントにすべきかや管理者がアクセスをどのように回復すべきかやどのアクションに新たな証明が必要かやテナントがどのように分離されるかあるいはエージェントが個人の代わりに何をできるかを決定できません。選択は製品におけるデータモデルやリスクや顧客および運用上の制約から生じます。
実用的な対応はすべてのログインチケットを6ヶ月のアイデンティティプログラムに変えることではありません。まだ安価に確認できるうちに小規模バージョンにおける境界を明記することです。何がアイデンティティとしてカウントされるかやどの資格情報がサポートされるかや回復が何を約束するかやセッションがどのように終了するかや組織が存在するかや人間以外のアクターが許可されるかおよび委譲された権限がどのように期限切れになるかを指定します。次にアプリケーションが意図的に延期するものを決定します。制約が変わったときはフォームに別の例外を追加するのではなくモデルを再検討します。
最初のログインは依然として簡単にできます。間違いは最初の成功したログインを問題全体として扱うことです。フォームは一瞬を認証します。アイデンティティシステムは次に起こるすべてを生き延びなければなりません。フォームをまったく使用しないアクターも含めてです。
About the author
Juan Cruz Martinez
Staff Developer Advocate