本記事は「Embedded Login advancements: Build seamless in-app identity that converts.」を翻訳した記事です。
Embedded Loginを使用すると、ユーザーがコンバージョンする場所にアイデンティティフローを配置できます。チェックアウトへの統合、エージェント内、アプリケーション内のインラインなどに組み込めます。組み込みの機能とセキュリティツールを増やすことで、アイデンティティのオーバーヘッドとセキュリティによる遅延を削減します。
アイデンティティの微調整はコンバージョンを促進する最速の方法
体験で競合するアプリケーションが成功するには、ユーザーのコンバージョンを妨げるすべての重要な摩擦点、特にアイデンティティフローに対処する必要があります。サインアップからログイン、セルフサービスのアカウント管理に至るまで、フローはユーザーのコンバージョンを左右します。
アイデンティティを正しく設定することで、アクセスへの道を切り開きます。そうすることで、ユーザーは航空券の購入、投資アカウントの開設、お気に入りの番組のストリーミングをスムーズに完了できます。アイデンティティは体験を向上させ、コンバージョンを促進するための最も影響力の大きい手段の一つです。Auth0を活用すれば、コンバージョンを増やすための容易な目標となります。
Auth0はアイデンティティを正しく設定するための2つの方法を提供します。Auth0がホストするログインオプション(Universal Login)を使用するか、Auth0のアイデンティティをアプリケーションに直接組み込む(Embedded Login)かです。最適なオプションはニーズによって異なります。グローバル企業であってもスタートアップであっても、Universal Login、Embedded Login、あるいは異なるフロー間で2つを組み合わせたハイブリッド方式を使用して、最適化されたアイデンティティジャーニーを作成できます。
Embedded Loginを取り巻く環境の変化
Embedded LoginはAPIベースのアイデンティティへのアプローチです。Auth0をアプリケーションコードに直接組み込み、ユーザーが最もコンバージョンしやすい場所に認証フローをシームレスに統合するための完全な制御を提供します。アプリケーション内のアイデンティティフローは、体験で競合するファーストパーティアプリケーション(モバイル、Web、エージェント型)に最適です。
以前は、Embedded Loginを大規模かつ安全に実装するには、大量のカスタムコードとセキュリティ作業が必要でした。現在、2つの重要な変化により、組み込みアイデンティティの利用が増加しています。
セキュリティ環境が成熟しました。組み込みフローは歴史的に仕様が不十分でした。現在では、OAuth 2.0 for First-Party Applicationsのような新しい標準が登場し、企業が大規模な組み込みログインフローをサポートするのを支援しています。さらに、パブリッククライアントのなりすましリスクを軽減するアプリケーション構成証明や、トークンの盗難を防ぐDPoPなど、セキュリティのハードルを下げるためのセキュリティツールが増えています。
アイデンティティのオーバーヘッドを削減する新しい方法が登場しました。AI支援開発により、組織は組み込みの実装をかつてないほど迅速に加速できます。Auth0では、組み込みフローの構築、維持、拡張に必要なカスタムコードを削減するために、サポートされる機能、組み込みのセキュリティ、開発者向けツールを追加しています。
変化はEmbedded Loginに新たな可能性をもたらします。金融サービス、旅行、小売、メディアなど、さまざまな業界の多くの組織が、アプリケーション内のアイデンティティフローでコンバージョンを最適化する魅力的な方法としてEmbedded Loginに注目しています。
Embedded Loginの進化を発表
そこで、Embedded Loginの進化を発表します。組み込みアイデンティティの構築を容易にするために、より多くの組み込みセキュリティと開発者向けツールを導入しています。さらに多くの組み込みアイデンティティフローを可能にするために、2つの新しいAPIも提供しました。
Passkey API
パスキーは安全で摩擦の少ない方法でユーザーを認証する業界をリードする手段です。新しいPasskey APIは、プラットフォームに関係なく、パスキーをアプリケーションに直接導入します。ユーザーはアプリケーションのオンボーディングフロー内でパスキー対応アカウントを直接登録し、ブラウザーやプラットフォームを使用して迅速に認証できます。既存のユーザーは、新しいMy Account APIを使用して、いつでもアプリケーション内で直接パスキーを登録できます。詳細については続きを確認ください。
認証メソッド管理のためのMy Account
My Accountはユーザーが安全かつ大規模にセルフサービス操作を完了できるようにする新しいAPIです。今年初めにConnected Accounts for Token Vaultを使用してダウンストリームサービスAPIの管理を追加しました。現在では、ユーザーはアプリケーション内で直接すべての認証メソッドをセルフサービスで管理できます。ユーザーは多要素認証(MFA)、パスキー、パスワードを含むすべてのメソッドの統合リストを管理します。
本記事の残りの部分では以下の内容を説明します。
- アイデンティティフローがコンバージョンを低下させていませんか
- Embedded LoginとUniversal Loginの比較
- Embedded Loginを活用したユーザージャーニー
- Embedded Loginの新機能
- アイデンティティのユースケースはEmbedded Loginに適していますか。利用を開始する
詳細を見ていきましょう。
アイデンティティフローがコンバージョンを低下させていませんか
消費者はすべての組織、すべての購入、すべての体験に対してより多くを期待しています。しかし、認証体験は見過ごされることが多く、ユーザーにとっては障害物、あるいは最悪の場合は完全な停止のように感じられます。
一般的なシナリオを考えてみましょう。
ユーザーがチェックアウトの途中で購入を完了しようとしているときに、突然パスワードを思い出すように求められたり、使いにくい登録フローを操作するように求められたりします。ユーザーはカートを放棄します。
顧客が不正な取引に異議を唱えるために銀行のAIエージェントとチャットしています。会話の途中で認証のためにブラウザーにリダイレクトされます。コンテキストを失い、エージェントを放棄してサポートに電話します。
旅行者がモバイルアプリケーション内で座席のアップグレードを追加するために予約を変更しています。フローの途中でWebアプリケーションに飛ばされ、再認証を求められます。勢いを失い、アップグレードを放棄します。
摩擦が重なります。放棄が続きます。コンバージョンが低下します。
アイデンティティはセキュリティゲートではなくコンバージョンの手段であるべきです
サインアップとログインの体験はどれくらいスムーズですか。顧客がモバイルアプリケーションをダウンロードしたとき、どれくらいの人がサインアップを成功させて取引を完了しますか。ユーザーは必要な認証要素にどれくらい簡単に登録し、セキュリティプロファイルを管理できますか。ユーザー体験で競合する場合、特に認証が取引や価値の高いやり取りに先行する場合、アイデンティティによる摩擦は許容されません。
快適なユーザージャーニーは今や当たり前です。アイデンティティジャーニーを最適化しなければ、競合他社に顧客を奪われるリスクがあります。アイデンティティを正しく設定すれば、より多くのユーザーを未知のユーザーから既知の信頼できるリピーターへと転換できます。
それでは、アイデンティティを正しく設定する方法を見ていきましょう。
アイデンティティを構築する2つのアプローチ: Universal LoginとEmbedded Login
前述のとおり、Auth0を使用してコンバージョンに適したアイデンティティジャーニーを構築するには、Universal LoginとEmbedded Loginの2つの主要な方法があります。どちらが最適かは、アプリケーション内のアイデンティティの必要性、実装したい認証パターン、および開発の好み(ノーコード、ローコード、プロコード)によって異なります。多くの顧客は異なるアイデンティティパターンに異なるソリューションを使用するハイブリッドアプローチを採用しています。
| Auth0のユーザー ジャーニーオプション | |
|---|---|
| Universal Login | Auth0がホストするアイデンティティは、ノーコードおよびプロコードのカスタマイズオプションを使用して、セキュアバイデザインのアイデンティティフローを展開する最速の方法です。大企業であってもスタートアップであっても、Universal Loginを使用して、外観、操作性、機能を決定し、合理化されたカスタマイズされたアイデンティティフローを作成できます。さらに、Advanced Customization for Universal Login (ACUL)を使用すると、独自の設計システム、ツール、既存のUI/UX投資を使用して、Auth0のホスト型認証の上で認証体験のすべてのピクセルを制御できます。 |
| Embedded Login | Embedded Loginは最も柔軟なオプションです。Auth0 API、SDK、コンポーネントを使用してアイデンティティフローをアプリケーションコードに統合し、完全なプロコード制御を実現します。ユーザーがコンバージョンするまさにその場所で、アプリケーション内に認証を組み込みます。Auth0の構成可能な機能と組み込みのセキュリティツールを使用して、セキュリティの障害を減らし、より少ないカスタムコードで迅速に拡張します。 |
Embedded Loginを活用したユーザージャーニー
アプリケーションのコンバージョンを増やすために組み込みアイデンティティを使用する方法はいくつかあります。Embedded Loginで提供できる一般的な認証パターンをいくつか紹介します。
エージェント型アプリケーション
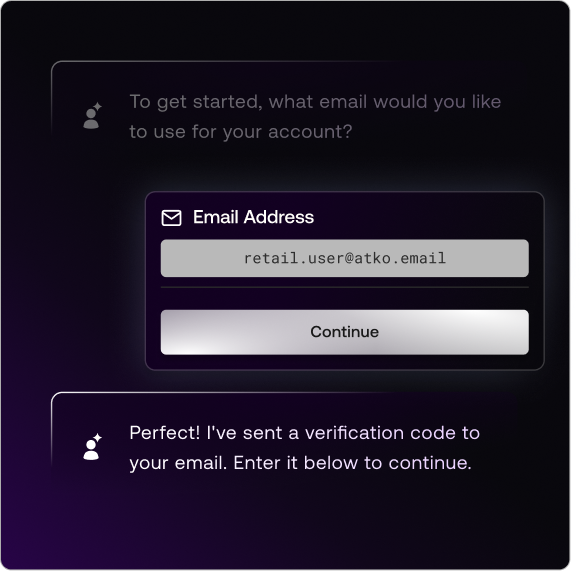
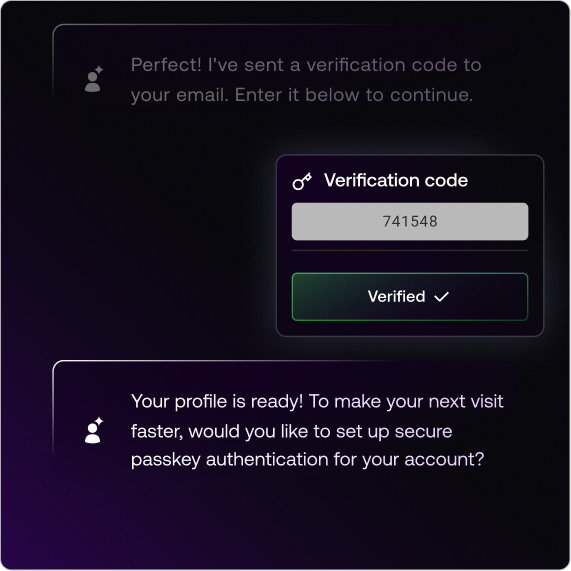
AIエージェントは究極の組み込み体験です。Embedded Loginを使用すると、ユーザーがエージェントのコンテキストから離れることなく、エージェント内でユーザーをサインアップさせたり、新しいメソッドで登録したり、サービスに接続したりできます。これにより、エージェントが依存する会話型またはタスク指向のフローを中断する可能性のあるリダイレクトを回避できます。
カート統合型アイデンティティ
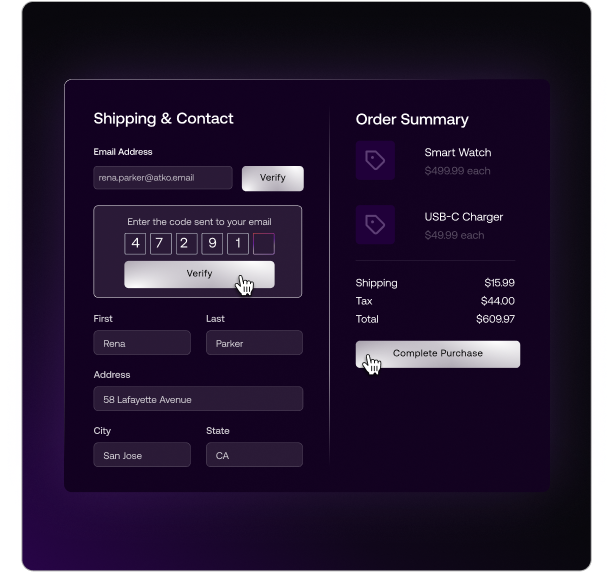
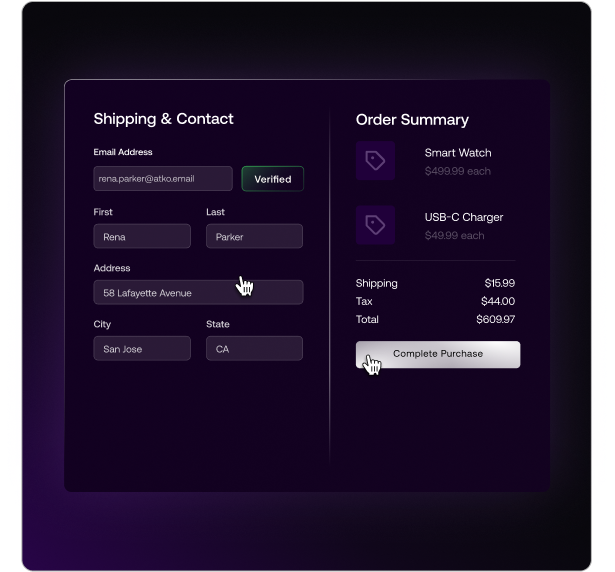
チェックアウトを妨げないようにサインアップを戦略的に配置します。チェックアウト時にメールアドレスや電話番号を収集し、バックグラウンドで静かに登録し、注文完了時にのみユーザーを作成します。リダイレクトの摩擦がなく、月間アクティブユーザー(MAU)コストが低く、コンバージョンが高くなります。
プログレッシブエンロールメント
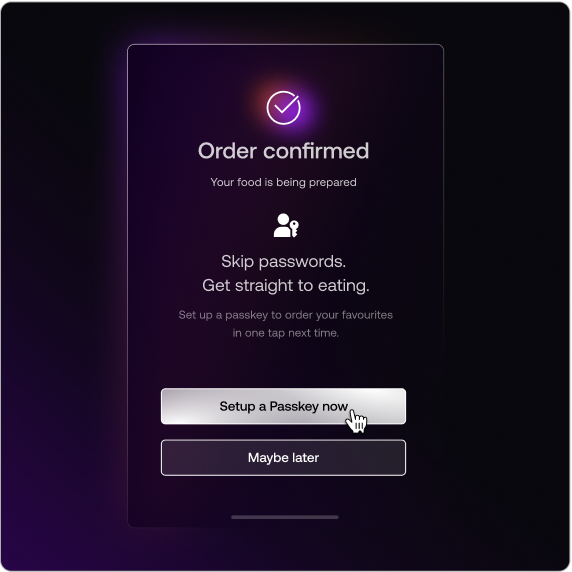
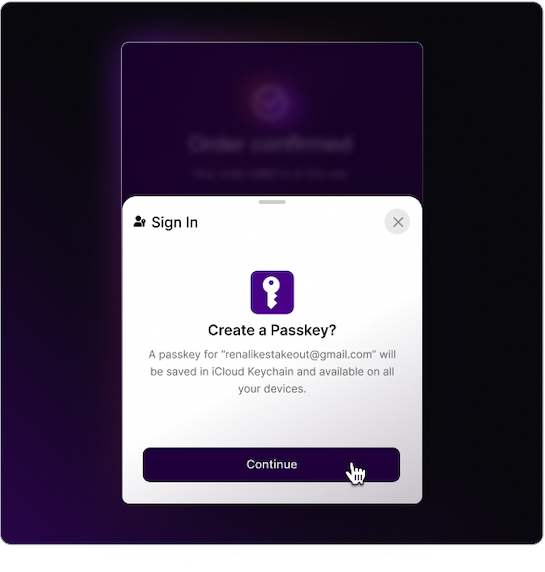
価値の高いアクションの後に、それを中断することなく、追加の認証メソッドにユーザーを登録します。たとえば、チェックアウトが成功した後にパスキーの登録を促すことで、ユーザーは次回の訪問時により迅速に認証できます。
機密操作のためのインラインステップアップ
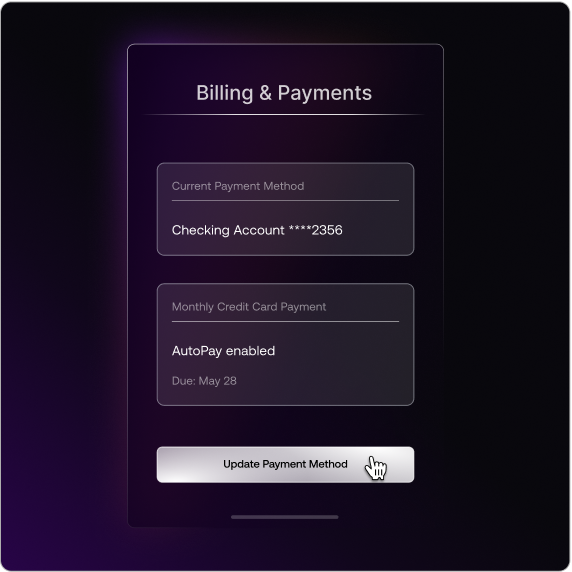
支払いの更新やアカウントの変更などのリスクの高いアクションに対して、アプリケーションから離れることなくインラインの認証チャレンジでユーザーを再認証します。
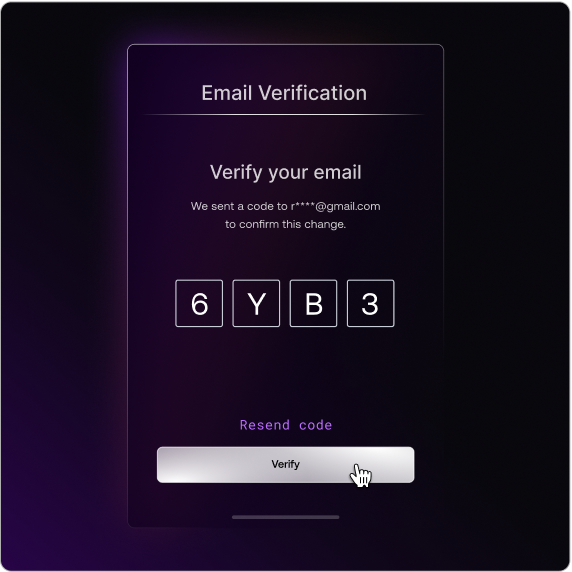
アプリケーション内のセルフサービス要素管理
パスキー、MFA、パスワードなどの認証要素をアプリケーション内で顧客が登録および管理できるようにします。
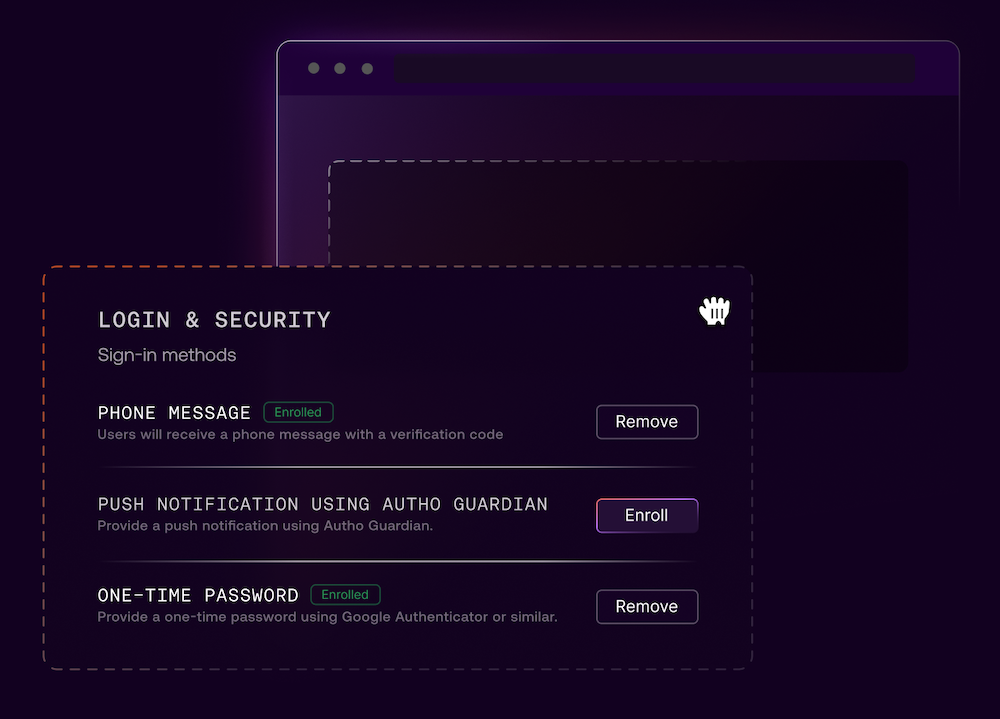
Embedded Loginの新機能
セキュリティのハードルとアイデンティティのオーバーヘッドを減らし、アプリケーション内に存在するシームレスなアプリケーション内アイデンティティフローを実行するためのより大きな柔軟性を提供する一連の機能をリリースします。
アプリケーション内のパスワードレス
アプリケーション内のパスワードレスアクセスでコンバージョンを向上させます。
- Passkey API。一般提供開始 パスキーベースの認証をネイティブアプリケーションおよびWebアプリケーションに直接統合します。ユーザーはモバイル、Web、またはエージェント型アプリケーション内で直接、フィッシング耐性のあるパスワードレスサインインメソッドであるパスキーに登録します。覚えるパスワードはありません。スマートフォンのロックを解除するのと同じように、生体認証やPINでログインできます。
アプリケーション内のセルフサービス要素管理
アプリケーションから離れることなく、ユーザーが自身の認証メソッドを管理できるようにします。
- My Accountでのセルフサービスメソッド管理 – パスワード。早期アクセス開始 My Account APIを使用すると、ユーザーはアプリケーション内で直接認証メソッドを管理でき、セルフサービスをアカウント管理体験やプログレッシブエンロールメントフローに統合できます。アプリケーションはユーザースコープのアクセストークンを使用してMy Accountに直接接続します。
- My Accountでのセルフサービスメソッド管理 – コンポーネント。ベータ版提供開始 組み込み可能なWebおよびネイティブコンポーネントを使用して、セルフサービスをアプリケーションに統合するためのターンキー体験を開発者に提供します。組み込みAPIを直接利用するコンポーネントを使用することで、独自のコントロールやUIを作成するオーバーヘッドを排除します。
Passkey APIとMy Account APIのデモウォークスルー。
組み込みセキュリティの強化とアイデンティティのオーバーヘッドの削減
セキュリティのハードルを取り除き、組み込みアイデンティティフローの構築と維持に必要なカスタムコードを削減するために、いくつかの新しいセキュリティ機能とツールも追加しました。
- My AccountでのDPoPサポート。一般提供開始 DPoP(Demonstration of Proof of Possession)はアクセスおよびリフレッシュトークンをアプリケーションが管理するキーペアにバインドすることで、トークンの盗難を防ぎます。組み込みのSDKとコンポーネントのサポートにより、セキュリティではなくイノベーションに集中できます。
- Auth0 APIの構成可能な保証レベル。早期アクセス開始 カスタムのActionsコードを記述することなく、適切な保証レベルでユーザーを認証します。My Accountはデフォルトでより安全であり、ユーザーのMFA要素を活用する組み込みのグラントタイプに対するポリシーベースのステップアップを備えています。
- ユーザーフローのアプリケーションアクセス権限。一般提供開始
環境内のどのアプリケーションが特定の操作を実行できるかを制御することは、特にセルフサービスのようなリスクの高い操作において不可欠です。歴史的に、ユーザー中心のアプリケーション認可はポリシーではなくActionsを使用して実行されていました。
顧客は構成を通じて制御できるようになり、My Accountはアプリケーションアクセスの明示的なオプトインにより、デフォルトでより安全になるように事前構成されています。 - 柔軟な要素のためのMFAグラントサポートの拡大。早期アクセス開始 MFAチャレンジはPasskey API、メール/SMS OTP、リフレッシュトークンフローなど、より幅広い組み込みグラントタイプをサポートするようになりました。既存のFlexible Factor Actions APIを使用してチャレンジするメソッドを正確に指定するか、デフォルトのAPI保証ポリシー(上記参照)を使用するか、組み込みのMFAポリシーを使用します。
- マルチリソースリフレッシュトークンサポート(MRRT)。一般提供開始 単一のリフレッシュトークンを複数のAPIで同時に使用できるため、My Account管理などの追加サービスへのシームレスなアクセスが可能になります。
Embedded Loginが成長を加速させる3つの方法
より多くのユーザーをコンバージョンさせます。アプリケーションはアイデンティティフローを完全に制御できるようになりました。チェックアウト時のカート統合型アイデンティティ、取引前のステップアップ認証、重要なアクション後のプログレッシブエンロールメントなど、独自のジャーニーに基づいて、ユーザーがいつ、どのように、何を認証するかを正確に決定します。すべての認証の瞬間が放棄を減らし、成長を促進する機会になります。
アイデンティティのオーバーヘッドを減らして開発を加速させます。拡張された機能サポートと組み込みの構成可能なセキュリティツールにより、チームは組み込みアイデンティティフローに必要なカスタムコードを削減します。開発者はアイデンティティインフラストラクチャに費やす時間を減らし、コアとなるイノベーションの提供により多くの時間を費やします。
速度を落とさないセキュリティ。DPoPのサポートやAPIごとの構成可能な保証レベルなど、より多くのセキュリティ機能とツールが組み込まれています。セキュリティのブロッカーによってロードマップが停滞することなく、セキュリティレビューをスムーズに通過し、より迅速にリリースします。
アイデンティティのユースケースはEmbedded Loginに適していますか
Embedded Loginはネイティブ、Web、エージェント型など、アプリケーション体験にシームレスに溶け込むプロコードのアイデンティティを求める企業に適しています。
適している指標。
- ファーストパーティアプリケーション(B2C、B2B非SaaS、または内部アプリケーション)を構築している
- ネイティブアプリケーション(iOS/Android)を開発している、またはエージェント型インターフェースを計画している
- すでにログインの一部にEmbedded Loginを使用しているか、さまざまな認証メソッドやカスタマイズされたユーザーフローを試している
- Auth0のAPI駆動の組み込み機能を活用できる最新のアプリケーションアーキテクチャ(マイクロサービス、APIファースト)を備えている
利用を開始する
コンバージョンにつながるアプリケーション内認証体験を構築する準備はできましたか。
ドキュメントを調べる。機能とベストプラクティスをよりよく理解するために、Embedded Loginのドキュメントを確認ください。
ユースケースを評価する。ガイドを使用して、Embedded LoginとUniversal Loginのどちらの機能がロードマップの目標に合致するかを評価します。
相談をスケジュールする。特定の要件や、コンバージョンのためにアイデンティティフローを最適化する最善の方法について、専門家にチャットで相談してください。
About the author
Samantha Murphy
Senior Manager, Product Marketing, Auth0
Samantha Murphy is a Product Marketing Senior Manager for Auth0. She leads the Customer Identity Security portfolio, driving go-to-market strategy, messaging, launches, and strategic growth initiatives. Before Okta, Sam spent over six years in product management roles in Identity and Access Management.
She holds a Bachelor of Commerce degree from Queen’s Smith School of Business and is from Ottawa, Canada.
In her free time, Sam makes the most of winter by playing an awesome ice skating sport called ringette.