金融サービス市場は、デジタル時代に誕生した新規参入企業が既存企業に挑む中で、大きな変革が起きている競争の激しい市場です。
このような熾烈な環境において、利用率の向上とロイヤルティの構築に不可欠な要素として、すべての企業が迅速で利便性の高いカスタマージャーニーを重視しています。
ところが、金融サービス機関は依然としてサイバー犯罪者の格好の標的であり、機密データへのアクセスや不正取引の開始を目的として、顧客のアイデンティティシステムが日常的に攻撃されています。
一方、顧客はセキュリティ対策の必要性を認識しているものの、目立たない形で導入されることを期待しています。適した方法を見つけることができた金融機関は、その結果として信頼が向上し、大きな利益を得ることができます。Oktaが委託し、開発者、シニアリーダー、消費者を対象に世界規模で実施した調査をまとめた「Customer Identity Trends Report 2026」によると、アプリやWebサイトを信頼するうえで重要な点を尋ねたところ、調査対象の消費者の93%が「アプリやWebサイトで、強力なセキュリティが確保されながらも、アクセスが面倒でないこと」と回答しています。
主なポイント
- 信頼、そして信頼から得られるあらゆるメリットは、強力なセキュリティと利便性の高いアクセスの両方を基盤としています。
- 金融サービス機関は、顧客を標的としたソーシャルエンジニアリング攻撃、APIの悪用や不正アクセス、偽アカウントなど、顧客のアイデンティティシステムに対する絶え間ない攻撃に晒され続けています。
- 金融サービス機関の17%が、セキュリティフリクションが大きすぎるために顧客を失っていると報告しています。また、別の17%の金融サービス機関は、セキュリティが顧客離脱の一因となっているかどうかさえ把握できていません。
- 最新の外部アイデンティティプラットフォームを導入することで、金融サービス機関はコンバージョン、リテンションやその他のKPIを損なうことなく、カスタマージャーニーを保護しています。
金融サービス機関と顧客が攻撃の標的に
金融機関の開発者とシニアリーダーのうち、セキュリティや不正行為の課題に積極的に取り組んでいないと回答したのは、わずか7.7%でした。残りの回答者は、以下のような多くの課題を挙げています。
- ユーザーを標的とするフィッシングやソーシャルエンジニアリング(調査対象者の43.4%)
- APIの不正使用やシステムへの不正アクセス(42.0%)
- サインアップ時の偽アカウントの作成(39.8%)
- エンゲージメント指標を水増ししたり、プロモーションを悪用したりするボットトラフィック(39.4%)
- ログインフローに対するクレデンシャルスタッフィング攻撃や総当たり攻撃(36.5%)
- 正規ユーザーに影響を及ぼすアカウント乗っ取り(36.1%)
- ロイヤルティプログラムやポイントプログラムの不正利用(29.2%)
課題は明確です。金融サービス機関は、正規ユーザーを遠ざけない方法で、堅牢なセキュリティ対策を実装する必要があります。
セキュリティ対策は、顧客離脱の一因になりがち
金融サービス組織は、顧客のアイデンティティを独立したセキュリティゲートとしてではなく、ユーザーエクスペリエンスの中核要素として捉えることで、放棄や離脱を減らし、収益基盤を保護し、顧客と直接的な関係を築き長く維持することができます。 残念ながら、多くの金融サービス機関は、カスタマーエクスペリエンスを損なわずに顧客のアイデンティティインフラストラクチャを保護することに苦慮しています。金融サービス機関のシニアリーダーや開発者の17.6%が、セキュリティフリクションが大きすぎるために顧客を失っていると報告しています。
憂慮すべきなのは、さらに17.1%が、セキュリティ対策が顧客離脱につながっているかどうかの可視化さえできていないと回答していることです。
重要な統計
- 17.6% — セキュリティフリクションで顧客を失っている
- 17.1% — セキュリティが原因で発生する離脱を可視化できない
外部アイデンティティプラットフォームにより、安全で利便性の高いエクスペリエンスを実現
セキュリティへのアプローチによるカスタマーエクスペリエンスへの影響を尋ねたところ、(社内システム、レガシープラットフォーム、ハイブリッドアプローチではなく)外部のアイデンティティプロバイダーのみを利用している開発者は、「現時点では問題ではない」と回答する割合が最も高くなっていました。つまり、これらの回答者が講じているセキュリティ対策は、カスタマーエクスペリエンスに大きな悪影響を及ぼしていないということです。さらに、同じ開発者には以下のような傾向も見られました。
- フリクションレスセキュリティを導入している割合が最も高く、コンバージョンを損なうことなくリスクを管理できる
- セキュリティに起因する過度なフリクションが原因で顧客離脱を招いていると回答した割合が最も低い
- 十分な情報に基づいて質問に回答するために必要な可視性がないと回答する割合が最も低い
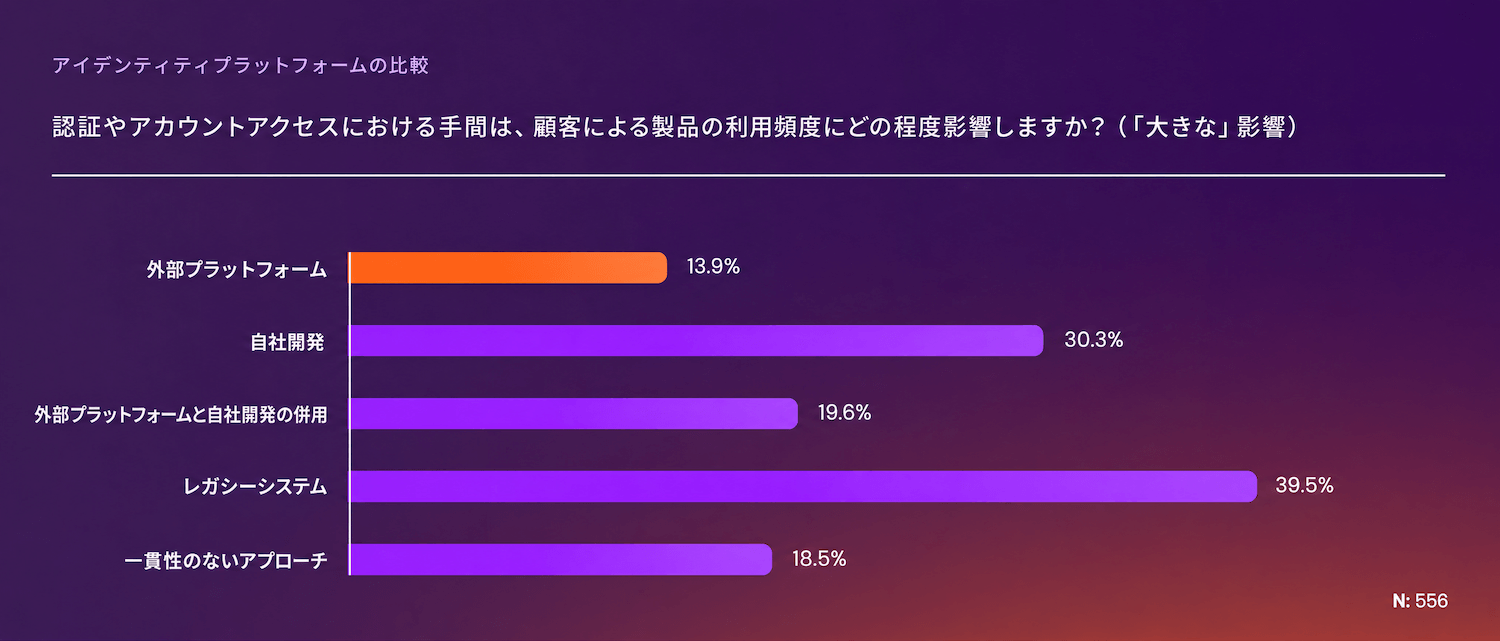
さらに、外部の顧客アイデンティティプラットフォームのみを利用している組織の開発者やシニアリーダーは、自社の認証エクスペリエンスが以下を招いていると報告した割合が最も低くなりました。
- 顧客維持に「重大な」悪影響を及ぼしている
- 顧客が自社の製品を利用する頻度に「重大な」悪影響を及ぼしている
- 顧客1人あたりの平均注文額に悪影響を及ぼしている
- 購入頻度に悪影響を及ぼしている
外部アイデンティティプラットフォームはなぜ他の選択肢よりも優れているのでしょうか。その理由の1つは、開発者が認証エクスペリエンスを容易に構築できることです。適切な量のフリクションを適切なタイミングで認証エクスペリエンスに導入することで、正規の見込み客や顧客に負担をかけることなく、攻撃者を阻止できます。
アイデンティティの未解決の摩擦は、収益の損失を招き、AIエージェントを導入する企業に新たな課題をもたらしています。AIエージェントの導入には、信頼と制御が不可欠です。「Customer Identity Trends Report 2026」では、最新の顧客アイデンティティを備えることで、セキュリティを損なうことなく利便性を向上させ、今日の成長を妨げる摩擦を低減すると同時に、AIを活用したエクスペリエンスに必要な信頼と制御をいかに実現するかを解説しています。
特に記載がない限り、本概要のすべてのデータは、「Customer Identity Trends Report 2026」のために委託された調査に基づいています。